Inlay RFID adaptado ao leitor
As combinações de chip e antena são selecionadas em função do protocolo do leitor do carregador de destino e da apresentação física.
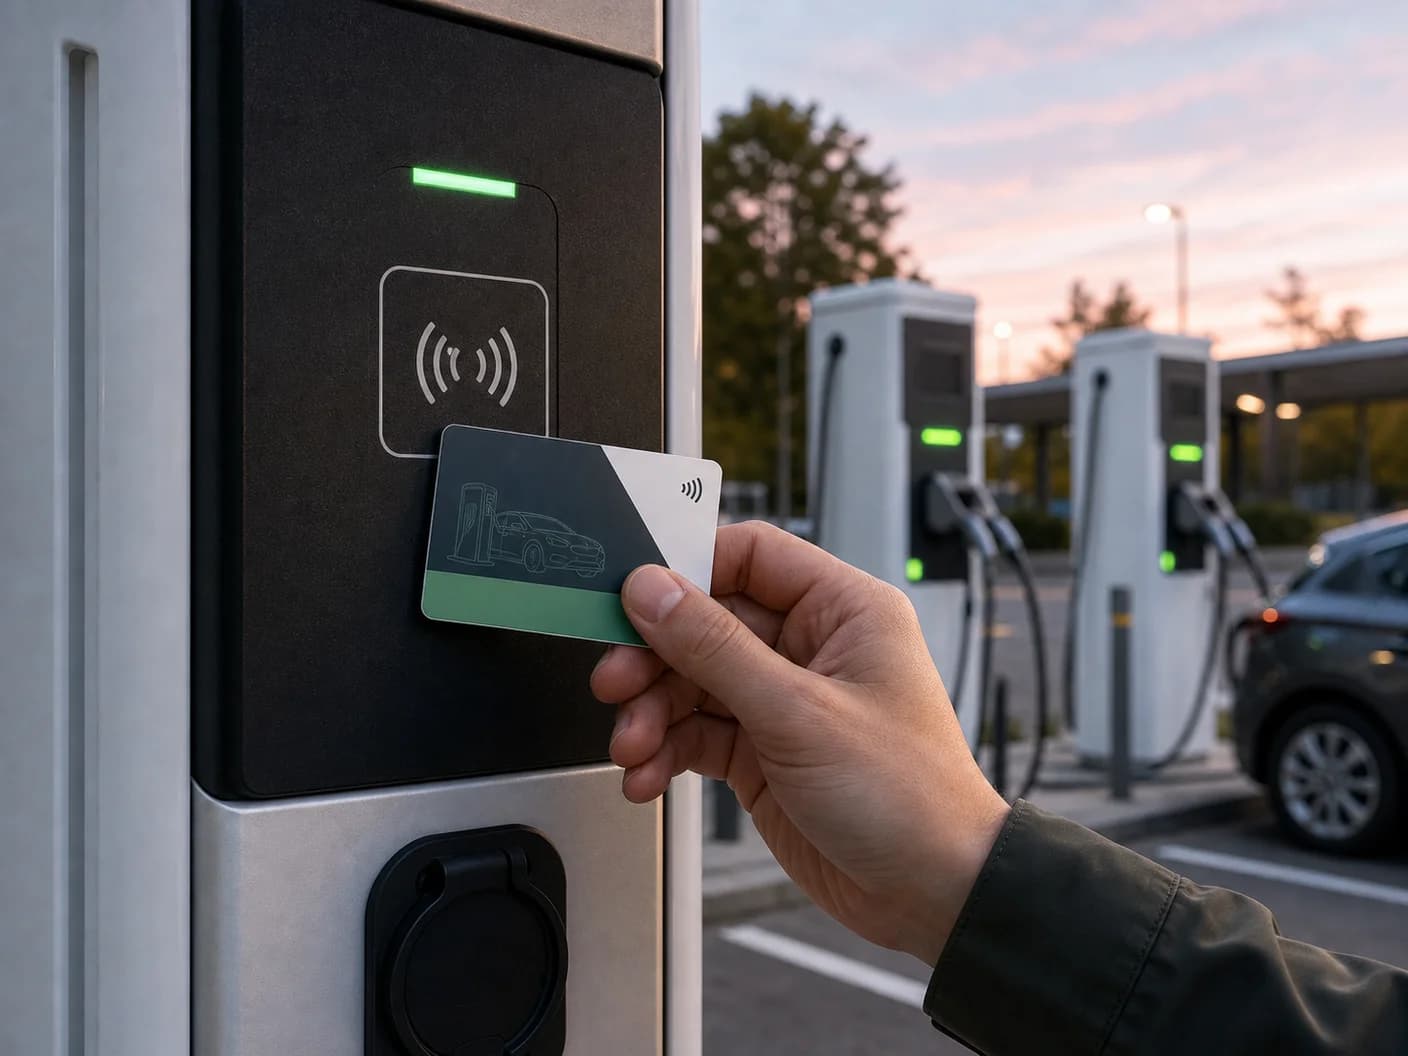
Credencial para carregamento de VE
Fabrico segundo especificaçãoCredenciais RFID preparadas para o fluxo de identificação e autorização utilizado entre os leitores dos carregadores de veículos elétricos e os sistemas de gestão de carregamento OCPP.
A compatibilidade é confirmada com o seu leitor e o fluxo de trabalho do identificador. A quantidade mínima de encomenda (MOQ) e os prazos dependem do material, do chip, da personalização e do acabamento aprovados.
Visão geral do produto / 01
Um cartão RFID não executa OCPP. Apresenta um identificador ao leitor sem contacto do posto de carregamento. O software do posto de carregamento utiliza então o OCPP para enviar esse identificador ao sistema de gestão de postos de carregamento (CSMS), que aceita, bloqueia ou avalia de outra forma o token de carregamento.
No OCPP 1.6, este identificador é normalmente tratado como idTag; o OCPP 2.0.1 utiliza o modelo mais abrangente idToken. Um programa de cartões bem-sucedido tem, por isso, duas camadas de compatibilidade: o leitor físico tem de reconhecer o chip e a representação do identificador tem de corresponder ao que o carregador e o CSMS esperam.
Confirme separadamente a implementação no posto de carregamento e no CSMS; o cartão físico, em si, não é certificado OCPP.
Identifique a frequência, o protocolo ISO, os chips suportados e eventuais limitações do firmware do leitor do carregador.
Documente o comprimento do UID, a ordem dos bytes, o formato hexadecimal ou decimal, a utilização de maiúsculas/minúsculas, o preenchimento e eventuais regras de prefixo.
Defina de que forma os tokens novos, bloqueados e de substituição chegam às listas de autorização locais ou aos dados guardados em cache no posto.
Características e opções / 02
Fabricamos a credencial RFID física e preparamos os respetivos dados de identificador para o fluxo de trabalho da plataforma de carregamento do operador.
As combinações de chip e antena são selecionadas em função do protocolo do leitor do carregador de destino e da apresentação física.
O comprimento do identificador pode ser planeado em função da família de chips escolhida e dos limites do sistema instalado.
Os dados de entrega podem utilizar a representação exata acordada para a importação no CSMS, incluindo a ordem dos bytes e as regras de formatação.
Um número de cartão impresso pode ser mantido distinto do identificador eletrónico, permanecendo associado a este no ficheiro de correspondência.
Os corpos de cartão em PVC reciclado, à base de madeira e outros podem utilizar a mesma especificação eletrónica aprovada.
Intervalos de numeração controlados e ficheiros de lote permitem novas emissões sem duplicar credenciais ativas.
Adequação técnica / 03
A maioria das falhas no terreno resulta de um pressuposto na fronteira entre o chip, o leitor, o software do carregador e o sistema de gestão.
O leitor tem de suportar a frequência e o protocolo do cartão e proporcionar um desempenho de RF adequado na posição de instalação.
O firmware determina que bytes são captados e como a credencial é normalizada antes de um pedido de autorização.
A implementação OCPP transporta o token no fluxo de autorização e de transação suportado.
O token importado tem de corresponder ao contrato, condutor, veículo ou tarifário corretos e seguir as regras de ativação e bloqueio.
Se a autorização utilizar apenas um UID público, a adoção de um chip compatível com AES não cria, por si só, autenticação mútua; o leitor e o backend têm de ser concebidos para a utilizar.
Especificação completa / 04
Os valores abaixo indicam a configuração de produto disponível e não substituem a validação com o leitor. O orçamento final regista a construção exata, a configuração eletrónica e os dados a entregar.
Pedir amostrasProcesso de produção / 05
A amostra deve comprovar, em conjunto, a construção, a impressão, o comportamento eletrónico e o tratamento dos dados. Essa referência aprovada passa depois a reger a produção e as novas encomendas.
Leitor, credencial atual, plataforma, quantidade e ambiente de utilização
Material proposto, inlay, arte gráfica, codificação e dados variáveis
Leitura física, captura exata do identificador, importação de dados e autorização em ambiente real
Matrizes aprovadas, dados controlados, verificações por lote e revisão da embalagem
Ficheiro de correspondência final, registo de expedição e referência guardada para repetição de encomendas
Perguntas frequentes / 06
As respostas baseiam-se na credencial física e no âmbito da produção. A sua plataforma de carregamento continua a ser responsável pelas regras de conta, tarifário e autorização.
Não. O OCPP aplica-se à comunicação entre postos de carregamento e sistemas de gestão. O cartão RFID apresenta uma credencial ao leitor do posto; o posto transporta depois o token resultante através do seu fluxo de autorização OCPP.
idTag é o termo de identificador utilizado nas mensagens de autorização e de transação do OCPP 1.6. O OCPP 2.0.1 utiliza idToken como um objeto de token mais abrangente, que pode representar RFID e outros métodos de autorização.
O mesmo UID físico pode ser representado em diferentes ordens de bytes e como texto hexadecimal ou decimal. Se o carregador exportar uma representação e a base de dados do CSMS guardar outra, um cartão válido será rejeitado.
Não automaticamente. O suporte de OCPP não garante que todos os carregadores tenham o mesmo leitor RFID, o mesmo suporte de chips ou o mesmo tratamento de identificadores. Defina o parque de carregadores de destino e valide amostras em hardware representativo.
Uma credencial de 13.56 MHz com autenticação AES suporta aplicações criptográficas, mas a vantagem em termos de segurança só existe se o leitor do carregador e o programa estiverem configurados para autenticar essa aplicação. Muitos sistemas de carregamento leem um UID público mesmo a partir de um chip com capacidades de segurança.
Teste a leitura física, o valor exato do token no carregador, a autorização OCPP através do CSMS, o funcionamento local ou offline quando aplicável, a correspondência com a conta, o bloqueio e a substituição.
Leitura adicional / 07
Utilize o guia técnico, os exemplos de programas e o glossário para alinhar as equipas de compras, engenharia e operações antes de pedir amostras.
Uma comparação prática entre requisitos apenas de UID e requisitos de aplicação segura.
Ler mais Guia técnicoCompreenda a relação de ponta a ponta entre credencial, carregador e backend.
Ler mais Glossário técnicoUtilize terminologia coerente no seu documento de requisitos de aquisição e integração.
Ler maisIncluído em todas as encomendas
Antes do início da produção, definimos o formato do identificador com a sua equipa de backend: comprimento em bytes, representação, ordem dos bytes e política de zeros à esquerda. A encomenda é depois expedida com um contrato de dados legível por máquina e vetores de aceitação com os quais os seus engenheiros podem testar antes da chegada do primeiro cartão.
Saiba como funciona o pacote de aceitaçãoProdutos relacionados

Cartões RFID de carregamento personalizados com corpo em PVC reciclado, opções de chip adaptadas ao leitor, design gráfico do programa e entrega de dados de correspondência entre UID e conta.
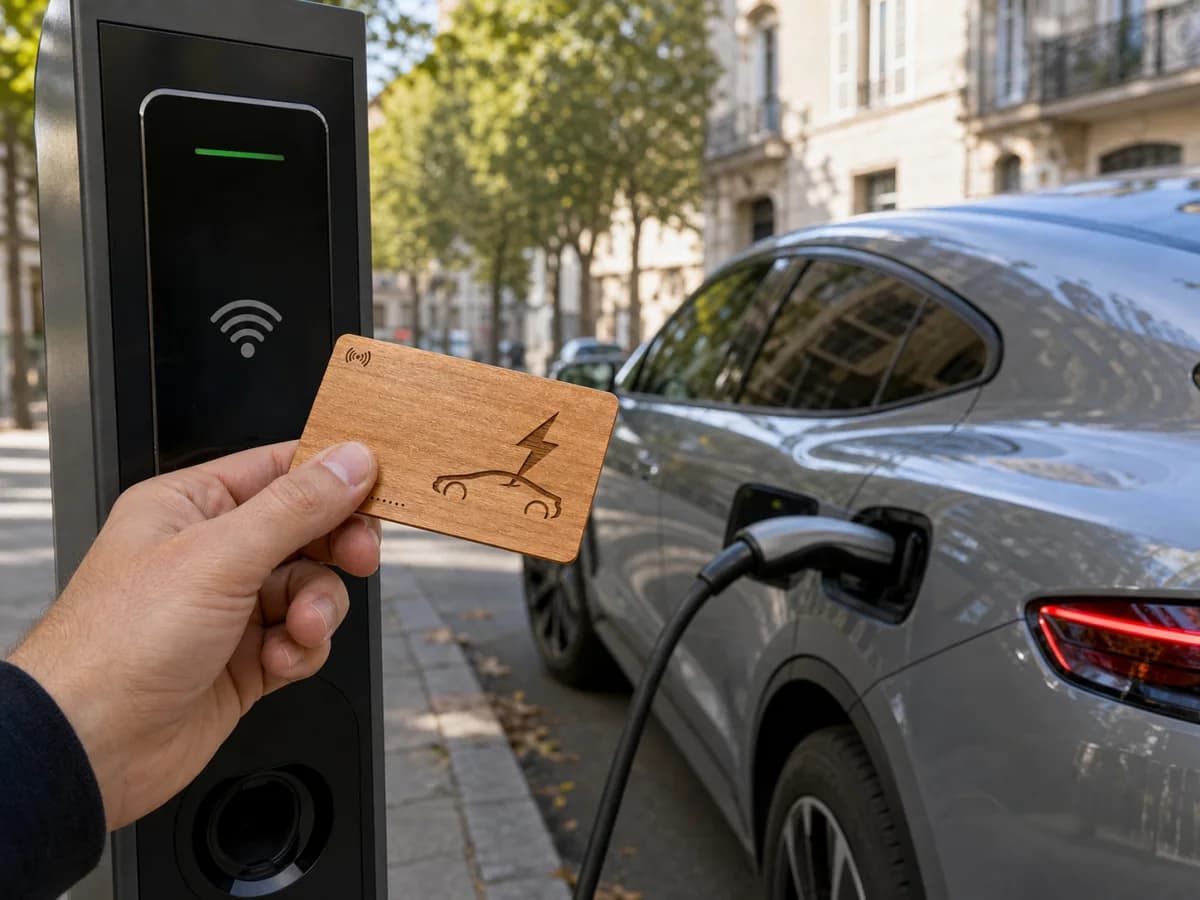
Cartões RFID de carregamento à base de madeira com gravação a laser ou impressão, opções de chip adaptadas ao leitor e dados variáveis específicos do programa.
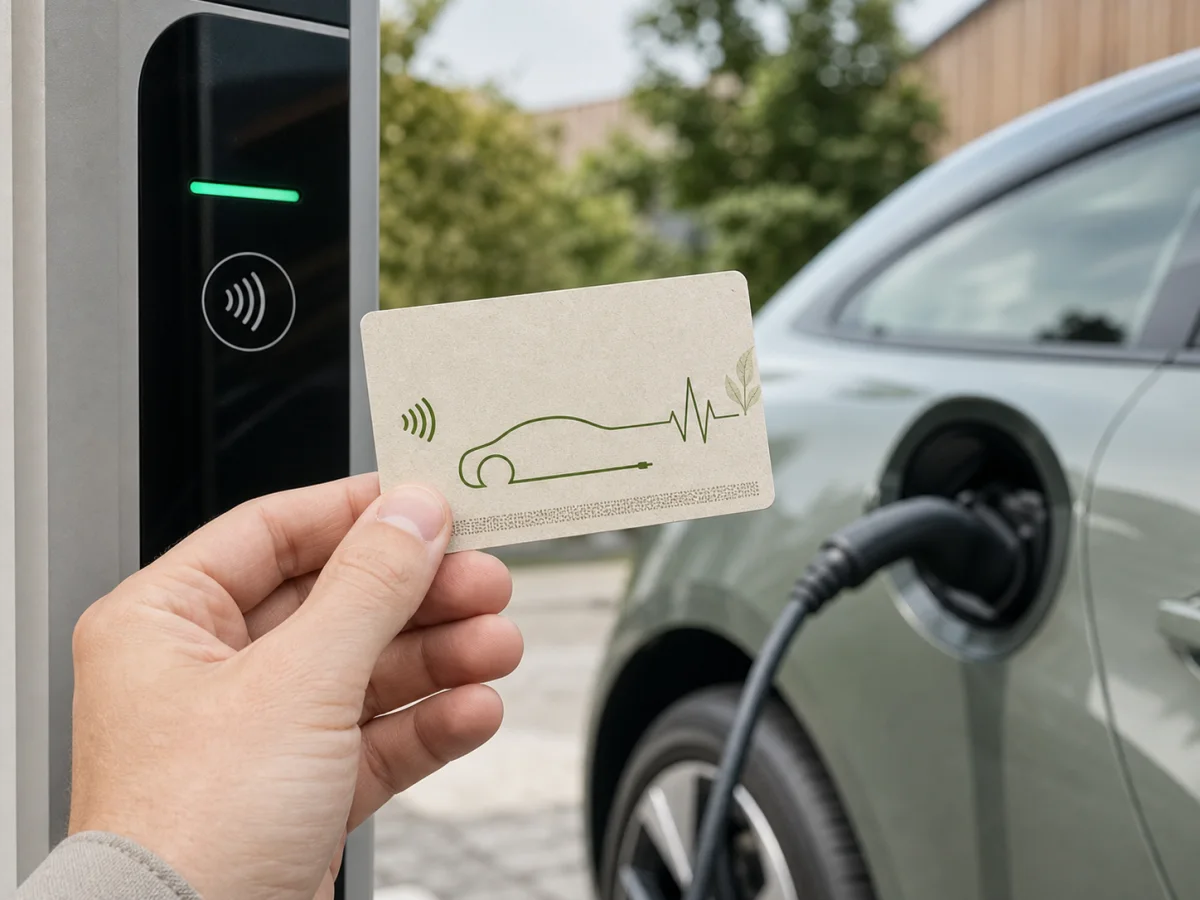
Construções de cartões RFID de carregamento em biofibra e sem PVC, com alegações sobre os materiais documentadas, design gráfico personalizado e eletrónica adaptada ao leitor.
Envie o cartão atual, o modelo do leitor ou o briefing do programa, bem como a quantidade necessária.