Preservar os zeros à esquerda
A conversão de identificadores pode alterar valores sem qualquer aviso. Compare, byte a byte, a saída em bruto do leitor, os dados exportados e os registos importados.
Programa de migração RFID
Resultado do programa
Uma migração faseada que mantém o serviço enquanto são validados o comportamento dos leitores, os identificadores, a segurança e os registos de substituição.
Ver o produto recomendadoConcebido para
Operadores que estão a substituir cartões antigos, a mudar de plataforma CSMS ou a reforçar um parque baseado apenas no UID
Ponto de partida
Parque legado de UID, chips, plataformas ou leitores
Objetivo
Identificador adequado ao leitor ou aplicação segura
Transição
Piloto, operação mista e reemissão faseada
Controlo
Custódia de chaves, mapeamento e evidências de retirada de serviço
Modelo operacional / 01
O cartão físico é apenas um dos elementos controlados. O comportamento do leitor, os registos da plataforma e as regras operacionais determinam se a conta correta é autorizada e rastreada.
Inventarie as credenciais ativas, inativas, perdidas e desconhecidas, juntamente com os respetivos registos de chip, UID e atribuição.
Documente o que cada leitor suporta efetivamente; a frequência nominal, por si só, não comprova a compatibilidade ao nível da aplicação.
Compare a representação do UID legado e os campos da plataforma com o identificador, o mapeamento ou a aplicação segura propostos.
Teste as credenciais antigas e novas em leitores, estados de autorização e exceções operacionais representativos.
Emita substituições em grupos controlados, conserve as referências cruzadas e remova os direitos de utilização legados apenas após a aceitação.
Matriz de especificação / 02
Um caderno de requisitos pronto para produção indica o que tem de ser decidido, como será implementado e que evidências contarão para a aceitação.
Registe o chip, o comprimento do UID, a representação do identificador, o leitor, o firmware, o CSMS e o estado de ativação dos cartões.
As incógnitas e as combinações não suportadas ficam visíveis antes da seleção do objetivo.
Teste as credenciais legadas e de destino em combinações representativas de hardware e software.
Cada grupo de implementação dispõe de um percurso de leitura suportado ou de um plano de correção.
Defina se a conta existente mantém o identificador, recebe uma substituição mapeada ou é recriada.
Durante a transição, os números de série antigos e novos correspondem a uma única conta prevista.
Escolha apenas UID, dados de aplicação segura ou uma combinação faseada, com base na capacidade dos leitores e no risco.
As responsabilidades de autenticação e de gestão de chaves estão documentadas e testadas.
Para aplicações seguras, defina os responsáveis pela geração, diversificação, carregamento, armazenamento, rotação e recuperação das chaves.
Nenhuma chave de produção depende de uma pessoa ou de uma exportação não documentada.
Defina o período e as regras para aceitar em simultâneo credenciais antigas e novas.
A revogação, a cache e o comportamento das listas locais são previsíveis durante todo o período de sobreposição.
Registe a entrega, a ativação, o bloqueio do cartão antigo, a destruição ou devolução e as exceções por resolver.
O programa permite comprovar quais as credenciais antigas que se mantêm válidas.
Controlo de falhas / 03
A maioria dos lançamentos falhados não se deve à qualidade de impressão. Resulta de identificadores pouco claros, leitores não testados, responsabilidade incompleta pelos dados ou um controlo deficiente do ciclo de vida.
A conversão de identificadores pode alterar valores sem qualquer aviso. Compare, byte a byte, a saída em bruto do leitor, os dados exportados e os registos importados.
Um leitor que deteta credenciais de 13.56 MHz com autenticação AES pode, ainda assim, utilizar apenas o respetivo UID. As aplicações seguras exigem suporte explícito do leitor e das chaves.
Raramente é necessária uma transição forçada num único dia. Defina o período de sobreposição, o procedimento de reversão e os grupos de exceção antes de emitir as credenciais de substituição.
Cartões seguros sem custódia, diversificação e recuperação de chaves documentadas podem criar uma nova forma de dependência do fornecedor.
Percurso de entrega / 04
Cada fase deve terminar com evidências que possam ser analisadas pelas equipas de operações, de plataforma e de compras.
Inventarie credenciais, leitores, firmware, plataformas, formatos de identificador e atribuições ativas.
Registo do estado atual do parque instalado
Selecione a nova tecnologia, o nível de segurança, o modelo de dados e a responsabilidade pela gestão de chaves.
Perfil de credencial-alvo aprovado
Teste cartões antigos e novos em diferentes leitores, locais, estados de conectividade e processos da plataforma.
Matriz de compatibilidade e de exceções
Substitua por local ou por grupo de utilizadores, com controlos de atribuição, comunicação e reversão.
Registo de emissão e ativação por grupo
Bloqueie, devolva ou destrua as credenciais antigas e encerre os mapeamentos pendentes.
Relatório de retirada e de risco residual
Fronteira de responsabilidades / 05
Uma fronteira bem definida evita que o cartão seja responsabilizado por decisões de configuração, de direitos de utilização ou de liquidação que pertencem a outras partes.
Controla o material, o chip, a antena, a arte gráfica, a codificação, os dados variáveis, o controlo de qualidade por lote e o registo de produção aprovados.
Define o formato de identificador aceite, o comportamento do leitor, a importação de tokens, os estados de autorização, a aplicação de segurança e a aceitação técnica.
É responsável pela atribuição, ativação, contratos, política de acesso, tarifas, apoio ao cliente, aprovação de substituições e decisões de fim de vida.
Opções de credencial / 06
Fluxos OCPP / idTag / idToken / Formatação do UID
Credenciais RFID preparadas para o fluxo de identificação e autorização utilizado entre os leitores dos carregadores de veículos elétricos e os sistemas de gestão de carregamento OCPP.
Ver o produto recomendado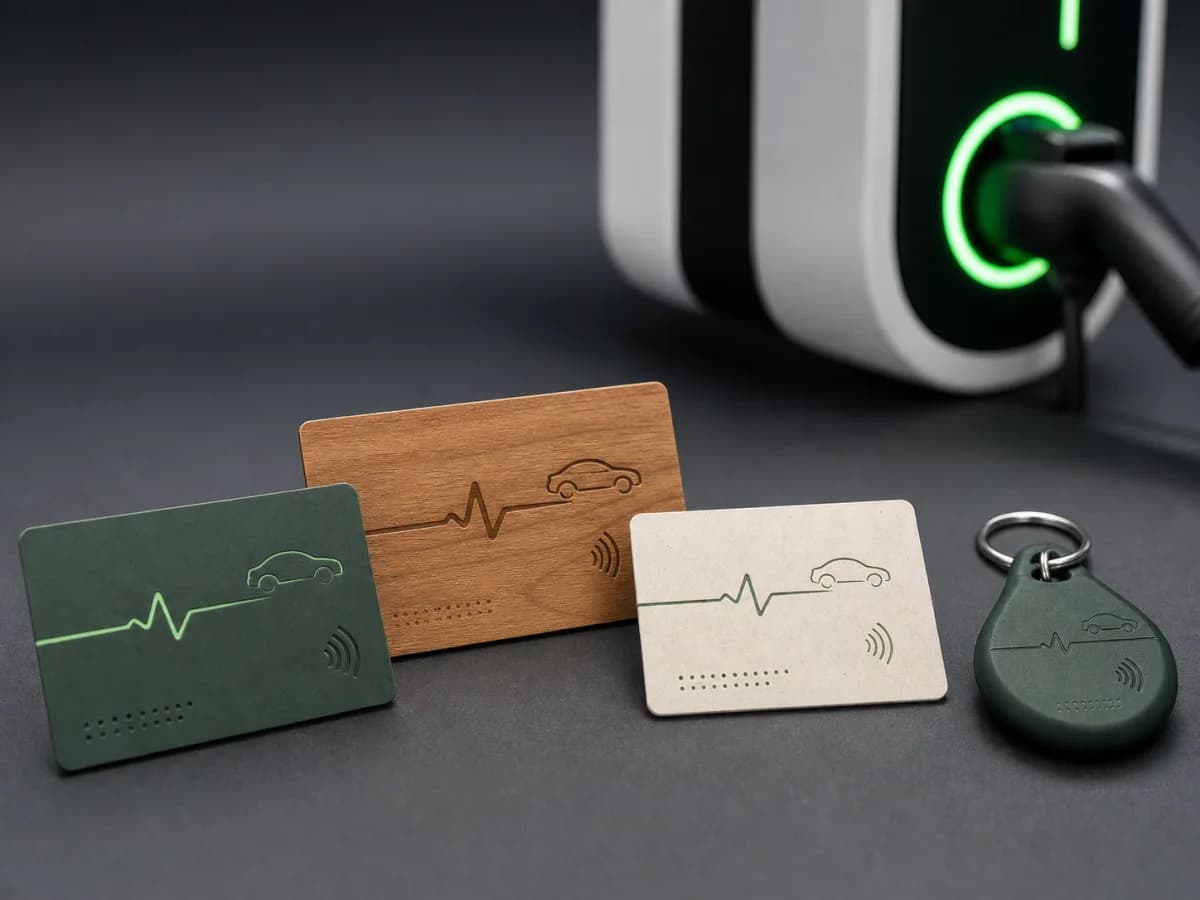
Engenharia personalizada / OEM/ODM / Validação de protótipos
Credenciais RFID personalizadas, concebidas em função dos seus leitores de carregamento, dos dados do identificador, do modelo de segurança, do formato, da arte gráfica e do fluxo de preparação e expedição de encomendas.
Ver o produto recomendado
PVC reciclado / RFID personalizado / Correspondência de UID
Cartões RFID de carregamento personalizados com corpo em PVC reciclado, opções de chip adaptadas ao leitor, design gráfico do programa e entrega de dados de correspondência entre UID e conta.
Ver o produto recomendadoBiblioteca técnica / 07
Estas fontes definem a tecnologia envolvente e as interfaces operacionais. A ChargeRFID fabrica cartões e porta-chaves físicos; a configuração da plataforma, os contratos de roaming e a certificação dos postos de carregamento continuam a cargo dos operadores e fornecedores relevantes.
Tecnologia / 7 min de leitura
Um método independente de fornecedores para escolher uma credencial de 13.56 MHz para carregamento de veículos elétricos com base no comportamento do leitor, no formato do identificador, na autenticação, nos controlos no backend e nos requisitos de roaming
Ler mais
Tecnologia / 9 min de leitura
O que faz realmente um cartão RFID para carregamento de veículos elétricos, como se autentica perante postos OCPP e plataformas de roaming, que tecnologias de chip são utilizadas e como escolher o cartão certo para frotas, redes ou uso pessoal.
Ler mais
Tecnologia / 5 min de leitura
Autenticação RFID integrada: postos de carregamento com funcionamento offline transformam as infraestruturas para VE
Ler maisReferências principais de implementação
Perguntas sobre o programa / 08
Por vezes, uma plataforma consegue preservar a conta através de uma tabela de correspondência, mas copiar ou selecionar um UID específico pode ser impossível, inseguro ou estar fora do modelo previsto pelo fornecedor do chip. Trate a continuidade da identidade, antes de mais, como uma questão de migração do backend.
Sim, se os leitores e a plataforma de autorização suportarem ambas e as regras de sobreposição forem testadas. O funcionamento misto deve ter uma data de fim definida, um processo de revogação e um plano de reversão.
Não. As credenciais de 13.56 MHz com autenticação AES suportam aplicações baseadas em AES, mas o leitor, o esquema de chaves e o backend têm de implementar essa aplicação. Ler apenas o UID do cartão não tira partido dessas capacidades criptográficas.
Inclua todas as famílias representativas de leitor/firmware, os percursos de autorização online e offline previstos, pelo menos um cenário de substituição e uma reconciliação completa da importação/exportação de dados.
Outros programas operacionais
Credenciais RFID para carregamento em parques de frota, no local de trabalho e na rede pública, com atribuição controlada por condutor ou veículo, identificadores prontos para a plataforma e registos de substituição.
Cartões e porta-chaves de marca branca preparados em função da sua marca, do formato de identificador, da importação na plataforma, do volume de lançamento e do fluxo de encomendas repetidas.
Credenciais RFID físicas para programas de roaming em que os registos de tokens, os formatos de identificador e o estado do ciclo de vida se mantêm coerentes entre os sistemas do eMSP, do CPO e do hub.
Programas de credenciais para locais de trabalho, parques de frota, condomínios residenciais e destinos que exigem acesso controlado por colaborador, residente, visitante ou conta.
Credenciais de marca para entrega de veículos, carregamento em concessionários, fidelização e programas de membros premium — com numeração de série e apresentação controladas.
Partilhe o parque de leitores, as regras de identificadores, o requisito de segurança, a integração com a plataforma, o volume e os mercados de implementação. Enviaremos as perguntas necessárias para as amostras e para a aprovação da produção.