Por ChargeRFID
Método de revisão: Verificámos este guia com base nas referências primárias regulamentares, de protocolo e de fabricantes indicadas abaixo. As recomendações de produto refletem a perspetiva de fabrico da ChargeRFID e devem ser validadas com o seu leitor, carregador e backend.
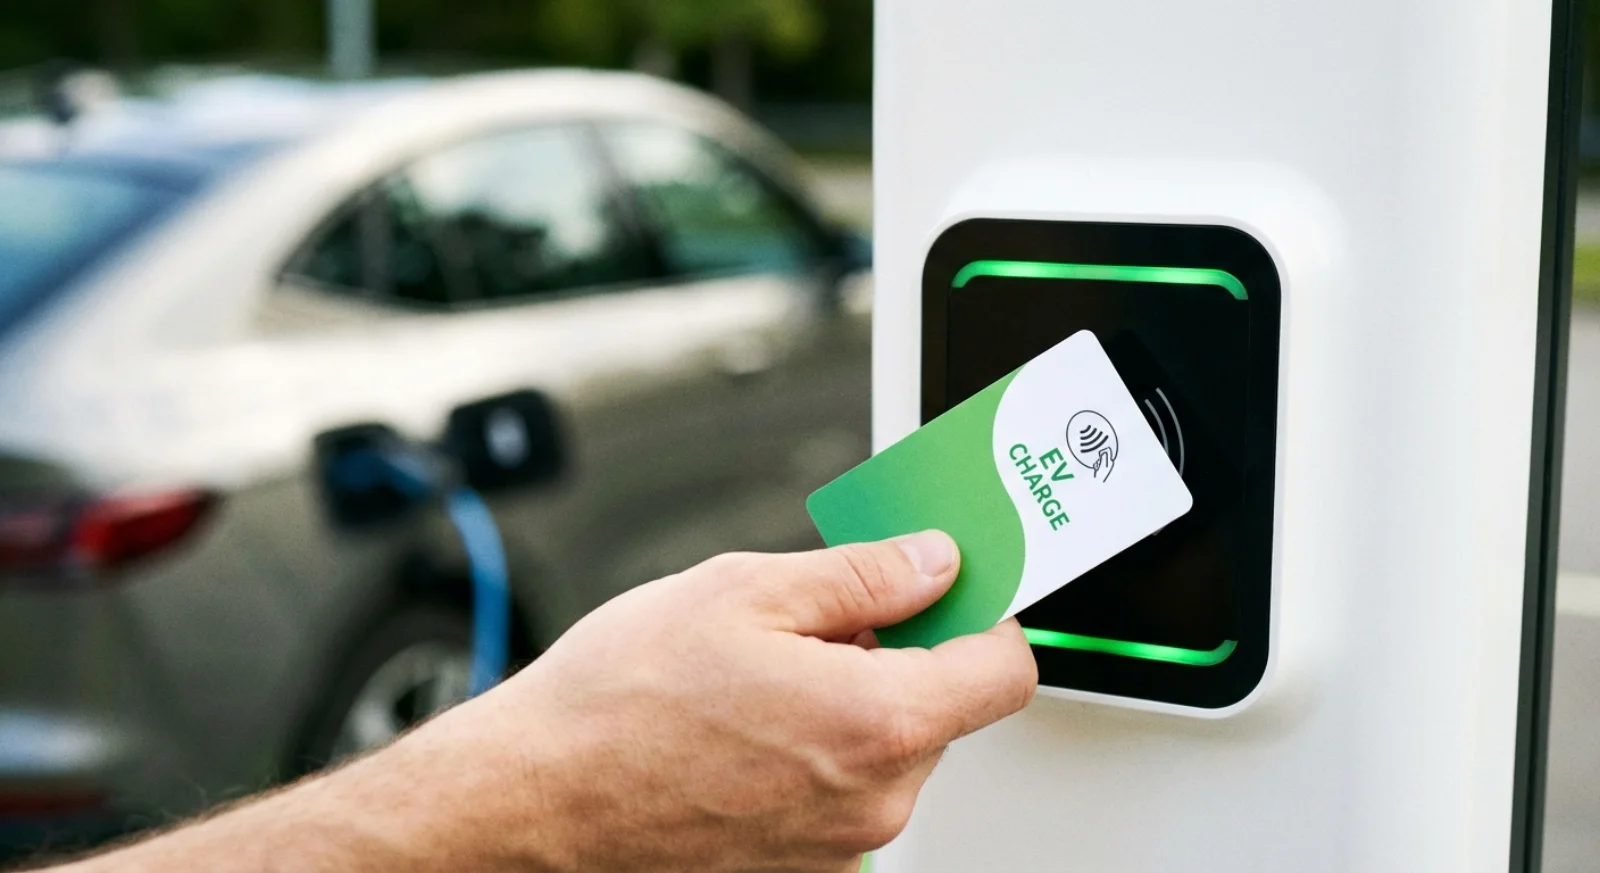
A questão importante não é o nome do chip que aparece num cartão. É aquilo que o leitor do carregador efetivamente lê e aquilo que o backend verifica. Um cartão não comunica diretamente com o OCPP: o leitor obtém um identificador ou autentica uma aplicação suportada, e o ponto de carregamento envia o token resultante ao respetivo sistema de gestão.
Três modelos de credencial
As credenciais apenas com UID expõem um identificador público. São amplamente suportadas, mas o valor deve ser tratado como copiável; a proteção passa então a depender da revogação, de alertas, da deteção de anomalias, de limites e de controlos no backend. As credenciais legadas com memória por setores acrescentam setores protegidos por chave, mas a criptografia mais antiga pode não ser adequada a um novo programa de carregamento. As credenciais com autenticação AES podem suportar autenticação mútua, ficheiros protegidos e chaves diversificadas, mas apenas quando leitores compatíveis autenticam a aplicação protegida e as chaves são geridas de forma segura. Se um carregador de terceiros ler apenas o UID, o mesmo cartão funciona aí como um token UID.
Roaming e validação
O roaming depende do registo de tokens, da serialização do identificador, dos acordos entre eMSP e CPO e da via de integração, seja OCPI, OICP ou outra. Não exige um chip universal único. Registe os modelos e o firmware dos leitores, o comprimento e a ordem dos bytes do UID, a autenticação suportada, a titularidade das chaves, os dados de personalização, o formato do backend, as redes visadas, o material e as condições de utilização.
Aprove as amostras finais apenas depois de testar o desempenho físico de leitura e a autorização de ponta a ponta em carregadores representativos. Uma leitura bem-sucedida em laboratório não equivale a uma sessão de carregamento bem-sucedida.
Peça um conjunto de amostras ou contacte a ChargeRFID para obter uma especificação neutra e um plano de validação.
Os nomes de empresas, redes e produtos referidos neste artigo são marcas comerciais dos respetivos proprietários. São utilizados de forma descritiva para identificar os sistemas com os quais os nossos cartões interoperam. A ChargeRFID é um fabricante independente e este artigo não afirma qualquer afiliação, parceria ou aprovação.
Fontes primárias
Referências oficiais utilizadas para rever as afirmações regulamentares, de protocolo e ao nível do chip apresentadas neste guia.
Próximo passo
Transforme a pesquisa numa especificação de cartão.
Indique o contexto do leitor, do chip, dos dados ou da implementação e identificaremos as decisões necessárias para as amostras e a produção.
Continuar a ler
Artigos relacionados

Cartões RFID para carregamento de veículos elétricos: como funcionam e como escolher
O que faz realmente um cartão RFID para carregamento de veículos elétricos, como se autentica perante postos OCPP e plataformas de roaming, que tecnologias de chip são utilizadas e como escolher o cartão certo para frotas, redes ou uso pessoal.
Conformidade com o AFIR em 2026: prazos para o carregamento de veículos elétricos e lista de verificação RFID
As regras do AFIR na Europa transformam o carregamento de veículos elétricos em 2026: exigências ISO 15118, o prazo de adaptação dos terminais sem contacto no final do ano e a lista de verificação de conformidade RFID de que todos os operadores de carregamento precisam.