Um cartão não cria roaming
O acesso à rede só existe depois de estabelecidas a ligação comercial e a distribuição ou autorização dos tokens.
Programa de credenciais para roaming
Resultado do programa
Um cartão ou porta-chaves cujo registo de token, formato de identificador e estado do ciclo de vida se mantêm coerentes em todos os sistemas participantes.
Ver o produto recomendadoConcebido para
eMSP, CPO e plataformas de mobilidade com roaming bilateral ou através de hub
Camada de roaming
OCPI 2.2.1 / 2.3.0, OICP ou eMIP
Camada do posto
Leitor + OCPP + backend do CPO
Identidade
Registo de token controlado pelo emissor
Âmbito comercial
Os contratos e os direitos de utilização estão fora do cartão
Modelo operacional / 01
O cartão físico é apenas um dos elementos controlados. O comportamento do leitor, os registos da plataforma e as regras operacionais determinam se a conta correta é autorizada e rastreada.
O prestador de mobilidade atribui um cartão ou porta-chaves a um cliente e controla o respetivo estado no ciclo de vida.
O posto lê o cartão ou porta-chaves e reencaminha o identificador para o backend do CPO, através do fluxo de autorização que suporta.
O CPO consulta um repositório local de tokens ou pede autorização através da sua ligação de roaming.
O OCPI, o OICP ou o eMIP transmitem informação de tokens, de autorização e das sessões relacionadas entre as partes contratadas.
Os dados de sessão e de detalhe de carregamento regressam pela cadeia comercial; o cartão é apenas o elemento que desencadeia a identificação.
Matriz de especificação / 02
Um caderno de requisitos pronto para produção indica o que tem de ser decidido, como será implementado e que evidências contarão para a aceitação.
Identifique os parceiros bilaterais, as ligações a hubs, os ambientes e as versões de protocolo.
Cada rota de destino tem um responsável e um endpoint de teste.
Defina o emissor, os identificadores de entidade/país, o tipo de token, a referência contratual e a autoridade sobre o ciclo de vida.
O token mantém-se globalmente único no ecossistema acordado.
Acorde a representação hexadecimal ou decimal, a ordem dos bytes, o preenchimento, o uso de maiúsculas/minúsculas e o comprimento permitido.
A saída do leitor, o registo no CSMS e a mensagem de roaming correspondem ao mesmo valor.
Documente o envio de listas de identificadores autorizados, os pedidos em tempo real, a cache e o comportamento offline para cada parque de postos de CPO de destino.
Os estados aceite, bloqueado, expirado e desconhecido produzem o resultado esperado.
Defina como circulam entre as partes os tokens recém-emitidos, bloqueados, expirados e substituídos.
Uma alteração de estado chega ao CPO de teste dentro da janela operacional acordada.
Especifique as referências utilizadas para reconciliar os registos de autorização, sessão e CDR.
As sessões-piloto regressam ao registo correto do cliente do eMSP, sem dados órfãos.
Atribua responsabilidades por tokens rejeitados, incompatibilidades de leitores, falhas de parceiros e sessões contestadas.
A equipa de apoio consegue rastrear uma falha nos registos do posto, do CPO, do hub e do eMSP.
Controlo de falhas / 03
A maioria dos lançamentos falhados não se deve à qualidade de impressão. Resulta de identificadores pouco claros, leitores não testados, responsabilidade incompleta pelos dados ou um controlo deficiente do ciclo de vida.
O acesso à rede só existe depois de estabelecidas a ligação comercial e a distribuição ou autorização dos tokens.
As discrepâncias na ordem dos bytes, no preenchimento e nas maiúsculas/minúsculas são causas frequentes de falhas de autorização; fixe a representação antes da produção.
Uma primeira aproximação bem-sucedida não basta. Valide os percursos de bloqueio, expiração, substituição e reativação na mesma rota.
A troca de CDR, as tarifas e a liquidação pertencem às plataformas de roaming e aos contratos, não ao fabrico de credenciais.
Percurso de entrega / 04
Cada fase deve terminar com evidências que possam ser analisadas pelas equipas de operações, de plataforma e de compras.
Documente o emissor, os parceiros, os hubs, as versões de protocolo, a titularidade dos tokens e os contactos de apoio.
Matriz de responsabilidades de roaming
Produza um pequeno conjunto com valores conhecidos e compare as representações no leitor, no CSMS e no roaming.
Rastreio integral do token
Teste os cenários aceite, desconhecido, bloqueado, expirado, offline e de substituição.
Matriz de resultados de autorização
Disponibilize apenas os mercados e as rotas de parceiros que tenham concluído a aceitação.
Registo de mercados/parceiros aprovados
Faça a gestão de novos parceiros, atualizações de protocolo e substituições sem alterar silenciosamente as regras de identidade física.
Registo de interoperabilidade com controlo de versões
Fronteira de responsabilidades / 05
Uma fronteira bem definida evita que o cartão seja responsabilizado por decisões de configuração, de direitos de utilização ou de liquidação que pertencem a outras partes.
Controla o material, o chip, a antena, a arte gráfica, a codificação, os dados variáveis, o controlo de qualidade por lote e o registo de produção aprovados.
Define o formato de identificador aceite, o comportamento do leitor, a importação de tokens, os estados de autorização, a aplicação de segurança e a aceitação técnica.
É responsável pela atribuição, ativação, contratos, política de acesso, tarifas, apoio ao cliente, aprovação de substituições e decisões de fim de vida.
Opções de credencial / 06
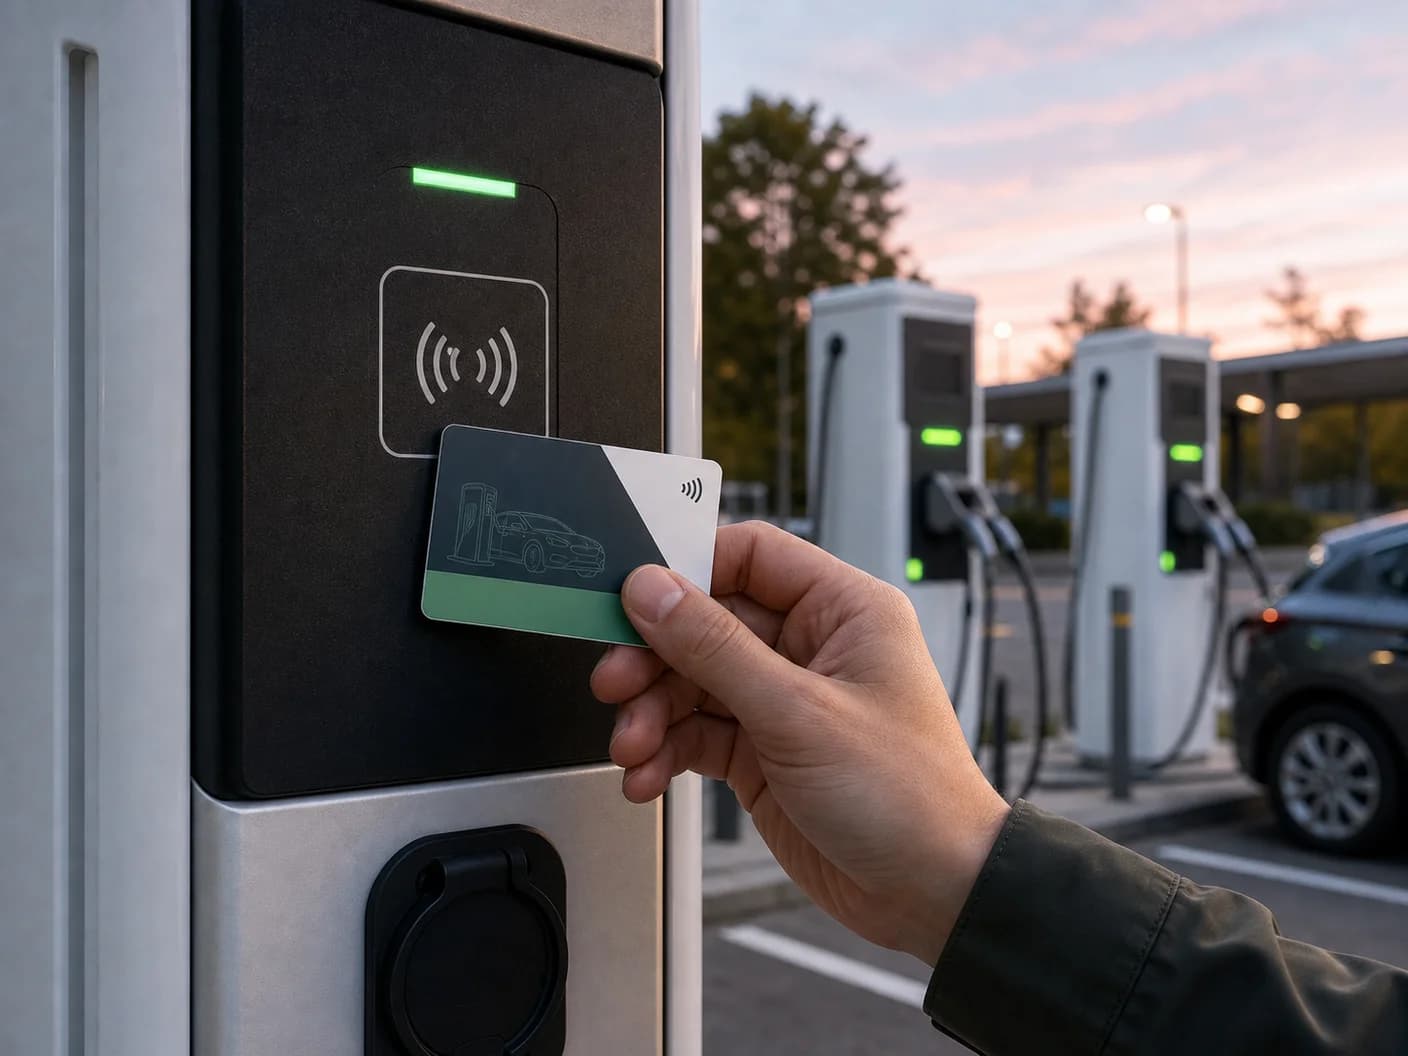
Fluxos OCPP / idTag / idToken / Formatação do UID
Credenciais RFID preparadas para o fluxo de identificação e autorização utilizado entre os leitores dos carregadores de veículos elétricos e os sistemas de gestão de carregamento OCPP.
Ver o produto recomendado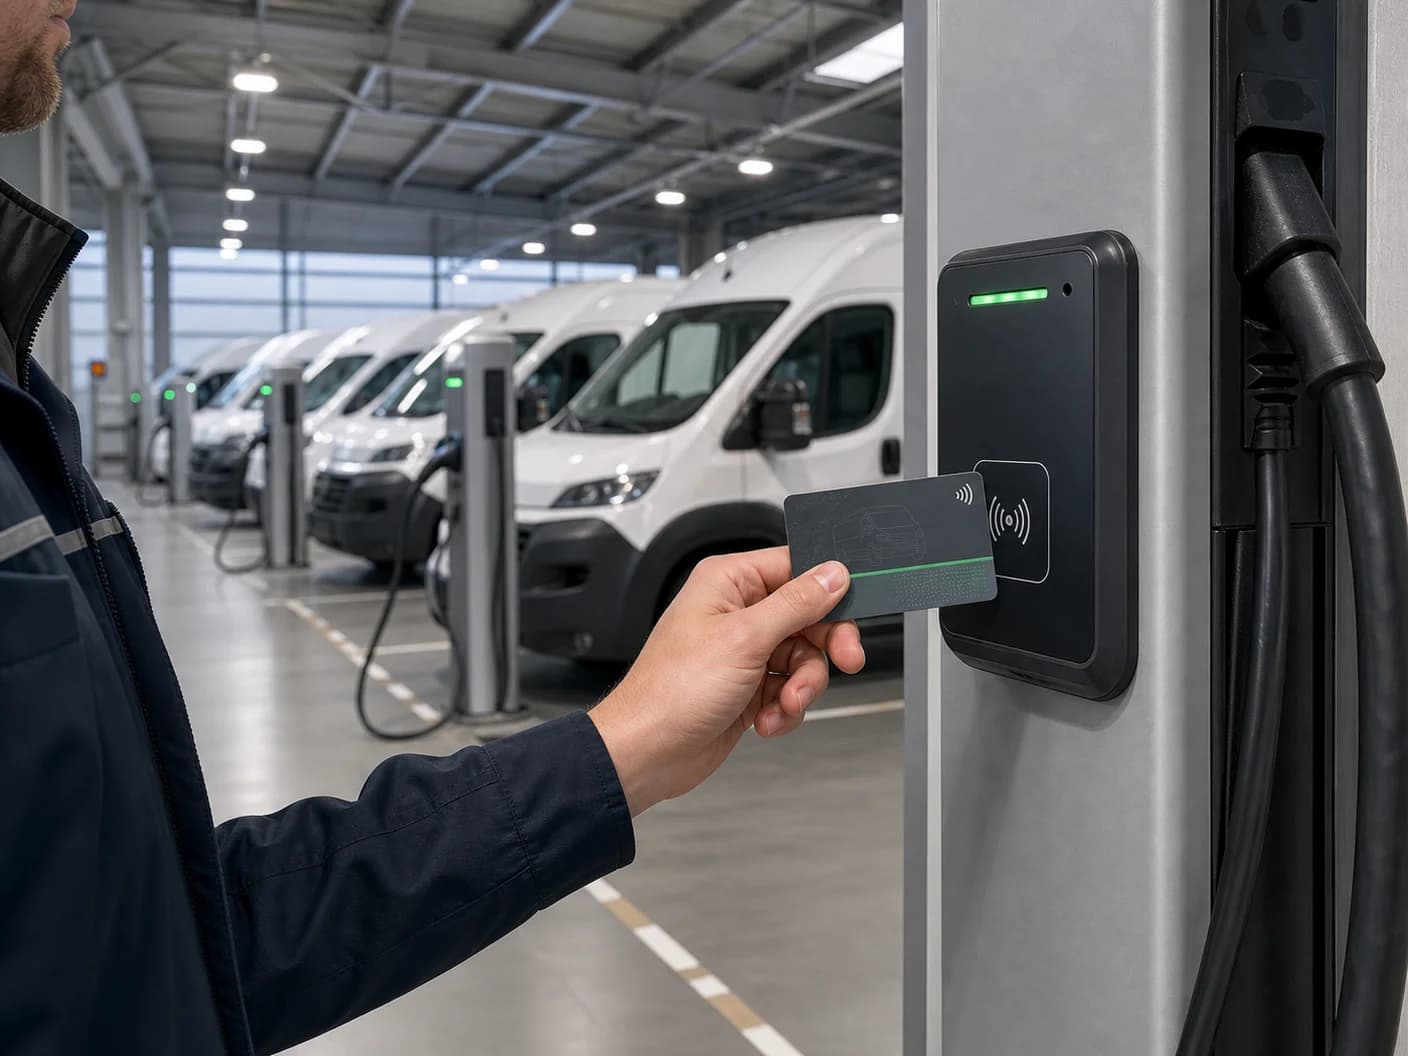
Operações de frotas / Dados de tokens em massa / Reposição
Credenciais RFID de marca para carregamento de frotas, com dados de token únicos, numeração por condutor ou veículo, importação em massa na plataforma e reposição controlada.
Ver o produto recomendado
PVC reciclado / RFID personalizado / Correspondência de UID
Cartões RFID de carregamento personalizados com corpo em PVC reciclado, opções de chip adaptadas ao leitor, design gráfico do programa e entrega de dados de correspondência entre UID e conta.
Ver o produto recomendadoBiblioteca técnica / 07
Estas fontes definem a tecnologia envolvente e as interfaces operacionais. A ChargeRFID fabrica cartões e porta-chaves físicos; a configuração da plataforma, os contratos de roaming e a certificação dos postos de carregamento continuam a cargo dos operadores e fornecedores relevantes.
Infraestrutura para veículos elétricos / 6 min de leitura
Um cartão RFID, todas as redes de carregamento. Como funciona o roaming de veículos elétricos através do OCPI e do OICP, porque é que os condutores deixam de precisar de uma aplicação por rede e como as frotas obtêm um único cartão e uma única fatura em mais de 1 milhão de carregadores em 2026.
Ler mais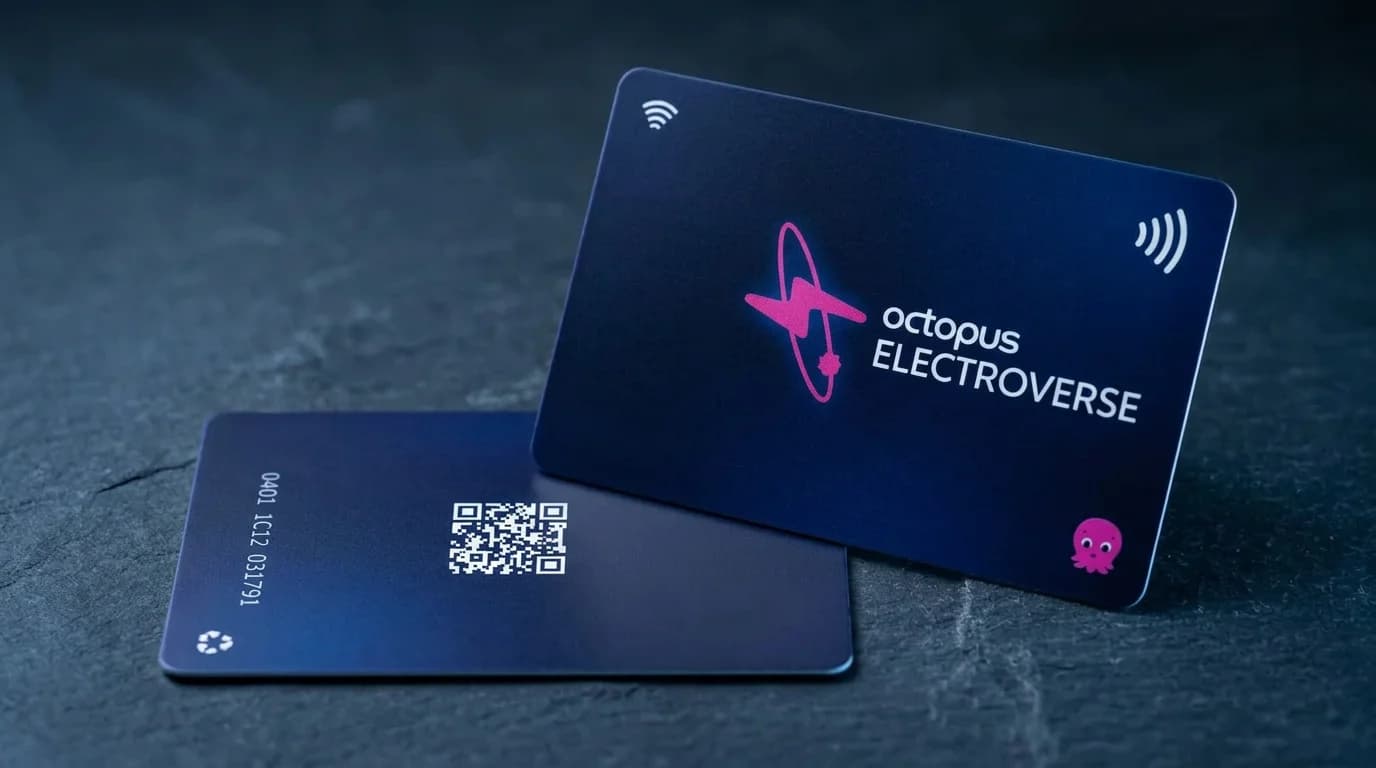
Trabalhos selecionados / 2 min de leitura
Octopus Electroverse: um registo discreto da produção de um cartão de carregamento de VE em PVC com impressão personalizada.
Ler maisReferências principais de implementação
Perguntas sobre o programa / 08
Não. O identificador da credencial tem de ser registado e autorizado através da ligação comercial e técnica entre o eMSP e o CPO. O fabrico produz o cartão ou porta-chaves; não cria um contrato de roaming nem direitos associados ao token.
O OCPP é sobretudo o protocolo entre o posto e o sistema de gestão. O OCPI liga CPO e eMSP para a troca de dados de roaming, como localizações, tokens, sessões, tarifas e CDR. O OICP e o eMIP disponibilizam interfaces de roaming alternativas.
O cartão não implementa o OCPI. As plataformas participantes acordam a versão do OCPI, enquanto o cartão ou porta-chaves e o respetivo identificador têm de corresponder ao leitor e às regras de tokens utilizados por essas plataformas.
Sim, e essa é uma fonte frequente de falhas. A conversão hexadecimal/decimal, a ordem dos bytes, o preenchimento, os zeros à esquerda e as maiúsculas/minúsculas devem ficar fixados na especificação da interface e ser verificados de ponta a ponta.
Outros programas operacionais
Credenciais RFID para carregamento em parques de frota, no local de trabalho e na rede pública, com atribuição controlada por condutor ou veículo, identificadores prontos para a plataforma e registos de substituição.
Cartões e porta-chaves de marca branca preparados em função da sua marca, do formato de identificador, da importação na plataforma, do volume de lançamento e do fluxo de encomendas repetidas.
Programas de credenciais para locais de trabalho, parques de frota, condomínios residenciais e destinos que exigem acesso controlado por colaborador, residente, visitante ou conta.
Um percurso controlado desde credenciais antigas ou baseadas apenas no UID até uma tecnologia de cartão adequada aos leitores, com um piloto prático, um plano de dados e uma reemissão faseada.
Credenciais de marca para entrega de veículos, carregamento em concessionários, fidelização e programas de membros premium — com numeração de série e apresentação controladas.
Partilhe o parque de leitores, as regras de identificadores, o requisito de segurança, a integração com a plataforma, o volume e os mercados de implementação. Enviaremos as perguntas necessárias para as amostras e para a aprovação da produção.