Elimine acessos órfãos
Colaboradores que saem, antigos residentes e visitantes cujo acesso expirou exigem um processo de bloqueio definido; a posse do objeto físico não constitui o registo do direito de utilização.
Programa de acesso a instalações
Resultado do programa
Acesso controlado ao carregamento por colaborador, residente, visitante, veículo ou conta, com uma política prática para o funcionamento offline e para substituições.
Ver o produto recomendadoConcebido para
Locais de trabalho, parques de frotas, operadores residenciais, grupos hoteleiros e locais de carregamento privados
Grupos de utilizadores
Colaborador, residente, visitante, prestador externo ou frota
Autorização
Comportamento central, em cache ou por lista local
Formatos
Cartão, porta-chaves ou emissão mista
Controlo
Direitos de utilização, expiração, bloqueio e substituição
Modelo operacional / 01
O cartão físico é apenas um dos elementos controlados. O comportamento do leitor, os registos da plataforma e as regras operacionais determinam se a conta correta é autorizada e rastreada.
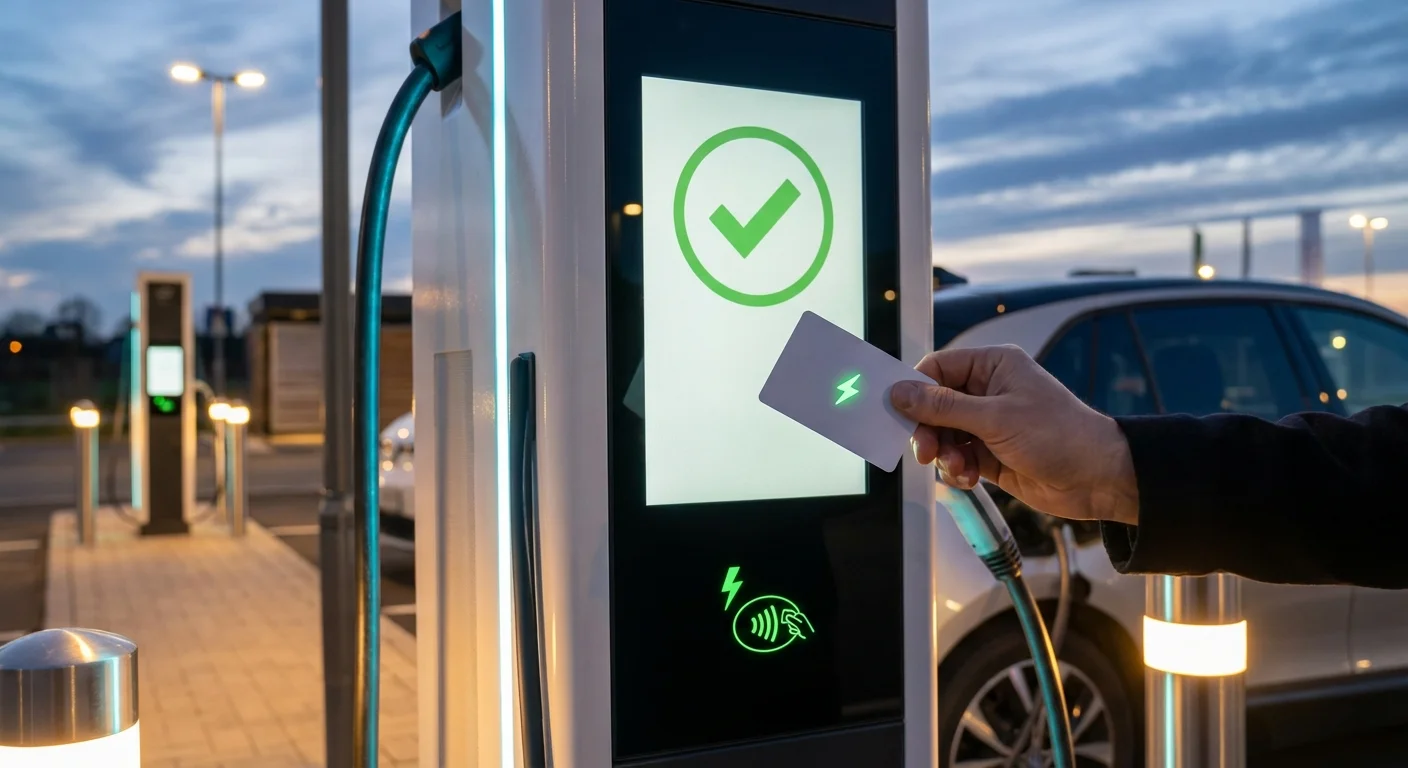
Um colaborador, residente, convidado, prestador externo ou condutor de frota recebe uma credencial com um direito de utilização e uma regra de expiração definidos.
O formato físico é escolhido em função do método de emissão, da forma como é transportado, da durabilidade e do leitor instalado.
O leitor do posto capta o identificador e utiliza autorização central, em cache ou local, consoante a configuração.
Os grupos de utilizadores, os carregadores, as janelas de acesso, as tarifas e as associações de contas são controlados pela plataforma de operação.
As ações de emissão, devolução, expiração, bloqueio e substituição ficam registadas, para que o acesso físico corresponda ao direito de utilização em vigor.
Matriz de especificação / 02
Um caderno de requisitos pronto para produção indica o que tem de ser decidido, como será implementado e que evidências contarão para a aceitação.
Separe colaboradores, residentes, visitantes, prestadores externos, frotas e utilizadores públicos sempre que as respetivas regras sejam diferentes.
Cada conta de amostra recebe apenas o acesso ao carregador previsto e o tempo de utilização atribuído.
Registe os modelos de carregadores, as tecnologias dos leitores, o firmware e as plataformas de gestão em todos os locais.
O cartão ou porta-chaves proposto é reconhecido em instalações representativas.
Defina, para cada grupo de carregadores, o comportamento central, em cache, por lista local e perante identificadores desconhecidos em modo offline.
Os testes com e sem ligação estão em conformidade com a política de continuidade do local.
Escolha o campo da plataforma que associa o identificador físico ao utilizador, à fração, ao veículo ou à conta.
Cada aproximação corresponde a um único direito de utilização em vigor e a um único registo auditável.
Defina períodos de validade e regras de devolução/bloqueio para credenciais temporárias.
As credenciais expiradas ou devolvidas são rejeitadas conforme previsto.
Utilize cartões para uma atribuição visível e porta-chaves para um transporte diário compacto; se combinar formatos, valide ambos.
Todos os formatos são lidos dentro da área de apresentação prevista.
Defina se as sessões são gratuitas, faturadas, reembolsadas ou imputadas a um departamento ou à conta de um imóvel.
As exportações das sessões-piloto incluem as referências exigidas pelo departamento financeiro ou pela gestão do imóvel.
Controlo de falhas / 03
A maioria dos lançamentos falhados não se deve à qualidade de impressão. Resulta de identificadores pouco claros, leitores não testados, responsabilidade incompleta pelos dados ou um controlo deficiente do ciclo de vida.
Colaboradores que saem, antigos residentes e visitantes cujo acesso expirou exigem um processo de bloqueio definido; a posse do objeto físico não constitui o registo do direito de utilização.
A autorização local pode assegurar a continuidade, mas a antiguidade das listas e o comportamento de atualização têm de ser testados, para que os acessos revogados não se mantenham indefinidamente.
Os cartões partilhados do local reduzem o trabalho administrativo, mas também enfraquecem a responsabilização e a atribuição das sessões.
As regras de substituição e devolução devem abranger as receções, as entregas de imóveis, as credenciais perdidas e as emissões de emergência.
Percurso de entrega / 04
Cada fase deve terminar com evidências que possam ser analisadas pelas equipas de operações, de plataforma e de compras.
Mapeie os locais, os utilizadores, os carregadores, os direitos de utilização, as tarifas e os responsáveis pela administração.
Política de acesso ao local e matriz de funções
Teste os formatos de cartão e porta-chaves propostos em postos e versões de firmware representativos.
Registo de compatibilidade de leitores
Crie utilizadores de amostra para cada grupo e teste o comportamento com ligação, offline, na expiração e no bloqueio.
Matriz de aceitação de direitos de utilização
Atribua e distribua as credenciais com um registo claro de ativação e custódia.
Registo de emissões e instruções para os utilizadores
Reveja, com uma periodicidade acordada, as saídas de colaboradores, as alterações de residentes, os visitantes, as perdas e o stock para reencomenda.
Registo do ciclo de vida e de exceções
Fronteira de responsabilidades / 05
Uma fronteira bem definida evita que o cartão seja responsabilizado por decisões de configuração, de direitos de utilização ou de liquidação que pertencem a outras partes.
Controla o material, o chip, a antena, a arte gráfica, a codificação, os dados variáveis, o controlo de qualidade por lote e o registo de produção aprovados.
Define o formato de identificador aceite, o comportamento do leitor, a importação de tokens, os estados de autorização, a aplicação de segurança e a aceitação técnica.
É responsável pela atribuição, ativação, contratos, política de acesso, tarifas, apoio ao cliente, aprovação de substituições e decisões de fim de vida.
Opções de credencial / 06
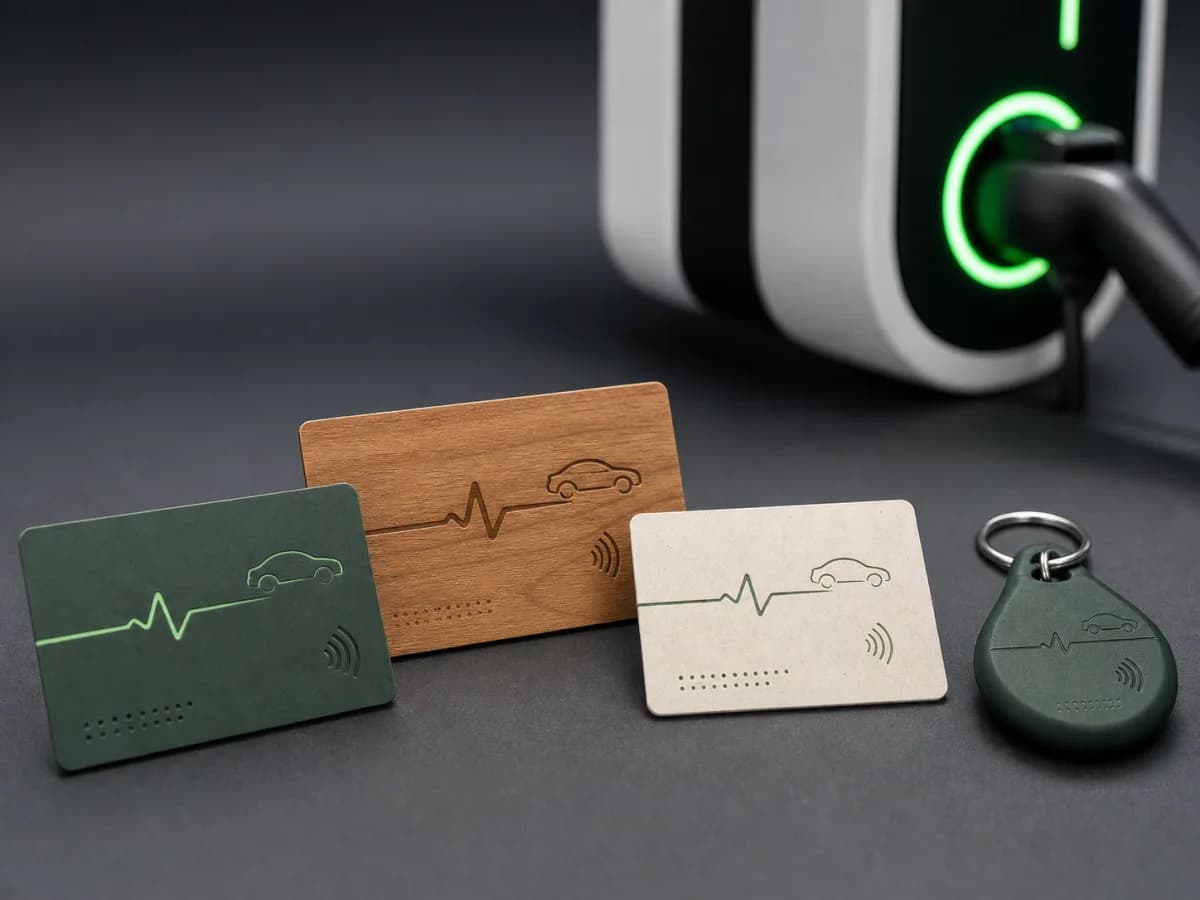
Engenharia personalizada / OEM/ODM / Validação de protótipos
Credenciais RFID personalizadas, concebidas em função dos seus leitores de carregamento, dos dados do identificador, do modelo de segurança, do formato, da arte gráfica e do fluxo de preparação e expedição de encomendas.
Ver o produto recomendado
PVC reciclado / RFID personalizado / Correspondência de UID
Cartões RFID de carregamento personalizados com corpo em PVC reciclado, opções de chip adaptadas ao leitor, design gráfico do programa e entrega de dados de correspondência entre UID e conta.
Ver o produto recomendado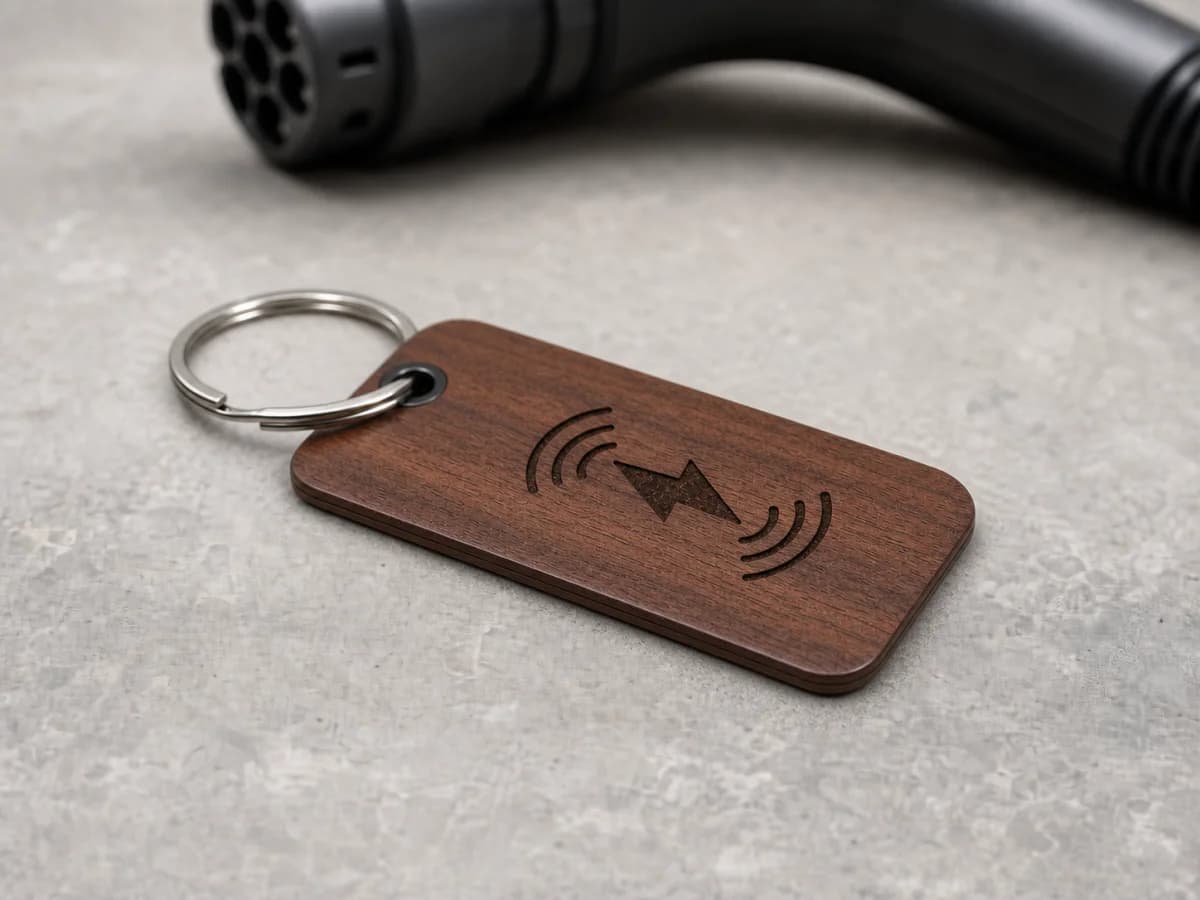
Madeira · ABS · Epóxi · Cristal / Credencial compacta / Correspondência de UID
Credenciais RFID de carregamento compactas em madeira FSC, ABS moldado, resina epóxi abaulada e acrílico cristal transparente.
Ver o produto recomendadoBiblioteca técnica / 07
Estas fontes definem a tecnologia envolvente e as interfaces operacionais. A ChargeRFID fabrica cartões e porta-chaves físicos; a configuração da plataforma, os contratos de roaming e a certificação dos postos de carregamento continuam a cargo dos operadores e fornecedores relevantes.
Tecnologia / 5 min de leitura
Autenticação RFID integrada: postos de carregamento com funcionamento offline transformam as infraestruturas para VE
Ler mais
Tecnologia / 9 min de leitura
O que faz realmente um cartão RFID para carregamento de veículos elétricos, como se autentica perante postos OCPP e plataformas de roaming, que tecnologias de chip são utilizadas e como escolher o cartão certo para frotas, redes ou uso pessoal.
Ler mais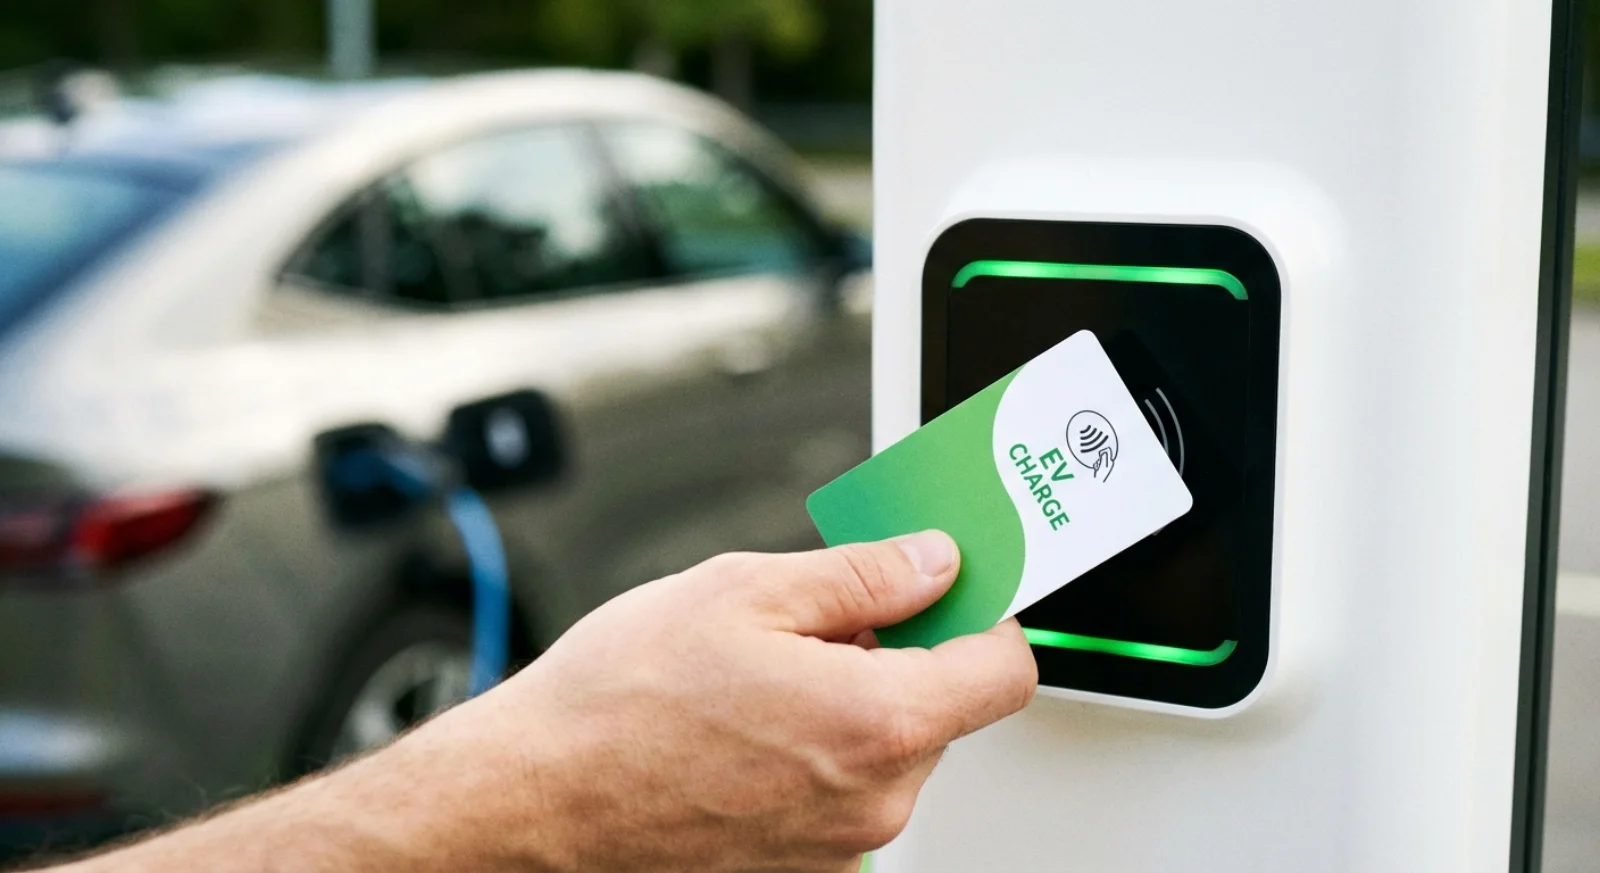
Tecnologia / 7 min de leitura
Um método independente de fornecedores para escolher uma credencial de 13.56 MHz para carregamento de veículos elétricos com base no comportamento do leitor, no formato do identificador, na autenticação, nos controlos no backend e nos requisitos de roaming
Ler maisPerguntas sobre o programa / 08
Possivelmente. As implementações OCPP podem utilizar uma cache de autorização ou uma lista local de autorização, mas o suporte e a política variam consoante o posto e o CSMS. Teste o comportamento exato sem ligação antes de depender dele na operação.
Os cartões oferecem mais espaço visível para nomes, números e instruções; os porta-chaves são compactos e, muitas vezes, mais práticos para transportar no dia a dia. Ambos podem utilizar o mesmo plano de identificadores, se o leitor suportar o chip e o formato de antena selecionados.
A expiração é normalmente controlada pela plataforma do local ou de carregamento. O cartão ou porta-chaves fornece o identificador; a plataforma aplica o período de validade e o estado de autorização.
Sim, desde que a plataforma associe cada identificador ao centro de custo, à fração ou à conta necessários e disponibilize essa referência nas exportações de sessões ou de faturação.
Outros programas operacionais
Credenciais RFID para carregamento em parques de frota, no local de trabalho e na rede pública, com atribuição controlada por condutor ou veículo, identificadores prontos para a plataforma e registos de substituição.
Cartões e porta-chaves de marca branca preparados em função da sua marca, do formato de identificador, da importação na plataforma, do volume de lançamento e do fluxo de encomendas repetidas.
Credenciais RFID físicas para programas de roaming em que os registos de tokens, os formatos de identificador e o estado do ciclo de vida se mantêm coerentes entre os sistemas do eMSP, do CPO e do hub.
Um percurso controlado desde credenciais antigas ou baseadas apenas no UID até uma tecnologia de cartão adequada aos leitores, com um piloto prático, um plano de dados e uma reemissão faseada.
Credenciais de marca para entrega de veículos, carregamento em concessionários, fidelização e programas de membros premium — com numeração de série e apresentação controladas.
Partilhe o parque de leitores, as regras de identificadores, o requisito de segurança, a integração com a plataforma, o volume e os mercados de implementação. Enviaremos as perguntas necessárias para as amostras e para a aprovação da produção.