Acceso a instalaciones y acceso para miembros

Acceso a instalaciones y acceso para miembros

Programas de credenciales para centros de trabajo, depósitos, edificios residenciales y destinos con acceso controlado por empleado, residente, visitante o cuenta.

Resultado del programa

Acceso controlado a la recarga por empleado, residente, visitante, vehículo o cuenta, con una política práctica de funcionamiento sin conexión y sustitución.

Ver producto recomendado

Diseñado para

Centros de trabajo, bases de flotas, gestores residenciales, grupos hoteleros e instalaciones privadas de recarga

01

Grupos de usuarios

Empleado, residente, visitante, contratista o flota

02

Autorización

Funcionamiento con autorización central, en caché o mediante lista local

03

Formatos

Entrega de tarjetas, llaveros o ambos formatos

04

Control

Permisos de acceso, caducidad, bloqueo y sustitución

Modelo operativo / 01

Siga la credencial a lo largo de toda la cadena de autorización.

La tarjeta física es solo una entrada controlada. El comportamiento del lector, los registros de plataforma y las reglas operativas determinan la autorización y trazabilidad de la cuenta correcta.

Acceso a instalaciones y acceso para miembros
Acceso controlado a la recarga por empleado, residente, visitante, vehículo o cuenta, con una política práctica de funcionamiento sin conexión y sustitución.
  1. 01

    Usuario de la instalación

    Un empleado, residente, huésped, contratista o conductor de flota recibe una credencial con permisos de acceso y una regla de caducidad definidos.

  2. 02

    Tarjeta o llavero

    El formato físico se elige en función del método de entrega, la forma de llevarlo, la durabilidad y el lector instalado.

  3. 03

    Estación de recarga de la instalación

    El lector de la estación captura el identificador y utiliza autorización central, en caché o local según la configuración.

  4. 04

    Plataforma de la instalación o de movilidad

    La plataforma operativa controla los grupos de usuarios, los cargadores, las franjas de acceso, las tarifas y las asociaciones con cuentas.

  5. 05

    Registro administrativo

    Se conservan las acciones de emisión, devolución, caducidad, bloqueo y sustitución para que el acceso físico coincida con los permisos vigentes.

Matriz de especificación / 02

Decisiones que deben cerrarse antes de producir.

Un pliego listo para producción define qué se decide, cómo se implementa y qué prueba se acepta como validación.

01

Grupos de usuarios

Qué definir

Separe a los empleados, residentes, visitantes, contratistas, flotas y usuarios públicos cuando sus normas sean diferentes.

Prueba de aceptación

Cada cuenta de muestra recibe únicamente los permisos de cargador y horario previstos.

02

Parque de lectores

Qué definir

Registre los modelos de cargadores, las tecnologías de los lectores, el firmware y las plataformas de gestión de todas las instalaciones.

Prueba de aceptación

La credencial propuesta se reconoce en instalaciones representativas.

03

Procedimiento de autorización

Qué definir

Defina, para cada grupo de cargadores, el funcionamiento de la autorización central, en caché y mediante lista local, así como el tratamiento de identificadores desconocidos sin conexión.

Prueba de aceptación

Las pruebas con y sin conexión se ajustan a la política de continuidad operativa de la instalación.

04

Correspondencia de identificadores

Qué definir

Elija el campo de la plataforma que vincula el identificador físico con el usuario, la unidad, el vehículo o la cuenta.

Prueba de aceptación

Una lectura al acercar la credencial corresponde a un único permiso vigente y a un único registro auditable.

05

Caducidad y acceso de visitantes

Qué definir

Establezca periodos de validez y normas de devolución y bloqueo para las credenciales temporales.

Prueba de aceptación

Las credenciales caducadas o devueltas se rechazan según lo previsto.

06

Formato físico

Qué definir

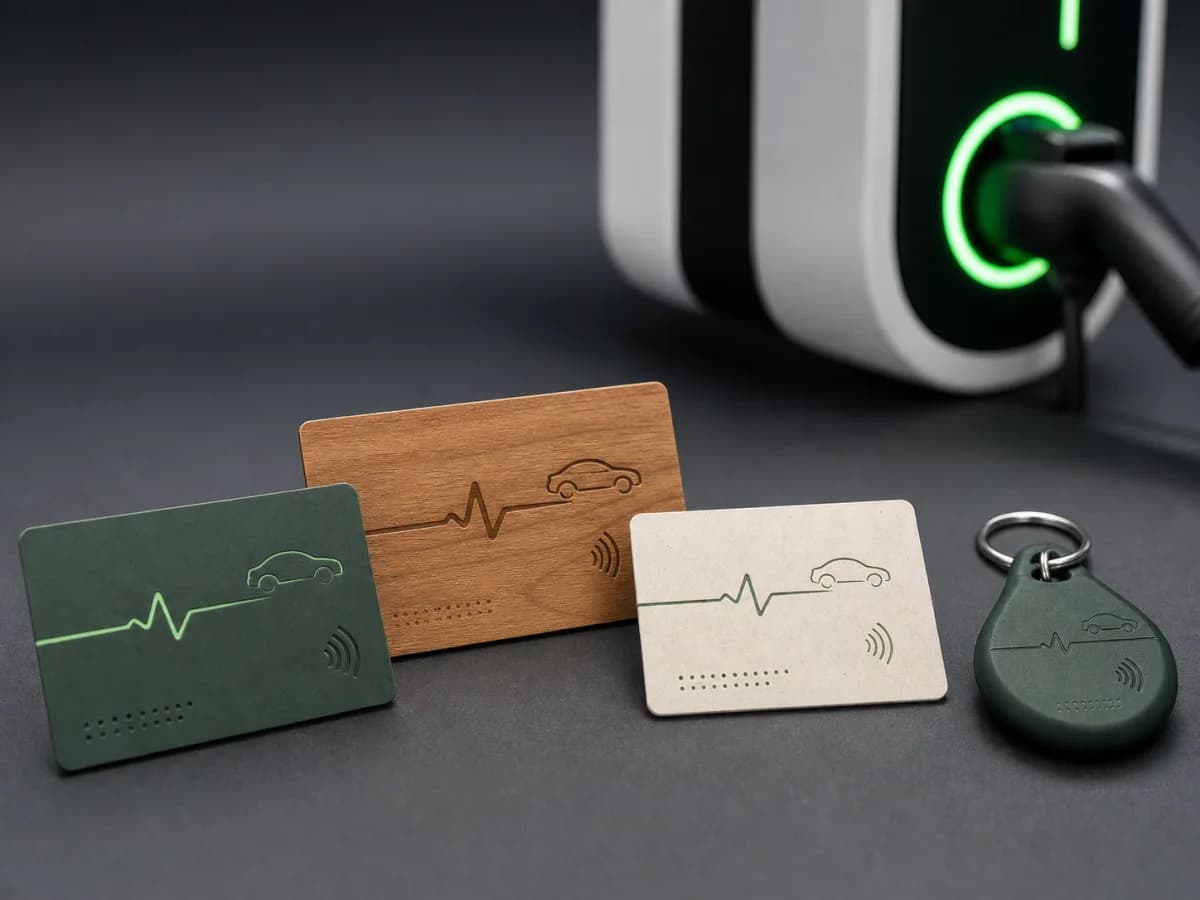
Utilice tarjetas cuando la asignación deba ser visible y llaveros para un formato compacto de uso diario; valide ambos si se combinan.

Prueba de aceptación

Todos los formatos se leen dentro de la zona prevista para presentar la credencial.

07

Asignación de costes

Qué definir

Defina si las sesiones son gratuitas, se facturan, se reembolsan o se imputan a un departamento o a una cuenta del inmueble.

Prueba de aceptación

Las exportaciones de las sesiones piloto contienen las referencias que necesita el departamento financiero o la administración del inmueble.

Controles de fallo / 03

Elimine los puntos de fallo habituales.

La mayoría de los lanzamientos fallidos no se deben a la calidad de impresión, sino a identificadores ambiguos, lectores sin probar, responsabilidades sobre los datos sin definir por completo o un control deficiente del ciclo de vida.

01

Elimine los accesos sin titular vigente

Los empleados que dejan la empresa, los antiguos residentes y los visitantes cuyo acceso ha caducado necesitan un proceso de bloqueo definido; la posesión del objeto físico no constituye el registro del permiso de acceso.
02

Controle las listas para el funcionamiento sin conexión

La autorización local puede mantener la continuidad operativa, pero deben comprobarse la antigüedad de las listas y su actualización para que los accesos revocados no permanezcan habilitados indefinidamente.

03

Evite las credenciales compartidas anónimas

Las tarjetas compartidas de la instalación reducen el trabajo administrativo, pero también debilitan la responsabilidad individual y la atribución de sesiones.

04

Diseñe el proceso de devolución

Las normas de sustitución y devolución deben contemplar la gestión en recepción, las entregas de inmuebles, la pérdida de credenciales y la emisión de emergencia.

En las credenciales de visitantes, la caducidad suele controlarla el emplazamiento o la plataforma de recarga. La credencial física aporta el identificador; la plataforma aplica el periodo de validez y el estado de autorización.

Ruta de entrega / 04

Del pliego a una operación controlada.

Cada fase debería finalizar con pruebas que puedan revisar los equipos de operaciones, plataforma y compras.

  1. 01

    Definición de la política

    Identifique las instalaciones, los usuarios, los cargadores, los permisos de acceso, las tarifas y los responsables de administración.

    Prueba

    Política de acceso a la instalación y matriz de funciones

  2. 02

    Validación de lectores

    Pruebe los formatos propuestos de tarjeta y llavero en estaciones y versiones de firmware representativas.

    Prueba

    Registro de compatibilidad con lectores

  3. 03

    Prueba piloto de cuentas

    Cree usuarios de muestra para cada grupo y pruebe el funcionamiento con y sin conexión, la caducidad y el bloqueo.

    Prueba

    Matriz de aceptación de permisos de acceso

  4. 04

    Emisión gestionada

    Asigne y distribuya las credenciales con un registro claro de activación y custodia.

    Prueba

    Registro de emisión e instrucciones para el usuario

  5. 05

    Control continuo

    Revise las bajas de empleados, los cambios de residentes, los visitantes, las pérdidas y las existencias de reposición con la periodicidad acordada.

    Prueba

    Registro del ciclo de vida y de excepciones

Es posible que un emplazamiento siga autorizando tarjetas cuando la red está sin conexión: las implementaciones de OCPP pueden utilizar una caché de autorización o una lista local de autorización, pero el soporte y la política varían según la estación y el CSMS. Pruebe el comportamiento exacto sin conexión antes de depender de él en la operación.

Límite de responsabilidad / 05

Separe fabricación y operación de plataforma.

Un límite preciso evita atribuir a la tarjeta decisiones de configuración, derechos o liquidación que corresponden a otros sistemas.

01

ChargeRFID / fabricante

Controla material, chip, antena, diseño, codificación, datos variables, QC de lote y registro de producción aprobados.

02

Equipo CPO, eMSP o CSMS

Define formato de identificador, comportamiento de lectores, importación de tokens, estados de autorización, aplicación de seguridad y aceptación técnica.

03

Responsable del programa

Es responsable de la asignación, la activación, los contratos, la política de acceso, las tarifas, la atención al cliente, la aprobación de las sustituciones y las decisiones sobre el fin de vida.

Las sesiones pueden imputarse a departamentos o viviendas cuando la plataforma asocia cada identificador al centro de coste, la unidad o la cuenta correspondiente y muestra esa referencia en sus exportaciones de sesiones o de facturación.

Biblioteca técnica / 07

Continúe investigando sobre la implementación.

Estas fuentes definen la tecnología asociada y las interfaces operativas. ChargeRFID fabrica credenciales físicas; configuración de plataforma, contratos de roaming y certificación de estaciones corresponden a los operadores y proveedores respectivos.

Preguntas del programa / 08

Cuestiones que compras y técnica suelen resolver.

01¿Puede una instalación seguir autorizando tarjetas cuando no hay conexión de red?

Es posible. Las implementaciones de OCPP pueden utilizar una caché de autorización o una lista local de autorización, pero la compatibilidad y las políticas varían según la estación y el CSMS. Pruebe el comportamiento exacto sin conexión antes de depender de él para la operación.

02¿Debe un centro de trabajo utilizar tarjetas o llaveros?

Las tarjetas ofrecen más espacio visible para nombres, números e instrucciones; los llaveros son compactos y suelen resultar más cómodos para llevar a diario. Ambos pueden utilizar el mismo plan de identificadores si el lector admite el chip y el formato de antena seleccionados.

03¿Pueden caducar automáticamente las credenciales de visitantes?

La caducidad suele controlarse desde la plataforma de la instalación o de recarga. La credencial física proporciona el identificador; la plataforma aplica el periodo de validez y el estado de autorización.

04¿Pueden imputarse las sesiones a departamentos o apartamentos?

Sí, cuando la plataforma vincula cada identificador con el centro de costes, la unidad o la cuenta correspondiente e incluye esa referencia en sus exportaciones de sesiones o facturación.

Tarjetas RFID personalizadas: convierta su proyecto en una especificación de programa controlada.

Comparta el parque de lectores, las reglas del identificador, el requisito de seguridad, la entrega a la plataforma, el volumen y los mercados de despliegue. Le enviaremos las preguntas necesarias para las muestras y la aprobación de producción.