Conserve los ceros iniciales
La conversión de identificadores puede modificar valores sin que se advierta. Compare byte a byte la salida sin procesar del lector, los datos exportados y los registros importados.
Migración RFID segura
Resultado del programa
Una migración por fases que mantiene el servicio mientras se validan el comportamiento de los lectores, los identificadores, la seguridad y los registros de sustitución.
Ver producto recomendadoDiseñado para
Operadores que sustituyen tarjetas antiguas, cambian de plataforma CSMS o refuerzan un parque basado únicamente en UID
Punto de partida
UID, chip, plataforma o parque de lectores existentes
Objetivo
Identificador o aplicación segura compatible con el lector
Transición
Prueba piloto, funcionamiento mixto y reemisión por fases
Control
Custodia de claves, correspondencias y pruebas de retirada
Modelo operativo / 01
La tarjeta física es solo una entrada controlada. El comportamiento del lector, los registros de plataforma y las reglas operativas determinan la autorización y trazabilidad de la cuenta correcta.
Inventaríe las credenciales activas, inactivas, perdidas y desconocidas junto con sus registros de chip, UID y asignación.
Documente lo que admite realmente cada lector; la frecuencia nominal por sí sola no demuestra la compatibilidad con la aplicación.
Compare la representación del UID existente y los campos de la plataforma con el identificador, la correspondencia o la aplicación segura propuestos.
Pruebe las credenciales antiguas y nuevas con lectores, estados de autorización y excepciones operativas representativos.
Emita las credenciales de sustitución por grupos controlados, conserve las referencias cruzadas y retire los permisos antiguos solo después de la aceptación.
Matriz de especificación / 02
Un pliego listo para producción define qué se decide, cómo se implementa y qué prueba se acepta como validación.
Registre el chip, la longitud del UID, la representación del identificador, el lector, el firmware, el CSMS y el estado de activación de las tarjetas.
Las incógnitas y las combinaciones no compatibles quedan identificadas antes de seleccionar la solución de destino.
Pruebe las credenciales antiguas y las de destino con combinaciones representativas de hardware y software.
Cada grupo de despliegue dispone de un procedimiento compatible de lectura o de un plan de adaptación.
Defina si la cuenta existente conserva su identificador, recibe uno de sustitución vinculado mediante una correspondencia o se vuelve a crear.
Los números de serie antiguos y nuevos corresponden a una misma cuenta prevista durante la transición.
Elija entre identificación solo por UID, datos de una aplicación segura o una combinación por etapas, según la capacidad de los lectores y el riesgo.
Las responsabilidades de autenticación y gestión de claves están documentadas y se han comprobado.
Para las aplicaciones seguras, defina quién es responsable de la generación, diversificación, carga, almacenamiento, rotación y recuperación de las claves.
Ninguna clave de producción depende de una persona o una exportación que no estén documentadas.
Establezca el periodo y las normas para aceptar simultáneamente credenciales antiguas y nuevas.
El comportamiento de la revocación, la caché y las listas locales es predecible durante todo el periodo de coexistencia.
Registre la entrega, la activación, el bloqueo de la tarjeta antigua, su destrucción o devolución y las excepciones pendientes.
El programa puede demostrar qué credenciales antiguas siguen siendo válidas.
Controles de fallo / 03
La mayoría de los lanzamientos fallidos no se deben a la calidad de impresión, sino a identificadores ambiguos, lectores sin probar, responsabilidades sobre los datos sin definir por completo o un control deficiente del ciclo de vida.
La conversión de identificadores puede modificar valores sin que se advierta. Compare byte a byte la salida sin procesar del lector, los datos exportados y los registros importados.
Un lector que detecta una credencial de 13.56 MHz con autenticación AES puede seguir utilizando únicamente su UID. Las aplicaciones seguras requieren compatibilidad explícita del lector y soporte para las claves.
Rara vez es necesario forzar el cambio en un solo día. Defina el periodo de coexistencia, la reversión y los grupos de excepción antes de emitir las credenciales de sustitución.
Las tarjetas seguras sin procedimientos documentados de custodia, diversificación y recuperación de claves pueden generar una nueva forma de dependencia del proveedor.
En las aplicaciones seguras, defina quién es responsable de la generación, la diversificación, la carga, el almacenamiento, la rotación y la recuperación de las claves.
Ruta de entrega / 04
Cada fase debería finalizar con pruebas que puedan revisar los equipos de operaciones, plataforma y compras.
Inventaríe las credenciales, los lectores, el firmware, las plataformas, los formatos de identificadores y las asignaciones activas.
Registro del estado actual del parque
Seleccione la nueva tecnología, el nivel de seguridad, el modelo de datos y la responsabilidad de gestión de claves.
Perfil aprobado de la credencial de destino
Pruebe las tarjetas antiguas y nuevas con distintos lectores, instalaciones, estados de conectividad y procesos de la plataforma.
Matriz de compatibilidad y excepciones
Realice la sustitución por instalación o grupo de usuarios, con controles de asignación, comunicación y reversión.
Registro de emisión y activación por grupo
Bloquee, devuelva o destruya las credenciales antiguas y resuelva las correspondencias pendientes.
Informe de retirada y riesgo residual
Registre la entrega y la activación de las credenciales, el bloqueo de las tarjetas antiguas, su destrucción o devolución y las excepciones pendientes. Así, el programa puede demostrar qué credenciales antiguas siguen siendo válidas.
Límite de responsabilidad / 05
Un límite preciso evita atribuir a la tarjeta decisiones de configuración, derechos o liquidación que corresponden a otros sistemas.
Controla material, chip, antena, diseño, codificación, datos variables, QC de lote y registro de producción aprobados.
Define formato de identificador, comportamiento de lectores, importación de tokens, estados de autorización, aplicación de seguridad y aceptación técnica.
Es responsable de la asignación, la activación, los contratos, la política de acceso, las tarifas, la atención al cliente, la aprobación de las sustituciones y las decisiones sobre el fin de vida.
Opciones de credencial / 06
Procesos OCPP / idTag / idToken / Formato UID
Tarjetas RFID preparadas para el flujo de identificación y autorización entre los lectores de las estaciones y los sistemas de gestión OCPP.
Ver producto recomendado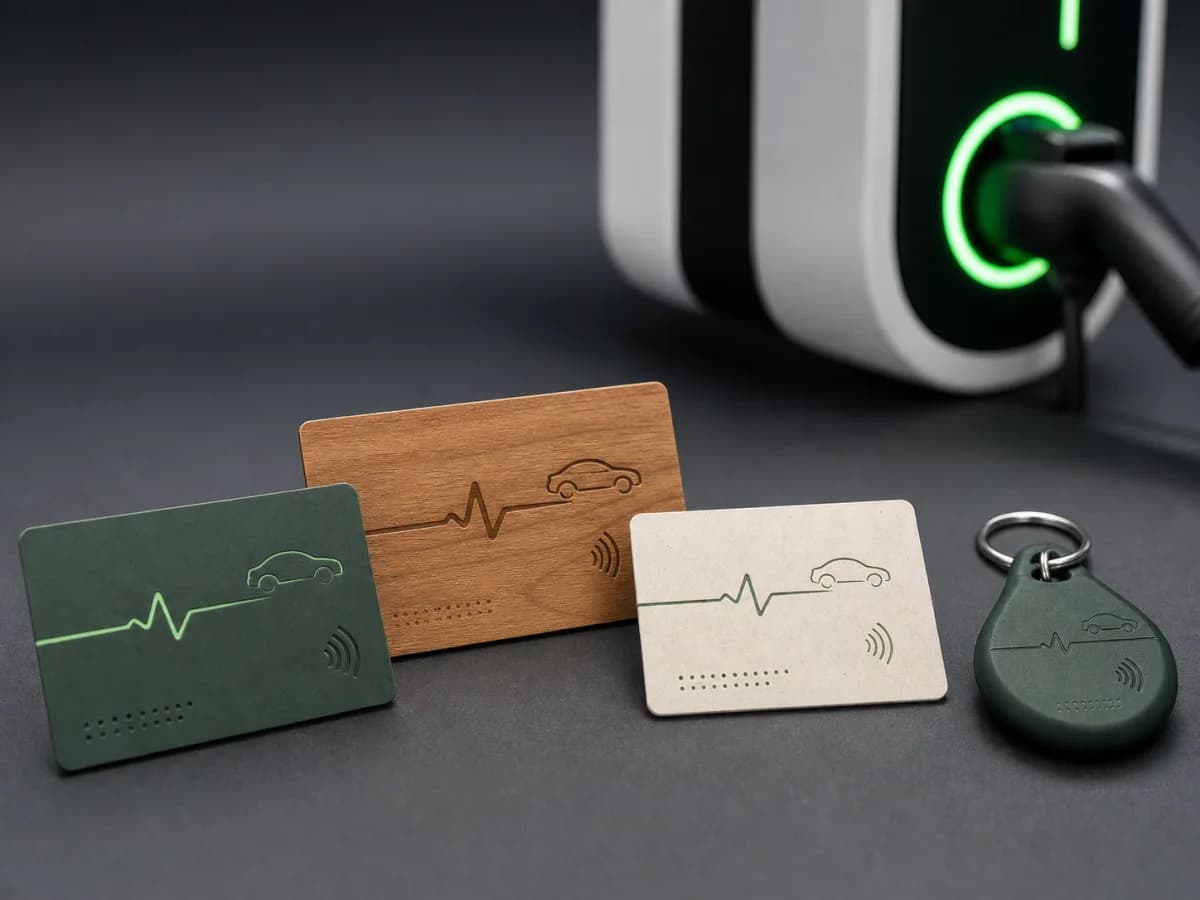
Ingeniería a medida / OEM/ODM / Validación de prototipos
Credenciales RFID de recarga a medida según lectores, datos del token, seguridad, formato, diseño y entrega.
Ver producto recomendado
PVC reciclado / RFID a medida / Asignación de UID
Tarjetas RFID de recarga personalizadas con cuerpo de PVC reciclado, opciones de chip adaptadas al lector, diseño del programa y entrega de datos de correspondencia entre UID y cuentas.
Ver producto recomendadoBiblioteca técnica / 07
Estas fuentes definen la tecnología asociada y las interfaces operativas. ChargeRFID fabrica credenciales físicas; configuración de plataforma, contratos de roaming y certificación de estaciones corresponden a los operadores y proveedores respectivos.
Tecnología / 7 min de lectura
Método neutral respecto al proveedor para elegir una credencial de recarga de VE de 13,56 MHz según el comportamiento del lector, el formato del identificador, la autenticación, los controles del backend y los requisitos de roaming
Leer más
Tecnología / 9 min de lectura
Qué hace realmente una tarjeta RFID para la recarga de VE, cómo realiza la autenticación frente a estaciones OCPP y plataformas de interconexión de roaming, las tecnologías de chip utilizadas y cómo elegir la tarjeta correcta para flotas, redes o uso personal.
Leer más
Tecnología / 5 min de lectura
La autenticación RFID se integra en el hardware: los puntos de recarga con capacidad offline transforman la infraestructura de VE
Leer másReferencias primarias de implementación
Preguntas del programa / 08
En ocasiones, una plataforma puede conservar la cuenta mediante una tabla de correspondencias, pero copiar o seleccionar un UID específico puede ser imposible, inseguro o ajeno al modelo previsto por el proveedor del chip. Aborde primero la continuidad de la identidad como una cuestión de migración del backend.
Sí, si los lectores y la plataforma de autorización admiten ambas y se prueban las normas de coexistencia. El funcionamiento mixto debe tener una fecha de finalización definida, un proceso de revocación y un plan de reversión.
No. Una credencial de 13.56 MHz con autenticación AES admite aplicaciones basadas en AES, pero el lector, el esquema de claves y el backend deben implementar esa aplicación. Leer únicamente el UID de la tarjeta no utiliza esas capacidades criptográficas.
Incluya todas las familias representativas de lectores y firmware, los procedimientos previstos de autorización con y sin conexión, al menos un escenario de sustitución y una conciliación completa de la importación y exportación de datos.
Otros programas operativos
Credenciales RFID para recarga en cocheras, centros de trabajo y redes públicas, con asignación controlada a conductores o vehículos, identificadores preparados para la plataforma y registros de sustitución.
Tarjetas y llaveros de marca blanca preparados según la marca, el formato del identificador, la importación a plataforma, el volumen inicial y las reposiciones.
Credenciales RFID físicas para programas de roaming donde registros de token, formato del identificador y estado del ciclo de vida deben mantenerse coherentes entre sistemas eMSP, CPO y hubs.
Programas de credenciales para centros de trabajo, depósitos, edificios residenciales y destinos con acceso controlado por empleado, residente, visitante o cuenta.
Credenciales de marca para entrega de vehículos, recarga en concesionarios, fidelización y miembros premium, con serialización y presentación controladas.
Comparta el parque de lectores, las reglas del identificador, el requisito de seguridad, la entrega a la plataforma, el volumen y los mercados de despliegue. Le enviaremos las preguntas necesarias para las muestras y la aprobación de producción.