Una tarjeta no proporciona roaming por sí sola
El acceso a la red solo existe una vez establecida la conexión comercial y habilitada la distribución o autorización de tokens.
Roaming de red
Resultado del programa
Una credencial física cuyo registro de token, formato de identificador y estado del ciclo de vida se mantienen coherentes entre los sistemas participantes.
Ver producto recomendadoDiseñado para
eMSP, CPO y plataformas de movilidad que operan roaming bilateral o a través de hubs
Capa de roaming
OCPI 2.2.1 / 2.3.0, OICP o eMIP
Capa de la estación
Lector + OCPP + backend del CPO
Identidad
Registro de token controlado por el emisor
Alcance comercial
Los contratos y los permisos de acceso se gestionan fuera de la tarjeta
Modelo operativo / 01
La tarjeta física es solo una entrada controlada. El comportamiento del lector, los registros de plataforma y las reglas operativas determinan la autorización y trazabilidad de la cuenta correcta.
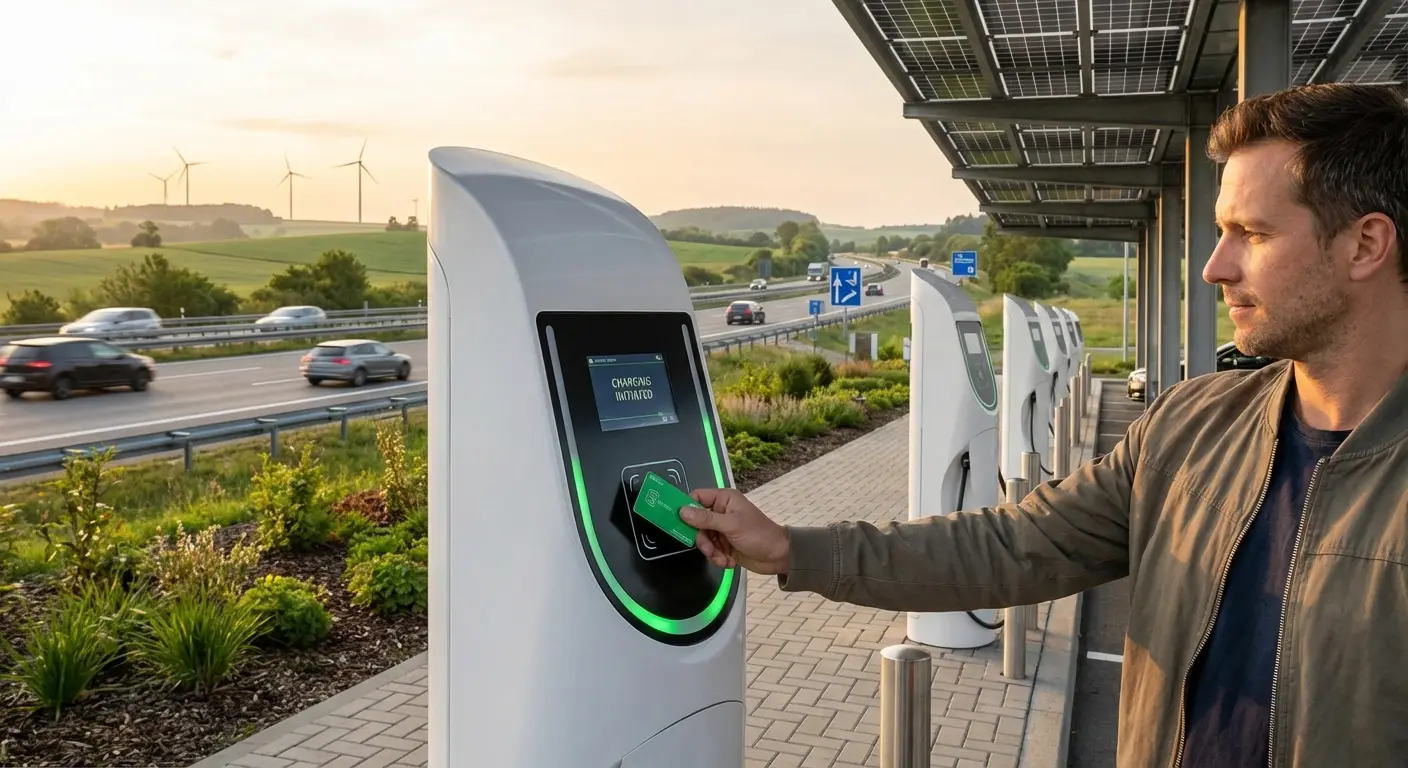
El proveedor de movilidad asigna una tarjeta o un llavero físico a un cliente y controla su estado durante el ciclo de vida.
La estación lee la credencial y envía el identificador al backend del CPO mediante el flujo de autorización que admite.
El CPO consulta un repositorio local de tokens o solicita autorización a través de su conexión de roaming.
OCPI, OICP o eMIP transmite información sobre tokens, autorizaciones y sesiones relacionadas entre las partes vinculadas por contrato.
Los datos de las sesiones y los detalles de recarga se devuelven a través de la cadena comercial; la tarjeta solo desencadena la identificación.
Las opciones para la capa de roaming son OCPI 2.2.1 / 2.3.0, OICP o eMIP.
Matriz de especificación / 02
Un pliego listo para producción define qué se decide, cómo se implementa y qué prueba se acepta como validación.
Identifique los socios bilaterales, las conexiones con hubs, los entornos y las versiones de los protocolos.
Cada ruta prevista tiene un responsable y un endpoint de pruebas.
Defina el emisor, los identificadores de parte y país, el tipo de token, la referencia del contrato y la autoridad responsable del ciclo de vida.
El token mantiene su unicidad global dentro del ecosistema acordado.
Acuerde la representación hexadecimal o decimal, el orden de bytes, el relleno, el uso de mayúsculas y minúsculas y la longitud permitida.
La salida del lector, el registro del CSMS y los datos transmitidos en roaming corresponden al mismo valor.
Documente el envío de listas de autorización, las solicitudes en tiempo real, la caché y el funcionamiento sin conexión para cada parque de destino de los CPO.
Los estados aceptado, bloqueado, caducado y desconocido producen el resultado esperado.
Defina cómo se transfieren entre las partes los tokens recién emitidos, bloqueados, caducados y sustituidos.
Un cambio de estado llega al CPO de pruebas dentro del plazo operativo acordado.
Especifique las referencias que se utilizan para conciliar los registros de autorización, sesión y CDR.
Las sesiones piloto se devuelven al registro correcto del cliente del eMSP sin datos huérfanos.
Asigne responsables para los tokens rechazados, las incompatibilidades con lectores, las interrupciones de servicio de socios y las sesiones en disputa.
El equipo de asistencia puede rastrear un fallo en los registros de la estación, el CPO, el hub y el eMSP.
Controles de fallo / 03
La mayoría de los lanzamientos fallidos no se deben a la calidad de impresión, sino a identificadores ambiguos, lectores sin probar, responsabilidades sobre los datos sin definir por completo o un control deficiente del ciclo de vida.
El acceso a la red solo existe una vez establecida la conexión comercial y habilitada la distribución o autorización de tokens.
Las discrepancias en el orden de bytes, el relleno y el uso de mayúsculas y minúsculas son causas habituales de fallos de autorización; fije la representación antes de la producción.
Una primera lectura correcta no es suficiente. Valide los procedimientos de bloqueo, caducidad, sustitución y reactivación a través de la misma ruta.
El intercambio de CDR, las tarifas y la liquidación corresponden a las plataformas y los contratos de roaming, no a la fabricación de credenciales.
Una tarjeta no crea por sí misma el roaming: el acceso a la red solo existe una vez establecidas la conexión comercial y la distribución o autorización del token.
Ruta de entrega / 04
Cada fase debería finalizar con pruebas que puedan revisar los equipos de operaciones, plataforma y compras.
Documente el emisor, los socios, los hubs, las versiones de los protocolos, la titularidad de los tokens y los contactos de asistencia.
Matriz de responsabilidades de roaming
Produzca un pequeño conjunto con valores conocidos y compare sus representaciones en el lector, el CSMS y el intercambio de roaming.
Trazabilidad del token de extremo a extremo
Pruebe los escenarios de aceptación, token desconocido, bloqueo, caducidad, funcionamiento sin conexión y sustitución.
Matriz de resultados de autorización
Habilite únicamente los mercados y las rutas de socios que hayan completado las pruebas de aceptación.
Registro aprobado de mercados y socios
Gestione nuevos socios, actualizaciones de protocolos y sustituciones sin modificar las reglas de identidad física de forma inadvertida.
Registro de interoperabilidad con control de versiones
Como prueba de aceptación, las sesiones del piloto deben volver al registro de cliente correcto del eMSP sin datos huérfanos.
Límite de responsabilidad / 05
Un límite preciso evita atribuir a la tarjeta decisiones de configuración, derechos o liquidación que corresponden a otros sistemas.
Controla material, chip, antena, diseño, codificación, datos variables, QC de lote y registro de producción aprobados.
Define formato de identificador, comportamiento de lectores, importación de tokens, estados de autorización, aplicación de seguridad y aceptación técnica.
Es responsable de la asignación, la activación, los contratos, la política de acceso, las tarifas, la atención al cliente, la aprobación de las sustituciones y las decisiones sobre el fin de vida.
Asigne responsables para los tokens rechazados, las discrepancias relacionadas con los lectores, las interrupciones del servicio de los socios y las sesiones en disputa. El equipo de soporte puede rastrear un fallo a través de los registros de la estación, el CPO, el hub y el eMSP.
Opciones de credencial / 06
Procesos OCPP / idTag / idToken / Formato UID
Tarjetas RFID preparadas para el flujo de identificación y autorización entre los lectores de las estaciones y los sistemas de gestión OCPP.
Ver producto recomendado
Gestión de flotas / Datos de tokens en bloque / Reposición
Tarjetas RFID de recarga para flotas, personalizadas con su marca, con datos de token únicos, numeración de conductor o vehículo, importación por lotes en la plataforma y reposición controlada.
Ver producto recomendado
PVC reciclado / RFID a medida / Asignación de UID
Tarjetas RFID de recarga personalizadas con cuerpo de PVC reciclado, opciones de chip adaptadas al lector, diseño del programa y entrega de datos de correspondencia entre UID y cuentas.
Ver producto recomendadoBiblioteca técnica / 07
Estas fuentes definen la tecnología asociada y las interfaces operativas. ChargeRFID fabrica credenciales físicas; configuración de plataforma, contratos de roaming y certificación de estaciones corresponden a los operadores y proveedores respectivos.
Infraestructura de VE / 6 min de lectura
Una sola tarjeta RFID para cada red de recarga. Descubra cómo funciona el roaming de VE a través de OCPI y OICP, por qué los conductores ya no necesitan una aplicación para cada red y cómo las flotas obtienen una única tarjeta y factura en más de 1M de puntos de recarga en 2026.
Leer más
Trabajos seleccionados / 2 min de lectura
Octopus Electroverse: un registro discreto de producción de una tarjeta de recarga de VE en PVC con impresión personalizada.
Leer másReferencias primarias de implementación
Preguntas del programa / 08
No. El identificador de la credencial debe registrarse y autorizarse a través de la conexión comercial y técnica entre el eMSP y el CPO. La fabricación produce la credencial física; no crea un contrato de roaming ni concede permisos de acceso al token.
OCPP es principalmente el protocolo de comunicación entre la estación y el sistema de gestión. OCPI conecta a los CPO y los eMSP para intercambiar datos de roaming, como ubicaciones, tokens, sesiones, tarifas y CDR. OICP y eMIP ofrecen interfaces alternativas de roaming.
La tarjeta no implementa OCPI. Las plataformas participantes acuerdan la versión de OCPI, mientras que la credencial física y el identificador deben ajustarse al lector y a las reglas de tokens que utilizan esas plataformas.
Sí, y es una causa habitual de fallos. La conversión hexadecimal/decimal, el orden de bytes, el relleno, los ceros iniciales y el uso de mayúsculas y minúsculas deben fijarse en el documento de requisitos de la interfaz y verificarse de extremo a extremo.
Otros programas operativos
Credenciales RFID para recarga en cocheras, centros de trabajo y redes públicas, con asignación controlada a conductores o vehículos, identificadores preparados para la plataforma y registros de sustitución.
Tarjetas y llaveros de marca blanca preparados según la marca, el formato del identificador, la importación a plataforma, el volumen inicial y las reposiciones.
Programas de credenciales para centros de trabajo, depósitos, edificios residenciales y destinos con acceso controlado por empleado, residente, visitante o cuenta.
Transición controlada desde credenciales antiguas o basadas solo en UID hacia una tecnología compatible con los lectores, con piloto, plan de datos y reemisión por fases.
Credenciales de marca para entrega de vehículos, recarga en concesionarios, fidelización y miembros premium, con serialización y presentación controladas.
Comparta el parque de lectores, las reglas del identificador, el requisito de seguridad, la entrega a la plataforma, el volumen y los mercados de despliegue. Le enviaremos las preguntas necesarias para las muestras y la aprobación de producción.