Usuwaj dostęp bez aktualnej podstawy
Dla odchodzących pracowników, byłych mieszkańców i gości, których uprawnienia wygasły, potrzebny jest określony proces blokowania; samo posiadanie fizycznego nośnika nie stanowi zapisu uprawnienia.
Dostęp do obiektów i dostęp dla członków
Rezultat programu
Kontrolowany dostęp do ładowania według pracownika, mieszkańca, gościa, pojazdu lub konta, z praktycznymi zasadami pracy offline i wymiany nośników.
Zobacz zalecany produktOdbiorcy
Zakłady pracy, bazy transportowe, zarządcy nieruchomości mieszkalnych, grupy hotelarskie i prywatne obiekty z infrastrukturą ładowania
Grupy użytkowników
Pracownik, mieszkaniec, gość, wykonawca lub flota
Autoryzacja
Działanie oparte na autoryzacji centralnej, pamięci podręcznej lub liście lokalnej
Formaty
Karty, breloki lub oba formaty
Kontrola
Uprawnienia, wygaśnięcie, blokowanie i wymiana
Model operacyjny / 01
Fizyczna karta jest tylko jednym kontrolowanym elementem procesu. Zachowanie czytnika, rekordy platformy i reguły operacyjne decydują o autoryzacji i identyfikowalności właściwego konta.
Pracownik, mieszkaniec, gość, wykonawca lub kierowca floty otrzymuje nośnik identyfikacyjny z określonymi uprawnieniami i zasadą wygaśnięcia.
Format fizyczny dobiera się do sposobu wydawania i noszenia, wymagań dotyczących trwałości oraz zainstalowanego czytnika.
Czytnik stacji odczytuje identyfikator i zgodnie z konfiguracją korzysta z autoryzacji centralnej, opartej na pamięci podręcznej lub lokalnej.
Platforma operacyjna zarządza grupami użytkowników, ładowarkami, przedziałami czasowymi dostępu, taryfami i mapowaniem kont.
Działania związane z wydaniem, zwrotem, wygaśnięciem, blokowaniem i wymianą są rejestrowane, aby fizyczny dostęp odpowiadał aktualnym uprawnieniom.
Macierz specyfikacji / 02
Specyfikacja gotowa do produkcji określa decyzję, sposób wdrożenia i dowód wymagany do odbioru.
Wyodrębnij pracowników, mieszkańców, gości, wykonawców, floty i użytkowników ogólnodostępnych punktów, jeśli obowiązują ich różne zasady.
Każde konto testowe otrzymuje wyłącznie przewidziane dla niego uprawnienia do ładowarek i godzin dostępu.
Zarejestruj modele ładowarek, technologie czytników, oprogramowanie układowe i platformy zarządzania we wszystkich lokalizacjach.
Proponowany nośnik identyfikacyjny jest rozpoznawany w reprezentatywnych instalacjach.
Dla każdej grupy ładowarek określ działanie autoryzacji centralnej, pamięci podręcznej, listy lokalnej oraz obsługę nieznanych identyfikatorów w trybie offline.
Wyniki testów z połączeniem i bez połączenia są zgodne z polityką ciągłości działania obiektu.
Wybierz pole platformy, które łączy identyfikator fizycznego nośnika z użytkownikiem, lokalem, pojazdem lub kontem.
Przyłożenie nośnika wskazuje jedno aktualne uprawnienie i jeden rekord podlegający audytowi.
Ustal okresy ważności oraz zasady zwrotu i blokowania tymczasowych nośników identyfikacyjnych.
Nośniki, których ważność wygasła lub które zostały zwrócone, są odrzucane zgodnie z założeniami.
Wybierz karty, gdy przypisanie ma być widoczne, a breloki, gdy liczy się niewielki rozmiar i codzienna wygoda noszenia; jeśli stosujesz oba formaty, zweryfikuj każdy z nich.
Każdy format jest odczytywany w przewidzianym obszarze przykładania.
Określ, czy sesje są bezpłatne, rozliczane, objęte zwrotem kosztów czy przypisywane do konta działu lub nieruchomości.
Eksporty sesji pilotażowych zawierają oznaczenia referencyjne wymagane przez dział finansowy lub zarządcę nieruchomości.
Kontrola błędów / 03
Większość nieudanych wdrożeń nie wynika z jakości druku. Przyczynami są niejasne identyfikatory, nieprzetestowane czytniki, niepełne określenie odpowiedzialności za dane lub słaba kontrola cyklu życia.
Dla odchodzących pracowników, byłych mieszkańców i gości, których uprawnienia wygasły, potrzebny jest określony proces blokowania; samo posiadanie fizycznego nośnika nie stanowi zapisu uprawnienia.
Autoryzacja lokalna może wspierać ciągłość działania, ale trzeba przetestować aktualność list i sposób ich aktualizacji, aby cofnięty dostęp nie pozostawał aktywny bezterminowo.
Wspólne karty obiektowe ograniczają pracę administracyjną, ale utrudniają też ustalanie odpowiedzialności i przypisywanie sesji.
Zasady wymiany i zwrotu powinny uwzględniać obsługę w recepcji, przekazywanie nieruchomości, zgubione nośniki i wydawanie awaryjne.
Ładowanie bez połączenia z siecią może być możliwe. Implementacje OCPP mogą korzystać z pamięci podręcznej autoryzacji lub lokalnej listy autoryzacji, jednak ich obsługa i stosowane zasady różnią się w zależności od stacji i CSMS. Zanim zacznie się na tym polegać w codziennej eksploatacji, należy przetestować dokładne zachowanie stacji po utracie połączenia.
Dla identyfikatorów tymczasowych należy ustalić okresy ważności oraz zasady zwrotu i blokowania.
Etapy wdrożenia / 04
Każdy etap powinien kończyć się przedstawieniem dowodów, które mogą ocenić zespoły operacyjne, zespoły odpowiedzialne za platformę i dział zakupów.
Zidentyfikuj lokalizacje, użytkowników, ładowarki, uprawnienia, taryfy i osoby odpowiedzialne za administrację.
Polityka dostępu do ładowania w obiekcie i macierz ról
Przetestuj proponowane formaty kart i breloków na reprezentatywnych stacjach i wersjach oprogramowania układowego.
Rejestr zgodności z czytnikami
Utwórz testowych użytkowników dla każdej grupy i przetestuj działanie z połączeniem, offline, po wygaśnięciu uprawnień i po zablokowaniu.
Macierz odbioru uprawnień
Przypisz i rozprowadź nośniki identyfikacyjne, prowadząc jednoznaczny rejestr aktywacji i pieczy nad nimi.
Rejestr wydań i instrukcje dla użytkowników
W uzgodnionych odstępach sprawdzaj odejścia pracowników, zmiany mieszkańców, gości, zagubienia i stan zapasów do ponownych zamówień.
Dziennik cyklu życia i wyjątków
Granica odpowiedzialności / 05
Precyzyjna granica zapobiega przypisywaniu karcie odpowiedzialności za decyzje dotyczące konfiguracji, uprawnień lub rozliczeń podejmowane gdzie indziej.
Kontroluje zatwierdzony materiał, chip, antenę, grafikę, kodowanie, dane zmienne, QC partii i zapis produkcyjny.
Definiuje format identyfikatora, zachowanie czytnika, import tokenów, stany autoryzacji, aplikację bezpieczeństwa i odbiór techniczny.
Odpowiada za przypisanie, aktywację, umowy, politykę dostępu, taryfy, obsługę klienta, zatwierdzanie wymiany i decyzje dotyczące końca cyklu życia nośników.
Opcje identyfikatorów / 06
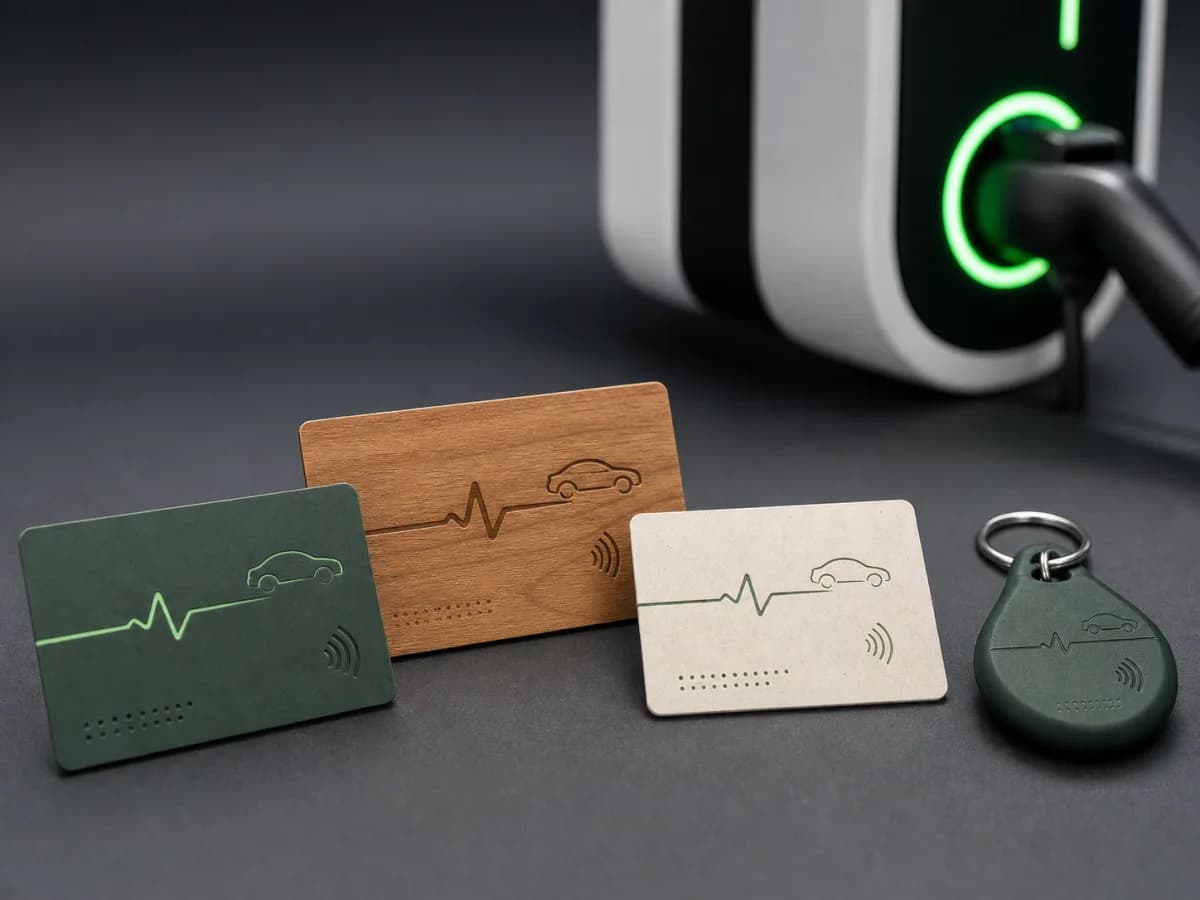
Projekt indywidualny / OEM/ODM / Walidacja prototypów
Identyfikatory RFID do ładowania dopasowane do czytników, danych tokenu, modelu zabezpieczeń, formatu, grafiki i procesu realizacji zamówień.
Zobacz zalecany produkt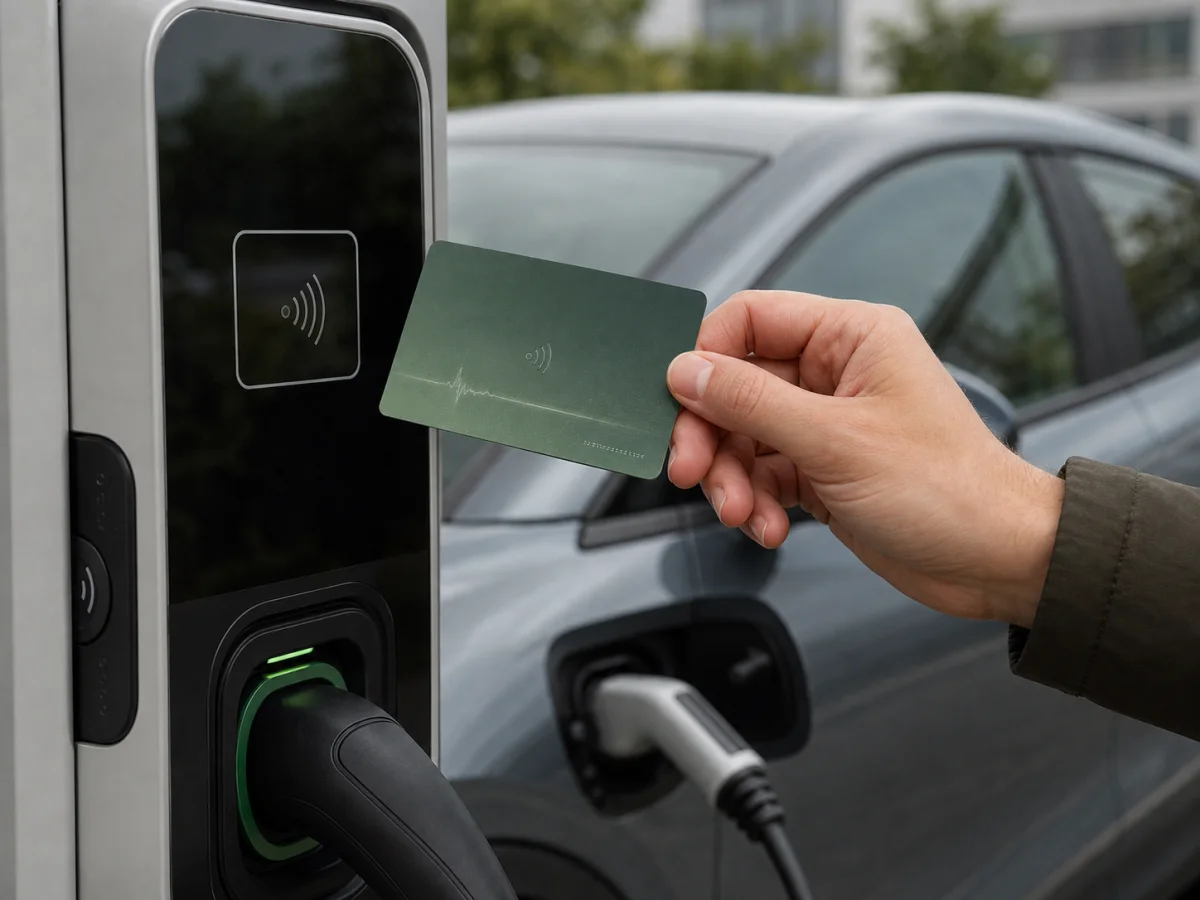
PVC z recyklingu / RFID na zamówienie / Mapowanie UID
Personalizowane karty RFID do ładowania z korpusem z PVC z recyklingu, opcjami chipów dopasowanych do czytnika, grafiką programu i przekazaniem danych powiązań UID z kontami.
Zobacz zalecany produkt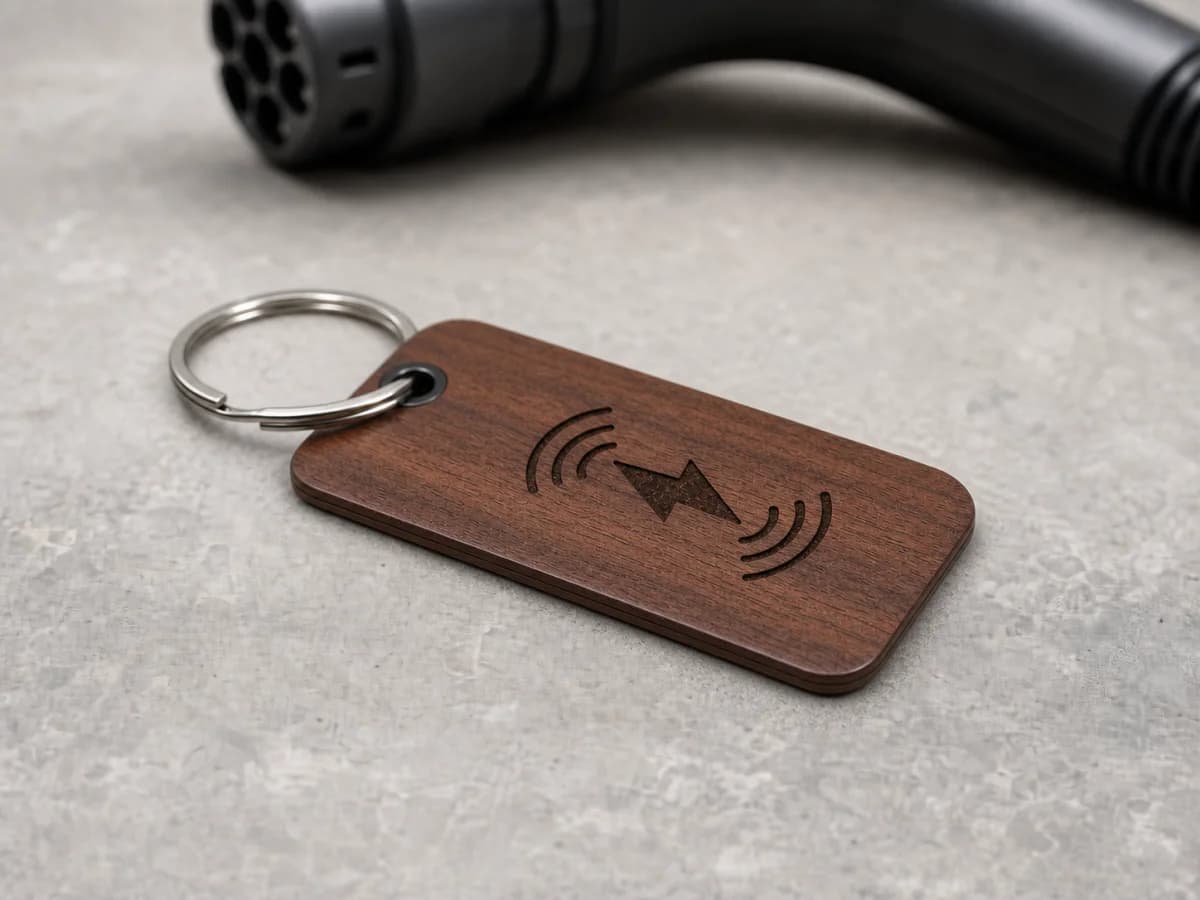
Kompaktowy identyfikator / Drewno · ABS · Epoksyd · Akryl / Przypisanie UID
Breloki RFID do ładowania z drewna FSC, formowanego ABS, wypukłej żywicy epoksydowej lub przezroczystego akrylu.
Zobacz zalecany produktBiblioteka techniczna / 07
Źródła opisują powiązane technologie i interfejsy operacyjne. ChargeRFID produkuje fizyczne identyfikatory; konfiguracja platformy, umowy roamingowe i certyfikacja stacji należą do odpowiednich operatorów i dostawców.
Technologia / 5 min czytania
Wbudowane uwierzytelnianie RFID: stacje ładowania obsługujące tryb offline redefiniują infrastrukturę EV
Czytaj więcej
Technologia / 9 min czytania
Dowiedz się, jaką rolę w praktyce odgrywa karta RFID do ładowania pojazdów elektrycznych, jak przebiega uwierzytelnianie w stacjach OCPP oraz platformach roamingowych, jakie technologie chipowe są stosowane i jak dobrać właściwą kartę dla floty, sieci ładowania lub do użytku prywatnego.
Czytaj więcej
Technologia / 7 min czytania
Niezależna od dostawcy metoda doboru nośnika RFID 13,56 MHz do ładowania pojazdów elektrycznych na podstawie sposobu działania czytnika, formatu identyfikatora, uwierzytelniania, mechanizmów kontroli w systemie zaplecza i wymagań roamingowych
Czytaj więcejPytania dotyczące programu / 08
Jest to możliwe. Implementacje OCPP mogą korzystać z pamięci podręcznej autoryzacji lub lokalnej listy autoryzacyjnej, ale obsługa tych funkcji i zasady ich działania różnią się w zależności od stacji i CSMS. Przed wykorzystaniem tego rozwiązania operacyjnie przetestuj dokładnie jego działanie bez połączenia.
Karty zapewniają więcej widocznego miejsca na imiona i nazwiska, numery oraz instrukcje; breloki są niewielkie i często wygodniejsze w codziennym noszeniu. Oba formaty mogą korzystać z tego samego schematu identyfikatorów, jeśli czytnik obsługuje wybrany układ i format anteny.
Wygaśnięciem zwykle zarządza platforma obiektu lub platforma ładowania. Fizyczny nośnik dostarcza identyfikator; platforma stosuje okres ważności i stan autoryzacji.
Tak, jeśli platforma mapuje każdy identyfikator na wymagane centrum kosztów, lokal lub konto i udostępnia to oznaczenie w eksportach sesji lub rozliczeń.
Inne programy operacyjne
Programy identyfikatorów RFID do ładowania w bazie, miejscu pracy i sieciach publicznych, z kontrolowanym przypisaniem do kierowcy lub pojazdu, identyfikatorami w formacie wymaganym przez platformę i historią wymian.
Karty i breloki white-label przygotowane pod markę, format identyfikatora, import do platformy, wolumen startowy i kolejne zamówienia.
Fizyczne identyfikatory RFID do programów roamingowych, w których rekordy tokenów, formaty identyfikatorów i status w cyklu życia pozostają spójne między systemami eMSP, CPO i hubów roamingowych.
Kontrolowane przejście ze starszych identyfikatorów lub kart opartych wyłącznie na UID do technologii dopasowanej do czytników, z pilotażem, planem danych i etapową wymianą.
Markowe identyfikatory do wydania pojazdu, ładowania dealerskiego, programów lojalnościowych i członkostwa premium, z kontrolowaną serializacją i prezentacją.
Prosimy opisać zainstalowane czytniki, zasady identyfikatorów, wymagania bezpieczeństwa, przekazanie do platformy, wolumen i rynki wdrożenia. Odeślemy pytania potrzebne do przygotowania próbek i zatwierdzenia produkcji.