Karta nie zapewnia roamingu sama z siebie
Dostęp do sieci jest możliwy dopiero po ustanowieniu współpracy handlowej oraz uruchomieniu dystrybucji tokenów lub autoryzacji.
Roaming sieciowy
Rezultat programu
Fizyczny nośnik identyfikacyjny, którego rekord tokena, format identyfikatora i stan w cyklu życia pozostają spójne we wszystkich uczestniczących systemach.
Zobacz zalecany produktOdbiorcy
eMSP, CPO i platformy mobilności obsługujące roaming dwustronny lub za pośrednictwem huba
Warstwa roamingowa
OCPI 2.2.1 / 2.3.0, OICP lub eMIP
Warstwa stacji
Czytnik + OCPP + backend CPO
Tożsamość
Rekord tokena kontrolowany przez wystawcę
Zakres handlowy
Umowy i uprawnienia są niezależne od karty
Model operacyjny / 01
Fizyczna karta jest tylko jednym kontrolowanym elementem procesu. Zachowanie czytnika, rekordy platformy i reguły operacyjne decydują o autoryzacji i identyfikowalności właściwego konta.
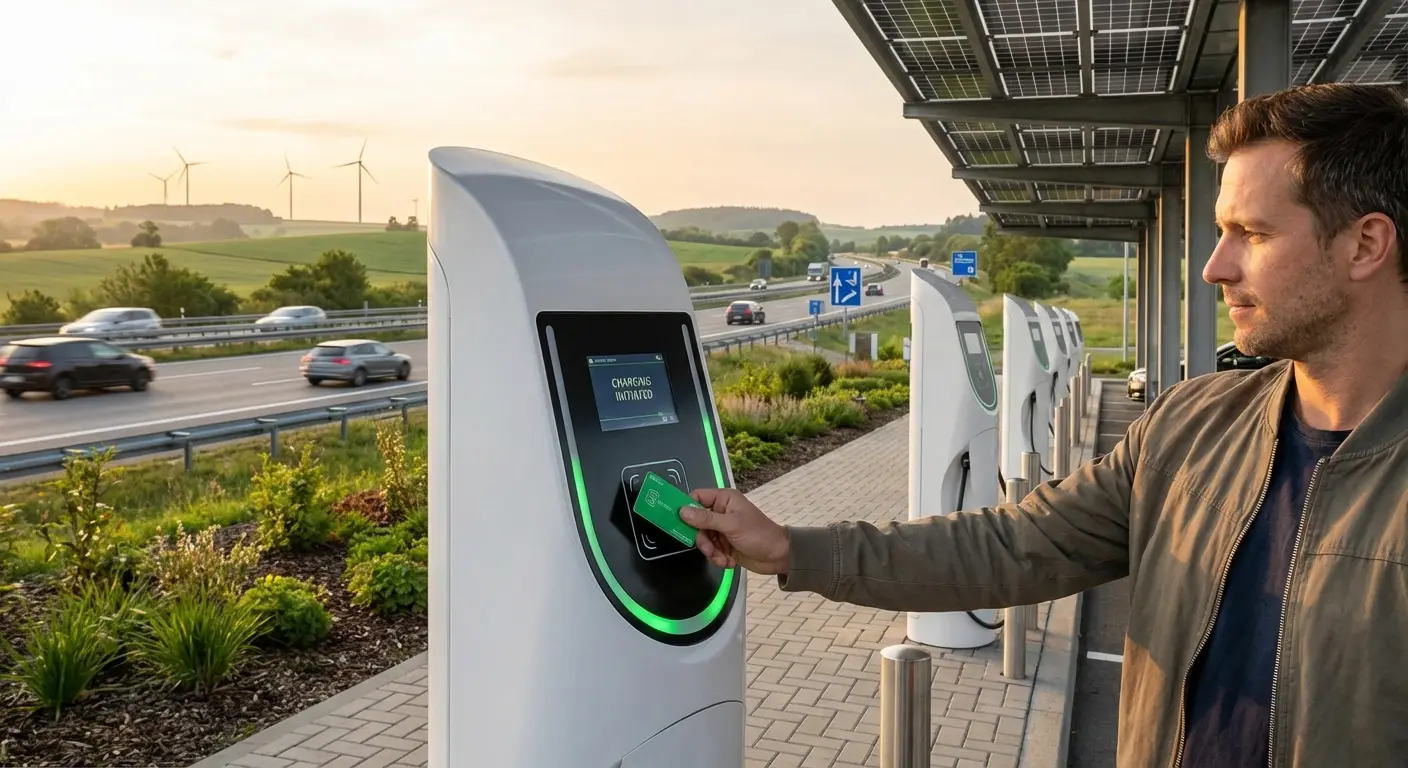
Dostawca usług mobilności przypisuje klientowi fizyczną kartę lub brelok i kontroluje status nośnika w jego cyklu życia.
Stacja odczytuje nośnik identyfikacyjny i przekazuje identyfikator do backendu CPO, korzystając z obsługiwanego przez siebie procesu autoryzacji.
CPO sprawdza lokalny zbiór tokenów lub wysyła żądanie autoryzacji przez swoje połączenie roamingowe.
OCPI, OICP lub eMIP przenosi dane tokenów, informacje o autoryzacji i powiązanych sesjach między stronami umowy.
Dane sesji i szczegółowe dane ładowania wracają przez łańcuch podmiotów powiązanych handlowo; karta jedynie inicjuje identyfikację.
Macierz specyfikacji / 02
Specyfikacja gotowa do produkcji określa decyzję, sposób wdrożenia i dowód wymagany do odbioru.
Zidentyfikuj partnerów dwustronnych, połączenia z hubami, środowiska i wersje protokołów.
Każda docelowa ścieżka połączenia ma przypisanego odpowiedzialnego i testowy punkt końcowy.
Określ wystawcę, identyfikatory strony i kraju, typ tokena, oznaczenie umowy oraz podmiot zarządzający cyklem życia.
Token pozostaje globalnie unikalny w obrębie uzgodnionego ekosystemu.
Uzgodnij zapis szesnastkowy lub dziesiętny, kolejność bajtów, dopełnienie, wielkość liter i dopuszczalną długość.
Dane wyjściowe czytnika, rekord CSMS i dane przesyłane w roamingu wskazują tę samą wartość.
Dla każdej docelowej infrastruktury CPO udokumentuj sposób rozsyłania list dozwolonych tokenów, obsługi żądań w czasie rzeczywistym, pamięci podręcznej i działania offline.
Stany zaakceptowany, zablokowany, wygasły i nieznany dają oczekiwany wynik.
Określ, jak informacje o tokenach nowo wydanych, zablokowanych, wygasłych i zastąpionych są przekazywane między stronami.
Zmiana statusu dociera do testowego CPO w uzgodnionym przedziale czasu.
Określ oznaczenia referencyjne służące do uzgadniania rekordów autoryzacji, sesji i CDR.
Dane sesji pilotażowych wracają do właściwego rekordu klienta eMSP, bez danych pozbawionych powiązania.
Przypisz odpowiedzialność za odrzucone tokeny, niezgodności z czytnikami, awarie partnerów i sporne sesje.
Zespół wsparcia może prześledzić awarię w dziennikach stacji, CPO, huba i eMSP.
Kontrola błędów / 03
Większość nieudanych wdrożeń nie wynika z jakości druku. Przyczynami są niejasne identyfikatory, nieprzetestowane czytniki, niepełne określenie odpowiedzialności za dane lub słaba kontrola cyklu życia.
Dostęp do sieci jest możliwy dopiero po ustanowieniu współpracy handlowej oraz uruchomieniu dystrybucji tokenów lub autoryzacji.
Niezgodności kolejności bajtów, dopełnienia i wielkości liter są częstymi przyczynami nieudanej autoryzacji; ustal ostateczny sposób zapisu przed produkcją.
Udane pierwsze przyłożenie nie wystarczy. Zweryfikuj blokowanie, wygaśnięcie, wymianę i ponowną aktywację w ramach tej samej ścieżki połączenia.
Wymiana CDR, taryfy i rozliczenia należą do zakresu platform roamingowych i umów, a nie produkcji nośników identyfikacyjnych.
Etapy wdrożenia / 04
Każdy etap powinien kończyć się przedstawieniem dowodów, które mogą ocenić zespoły operacyjne, zespoły odpowiedzialne za platformę i dział zakupów.
Udokumentuj wystawcę, partnerów, huby, wersje protokołów, własność tokenów i dane kontaktowe wsparcia.
Macierz odpowiedzialności za roaming
Wyprodukuj niewielki zestaw o znanych wartościach i porównaj sposób ich zapisu w czytniku, CSMS i roamingu.
Pełny ślad przepływu tokena
Przetestuj scenariusze akceptacji, nieznanego tokena, blokady, wygaśnięcia, pracy offline i wymiany.
Macierz wyników autoryzacji
Uruchamiaj wyłącznie te rynki i ścieżki połączeń z partnerami, które przeszły odbiór.
Zatwierdzony rejestr rynków i partnerów
Zarządzaj nowymi partnerami, aktualizacjami protokołów i wymianami bez niejawnej zmiany reguł identyfikacji fizycznych nośników.
Wersjonowany rejestr interoperacyjności
Granica odpowiedzialności / 05
Precyzyjna granica zapobiega przypisywaniu karcie odpowiedzialności za decyzje dotyczące konfiguracji, uprawnień lub rozliczeń podejmowane gdzie indziej.
Kontroluje zatwierdzony materiał, chip, antenę, grafikę, kodowanie, dane zmienne, QC partii i zapis produkcyjny.
Definiuje format identyfikatora, zachowanie czytnika, import tokenów, stany autoryzacji, aplikację bezpieczeństwa i odbiór techniczny.
Odpowiada za przypisanie, aktywację, umowy, politykę dostępu, taryfy, obsługę klienta, zatwierdzanie wymiany i decyzje dotyczące końca cyklu życia nośników.
Sama karta nie zapewnia roamingu. Dostęp do sieci istnieje dopiero wtedy, gdy nawiązano połączenie handlowe oraz zapewniono dystrybucję tokenów lub ich autoryzację.
Opcje identyfikatorów / 06
Procesy OCPP / idTag / idToken / Format UID
Identyfikatory RFID przygotowane do procesu identyfikacji i autoryzacji realizowanego między czytnikami ładowarek EV a systemami zarządzania ładowaniem opartymi na OCPP.
Zobacz zalecany produkt
Obsługa flot / Zbiorcze dane tokenów / Uzupełnianie
Karty RFID dla flot z oznakowaniem marki, unikatowymi tokenami, numeracją kierowców lub pojazdów, importem partii do platformy i kontrolowanym uzupełnianiem.
Zobacz zalecany produkt
PVC z recyklingu / RFID na zamówienie / Mapowanie UID
Personalizowane karty RFID do ładowania z korpusem z PVC z recyklingu, opcjami chipów dopasowanych do czytnika, grafiką programu i przekazaniem danych powiązań UID z kontami.
Zobacz zalecany produktBiblioteka techniczna / 07
Źródła opisują powiązane technologie i interfejsy operacyjne. ChargeRFID produkuje fizyczne identyfikatory; konfiguracja platformy, umowy roamingowe i certyfikacja stacji należą do odpowiednich operatorów i dostawców.
Infrastruktura EV / 6 min czytania
Jedna karta RFID, każda sieć ładowania. Jak działa roaming EV dzięki OCPI i OICP, dlaczego kierowcy przestają żonglować aplikacjami dla każdej sieci oraz jak floty korzystają w 2026 roku z ponad 1 mln ładowarek za pomocą jednej karty, z rozliczeniem na jednej fakturze.
Czytaj więcej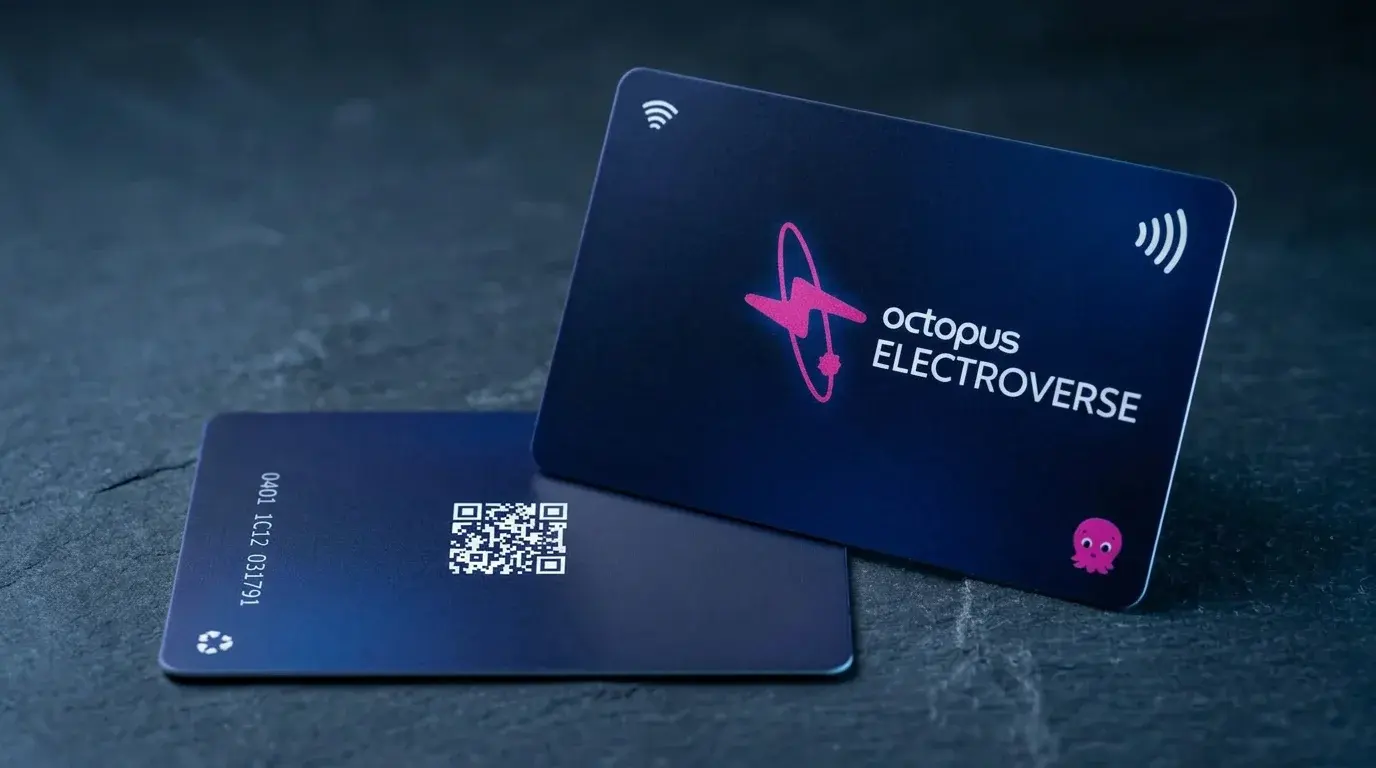
Wybrane realizacje / 2 min czytania
Octopus Electroverse: stonowany opis realizacji obejmujący indywidualnie zadrukowaną kartę PVC do ładowania EV.
Czytaj więcejPytania dotyczące programu / 08
Nie. Identyfikator nośnika musi zostać zarejestrowany i autoryzowany w ramach handlowego i technicznego połączenia eMSP/CPO. Produkcja zapewnia fizyczny nośnik identyfikacyjny; nie ustanawia umowy roamingowej ani uprawnień przypisanych do tokena.
OCPP to przede wszystkim protokół komunikacji między stacją a systemem zarządzania. OCPI łączy CPO i eMSP w celu wymiany danych roamingowych, takich jak lokalizacje, tokeny, sesje, taryfy i CDR. OICP i eMIP zapewniają alternatywne interfejsy roamingowe.
Karta nie implementuje OCPI. Uczestniczące platformy uzgadniają wersję OCPI, natomiast fizyczny nośnik identyfikacyjny i identyfikator muszą odpowiadać czytnikowi oraz regułom tokenów stosowanym przez te platformy.
Tak, i jest to częste źródło błędów. Zasady konwersji między zapisem szesnastkowym a dziesiętnym, kolejność bajtów, dopełnienie, zera wiodące i wielkość liter należy ustalić w specyfikacji interfejsu i zweryfikować na całej ścieżce przepływu danych.
Inne programy operacyjne
Programy identyfikatorów RFID do ładowania w bazie, miejscu pracy i sieciach publicznych, z kontrolowanym przypisaniem do kierowcy lub pojazdu, identyfikatorami w formacie wymaganym przez platformę i historią wymian.
Karty i breloki white-label przygotowane pod markę, format identyfikatora, import do platformy, wolumen startowy i kolejne zamówienia.
Programy identyfikatorów dla zakładów pracy, baz flotowych, budynków mieszkalnych i lokalizacji docelowych z kontrolą dostępu pracowników, mieszkańców, gości lub kont.
Kontrolowane przejście ze starszych identyfikatorów lub kart opartych wyłącznie na UID do technologii dopasowanej do czytników, z pilotażem, planem danych i etapową wymianą.
Markowe identyfikatory do wydania pojazdu, ładowania dealerskiego, programów lojalnościowych i członkostwa premium, z kontrolowaną serializacją i prezentacją.
Prosimy opisać zainstalowane czytniki, zasady identyfikatorów, wymagania bezpieczeństwa, przekazanie do platformy, wolumen i rynki wdrożenia. Odeślemy pytania potrzebne do przygotowania próbek i zatwierdzenia produkcji.