Zachowuj zera wiodące
Konwersja identyfikatora może niejawnie zmienić wartości. Porównaj surowe dane wyjściowe czytnika, wyeksportowane dane i zaimportowane rekordy bajt po bajcie.
Bezpieczna migracja RFID
Rezultat programu
Etapowa migracja zachowująca ciągłość usług podczas weryfikacji działania czytników, identyfikatorów, zabezpieczeń i rejestrów wymian.
Zobacz zalecany produktOdbiorcy
Operatorzy wymieniający starsze karty, zmieniający platformy CSMS lub podnoszący bezpieczeństwo infrastruktury opartej wyłącznie na UID
Punkt wyjścia
Dotychczasowy UID, układ, platforma lub infrastruktura czytników
Cel
Identyfikator dopasowany do czytnika lub bezpieczna aplikacja
Okres przejściowy
Pilotaż, równoległa obsługa i etapowe wydawanie nowych nośników
Kontrola
Piecza nad kluczami, mapowanie i dokumentacja wycofania
Model operacyjny / 01
Fizyczna karta jest tylko jednym kontrolowanym elementem procesu. Zachowanie czytnika, rekordy platformy i reguły operacyjne decydują o autoryzacji i identyfikowalności właściwego konta.
Zinwentaryzuj aktywne, nieaktywne, zgubione i nieznane nośniki identyfikacyjne wraz z danymi ich układów, UID i przypisań.
Udokumentuj, co rzeczywiście obsługuje każdy czytnik; sama częstotliwość nominalna nie potwierdza zgodności z aplikacją.
Porównaj dotychczasowy sposób zapisu UID i pola platformy z proponowanym identyfikatorem, mapowaniem lub bezpieczną aplikacją.
Przetestuj stare i nowe nośniki na reprezentatywnych czytnikach, w różnych stanach autoryzacji i wyjątkowych sytuacjach operacyjnych.
Wydawaj nośniki zastępcze w kontrolowanych grupach, zachowuj powiązania między starymi i nowymi rekordami, a dotychczasowe uprawnienia usuwaj dopiero po odbiorze.
Platforma może niekiedy zachować dotychczasowe konto dzięki tabeli powiązań, ale skopiowanie lub wybranie konkretnego UID może być niemożliwe, niebezpieczne albo niezgodne z modelem przewidzianym przez dostawcę chipa. Ciągłość tożsamości należy więc traktować przede wszystkim jako kwestię migracji w systemie zaplecza.
Macierz specyfikacji / 02
Specyfikacja gotowa do produkcji określa decyzję, sposób wdrożenia i dowód wymagany do odbioru.
Zarejestruj układ, długość UID, sposób zapisu identyfikatora, czytnik, oprogramowanie układowe, CSMS i status aktywności karty.
Niewiadome i nieobsługiwane kombinacje są widoczne przed wyborem rozwiązania docelowego.
Przetestuj dotychczasowe i docelowe nośniki identyfikacyjne w reprezentatywnych kombinacjach sprzętu i oprogramowania.
Każda grupa objęta wdrożeniem ma zapewnioną obsługiwaną ścieżkę odczytu lub plan usunięcia niezgodności.
Określ, czy istniejące konto zachowa swój identyfikator, otrzyma zmapowany identyfikator zastępczy czy zostanie utworzone ponownie.
W okresie przejściowym stare i nowe numery seryjne wskazują jedno zamierzone konto.
Wybierz identyfikację wyłącznie na podstawie UID, dane bezpiecznej aplikacji lub etapowe połączenie obu rozwiązań, uwzględniając możliwości czytników i ryzyko.
Obowiązki związane z uwierzytelnianiem i kluczami są udokumentowane i zweryfikowane w testach.
W przypadku bezpiecznych aplikacji określ odpowiedzialność za generowanie, dywersyfikację, wgrywanie, przechowywanie, rotację i odzyskiwanie kluczy.
Dostępność żadnego klucza operacyjnego nie zależy od nieudokumentowanej osoby ani nieudokumentowanego eksportu.
Ustal okres i zasady jednoczesnego akceptowania starych i nowych nośników identyfikacyjnych.
Działanie unieważniania, pamięci podręcznej i listy lokalnej jest przewidywalne przez cały okres równoległej obsługi.
Rejestruj dostawę, aktywację, blokadę starej karty, zniszczenie lub zwrot oraz nierozwiązane wyjątki.
W ramach programu można wykazać, które dotychczasowe nośniki identyfikacyjne pozostają ważne.
Kontrola błędów / 03
Większość nieudanych wdrożeń nie wynika z jakości druku. Przyczynami są niejasne identyfikatory, nieprzetestowane czytniki, niepełne określenie odpowiedzialności za dane lub słaba kontrola cyklu życia.
Konwersja identyfikatora może niejawnie zmienić wartości. Porównaj surowe dane wyjściowe czytnika, wyeksportowane dane i zaimportowane rekordy bajt po bajcie.
Czytnik wykrywający nośnik identyfikacyjny 13,56 MHz z uwierzytelnianiem AES może nadal wykorzystywać wyłącznie jego UID. Bezpieczne aplikacje wymagają wyraźnie potwierdzonej obsługi po stronie czytnika i odpowiednich kluczy.
Wymuszone przejście w ciągu jednego dnia jest rzadko konieczne. Przed wydaniem nośników zastępczych określ okres równoległego działania, zasady powrotu do poprzedniego rozwiązania i grupy objęte wyjątkami.
Bezpieczne karty bez udokumentowanej pieczy nad kluczami, ich dywersyfikacji i odzyskiwania mogą prowadzić do nowej formy uzależnienia od dostawcy.
W przypadku bezpiecznych aplikacji należy określić, kto odpowiada za generowanie, dywersyfikację, wgrywanie, przechowywanie, rotację i odtwarzanie kluczy.
Etapy wdrożenia / 04
Każdy etap powinien kończyć się przedstawieniem dowodów, które mogą ocenić zespoły operacyjne, zespoły odpowiedzialne za platformę i dział zakupów.
Zinwentaryzuj nośniki identyfikacyjne, czytniki, oprogramowanie układowe, platformy, formaty identyfikatorów i aktywne przypisania.
Rejestr aktualnego stanu zasobów
Wybierz nową technologię, poziom bezpieczeństwa, model danych i podmiot odpowiedzialny za zarządzanie kluczami.
Zatwierdzony profil docelowego nośnika identyfikacyjnego
Przetestuj stare i nowe karty na różnych czytnikach, w różnych lokalizacjach, stanach łączności i procesach platformy.
Macierz zgodności i wyjątków
Przeprowadzaj wymianę według lokalizacji lub grup użytkowników, kontrolując przypisania, komunikację i możliwość powrotu do poprzedniego rozwiązania.
Dziennik wydawania i aktywacji według grup
Zablokuj, odbierz lub zniszcz stare nośniki identyfikacyjne i rozstrzygnij nierozwiązane powiązania w mapowaniu.
Raport z wycofania i oceny ryzyka rezydualnego
Karty zastępcze wydaje się w kontrolowanych grupach, zachowując powiązania między starymi a nowymi identyfikatorami. Uprawnienia starych kart wycofuje się dopiero po odbiorze nowego rozwiązania.
Granica odpowiedzialności / 05
Precyzyjna granica zapobiega przypisywaniu karcie odpowiedzialności za decyzje dotyczące konfiguracji, uprawnień lub rozliczeń podejmowane gdzie indziej.
Kontroluje zatwierdzony materiał, chip, antenę, grafikę, kodowanie, dane zmienne, QC partii i zapis produkcyjny.
Definiuje format identyfikatora, zachowanie czytnika, import tokenów, stany autoryzacji, aplikację bezpieczeństwa i odbiór techniczny.
Odpowiada za przypisanie, aktywację, umowy, politykę dostępu, taryfy, obsługę klienta, zatwierdzanie wymiany i decyzje dotyczące końca cyklu życia nośników.
Opcje identyfikatorów / 06
Procesy OCPP / idTag / idToken / Format UID
Identyfikatory RFID przygotowane do procesu identyfikacji i autoryzacji realizowanego między czytnikami ładowarek EV a systemami zarządzania ładowaniem opartymi na OCPP.
Zobacz zalecany produkt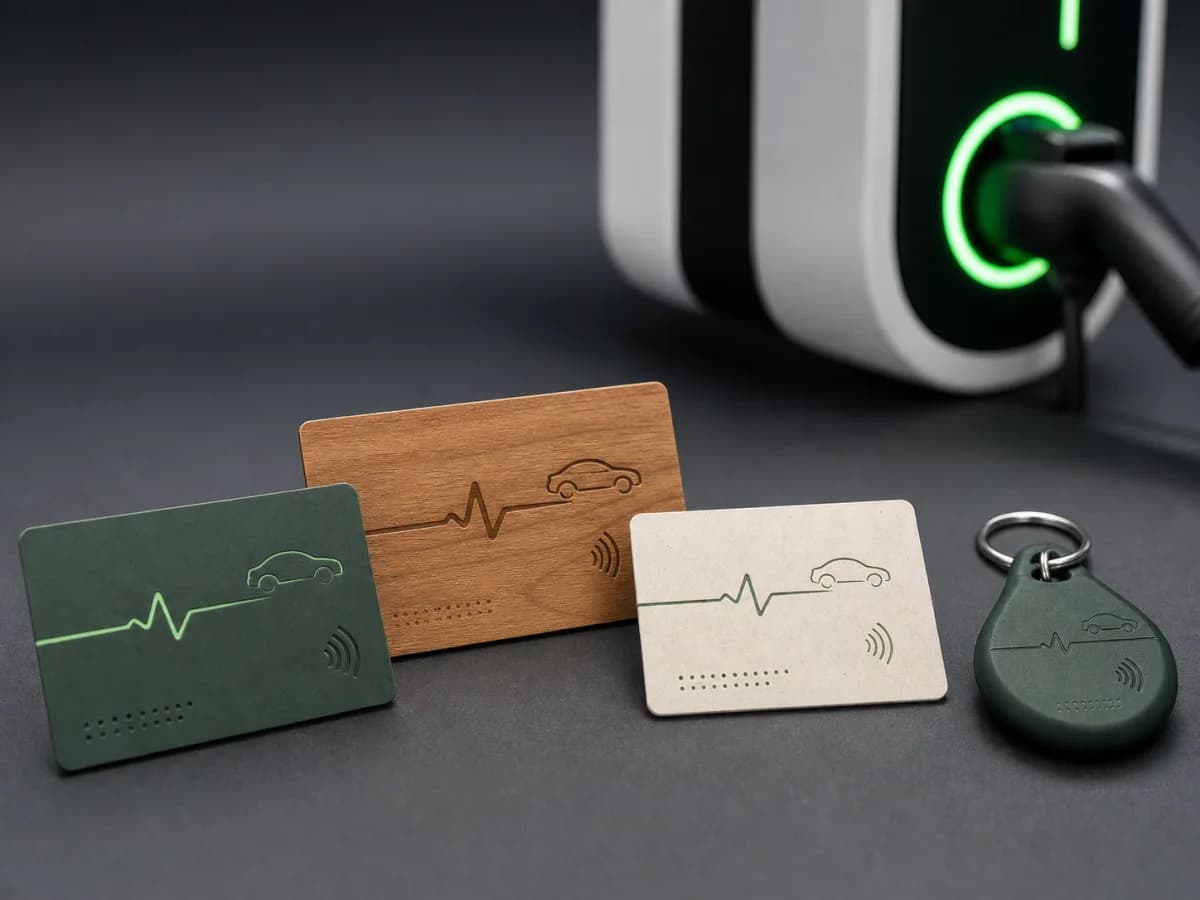
Projekt indywidualny / OEM/ODM / Walidacja prototypów
Identyfikatory RFID do ładowania dopasowane do czytników, danych tokenu, modelu zabezpieczeń, formatu, grafiki i procesu realizacji zamówień.
Zobacz zalecany produkt
PVC z recyklingu / RFID na zamówienie / Mapowanie UID
Personalizowane karty RFID do ładowania z korpusem z PVC z recyklingu, opcjami chipów dopasowanych do czytnika, grafiką programu i przekazaniem danych powiązań UID z kontami.
Zobacz zalecany produktBiblioteka techniczna / 07
Źródła opisują powiązane technologie i interfejsy operacyjne. ChargeRFID produkuje fizyczne identyfikatory; konfiguracja platformy, umowy roamingowe i certyfikacja stacji należą do odpowiednich operatorów i dostawców.
Technologia / 7 min czytania
Niezależna od dostawcy metoda doboru nośnika RFID 13,56 MHz do ładowania pojazdów elektrycznych na podstawie sposobu działania czytnika, formatu identyfikatora, uwierzytelniania, mechanizmów kontroli w systemie zaplecza i wymagań roamingowych
Czytaj więcej
Technologia / 9 min czytania
Dowiedz się, jaką rolę w praktyce odgrywa karta RFID do ładowania pojazdów elektrycznych, jak przebiega uwierzytelnianie w stacjach OCPP oraz platformach roamingowych, jakie technologie chipowe są stosowane i jak dobrać właściwą kartę dla floty, sieci ładowania lub do użytku prywatnego.
Czytaj więcej
Technologia / 5 min czytania
Wbudowane uwierzytelnianie RFID: stacje ładowania obsługujące tryb offline redefiniują infrastrukturę EV
Czytaj więcejPodstawowe źródła wdrożeniowe
Pytania dotyczące programu / 08
Czasami platforma może zachować konto dzięki tabeli mapowania, ale skopiowanie lub wybranie konkretnego UID może być niemożliwe, niebezpieczne lub wykraczać poza model przewidziany przez dostawcę układu. Ciągłość tożsamości traktuj przede wszystkim jako zagadnienie migracji backendu.
Tak, jeśli czytniki i platforma autoryzacji obsługują oba rodzaje nośników, a zasady równoległego działania zostały przetestowane. Okres równoległej obsługi powinien mieć określoną datę zakończenia, proces unieważniania i plan powrotu do poprzedniego rozwiązania.
Nie. Nośnik identyfikacyjny 13,56 MHz z uwierzytelnianiem AES obsługuje aplikacje oparte na AES, ale czytnik, schemat kluczy i backend muszą implementować daną aplikację. Odczytywanie wyłącznie UID karty nie wykorzystuje tych możliwości kryptograficznych.
Uwzględnij każdą reprezentatywną rodzinę czytników i oprogramowania układowego, przewidziane ścieżki autoryzacji online i offline, co najmniej jeden scenariusz wymiany oraz pełne uzgodnienie importu i eksportu danych.
Inne programy operacyjne
Programy identyfikatorów RFID do ładowania w bazie, miejscu pracy i sieciach publicznych, z kontrolowanym przypisaniem do kierowcy lub pojazdu, identyfikatorami w formacie wymaganym przez platformę i historią wymian.
Karty i breloki white-label przygotowane pod markę, format identyfikatora, import do platformy, wolumen startowy i kolejne zamówienia.
Fizyczne identyfikatory RFID do programów roamingowych, w których rekordy tokenów, formaty identyfikatorów i status w cyklu życia pozostają spójne między systemami eMSP, CPO i hubów roamingowych.
Programy identyfikatorów dla zakładów pracy, baz flotowych, budynków mieszkalnych i lokalizacji docelowych z kontrolą dostępu pracowników, mieszkańców, gości lub kont.
Markowe identyfikatory do wydania pojazdu, ładowania dealerskiego, programów lojalnościowych i członkostwa premium, z kontrolowaną serializacją i prezentacją.
Prosimy opisać zainstalowane czytniki, zasady identyfikatorów, wymagania bezpieczeństwa, przekazanie do platformy, wolumen i rynki wdrożenia. Odeślemy pytania potrzebne do przygotowania próbek i zatwierdzenia produkcji.