Novērsiet nepiesaistītu piekļuvi
Aizgājušajiem darbiniekiem, bijušajiem iedzīvotājiem un apmeklētājiem, kuru piekļuves tiesību derīguma termiņš beidzies, nepieciešams noteikts bloķēšanas process; fiziskā priekšmeta valdījums nav tiesību ieraksts.
Objektu piekļuves programma
Programmas rezultāts
Kontrolēta piekļuve uzlādei pēc darbinieka, iedzīvotāja, apmeklētāja, transportlīdzekļa vai konta, ar praktisku bezsaistes un nomaiņas politiku.
Skatīt ieteicamo produktuParedzēts
Darbavietas, depo, dzīvojamo ēku apsaimniekotāji, viesmīlības uzņēmumu grupas un privātas uzlādes vietas
Lietotāju grupas
Darbinieks, iedzīvotājs, apmeklētājs, darbuzņēmējs vai autoparks
Autorizācija
Centralizēta, kešatmiņā balstīta vai lokālā saraksta darbība
Formāti
Karte, atslēgu piekariņš vai jaukta izsniegšana
Kontrole
Tiesības, derīguma termiņš, bloķēšana un nomaiņa
Darbības modelis / 01
Fiziskā karte ir tikai viens kontrolēts ievades elements. Tas, vai tiek autorizēts un izsekots pareizais konts, ir atkarīgs no lasītāja darbības, platformas ierakstiem un darbības noteikumiem.
Darbinieks, iedzīvotājs, viesis, darbuzņēmējs vai autoparka transportlīdzekļa vadītājs saņem autentifikācijas līdzekli ar noteiktām tiesībām un derīguma termiņa noteikumu.
Fizisko formātu izvēlas, ņemot vērā izsniegšanas veidu, nēsāšanas paradumus, izturību un uzstādīto lasītāju.
Stacijas lasītājs nolasa identifikatoru un atbilstoši konfigurācijai izmanto centralizētu, kešatmiņā balstītu vai lokālu autorizāciju.
Lietotāju grupas, uzlādes iekārtas, piekļuves laika logus, tarifus un kontu sasaisti kontrolē pārvaldošā platforma.
Izsniegšanas, atgriešanas, derīguma beigu, bloķēšanas un nomaiņas darbības tiek saglabātas, lai fiziskā piekļuve atbilstu spēkā esošajām tiesībām.
Specifikācijas matrica / 02
Ražošanai gatavā tehniskajā uzdevumā norādīts, kas jāizlemj, kā tas tiks īstenots un kādi pierādījumi tiks uzskatīti par pieņemšanas pamatu.
Nodaliet darbiniekus, iedzīvotājus, apmeklētājus, darbuzņēmējus, autoparkus un publiskos lietotājus, ja uz viņiem attiecas atšķirīgi noteikumi.
Katrs parauga konts saņem tikai tam paredzētās tiesības izmantot noteiktās uzlādes iekārtas noteiktajā laikā.
Reģistrējiet uzlādes iekārtu modeļus, lasītāju tehnoloģijas, programmaparatūru un pārvaldības platformas visos objektos.
Piedāvātais autentifikācijas līdzeklis tiek atpazīts reprezentatīvās instalācijās.
Katrai uzlādes iekārtu grupai definējiet centralizētās autorizācijas, autorizācijas kešatmiņas un lokālā autorizācijas saraksta darbību, kā arī rīcību ar nezināmiem identifikatoriem bezsaistē.
Testi tiešsaistes un bezsaistes režīmā atbilst objekta darbības nepārtrauktības politikai.
Izvēlieties platformas lauku, kas sasaista fizisko identifikatoru ar lietotāju, vienību, transportlīdzekli vai kontu.
Katra pielikšana atbilst vienām spēkā esošām tiesībām un vienam auditējamam ierakstam.
Nosakiet derīguma periodus un atgriešanas/bloķēšanas noteikumus pagaidu autentifikācijas līdzekļiem.
Autentifikācijas līdzekļi, kuru derīguma termiņš beidzies vai kas atgriezti, tiek noraidīti, kā paredzēts.
Izmantojiet kartes redzamai piešķiršanai un atslēgu piekariņus kompaktai ikdienas nēsāšanai; ja tiek izmantoti abi, validējiet abus.
Katrs formāts tiek nolasīts paredzētajā pielikšanas zonā.
Nosakiet, vai sesijas ir bezmaksas, vai par tām tiek izrakstīti rēķini, vai to izmaksas tiek kompensētas vai attiecinātas uz nodaļas vai īpašuma kontu.
Pilotsesiju eksportos ir atsauces, kas nepieciešamas finanšu vai īpašuma pārvaldībai.
Kļūmju kontrole / 03
Lielākā daļa neveiksmīgu ieviešanu nav saistīta ar drukas kvalitāti. To cēlonis ir neskaidri identifikatori, netestēti lasītāji, nepilnīgi noteikta atbildība par datiem vai vāja dzīves cikla kontrole.
Aizgājušajiem darbiniekiem, bijušajiem iedzīvotājiem un apmeklētājiem, kuru piekļuves tiesību derīguma termiņš beidzies, nepieciešams noteikts bloķēšanas process; fiziskā priekšmeta valdījums nav tiesību ieraksts.
Lokālā autorizācija var atbalstīt darbības nepārtrauktību, taču saraksta vecums un atjaunināšanas darbība jātestē, lai atsaukta piekļuve nesaglabātos bezgalīgi.
Objekta koplietojamās kartes samazina administratīvo darbu, taču arī vājina atbildību un sesiju piesaisti konkrētam lietotājam.
Nomaiņas un atgriešanas noteikumiem jāaptver reģistratūras, īpašuma nodošana, nozaudēti autentifikācijas līdzekļi un ārkārtas izsniegšana.
Ieviešanas ceļš / 04
Katrs posms jānoslēdz ar pierādījumiem, ko var pārskatīt ekspluatācijas, platformas un iepirkumu komandas.
Kartējiet objektus, lietotājus, uzlādes iekārtas, tiesības, tarifus un administrēšanas atbildīgos.
Objekta piekļuves politika un lomu matrica
Testējiet piedāvātos karšu un atslēgu piekariņu formātus reprezentatīvās stacijās un programmaparatūras versijās.
Lasītāju saderības ieraksts
Izveidojiet parauga lietotājus katrai grupai un testējiet darbību tiešsaistē, bezsaistē, pēc derīguma beigām un bloķēšanas gadījumā.
Tiesību pieņemšanas matrica
Piešķiriet un izplatiet autentifikācijas līdzekļus ar skaidru aktivizācijas un glabāšanas atbildības ierakstu.
Izsniegšanas reģistrs un lietotāju instrukcijas
Saskaņotā periodiskumā pārskatiet aizgājušos darbiniekus, iedzīvotāju izmaiņas, apmeklētājus un nozaudējumus, kā arī izvērtējiet, vai krājumi jāpapildina ar atkārtotu pasūtījumu.
Dzīves cikla un izņēmumu žurnāls
Atbildības robeža / 05
Precīza robeža novērš situāciju, kad kartei tiek pārmesti konfigurācijas, tiesību vai norēķinu lēmumi, kas tiek pieņemti citur.
Kontrolē apstiprināto materiālu, mikroshēmu, antenu, dizainu, kodēšanu, mainīgos datus, partijas kvalitātes kontroli un ražošanas ierakstu.
Nosaka pieņemamo identifikatora formātu, lasītāja darbību, identifikatoru importu, autorizācijas statusus, drošības lietojumprogrammu un tehnisko pieņemšanu.
Atbild par piešķiršanu, aktivizēšanu, līgumiem, piekļuves politiku, tarifiem, klientu atbalstu, aizstāšanas apstiprināšanu un lēmumiem par lietošanas beigām.
Autentifikācijas līdzekļu varianti / 06
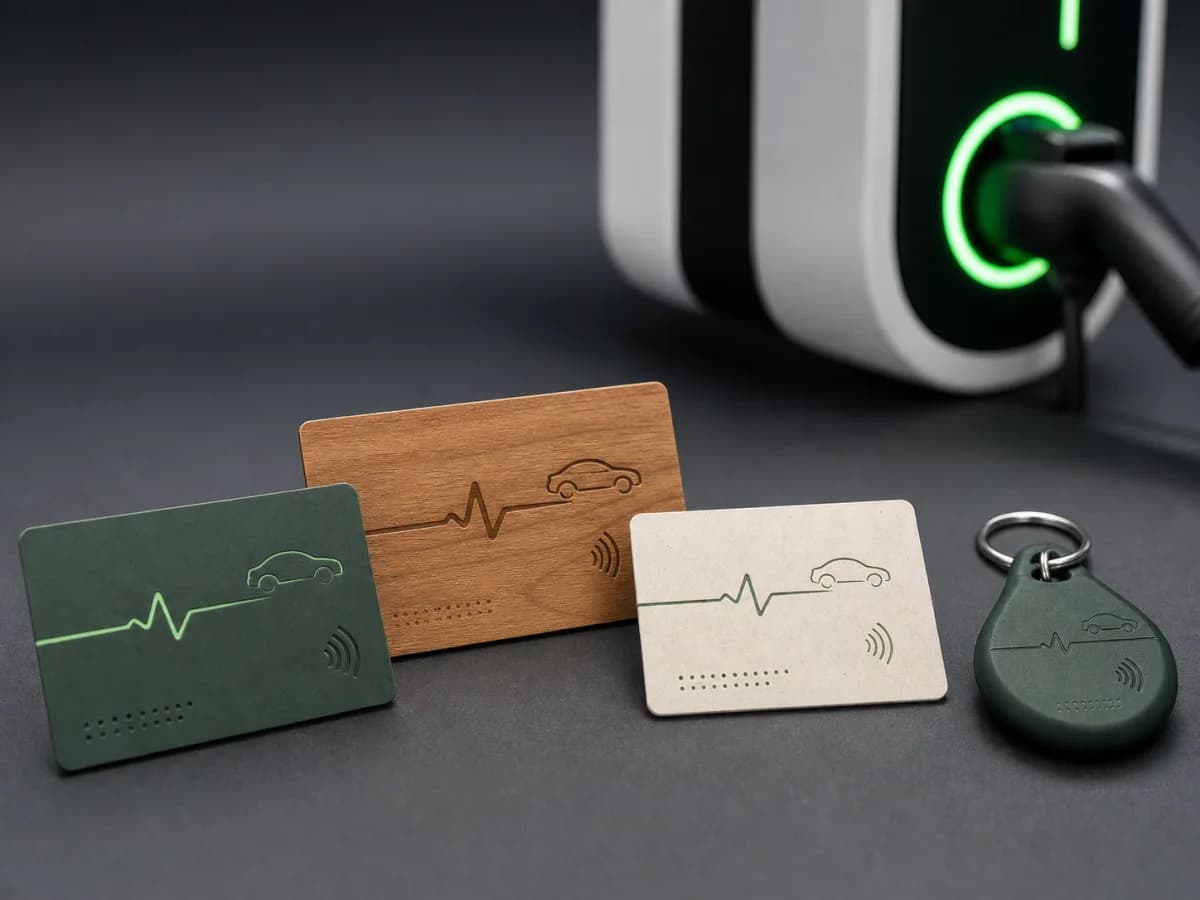
Individuāla inženiertehniskā izstrāde / OEM/ODM / Prototipu validācija
Pielāgoti RFID autentifikācijas līdzekļi, kas izstrādāti atbilstoši jūsu uzlādes lasītājiem, identifikatoru datiem, drošības modelim, formas faktoram, dizainam un izpildes procesam.
Skatīt ieteicamo produktu
Pārstrādāts PVC / Pielāgots RFID / UID sasaiste
Pielāgotas RFID uzlādes kartes ar pārstrādāta PVC korpusu, lasītājam pielāgotām mikroshēmu iespējām, programmas dizainu un datu nodošanu UID sasaistei ar kontu.
Skatīt ieteicamo produktu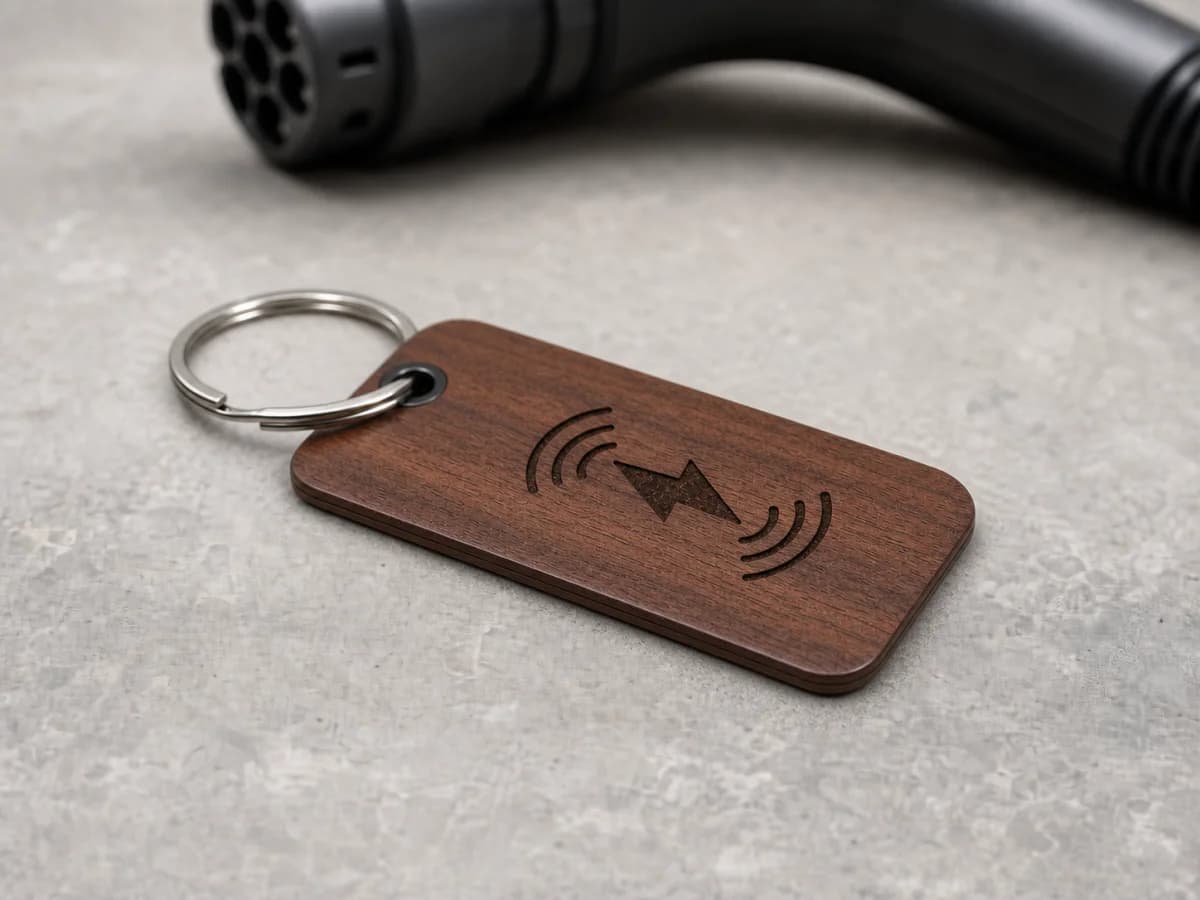
Koks · ABS · Epoksīds · Kristāls / Kompakts autentifikācijas līdzeklis / UID sasaiste
Kompakti RFID uzlādes autentifikācijas līdzekļi no FSC koka, lieta ABS, kupolveida epoksīda un caurspīdīga kristāla akrila.
Skatīt ieteicamo produktuTehniskā bibliotēka / 07
Šie avoti nosaka saistītās tehnoloģijas un darbības saskarnes. ChargeRFID ražo fiziskus autentifikācijas līdzekļus; platformas konfigurācija, viesabonēšanas līgumi un uzlādes staciju sertifikācija paliek attiecīgo operatoru un piegādātāju atbildībā.
Tehnoloģijas / 5 min lasīšanai
RFID autentifikācija kļūst iebūvēta: bezsaistē darbspējīgas uzlādes stacijas pārveido elektroauto infrastruktūru
Lasīt vairāk
Tehnoloģijas / Lasīšanas laiks: 9 min
Ko RFID karte elektroauto uzlādei patiesībā dara, kā ar to notiek autentifikācija OCPP stacijās un viesabonēšanas centrmezglos, kādas mikroshēmu tehnoloģijas tiek izmantotas un kā izvēlēties pareizo karti autoparkiem, tīkliem vai personīgai lietošanai.
Lasīt vairāk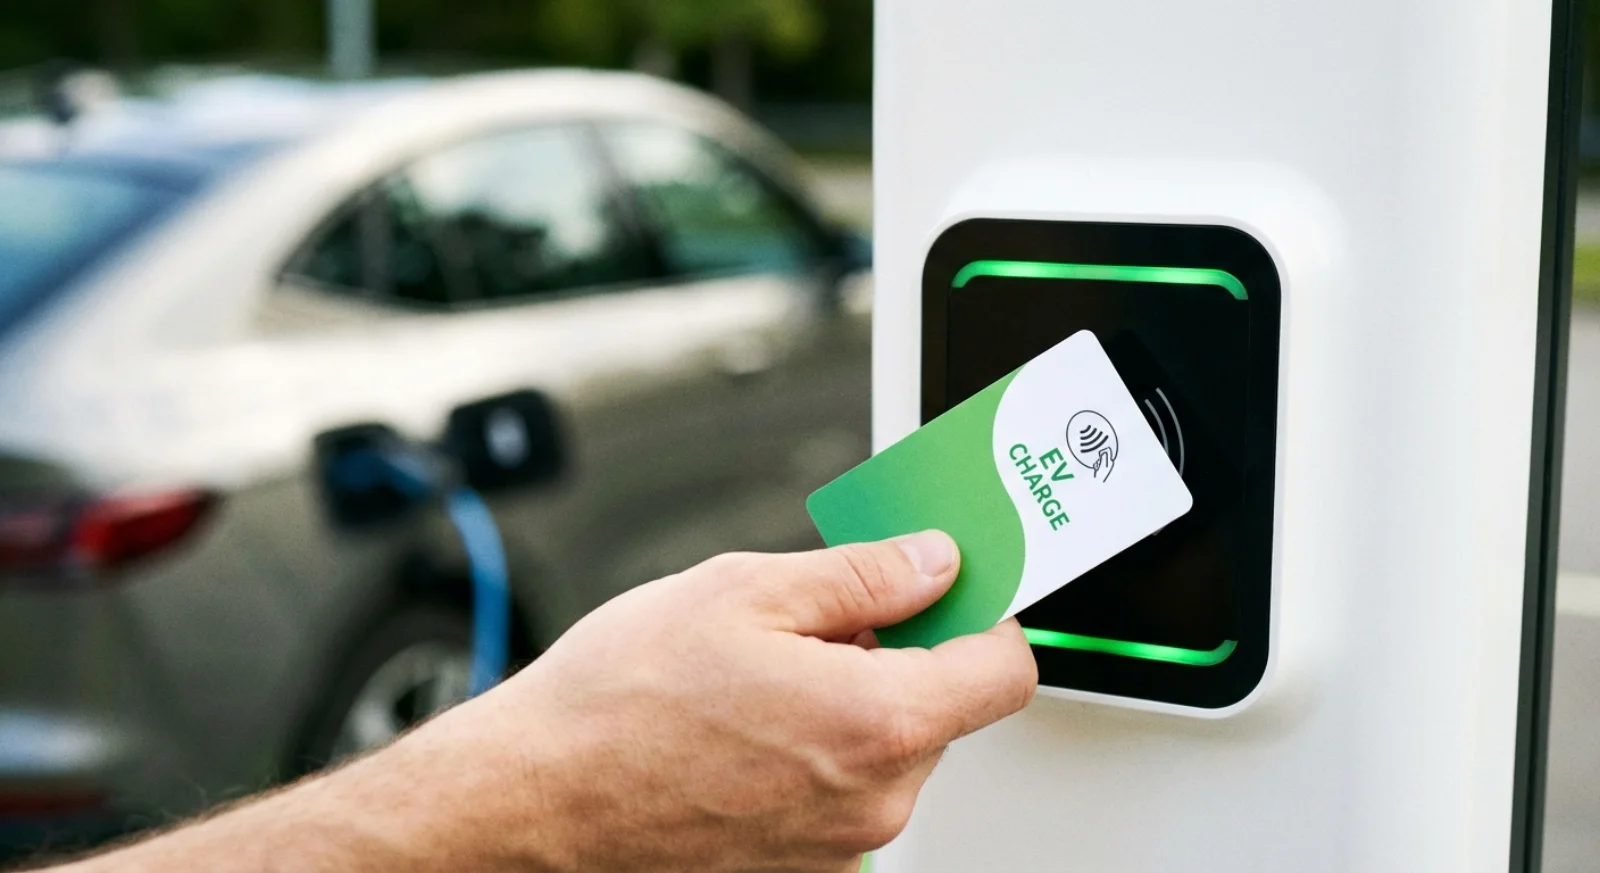
Tehnoloģijas / 7 min lasīšanai
No piegādātājiem neatkarīga metode 13,56 MHz elektroauto uzlādes autentifikācijas līdzekļa izvēlei, ņemot vērā lasītāja darbību, identifikatora formātu, autentifikāciju, aizmugursistēmas kontroles un viesabonēšanas prasības
Lasīt vairākProgrammas jautājumi / 08
Iespējams. OCPP implementācijās var izmantot autorizācijas kešatmiņu vai lokālo autorizācijas sarakstu, taču atbalsts un politika atšķiras atkarībā no stacijas un CSMS. Pirms paļaujaties uz to ikdienas darbībā, testējiet precīzu darbību bezsaistes režīmā.
Kartēs ir vairāk redzamas vietas vārdiem, numuriem un instrukcijām; atslēgu piekariņi ir kompakti un bieži ērtāki ikdienas nēsāšanai. Abiem formātiem var izmantot vienu identifikatoru plānu, ja lasītājs atbalsta izvēlēto mikroshēmu un antenas formātu.
Derīguma termiņu parasti kontrolē objekta vai uzlādes platforma. Fiziskais autentifikācijas līdzeklis nodrošina identifikatoru; platforma piemēro derīguma periodu un autorizācijas stāvokli.
Jā, ja platforma sasaista katru identifikatoru ar nepieciešamo izmaksu centru, vienību vai kontu un norāda šo atsauci savos sesiju vai norēķinu eksportos.
Citas darbības programmas
RFID autentifikācijas līdzekļi uzlādei depo, darbavietā un publiskajā tīklā ar kontrolētu piesaisti vadītājam vai transportlīdzeklim, platformai gataviem identifikatoriem un aizstāšanas ierakstiem.
Kartes un atslēgu piekariņi bez ražotāja zīmola (white-label), kas sagatavoti atbilstoši jūsu zīmolam, identifikatora formātam, platformas importam, ieviešanas apjomam un atkārtoto pasūtījumu procesam.
Fiziski RFID autentifikācijas līdzekļi viesabonēšanas programmām, kurās identifikatoru ieraksti, identifikatoru formāti un dzīves cikla statuss paliek konsekventi eMSP, CPO un viesabonēšanas centrmezglu sistēmās.
Kontrolēta pāreja no novecojušiem vai tikai uz UID balstītiem autentifikācijas līdzekļiem uz lasītājiem atbilstošu karšu tehnoloģiju ar praktisku pilotprojektu, datu plānu un pakāpenisku atkārtotu izsniegšanu.
Zīmola autentifikācijas līdzekļi transportlīdzekļu nodošanai, uzlādei pie dīleriem, lojalitātes un premium dalības programmām — ar kontrolētu sērijas numerāciju un noformējumu.
Norādiet esošos lasītājus, identifikatoru noteikumus, drošības prasības, datu nodošanu platformai, apjomu un ieviešanas tirgus. Atbildē nosūtīsim jautājumus, kas nepieciešami paraugu sagatavošanai un ražošanas apstiprināšanai.