Autors: ChargeRFID
Pārskatīšanas metode: Šo ceļvedi pārbaudījām, salīdzinot ar tālāk norādītajiem primārajiem normatīvajiem, protokolu un ražotāju avotiem. Produktu ieteikumi atspoguļo ChargeRFID kā ražotāja skatpunktu, un tie jāvalidē ar jūsu lasītāju, uzlādes iekārtu un aizmugursistēmu.
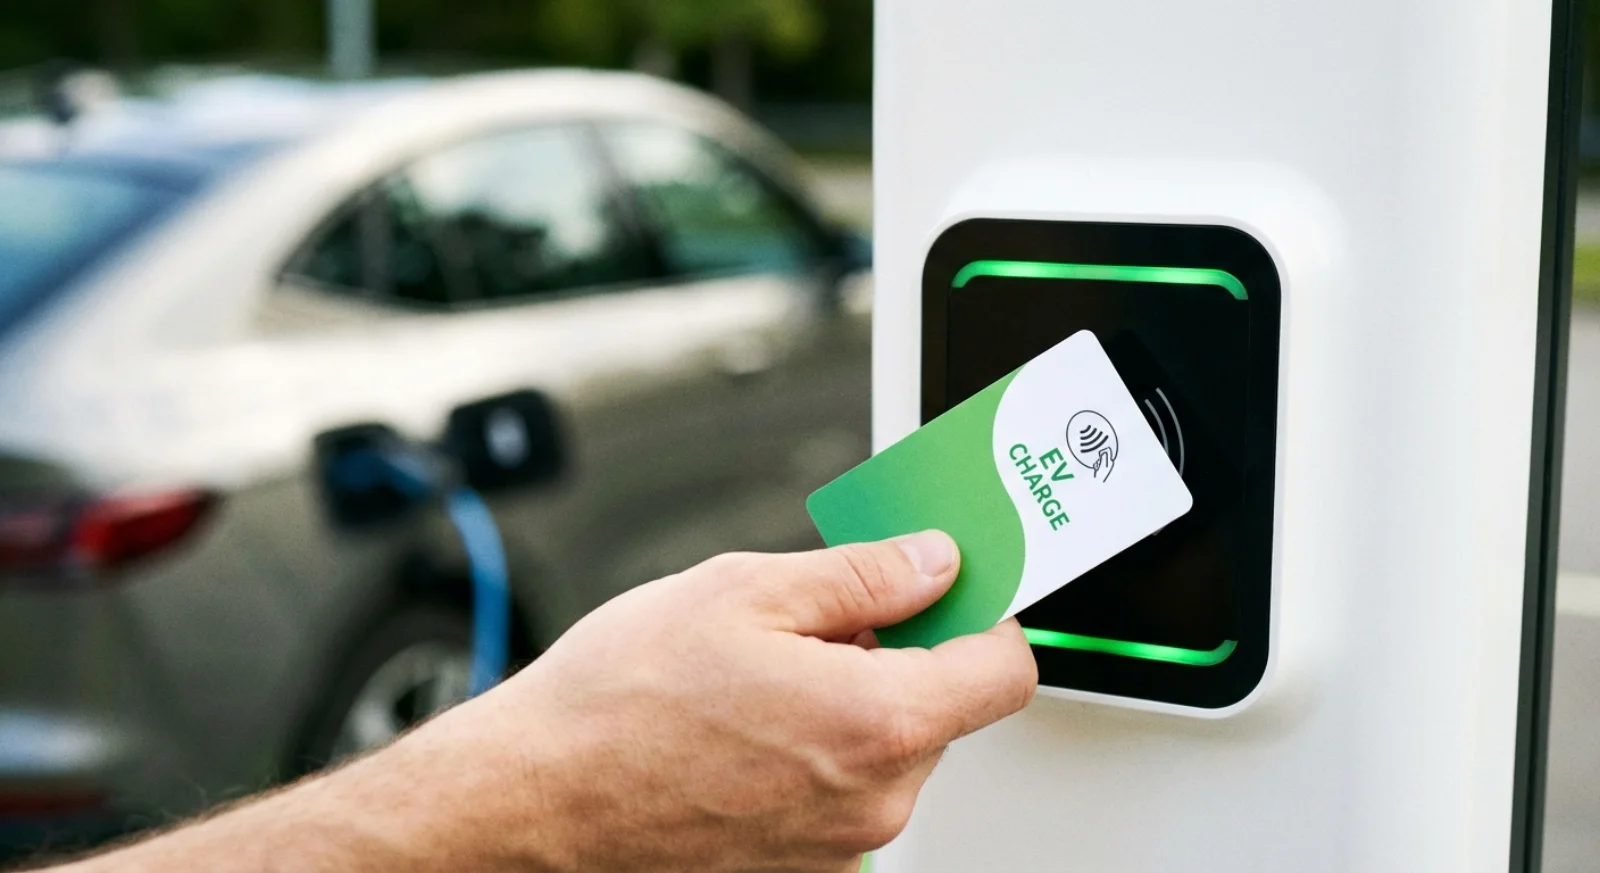
Svarīgākais jautājums nav tas, kāds mikroshēmas nosaukums norādīts uz kartes. Svarīgi ir tas, ko lādētāja lasītājs faktiski nolasa un ko pārbauda aizmugursistēma. Karte tieši nesazinās ar OCPP: lasītājs iegūst identifikatoru vai autentificē atbalstītu lietotni, un uzlādes punkts nosūta iegūto identifikatoru savai pārvaldības sistēmai.
Trīs autentifikācijas līdzekļu modeļi
Tikai UID autentifikācijas līdzekļi atklāj publisku identifikatoru. Tie tiek plaši atbalstīti, taču vērtība jāuzskata par kopējamu; aizsardzība tad ir atkarīga no anulēšanas, brīdinājumiem, anomāliju noteikšanas, ierobežojumiem un aizmugursistēmas kontrolēm. Mantoti sektoru atmiņas autentifikācijas līdzekļi pievieno ar atslēgām aizsargātus sektorus, taču vecāka kriptogrāfija jaunai uzlādes programmai var nebūt piemērota. Autentifikācijas līdzekļi ar AES autentifikāciju var atbalstīt savstarpējo autentifikāciju, aizsargātus failus un diversificētas atslēgas, taču tikai tad, ja saderīgi lasītāji autentificē aizsargāto lietotni un atslēgas tiek droši pārvaldītas. Ja trešās puses lādētājs nolasa tikai UID, tā pati karte tur darbojas kā UID identifikators.
Viesabonēšana un validācija
Viesabonēšana ir atkarīga no identifikatoru reģistrācijas, identifikatora datu serializācijas, eMSP un CPO līgumiem un integrācijas ceļa — OCPI, OICP vai cita. Tai nav nepieciešama viena universāla mikroshēma. Fiksējiet lasītāju modeļus un aparātprogrammatūru, UID garumu un baitu secību, atbalstīto autentifikāciju, atslēgu īpašumtiesības, personalizācijas datus, aizmugursistēmas formātu, mērķa tīklus, materiālu un ekspluatācijas apstākļus.
Apstipriniet gatavos paraugus tikai pēc fiziskās nolasīšanas veiktspējas un pilnas autorizācijas ķēdes testēšanas ar reprezentatīviem lādētājiem. Veiksmīga nolasīšana laboratorijā nav tas pats, kas veiksmīga uzlādes sesija.
Pieprasiet paraugu komplektu vai sazinieties ar ChargeRFID, lai saņemtu neitrālu specifikāciju un validācijas plānu.
Šajā rakstā minētie uzņēmumu, tīklu un produktu nosaukumi ir to attiecīgo īpašnieku preču zīmes. Tie lietoti aprakstoši, lai norādītu sistēmas, ar kurām mūsu kartes ir sadarbspējīgas. ChargeRFID ir neatkarīgs ražotājs, un šis raksts neapgalvo nekādu saistību, partnerību vai atbalstu.
Primārie avoti
Oficiālie avoti, kas izmantoti šajā ceļvedī ietverto normatīvo, protokolu un mikroshēmu līmeņa apgalvojumu pārbaudei.
Nākamais solis
Pārvērtiet izpētes rezultātus kartes specifikācijā.
Pastāstiet par lasītāju, mikroshēmu, datiem vai ieviešanas kontekstu, un mēs noteiksim, kādi lēmumi jāpieņem paraugiem un ražošanai.
Lasiet arī
Saistītie raksti

RFID kartes elektroauto uzlādei: kā tās darbojas un kā izvēlēties piemērotāko
Ko RFID karte elektroauto uzlādei patiesībā dara, kā ar to notiek autentifikācija OCPP stacijās un viesabonēšanas centrmezglos, kādas mikroshēmu tehnoloģijas tiek izmantotas un kā izvēlēties pareizo karti autoparkiem, tīkliem vai personīgai lietošanai.
Atbilstība AFIR 2026. gadā: elektroauto uzlādes termiņi un RFID kontrolsaraksts
Eiropas AFIR noteikumi 2026. gadā pārveido elektroauto uzlādi: ISO 15118 prasības, gada beigu termiņš bezkontakta termināļu modernizācijai un RFID atbilstības kontrolsaraksts, kas nepieciešams ikvienam uzlādes tīkla operatoram.