Saglabājiet sākuma nulles
Identifikatoru pārveidošana var nemanāmi mainīt vērtības. Salīdziniet lasītāja neapstrādāto izvadi, eksportētos datus un importētos ierakstus baitu pa baitam.
RFID migrācijas programma
Programmas rezultāts
Pakāpeniska migrācija, kas saglabā pakalpojuma nepārtrauktību, kamēr tiek validēta lasītāju darbība, identifikatori, drošība un nomaiņas ieraksti.
Skatīt ieteicamo produktuParedzēts
Operatori, kas aizstāj novecojušas kartes, maina CSMS platformas vai pastiprina tikai uz UID balstītu infrastruktūru
Sākumpunkts
Esošā UID, mikroshēmu, platformas vai lasītāju infrastruktūra
Mērķis
Lasītājam atbilstošs identifikators vai droša lietojumprogramma
Pāreja
Pilotprojekts, jaukta darbība un pakāpeniska atkārtota izsniegšana
Kontrole
Atslēgu glabāšana, sasaiste un izņemšanas no aprites pierādījumi
Darbības modelis / 01
Fiziskā karte ir tikai viens kontrolēts ievades elements. Tas, vai tiek autorizēts un izsekots pareizais konts, ir atkarīgs no lasītāja darbības, platformas ierakstiem un darbības noteikumiem.
Inventarizējiet aktīvos, neaktīvos, nozaudētos un nezināmos autentifikācijas līdzekļus kopā ar to mikroshēmas, UID un piešķiršanas ierakstiem.
Dokumentējiet, ko katrs lasītājs faktiski atbalsta; nominālā frekvence vien nepierāda lietojumprogrammu saderību.
Salīdziniet esošo UID attēlojumu un platformas laukus ar piedāvāto identifikatoru, sasaisti vai drošo lietojumprogrammu.
Pārbaudiet vecos un jaunos autentifikācijas līdzekļus ar reprezentatīviem lasītājiem, autorizācijas stāvokļiem un darbības izņēmumiem.
Izsniedziet aizstājējus kontrolētās grupās, saglabājiet savstarpējās atsauces un atceliet vecās tiesības tikai pēc pieņemšanas.
Specifikācijas matrica / 02
Ražošanai gatavā tehniskajā uzdevumā norādīts, kas jāizlemj, kā tas tiks īstenots un kādi pierādījumi tiks uzskatīti par pieņemšanas pamatu.
Fiksējiet mikroshēmu, UID garumu, identifikatora attēlojumu, lasītāju, programmaparatūru, CSMS un aktīvo karšu statusu.
Nezināmie elementi un neatbalstītās kombinācijas ir redzami pirms mērķa risinājuma izvēles.
Testējiet esošos un mērķa autentifikācijas līdzekļus reprezentatīvās aparatūras un programmatūras kombinācijās.
Katrai ieviešanas grupai ir atbalstīts lasītāja risinājums vai novēršanas plāns.
Nosakiet, vai esošais konts saglabā savu identifikatoru, saņem sasaistītu aizstājēju vai tiek izveidots no jauna.
Pārejas laikā vecie un jaunie sērijas numuri atbilst vienam paredzētajam kontam.
Izvēlieties tikai UID, drošās lietojumprogrammas datus vai pakāpenisku kombināciju, ņemot vērā lasītāja iespējas un riskus.
Atbildība par autentifikāciju un atslēgām ir dokumentēta un testēta.
Drošajām lietojumprogrammām nosakiet atbildību par atslēgu ģenerēšanu, diversifikāciju, ielādi, glabāšanu, rotāciju un atkopšanu.
Neviena ražošanas atslēga nav atkarīga no nedokumentētas personas vai eksporta.
Nosakiet periodu un noteikumus, kad vienlaikus tiek pieņemti vecie un jaunie autentifikācijas līdzekļi.
Atsaukšanas, kešatmiņas un lokālā saraksta darbība ir paredzama visā pārklāšanās periodā.
Reģistrējiet piegādi, aktivizāciju, vecās kartes bloķēšanu, iznīcināšanu vai atgriešanu, kā arī neatrisinātos izņēmumus.
Programma spēj pierādīt, kuri iepriekšējie autentifikācijas līdzekļi joprojām ir derīgi.
Kļūmju kontrole / 03
Lielākā daļa neveiksmīgu ieviešanu nav saistīta ar drukas kvalitāti. To cēlonis ir neskaidri identifikatori, netestēti lasītāji, nepilnīgi noteikta atbildība par datiem vai vāja dzīves cikla kontrole.
Identifikatoru pārveidošana var nemanāmi mainīt vērtības. Salīdziniet lasītāja neapstrādāto izvadi, eksportētos datus un importētos ierakstus baitu pa baitam.
Lasītājs, kas nosaka ar AES autentificētus 13,56 MHz autentifikācijas līdzekļus, joprojām var izmantot tikai to UID. Drošām lietotnēm nepieciešams skaidri noteikts lasītāja un atslēgu atbalsts.
Piespiedu pāreja vienas dienas laikā reti ir nepieciešama. Pirms aizstājēju izsniegšanas nosakiet pārklāšanās periodu, atgriešanās plānu un izņēmumu grupas.
Drošas kartes bez dokumentētas atslēgu glabāšanas, diversifikācijas un atjaunošanas kārtības var radīt jaunu atkarības no piegādātāja formu.
Ieviešanas ceļš / 04
Katrs posms jānoslēdz ar pierādījumiem, ko var pārskatīt ekspluatācijas, platformas un iepirkumu komandas.
Inventarizējiet autentifikācijas līdzekļus, lasītājus, programmaparatūru, platformas, identifikatoru formātus un aktīvās piesaistes.
Esošās infrastruktūras reģistrs
Izvēlieties jauno tehnoloģiju, drošības līmeni, datu modeli un atbildību par atslēgu pārvaldību.
Apstiprināts mērķa autentifikācijas līdzekļa profils
Testējiet vecās un jaunās kartes ar dažādiem lasītājiem, dažādos objektos, savienojamības stāvokļos un platformas procesos.
Saderības un izņēmumu matrica
Aizstājiet pa objektiem vai lietotāju grupām, nodrošinot piesaistes, komunikācijas un atgriešanās kontroles.
Grupu izsniegšanas un aktivizēšanas žurnāls
Bloķējiet, savāciet vai iznīciniet vecos autentifikācijas līdzekļus un slēdziet neatrisinātās piesaistes.
Pārskats par izņemšanu no lietošanas un atlikušo risku
Atbildības robeža / 05
Precīza robeža novērš situāciju, kad kartei tiek pārmesti konfigurācijas, tiesību vai norēķinu lēmumi, kas tiek pieņemti citur.
Kontrolē apstiprināto materiālu, mikroshēmu, antenu, dizainu, kodēšanu, mainīgos datus, partijas kvalitātes kontroli un ražošanas ierakstu.
Nosaka pieņemamo identifikatora formātu, lasītāja darbību, identifikatoru importu, autorizācijas statusus, drošības lietojumprogrammu un tehnisko pieņemšanu.
Atbild par piešķiršanu, aktivizēšanu, līgumiem, piekļuves politiku, tarifiem, klientu atbalstu, aizstāšanas apstiprināšanu un lēmumiem par lietošanas beigām.
Autentifikācijas līdzekļu varianti / 06
OCPP darba plūsmas / idTag / idToken / UID formatēšana
RFID autentifikācijas līdzekļi, kas sagatavoti identifikatoru un autorizācijas darba plūsmai starp elektroauto uzlādes iekārtu lasītājiem un OCPP uzlādes pārvaldības sistēmām.
Skatīt ieteicamo produktu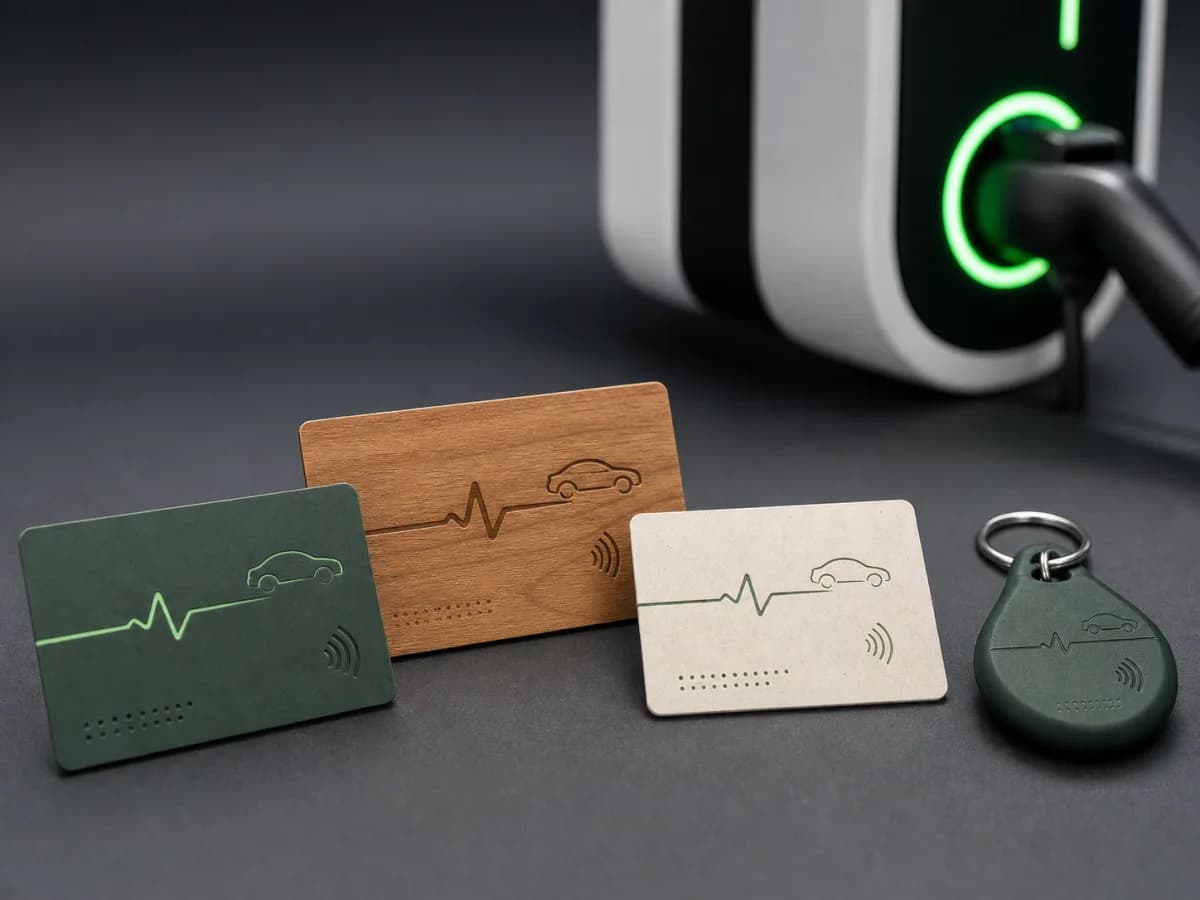
Individuāla inženiertehniskā izstrāde / OEM/ODM / Prototipu validācija
Pielāgoti RFID autentifikācijas līdzekļi, kas izstrādāti atbilstoši jūsu uzlādes lasītājiem, identifikatoru datiem, drošības modelim, formas faktoram, dizainam un izpildes procesam.
Skatīt ieteicamo produktu
Pārstrādāts PVC / Pielāgots RFID / UID sasaiste
Pielāgotas RFID uzlādes kartes ar pārstrādāta PVC korpusu, lasītājam pielāgotām mikroshēmu iespējām, programmas dizainu un datu nodošanu UID sasaistei ar kontu.
Skatīt ieteicamo produktuTehniskā bibliotēka / 07
Šie avoti nosaka saistītās tehnoloģijas un darbības saskarnes. ChargeRFID ražo fiziskus autentifikācijas līdzekļus; platformas konfigurācija, viesabonēšanas līgumi un uzlādes staciju sertifikācija paliek attiecīgo operatoru un piegādātāju atbildībā.
Tehnoloģijas / 7 min lasīšanai
No piegādātājiem neatkarīga metode 13,56 MHz elektroauto uzlādes autentifikācijas līdzekļa izvēlei, ņemot vērā lasītāja darbību, identifikatora formātu, autentifikāciju, aizmugursistēmas kontroles un viesabonēšanas prasības
Lasīt vairāk
Tehnoloģijas / Lasīšanas laiks: 9 min
Ko RFID karte elektroauto uzlādei patiesībā dara, kā ar to notiek autentifikācija OCPP stacijās un viesabonēšanas centrmezglos, kādas mikroshēmu tehnoloģijas tiek izmantotas un kā izvēlēties pareizo karti autoparkiem, tīkliem vai personīgai lietošanai.
Lasīt vairāk
Tehnoloģijas / 5 min lasīšanai
RFID autentifikācija kļūst iebūvēta: bezsaistē darbspējīgas uzlādes stacijas pārveido elektroauto infrastruktūru
Lasīt vairākGalvenie ieviešanas avoti
Programmas jautājumi / 08
Dažkārt platforma var saglabāt kontu, izmantojot piesaistes tabulu, taču konkrēta UID kopēšana vai izvēle var būt neiespējama, nedroša vai neatbilst mikroshēmas piegādātāja paredzētajam modelim. Identitātes nepārtrauktību vispirms skatiet kā aizmugursistēmas migrācijas jautājumu.
Jā, ja lasītāji un autorizācijas platforma atbalsta abus un pārklāšanās noteikumi ir pārbaudīti. Jauktai darbībai jābūt noteiktam beigu datumam, atsaukšanas procesam un atgriešanās plānam.
Nē. Ar AES autentificēts 13,56 MHz autentifikācijas līdzeklis atbalsta uz AES balstītas lietotnes, taču šī lietotne ir jāievieš lasītājā, atslēgu shēmā un aizmugursistēmā. Nolasot tikai kartes UID, šīs kriptogrāfiskās iespējas netiek izmantotas.
Iekļaujiet katru reprezentatīvo lasītāju/programmaparatūras saimi, paredzētos tiešsaistes un bezsaistes autorizācijas ceļus, vismaz vienu aizstāšanas scenāriju un pilnu datu importa/eksporta salīdzināšanu un saskaņošanu.
Citas darbības programmas
RFID autentifikācijas līdzekļi uzlādei depo, darbavietā un publiskajā tīklā ar kontrolētu piesaisti vadītājam vai transportlīdzeklim, platformai gataviem identifikatoriem un aizstāšanas ierakstiem.
Kartes un atslēgu piekariņi bez ražotāja zīmola (white-label), kas sagatavoti atbilstoši jūsu zīmolam, identifikatora formātam, platformas importam, ieviešanas apjomam un atkārtoto pasūtījumu procesam.
Fiziski RFID autentifikācijas līdzekļi viesabonēšanas programmām, kurās identifikatoru ieraksti, identifikatoru formāti un dzīves cikla statuss paliek konsekventi eMSP, CPO un viesabonēšanas centrmezglu sistēmās.
Autentifikācijas līdzekļu programmas darbavietām, depo, dzīvojamiem objektiem un galamērķiem, kur nepieciešama kontrolēta piekļuve darbiniekiem, iedzīvotājiem, apmeklētājiem vai kontiem.
Zīmola autentifikācijas līdzekļi transportlīdzekļu nodošanai, uzlādei pie dīleriem, lojalitātes un premium dalības programmām — ar kontrolētu sērijas numerāciju un noformējumu.
Norādiet esošos lasītājus, identifikatoru noteikumus, drošības prasības, datu nodošanu platformai, apjomu un ieviešanas tirgus. Atbildē nosūtīsim jautājumus, kas nepieciešami paraugu sagatavošanai un ražošanas apstiprināšanai.