Karte pati nenodrošina viesabonēšanu
Piekļuve tīklam ir iespējama tikai pēc tam, kad ir izveidots komerciālais savienojums un nodrošināta identifikatoru izplatīšana vai autorizācija.
Viesabonēšanas autentifikācijas līdzekļu programma
Programmas rezultāts
Fizisks autentifikācijas līdzeklis, kura identifikatora ieraksts, identifikatora formāts un dzīves cikla stāvoklis ir konsekventi visās iesaistītajās sistēmās.
Skatīt ieteicamo produktuParedzēts
eMSP, CPO un mobilitātes platformas, kas nodrošina divpusēju vai centrmezglā balstītu viesabonēšanu
Viesabonēšanas līmenis
OCPI 2.2.1 / 2.3.0, OICP vai eMIP
Stacijas līmenis
Lasītājs + OCPP + CPO aizmugursistēma
Identitāte
Izdevēja kontrolēts identifikatora ieraksts
Komerciālais tvērums
Līgumi un tiesības uz pakalpojumu nav kartes daļa
Darbības modelis / 01
Fiziskā karte ir tikai viens kontrolēts ievades elements. Tas, vai tiek autorizēts un izsekots pareizais konts, ir atkarīgs no lasītāja darbības, platformas ierakstiem un darbības noteikumiem.
Mobilitātes pakalpojumu sniedzējs piešķir klientam fizisku karti vai atslēgu piekariņu un kontrolē tā dzīves cikla statusu.
Stacija nolasa autentifikācijas līdzekli un, izmantojot atbalstīto autorizācijas plūsmu, pārsūta identifikatoru uz CPO aizmugursistēmu.
CPO pārbauda lokālo identifikatoru krātuvi vai pieprasa autorizāciju, izmantojot savu viesabonēšanas savienojumu.
OCPI, OICP vai eMIP pārraida identifikatoru, autorizācijas un saistīto sesiju informāciju starp līgumslēdzējām pusēm.
Sesijas un uzlādes detalizētie dati atgriežas pa komerciālo ķēdi; karte tikai iniciē identifikāciju.
Specifikācijas matrica / 02
Ražošanai gatavā tehniskajā uzdevumā norādīts, kas jāizlemj, kā tas tiks īstenots un kādi pierādījumi tiks uzskatīti par pieņemšanas pamatu.
Identificējiet divpusējos partnerus, centrmezglu savienojumus, vides un protokolu versijas.
Katram mērķa maršrutam ir atbildīgais un testa galapunkts.
Definējiet izdevēju, puses/valsts identifikatorus, identifikatora tipu, līguma atsauci un dzīves cikla pārvaldības pilnvaras.
Identifikators paliek globāli unikāls saskaņotajā ekosistēmā.
Vienojieties par heksadecimālo vai decimālo attēlojumu, baitu secību, papildināšanu, burtu reģistru un pieļaujamo garumu.
Lasītāja izvade, CSMS ieraksts un viesabonēšanas dati atbilst vienai un tai pašai vērtībai.
Katram mērķa CPO staciju kopumam dokumentējiet atļauto sarakstu nosūtīšanu, reāllaika pieprasījumus, kešatmiņas un bezsaistes darbību.
Statusi “pieņemts”, “bloķēts”, “derīguma termiņš beidzies” un “nezināms” dod gaidīto rezultātu.
Nosakiet, kā starp pusēm tiek nodota informācija par jaunizsniegtiem, bloķētiem un aizstātiem identifikatoriem, kā arī par identifikatoriem, kuru derīguma termiņš beidzies.
Statusa izmaiņas sasniedz testa CPO saskaņotajā darbības laika logā.
Norādiet atsauces, ko izmanto autorizācijas, sesiju un CDR ierakstu salīdzināšanai un saskaņošanai.
Pilotsesijas tiek atgrieztas pareizajā eMSP klienta ierakstā bez nepiesaistītiem datiem.
Nosakiet atbildīgos par noraidītiem identifikatoriem, lasītāju neatbilstībām, partneru darbības pārtraukumiem un apstrīdētām sesijām.
Atbalsta dienests var izsekot kļūmei stacijas, CPO, centrmezgla un eMSP žurnālos.
Kļūmju kontrole / 03
Lielākā daļa neveiksmīgu ieviešanu nav saistīta ar drukas kvalitāti. To cēlonis ir neskaidri identifikatori, netestēti lasītāji, nepilnīgi noteikta atbildība par datiem vai vāja dzīves cikla kontrole.
Piekļuve tīklam ir iespējama tikai pēc tam, kad ir izveidots komerciālais savienojums un nodrošināta identifikatoru izplatīšana vai autorizācija.
Baitu secības, papildināšanas un burtu reģistra neatbilstības ir biežs neveiksmīgas autorizācijas cēlonis; nofiksējiet attēlojumu pirms ražošanas.
Ar veiksmīgu pirmo pielikšanu nepietiek. Pārbaudiet bloķēšanas, derīguma beigu, nomaiņas un atkārtotas aktivizācijas scenārijus tajā pašā maršrutā.
CDR apmaiņa, tarifi un norēķini ir viesabonēšanas platformu un līgumu, nevis autentifikācijas līdzekļu ražošanas jautājums.
Ieviešanas ceļš / 04
Katrs posms jānoslēdz ar pierādījumiem, ko var pārskatīt ekspluatācijas, platformas un iepirkumu komandas.
Dokumentējiet izdevēju, partnerus, centrmezglus, protokolu versijas, identifikatoru piederību un atbalsta kontaktpersonas.
Viesabonēšanas atbildības matrica
Saražojiet nelielu komplektu ar zināmām vērtībām un salīdziniet lasītāja, CSMS un viesabonēšanas attēlojumus.
Pilnas ķēdes identifikatora izsekošana
Pārbaudiet pieņemšanas, nezināma identifikatora, bloķēšanas, derīguma beigu, bezsaistes un nomaiņas scenārijus.
Autorizācijas rezultātu matrica
Atveriet tikai tos tirgus un partneru maršrutus, kas ir sekmīgi izgājuši pieņemšanu.
Apstiprināto tirgu/partneru reģistrs
Pārvaldiet jaunus partnerus, protokolu jauninājumus un nomaiņas, nemanāmi nemainot fiziskās identifikācijas noteikumus.
Savietojamības ieraksts ar versiju kontroli
Atbildības robeža / 05
Precīza robeža novērš situāciju, kad kartei tiek pārmesti konfigurācijas, tiesību vai norēķinu lēmumi, kas tiek pieņemti citur.
Kontrolē apstiprināto materiālu, mikroshēmu, antenu, dizainu, kodēšanu, mainīgos datus, partijas kvalitātes kontroli un ražošanas ierakstu.
Nosaka pieņemamo identifikatora formātu, lasītāja darbību, identifikatoru importu, autorizācijas statusus, drošības lietojumprogrammu un tehnisko pieņemšanu.
Atbild par piešķiršanu, aktivizēšanu, līgumiem, piekļuves politiku, tarifiem, klientu atbalstu, aizstāšanas apstiprināšanu un lēmumiem par lietošanas beigām.
Autentifikācijas līdzekļu varianti / 06
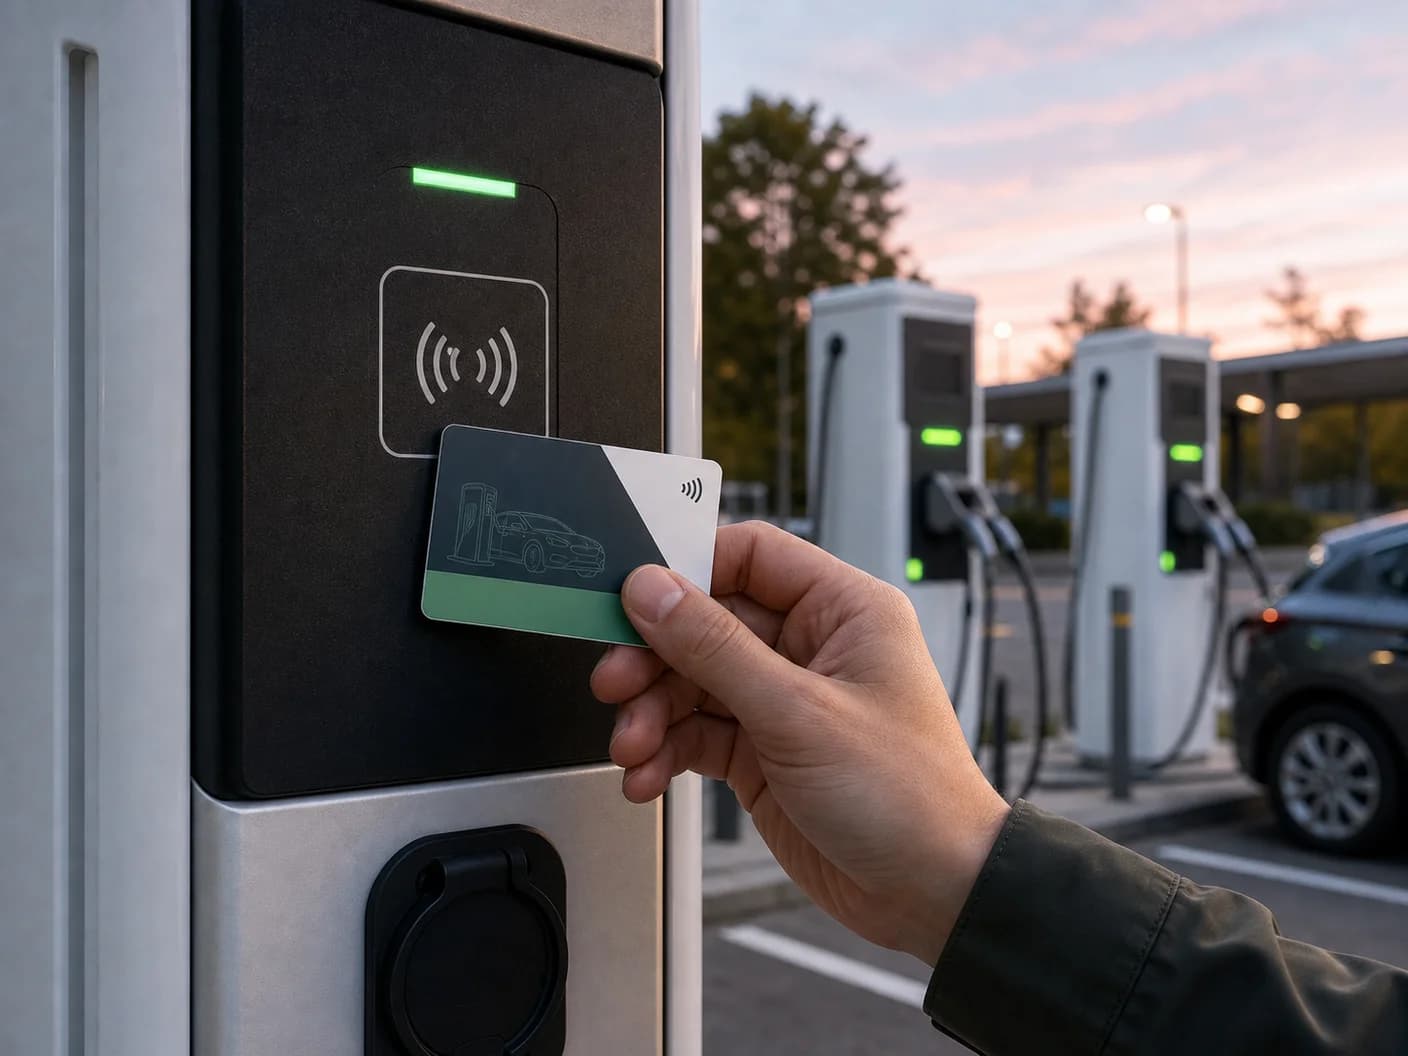
OCPP darba plūsmas / idTag / idToken / UID formatēšana
RFID autentifikācijas līdzekļi, kas sagatavoti identifikatoru un autorizācijas darba plūsmai starp elektroauto uzlādes iekārtu lasītājiem un OCPP uzlādes pārvaldības sistēmām.
Skatīt ieteicamo produktu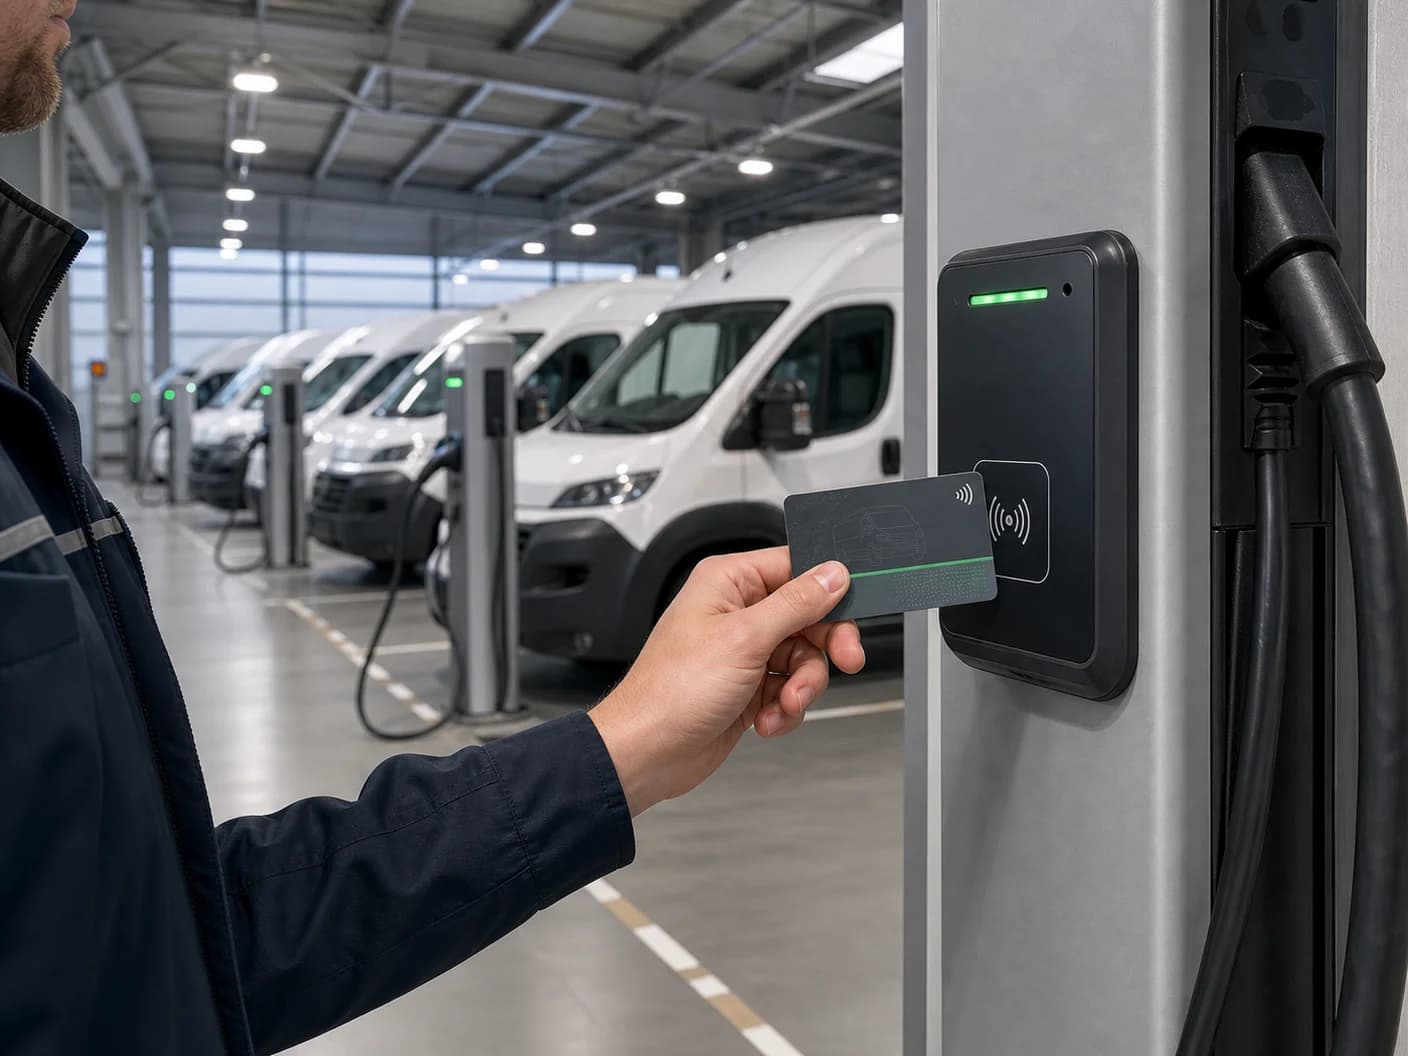
Autoparku darbība / Lielapjoma identifikatoru dati / Papildināšana
RFID uzlādes autentifikācijas līdzekļi autoparkiem ar jūsu zīmolu, unikāliem identifikatoru datiem, vadītāju vai transportlīdzekļu numerāciju, masveida importu platformā un kontrolētu papildināšanu.
Skatīt ieteicamo produktu
Pārstrādāts PVC / Pielāgots RFID / UID sasaiste
Pielāgotas RFID uzlādes kartes ar pārstrādāta PVC korpusu, lasītājam pielāgotām mikroshēmu iespējām, programmas dizainu un datu nodošanu UID sasaistei ar kontu.
Skatīt ieteicamo produktuTehniskā bibliotēka / 07
Šie avoti nosaka saistītās tehnoloģijas un darbības saskarnes. ChargeRFID ražo fiziskus autentifikācijas līdzekļus; platformas konfigurācija, viesabonēšanas līgumi un uzlādes staciju sertifikācija paliek attiecīgo operatoru un piegādātāju atbildībā.
Elektroauto infrastruktūra / 6 min lasīšana
Viena RFID karte visiem uzlādes tīkliem. Kā elektroauto viesabonēšana darbojas ar OCPI un OICP, kāpēc vadītājiem vairs nav jāizmanto atsevišķa lietotne katram tīklam un kā autoparki 2026. gadā ar vienu karti un vienu rēķinu aptver vairāk nekā 1 miljonu uzlādes staciju.
Lasīt vairāk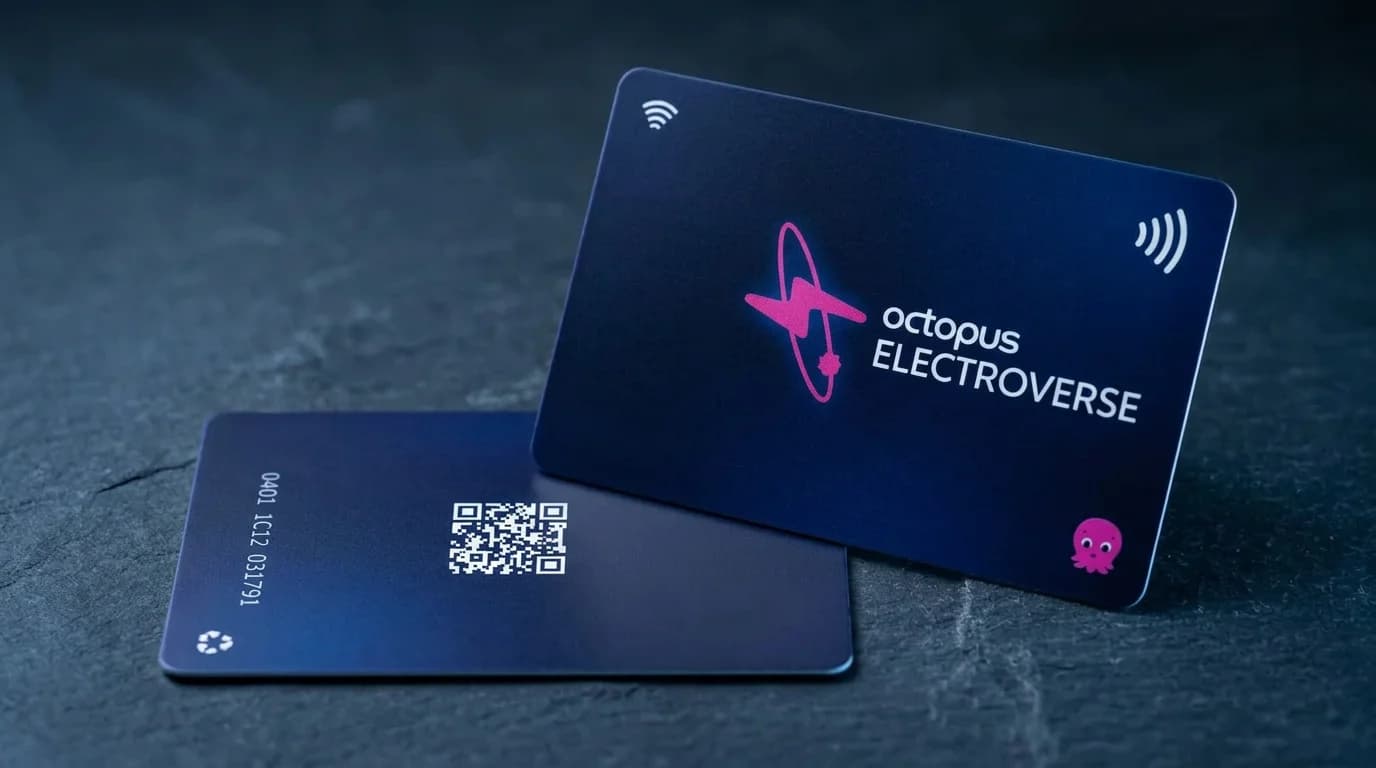
Izvēlēti darbi / Lasīšanas laiks: 2 min
Octopus Electroverse: lakonisks ražošanas ieraksts par PVC elektroauto uzlādes karti ar individuālu apdruku.
Lasīt vairākProgrammas jautājumi / 08
Nē. Autentifikācijas līdzekļa identifikatoram jābūt reģistrētam un autorizētam ar eMSP/CPO komerciālā un tehniskā savienojuma starpniecību. Ražošanā tiek izgatavots fiziskais autentifikācijas līdzeklis; tā rezultātā neveidojas viesabonēšanas līgums un netiek piešķirtas ar identifikatoru saistītās tiesības.
OCPP galvenokārt ir protokols saziņai starp staciju un pārvaldības sistēmu. OCPI savieno CPO un eMSP viesabonēšanas datu apmaiņai, piemēram, par atrašanās vietām, identifikatoriem, sesijām, tarifiem un CDR. OICP un eMIP nodrošina alternatīvas viesabonēšanas saskarnes.
Karte neīsteno OCPI. Iesaistītās platformas vienojas par OCPI versiju, savukārt fiziskajam autentifikācijas līdzeklim un identifikatoram jāatbilst lasītājam un identifikatoru noteikumiem, ko izmanto šīs platformas.
Jā, un tas ir biežs kļūmju avots. Heksadecimālā/decimālā konvertēšana, baitu secība, papildināšana, sākuma nulles un burtu reģistrs jānosaka saskarnes specifikācijā un jāpārbauda visā ķēdē.
Citas darbības programmas
RFID autentifikācijas līdzekļi uzlādei depo, darbavietā un publiskajā tīklā ar kontrolētu piesaisti vadītājam vai transportlīdzeklim, platformai gataviem identifikatoriem un aizstāšanas ierakstiem.
Kartes un atslēgu piekariņi bez ražotāja zīmola (white-label), kas sagatavoti atbilstoši jūsu zīmolam, identifikatora formātam, platformas importam, ieviešanas apjomam un atkārtoto pasūtījumu procesam.
Autentifikācijas līdzekļu programmas darbavietām, depo, dzīvojamiem objektiem un galamērķiem, kur nepieciešama kontrolēta piekļuve darbiniekiem, iedzīvotājiem, apmeklētājiem vai kontiem.
Kontrolēta pāreja no novecojušiem vai tikai uz UID balstītiem autentifikācijas līdzekļiem uz lasītājiem atbilstošu karšu tehnoloģiju ar praktisku pilotprojektu, datu plānu un pakāpenisku atkārtotu izsniegšanu.
Zīmola autentifikācijas līdzekļi transportlīdzekļu nodošanai, uzlādei pie dīleriem, lojalitātes un premium dalības programmām — ar kontrolētu sērijas numerāciju un noformējumu.
Norādiet esošos lasītājus, identifikatoru noteikumus, drošības prasības, datu nodošanu platformai, apjomu un ieviešanas tirgus. Atbildē nosūtīsim jautājumus, kas nepieciešami paraugu sagatavošanai un ražošanas apstiprināšanai.