Av ChargeRFID
Gjennomgangsmetode: Vi har kontrollert denne veiledningen mot de primære regulatoriske referansene, protokollreferansene og produsentreferansene som er oppført nedenfor. Produktanbefalingene gjenspeiler ChargeRFIDs produksjonsperspektiv og bør valideres med din leser, lader og backend.

Når en kommersiell bilpark går over til elektriske kjøretøy, endres økonomien rundt lading. Det er ikke lenger én sjåfør som drar et personlig kredittkort på en bensinstasjon. Du har 50, 500 eller 5 000 sjåfører som lader på depoter, offentlige ladestasjoner og hjemmeladere. Hver økt genererer kostnadsdata, kWh-data og skatterelevante data som må havne korrekt i bilparkstyringssystemet. RFID-ladekort for bilparker er måten disse dataene fanges opp ved kilden.
Denne veiledningen tar for seg hva som skiller et RFID-ladekort for bilparker fra et forbrukerkort, og hvordan autentiserings- og rapporteringskjeden fungerer. Den beskriver også hva som bør spesifiseres når kort utstedes i et kommersielt elbilprogram.
Hva som skiller et RFID-ladekort for bilparker
Et ladekort presenterer et token. Om dette tokenet representerer en sjåfør, et kjøretøy, et depot, et kostnadssted eller en kontrakt, bestemmes av backendsystemene for bilpark og lading. Ett kort identifiserer ikke i seg selv alle disse enhetene samtidig.
Kortet kan bruke AES-autentisert 13.56 MHz-teknologi eller en annen leserkompatibel teknologi. Det avgjørende er hvordan identifikatoren eller den beskyttede applikasjonen klargjøres og kobles i backendsystemene:
Slik fungerer RFID-autentisering for bilparker på OCPP-stasjoner
Autorisasjons- og transaksjonsflyten avhenger av OCPP-versjonen. En typisk OCPP 1.6-flyt ser slik ut:
Når en sjåfør holder et bilparkkort mot leseren på et depot eller en offentlig stasjon:
For bilparker med både depotlading og offentlig lading fører OCPI-roaming CDR-er fra eksterne CPO-er tilbake gjennom bilparkens MSP og inn i den samme rapporteringskjeden.
Kort per kjøretøy eller kort per sjåfør
De fleste bilparker velger mellom to arkitekturer:
Kort per kjøretøy følger kjøretøyet (i hanskerommet eller festet til en nøkkelbrikke). Fordeler: enkel brukeropplevelse for sjåføren og lett omfordeling når sjåfører bytter. Ulemper: kortet stjeles sammen med kjøretøyet, og atferden til den enkelte sjåføren kan ikke skilles ut.
Kort per sjåfør følger sjåføren på tvers av kjøretøy. Fordeler: direkte tilordning på sjåførnivå. Ulemper: nøyaktig fordeling på kjøretøy og kjørelengde krever fortsatt tildelings- eller telematikkdata. Skattebehandlingen må dessuten følge gjeldende HMRC-regler og ikke kortmodellen alene.
Mange store bilparker utsteder begge deler: et kort per sjåfør for kostnadsfordeling og en ladebrikke per kjøretøy for redundans og enkel tilgang.
Nøkkelhåndtering på tvers av flere depoter
For bilparker med flere depoter kan autorisasjon håndheves i backend etter tokengruppe, kjøretøy, sjåfør eller lokasjon. AES-autentiserte 13.56 MHz-identifikasjonsmedier støtter også diversifiserte applikasjonsnøkler. Det forutsetter at de installerte leserne autentiserer en beskyttet applikasjon i stedet for bare å lese den offentlige UID-en.
Med en riktig utformet beskyttet applikasjon kan separate nøkkeldomener begrense omfanget av en kompromittert nøkkel. Rotering av disse nøklene krever likevel en dokumentert prosess for lesere, kort, sikre moduler og backend. En autorisasjonsordning basert på offentlig UID trekker i stedet tilbake enkelttokens eller grupper av tokens i backend.
Unngå én felles applikasjonsnøkkel for hele bilparken, men ikke legg til kortnøkler som ladelesere og backend aldri autentiserer. Tilpass kontrollen til den faktiske autorisasjonsarkitekturen.
Rapportering: fra OCPP-CDR til HMRC-klar rapport
Kortet er bare inngangspunktet. Det er rapporteringskjeden som får et bilparkprogram til å fungere økonomisk.
En typisk arbeidsflyt for en britisk bilpark:
Kjeden fra kort til rapport bør kunne revideres fra ende til ende. Revisjonssporet kommer normalt fra stasjonens målerverdier, OCPP-hendelser, øktdata og CDR-er fra CPO/eMSP, tariffdata, tokenkoblinger og bilparkens metadata. Transaksjons-MAC-funksjoner i AES-autentiserte 13.56 MHz-identifikasjonsmedier oppretter eller validerer ikke automatisk CDR-en for ladeøkten i backend. Det gjelder særlig når en lader bare leser kortets UID.
Roaming for kombinert depotlading og offentlig lading
De fleste kommersielle bilparker kan ikke klare seg med lading kun på depot. Langtransportsjåfører, last mile-operatører med varierende ruter og enhver bilpark med retningslinjer for hjemmelading trenger tilgang til offentlige nettverk med det samme kortet.
Det er her tokenpublisering og aktive roamingavtaler har betydning. Et bilparkkort utstedt av en eMSP kan fungere hos avtalte CPO-er som nås via en hub eller en direkte OCPI/OICP-tilkobling. Dekningen bør hentes fra eMSP-ens gjeldende kontraktsfestede nettverksliste. Det totale antallet tilkoblede ladepunkter på en plattform er ingen garanti for at et bestemt kort aksepteres overalt.
CDR-ene returneres til bilparkens MSP og prises på nytt dersom avtalen bruker en påslagsmodell. Deretter går de inn i den samme rapporteringskjeden som depotøktene.
Hva som bør spesifiseres ved utstedelse av RFID-ladekort for bilparker
Et eksempel på en sjekkliste for innkjøp:
Vanlige feil i kortprogrammer for bilparker
Veien videre
Et RFID-ladekortprogram for bilparker er en spesifikasjon langs fire akser: chipsikkerhet, kodingsformat, roamingrekkevidde og rapporteringsintegrasjon. Får du disse riktige, blir kortene usynlig infrastruktur. Sjåførene holder kortet mot leseren, energien flyter, og dataene havner korrekt i bilparkens regnskap.
Se våre ladekort i resirkulert PVC og FSC-sertifisert tre, eller les hvordan vi bygde ladekortprogrammer for bilparker med et utvalgt ladeprogram og et utvalgt bilparkladeprogram. Snakk med oss om ladeprogrammet for bilparken deres – vi hjelper dere med å spesifisere riktig kort og tilpasse det til MSP-en deres.
Selskaps-, nettverks- og produktnavn som omtales i denne artikkelen, er varemerker for sine respektive eiere. De brukes beskrivende for å identifisere systemer kortene våre samvirker med. ChargeRFID er en uavhengig produsent, og denne artikkelen påstår ingen tilknytning, partnerskap eller anbefaling.
Primærkilder
Offisielle referanser brukt til å gjennomgå de regulatoriske påstandene, protokollpåstandene og påstandene på chipnivå i denne veiledningen.
- Open Charge Point Protocol (OCPP)Open Charge Alliance
- Spesifikasjonen for Open Charge Point Interface (OCPI)EV Roaming Foundation
- Skattemessig behandling av elektriske firmabilerHM Revenue & Customs
- Veiledende elsatser for firmabilerHM Revenue & Customs
Neste steg
Gjør innsikten om til en kortspesifikasjon.
Del kontekst om leser, chip, data eller utrulling, så identifiserer vi beslutningene som kreves for prøver og produksjon.
Les videre
Relaterte artikler
RFID-roaming: Slik fungerer ett kort på tvers av deltakende ladenettverk for elbiler (veiledning 2026)
Ett RFID-kort, alle ladenettverk. Slik fungerer elbilroaming via OCPI og OICP, hvorfor sjåfører slipper å sjonglere én app per nettverk, og hvordan bilparker får ett kort og én faktura på tvers av 1M+ ladere i 2026.
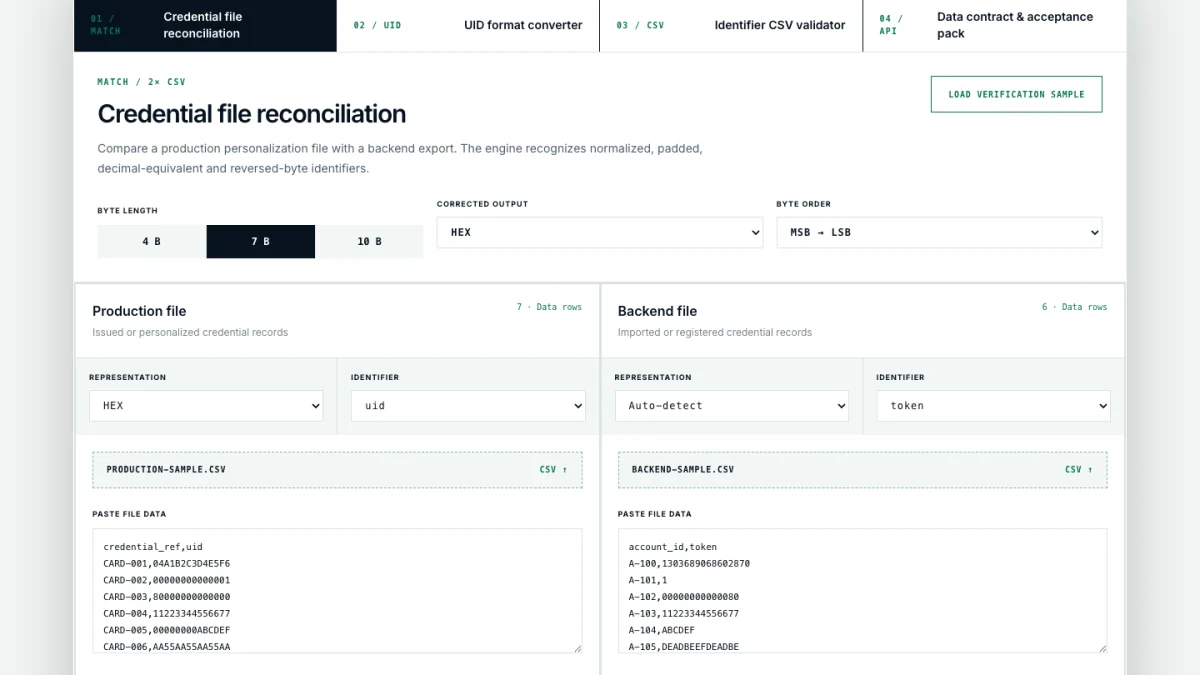
Et gratis verktøy for avstemming av RFID-kortdata for team innen elbillading
Sammenlign ID-filer fra produksjon og backend, avdekk avvik i UID-formateringen og eksporter dokumentasjonen som trengs for å rette opp en RFID-utrulling før lansering.