Bevar innledende nuller
Konvertering av identifikatorer kan endre verdier uten varsel. Sammenlign rå leserutdata, eksporterte data og importerte poster byte for byte.
Program for RFID-migrering
Resultat for programmet
En trinnvis migrering som opprettholder tjenesten mens leseratferd, identifikatorer, sikkerhet og utskiftingsposter valideres.
Se anbefalt produktUtviklet for
Operatører som erstatter eldre kort, bytter CSMS-plattform eller styrker en portefølje basert kun på UID
Utgangspunkt
Eldre UID-, chip-, plattform- eller leserportefølje
Mål
Lesertilpasset identifikator eller sikker applikasjon
Overgang
Pilot, blandet drift og trinnvis nyutstedelse
Kontroll
Nøkkelforvaring, kobling og dokumentasjon av utfasing
Driftsmodell / 01
Det fysiske kortet er én kontrollert faktor. Leseratferd, plattformregistre og driftsregler avgjør om riktig konto blir autorisert og sporet.
Kartlegg aktive, inaktive, tapte og ukjente ladekort og ladebrikker sammen med tilhørende registreringer for chip, UID og tildeling.
Dokumenter hva hver leser faktisk støtter. Nominell frekvens alene beviser ikke applikasjonskompatibilitet.
Sammenlign eldre UID-representasjon og plattformfelt med den foreslåtte identifikatoren, koblingen eller den sikre applikasjonen.
Test gamle og nye ladekort og ladebrikker med representative lesere, autorisasjonsstatuser og driftsavvik.
Utsted erstatninger i kontrollerte grupper, behold kryssreferanser og fjern eldre rettigheter først etter godkjenning.
Spesifikasjonsmatrise / 02
En produksjonsklar kravbeskrivelse angir hva som må avgjøres, hvordan det skal gjennomføres og hvilken dokumentasjon som teller som godkjenning.
Registrer chip, UID-lengde, identifikatorrepresentasjon, leser, fastvare, CSMS og status for aktive kort.
Ukjente og ikke-støttede kombinasjoner er synlige før valg av målløsning.
Test eldre og nye ladekort og ladebrikker på tvers av representative kombinasjoner av maskinvare og programvare.
Hver utrullingsgruppe har en støttet leserbane eller en utbedringsplan.
Definer om den eksisterende kontoen beholder sin identifikator, får en koblet erstatning eller opprettes på nytt.
Gamle og nye serienumre peker til én tiltenkt konto under overgangen.
Velg kun UID, sikre applikasjonsdata eller en trinnvis kombinasjon basert på leserkapasitet og risiko.
Autentiserings- og nøkkelansvar er dokumentert og testet.
For sikre applikasjoner: definer eierskap til nøkkelgenerering, diversifisering, innlasting, lagring, rotasjon og gjenoppretting.
Ingen produksjonsnøkkel er avhengig av en udokumentert person eller eksport.
Fastsett perioden og reglene for når gamle og nye ladekort og ladebrikker skal godtas samtidig.
Atferd for tilbakekalling, buffer og lokal liste er forutsigbar gjennom hele overlappingen.
Registrer levering, aktivering, sperring av gammelt kort, destruksjon eller retur samt uløste avvik.
Programmet kan dokumentere hvilke eldre ladekort og ladebrikker som fortsatt er gyldige.
Feilkontroll / 03
De fleste mislykkede lanseringer skyldes ikke trykkvalitet. De kommer av uklare identifikatorer, utestede lesere, ufullstendig dataeierskap eller svak livssykluskontroll.
Konvertering av identifikatorer kan endre verdier uten varsel. Sammenlign rå leserutdata, eksporterte data og importerte poster byte for byte.
En leser som gjenkjenner et kort eller en brikke med AES-autentisert 13.56 MHz-teknologi, kan likevel bruke kun UID-en. Sikre applikasjoner krever eksplisitt støtte i leseren og for nøklene.
En tvungen overgang på én dag er sjelden nødvendig. Definer overlapping, tilbakerulling og avviksgrupper før erstatninger utstedes.
Sikre kort uten dokumentert nøkkelforvaring, diversifisering og gjenoppretting kan skape en ny form for leverandørinnlåsing.
Leveranseløp / 04
Hver fase bør avsluttes med dokumentasjon som kan gjennomgås av drifts-, plattform- og innkjøpsteamene.
Kartlegg ladekort og ladebrikker, lesere, fastvare, plattformer, identifikatorformater og aktive tildelinger.
Register over nåværende portefølje
Velg ny teknologi, sikkerhetsnivå, datamodell og ansvar for nøkkelhåndtering.
Godkjent målprofil for ladekort og ladebrikker
Test gamle og nye kort på tvers av lesere, anlegg, tilkoblingsstatuser og plattformprosesser.
Kompatibilitets- og avviksmatrise
Erstatt per anlegg eller brukerkohort med kontroller for tildeling, kommunikasjon og tilbakerulling.
Logg over utstedelse og aktivering per kohort
Sperr, returner eller destruer gamle ladekort og ladebrikker, og lukk uløste koblinger.
Rapport om utfasing og restrisiko
Ansvarsgrense / 05
En presis ansvarsgrense hindrer at kortet får skylden for konfigurasjons-, rettighets- eller oppgjørsbeslutninger som ligger andre steder.
Kontrollerer godkjent materiale, chip, antenne, trykkdesign, koding, variable data, kvalitetskontroll av partier og produksjonsregister.
Definerer godkjent identifikatorformat, leseratferd, token-import, autorisasjonsstatuser, sikkerhetsapplikasjon og teknisk godkjenning.
Eier tildeling, aktivering, avtaler, tilgangspolicy, tariffer, kundestøtte, godkjenning av erstatninger og beslutninger om utfasing.
Kort- og brikkealternativer / 06
OCPP-arbeidsflyter / idTag / idToken / UID-formatering
RFID-identifikatorer forberedt for identifikator- og autorisasjonsflyten som brukes mellom lesere i elbilladere og OCPP-baserte ladeadministrasjonssystemer.
Se anbefalt produkt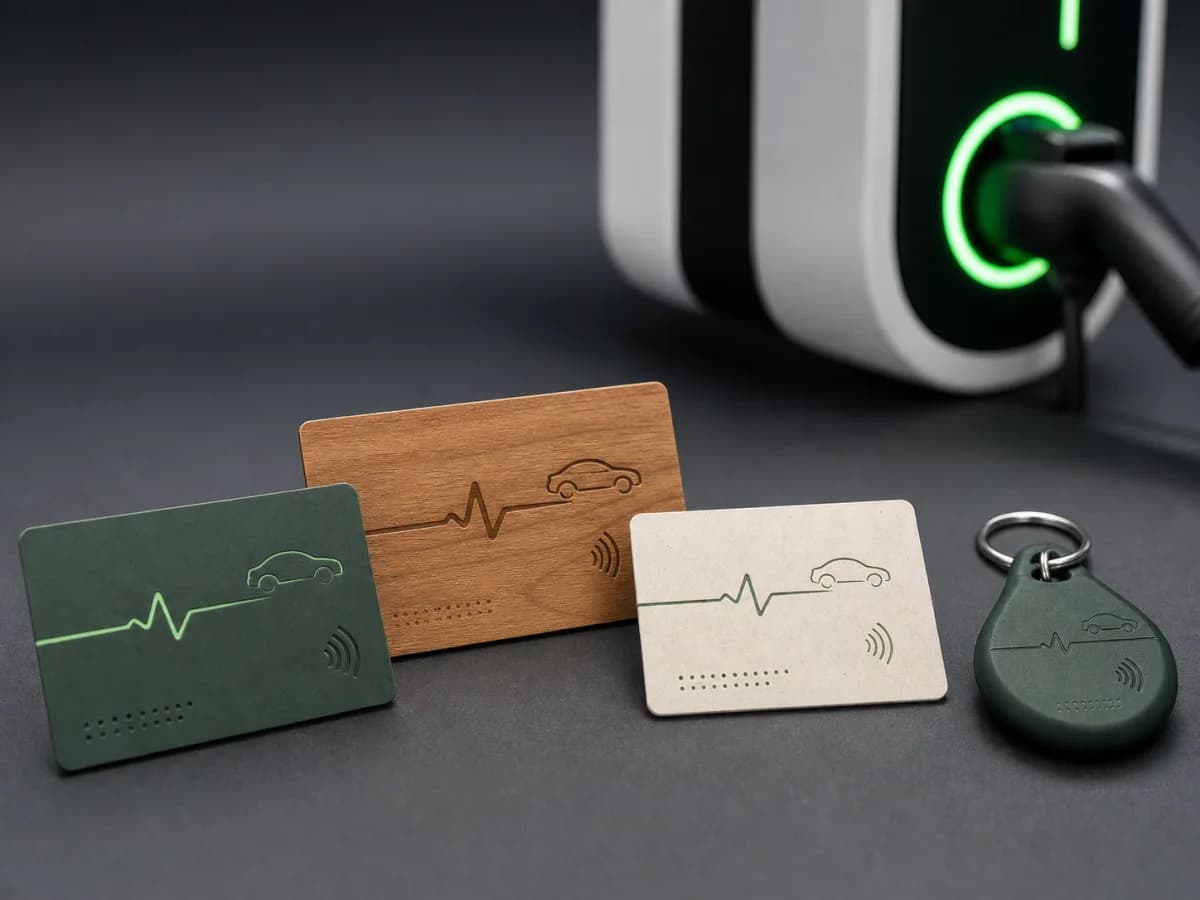
Tilpasset utvikling / OEM/ODM / Validering av prototype
Tilpassede RFID-identifikatorer utviklet rundt dine laderlesere, tokendata, sikkerhetsmodell, formfaktor, design og leveringsprosess.
Se anbefalt produkt
Resirkulert PVC / Tilpasset RFID / UID-tilordning
Tilpassede RFID-ladekort med kortkropp i resirkulert PVC, chipalternativer tilpasset leseren, programdesign og overlevering av data for kobling mellom UID og konto.
Se anbefalt produktTeknisk bibliotek / 07
Disse kildene definerer den omkringliggende teknologien og driftsgrensesnittene. ChargeRFID produserer fysiske RFID-kort og ladebrikker; plattformkonfigurasjon, roamingavtaler og sertifisering av ladestasjoner ligger hos de aktuelle operatørene og leverandørene.
Teknologi / 7 min lesetid
En leverandørnøytral metode for å velge 13.56 MHz-ladekort og -ladebrikker for elbillading ut fra leseratferd, identifikatorformat, autentisering, backendkontroller og roamingkrav
Les mer
Teknologi / 9 min lesetid
Hva et RFID-kort for elbillading faktisk gjør, hvordan det autentiseres mot OCPP-stasjoner og roaming-huber, hvilke brikketeknologier som brukes, og hvordan du velger riktig kort for bilparker, nettverk eller privat bruk.
Les mer
Teknologi / 5 min lesing
RFID-autentisering blir innebygd: Ladestasjoner med offline-funksjonalitet endrer elbilinfrastrukturen
Les merPrimære implementeringsreferanser
Programspørsmål / 08
Noen ganger kan en plattform bevare kontoen via en koblingstabell, men å kopiere eller velge en bestemt UID kan være umulig, usikkert eller utenfor chipleverandørens tiltenkte modell. Behandle identitetskontinuitet først og fremst som et migreringsspørsmål i backend.
Ja, hvis leserne og autorisasjonsplattformen støtter begge og overlappingsreglene er testet. Blandet drift bør ha en definert sluttdato, tilbakekallingsprosess og tilbakerullingsplan.
Nei. Kort og brikker med AES-autentisert 13.56 MHz-teknologi støtter AES-baserte applikasjoner, men leseren, nøkkelordningen og bakgrunnssystemet må implementere applikasjonen. Å lese kun kortets UID utnytter ikke disse kryptografiske egenskapene.
Ta med alle representative leser-/fastvarefamilier, de tiltenkte autorisasjonsbanene for tilkoblet og frakoblet drift, minst ett utskiftingsscenario og en fullstendig avstemming av dataimport/-eksport.
Andre driftsprogrammer
RFID-kort og ladebrikker for lading på depot, arbeidsplass og offentlige ladepunkter, med kontrollert tildeling per sjåfør eller kjøretøy, plattformklare identifikatorer og registrering av erstatningskort.
White label-kort og nøkkelbrikker tilpasset merkevare, identifikatorformat, plattformimport, lanseringsvolum og arbeidsflyt for etterbestillinger.
Fysiske RFID-kort og ladebrikker for roamingprogrammer der token-poster, identifikatorformater og livssyklusstatus holdes konsistente på tvers av eMSP-, CPO- og hub-systemer.
Ladekort- og ladebrikkeprogrammer for arbeidsplasser, depoter, boligområder og destinasjoner som trenger kontrollert tilgang per ansatt, beboer, besøkende eller konto.
Merkevaretilpassede ladekort og ladebrikker for bilutlevering, lading hos forhandlere, lojalitets- og premiummedlemsprogrammer – med kontrollert serialisering og presentasjon.
Del informasjon om leserpark, identifikatorregler, sikkerhetskrav, plattformoverlevering, volum og utrullingsmarkeder. Vi sender deg spørsmålene som trengs for prøver og produksjonsgodkjenning.