Et kort skaper ikke roaming
Nettverkstilgang finnes først når kommersiell forbindelse og tokendistribusjon eller autorisasjon er på plass.
Program for ladekort og ladebrikker til roaming
Resultat for programmet
Et fysisk ladekort eller en fysisk ladebrikke der tokenposten, identifikatorformatet og livssyklusstatusen forblir konsistente på tvers av de deltakende systemene.
Se anbefalt produktUtviklet for
eMSP-er, CPO-er og mobilitetsplattformer med bilateral eller hub-basert roaming
Roaminglag
OCPI 2.2.1 / 2.3.0, OICP eller eMIP
Stasjonslag
Leser + OCPP + CPO-backend
Identitet
Tokenpost kontrollert av utsteder
Kommersielt omfang
Avtaler og rettigheter ligger utenfor kortet
Driftsmodell / 01
Det fysiske kortet er én kontrollert faktor. Leseratferd, plattformregistre og driftsregler avgjør om riktig konto blir autorisert og sporet.
Mobilitetsleverandøren tildeler et fysisk kort eller en nøkkelbrikke til en kunde og kontrollerer livssyklusstatusen.
Stasjonen leser ladekortet eller ladebrikken og videresender identifikatoren til CPO-ens backend-system via autorisasjonsflyten den støtter.
CPO-en kontrollerer et lokalt tokenlager eller ber om autorisasjon via sin roamingforbindelse.
OCPI, OICP eller eMIP overfører token-, autorisasjons- og tilhørende øktinformasjon mellom avtaleparter.
Økt- og ladedetaljdata går tilbake gjennom den kommersielle kjeden. Kortet er kun identitetsutløseren.
Spesifikasjonsmatrise / 02
En produksjonsklar kravbeskrivelse angir hva som må avgjøres, hvordan det skal gjennomføres og hvilken dokumentasjon som teller som godkjenning.
Identifiser bilaterale partnere, hubforbindelser, miljøer og protokollversjoner.
Hver målrute har en eier og et testendepunkt.
Definer utsteder, parts-/landsidentifikatorer, tokentype, avtalereferanse og livssyklusmyndighet.
Tokenet forblir globalt unikt innenfor det avtalte økosystemet.
Bli enige om heksadesimal eller desimal representasjon, byte-rekkefølge, utfylling, store/små bokstaver og tillatt lengde.
Leserutdata, CSMS-post og roamingnyttelast gir samme verdi.
Dokumenter push av hviteliste, sanntidsforespørsel, buffer og frakoblet atferd for hver aktuell CPO-portefølje.
Statusene akseptert, sperret, utløpt og ukjent gir forventet resultat.
Definer hvordan nyutstedte, sperrede, utløpte og erstattede tokener formidles mellom partene.
En statusendring når test-CPO-en innenfor det avtalte driftsvinduet.
Spesifiser referansene som brukes til å avstemme autorisasjons-, økt- og CDR-poster.
Pilotøkter returneres til riktig eMSP-kundepost uten foreldreløse data.
Tildel ansvar for avviste tokener, leseravvik, driftsavbrudd hos partnere og omtvistede økter.
Support kan spore en feil på tvers av logger hos stasjon, CPO, hub og eMSP.
Feilkontroll / 03
De fleste mislykkede lanseringer skyldes ikke trykkvalitet. De kommer av uklare identifikatorer, utestede lesere, ufullstendig dataeierskap eller svak livssykluskontroll.
Nettverkstilgang finnes først når kommersiell forbindelse og tokendistribusjon eller autorisasjon er på plass.
Avvik i byte-rekkefølge, utfylling og store/små bokstaver er vanlige årsaker til mislykket autorisasjon. Lås representasjonen før produksjon.
En vellykket første kortavlesning er ikke nok. Valider sperring, utløp, utskifting og reaktivering via samme rute.
CDR-utveksling, tariffer og oppgjør hører inn under roamingplattformer og avtaler, ikke under produksjonen av ladekort og ladebrikker.
Leveranseløp / 04
Hver fase bør avsluttes med dokumentasjon som kan gjennomgås av drifts-, plattform- og innkjøpsteamene.
Dokumenter utsteder, partnere, huber, protokollversjoner, tokeneierskap og supportkontakter.
Ansvarsmatrise for roaming
Produser et lite sett med kjente verdier og sammenlign representasjonene i leser, CSMS og roaming.
Ende-til-ende-sporing av token
Kjør scenarier for akseptert, ukjent, sperret, utløpt, frakoblet og erstattet.
Matrise over autorisasjonsresultater
Frigi kun markedene og partnerrutene som har fullført akseptansetesting.
Godkjent register over markeder/partnere
Håndter nye partnere, protokolloppgraderinger og utskiftinger uten å endre de fysiske identitetsreglene i det stille.
Versjonert interoperabilitetspost
Ansvarsgrense / 05
En presis ansvarsgrense hindrer at kortet får skylden for konfigurasjons-, rettighets- eller oppgjørsbeslutninger som ligger andre steder.
Kontrollerer godkjent materiale, chip, antenne, trykkdesign, koding, variable data, kvalitetskontroll av partier og produksjonsregister.
Definerer godkjent identifikatorformat, leseratferd, token-import, autorisasjonsstatuser, sikkerhetsapplikasjon og teknisk godkjenning.
Eier tildeling, aktivering, avtaler, tilgangspolicy, tariffer, kundestøtte, godkjenning av erstatninger og beslutninger om utfasing.
Kort- og brikkealternativer / 06
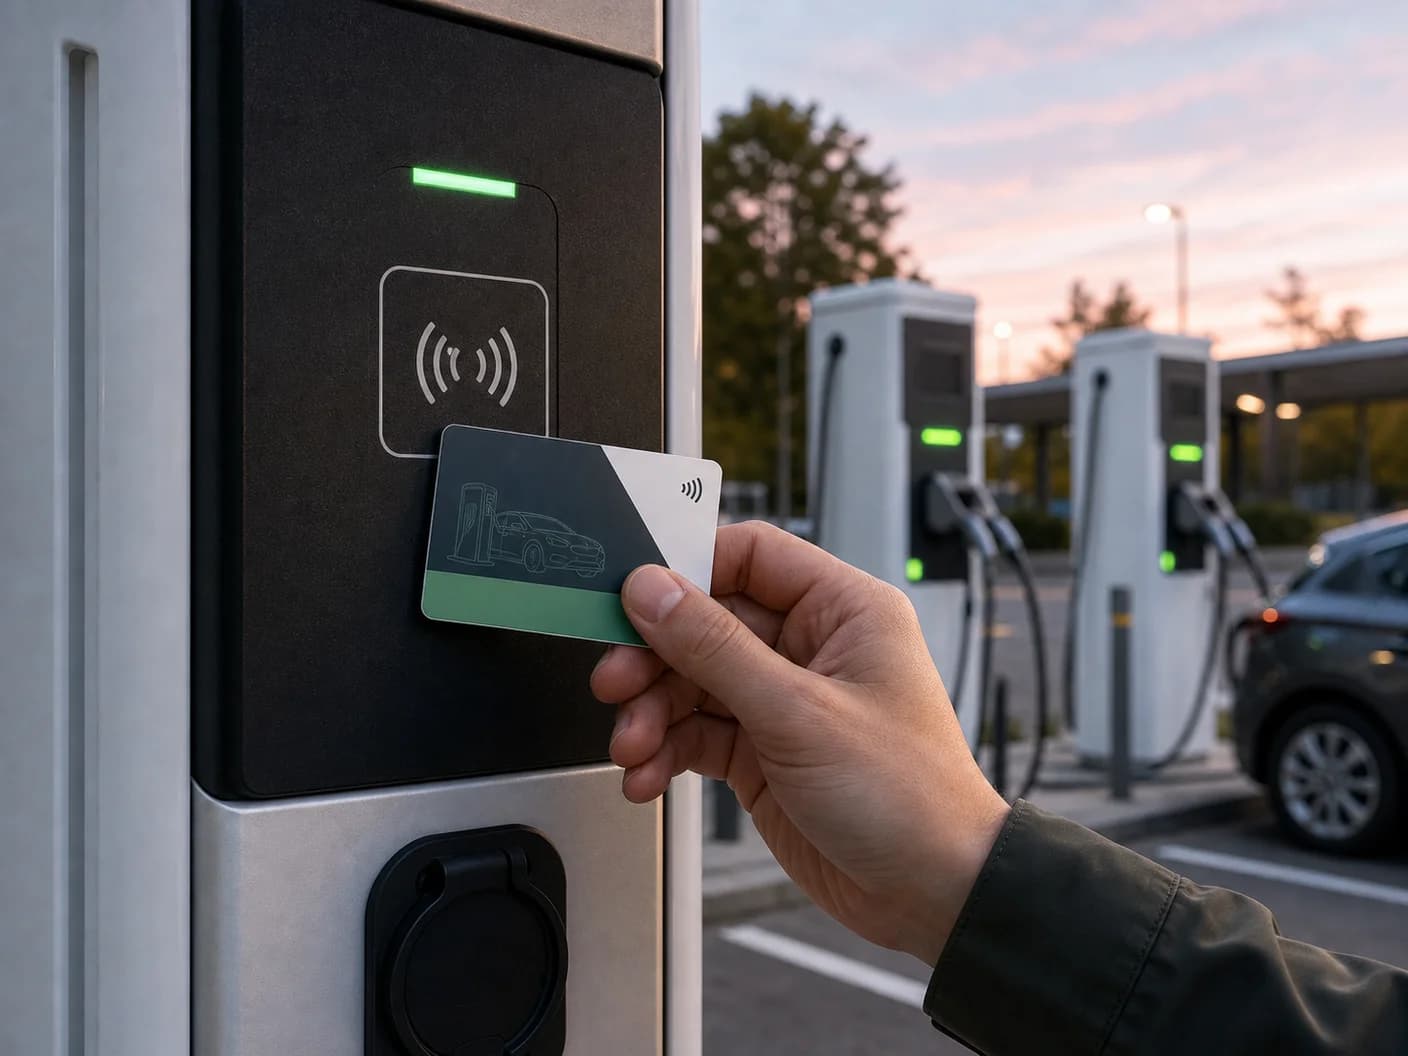
OCPP-arbeidsflyter / idTag / idToken / UID-formatering
RFID-identifikatorer forberedt for identifikator- og autorisasjonsflyten som brukes mellom lesere i elbilladere og OCPP-baserte ladeadministrasjonssystemer.
Se anbefalt produkt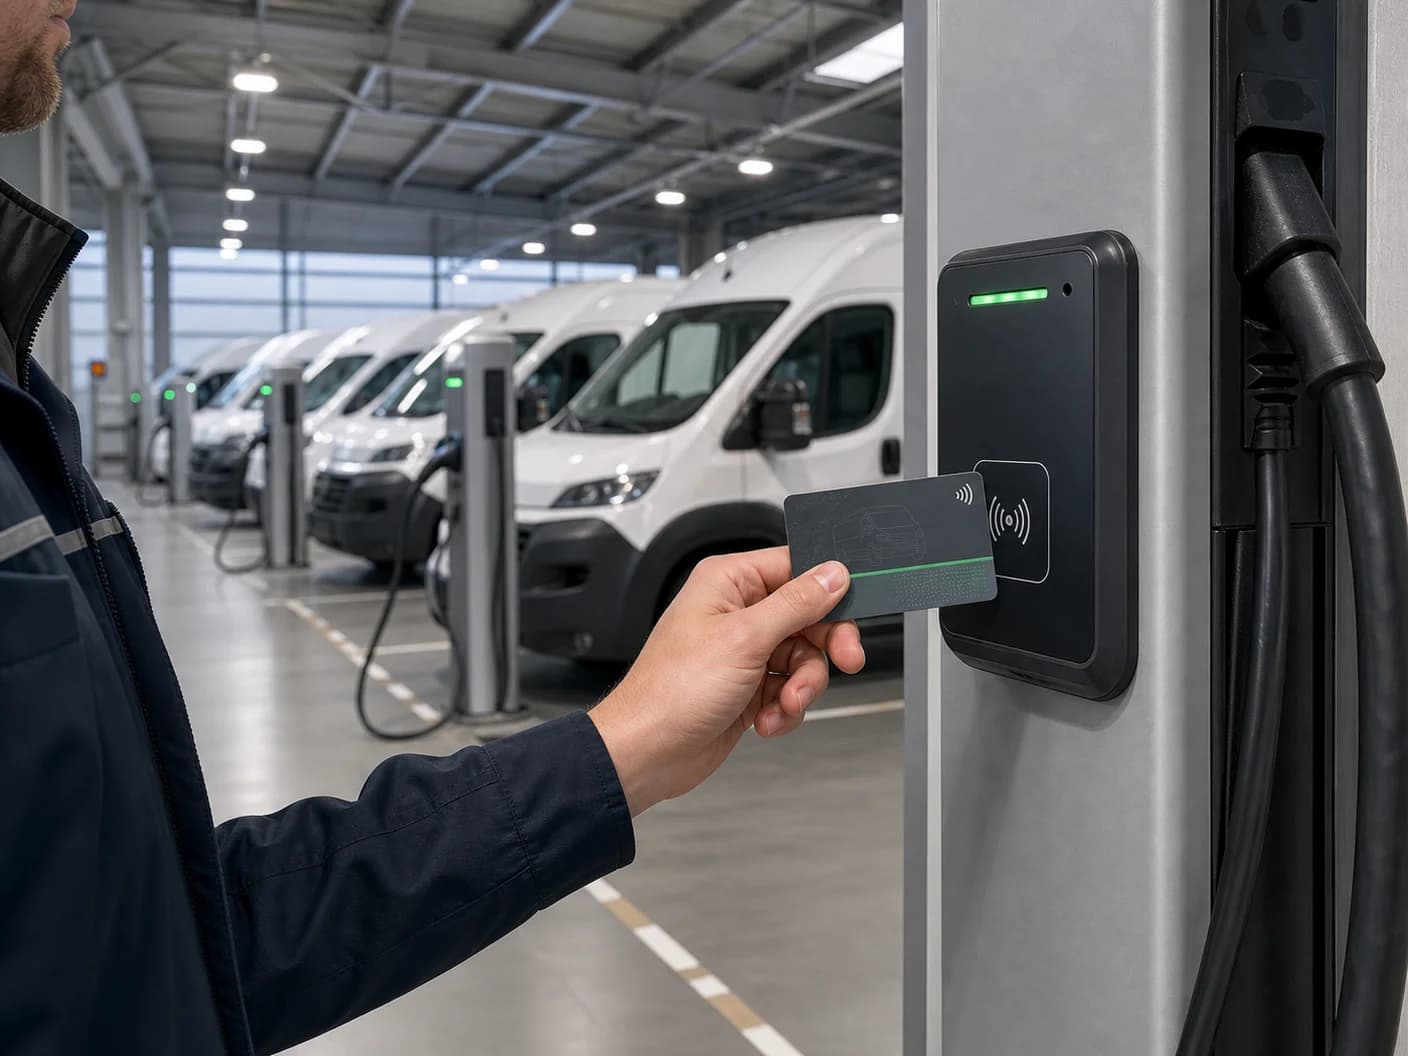
Bilparkdrift / Tokendata i bulk / Etterfylling
Merkevareprofilerte RFID-ladeidentifikatorer for bilparker med unike tokendata, nummerering per sjåfør eller kjøretøy, bulkimport i plattform og kontrollert etterfylling.
Se anbefalt produkt
Resirkulert PVC / Tilpasset RFID / UID-tilordning
Tilpassede RFID-ladekort med kortkropp i resirkulert PVC, chipalternativer tilpasset leseren, programdesign og overlevering av data for kobling mellom UID og konto.
Se anbefalt produktTeknisk bibliotek / 07
Disse kildene definerer den omkringliggende teknologien og driftsgrensesnittene. ChargeRFID produserer fysiske RFID-kort og ladebrikker; plattformkonfigurasjon, roamingavtaler og sertifisering av ladestasjoner ligger hos de aktuelle operatørene og leverandørene.
Elbilinfrastruktur / 6 min lesing
Ett RFID-kort, alle ladenettverk. Slik fungerer elbilroaming via OCPI og OICP, hvorfor sjåfører slipper å sjonglere én app per nettverk, og hvordan bilparker får ett kort og én faktura på tvers av 1M+ ladere i 2026.
Les mer
Utvalgte prosjekter / 2 min lesetid
Octopus Electroverse: en nøktern produksjonsoversikt over et spesialtrykt ladekort i PVC.
Les merProgramspørsmål / 08
Nei. Identifikatoren på kortet eller brikken må registreres og autoriseres via den kommersielle og tekniske forbindelsen mellom eMSP og CPO. Produksjonen lager selve kortet eller brikken, men oppretter ikke en roamingavtale eller tokenrettighet.
OCPP er primært protokollen mellom stasjon og styringssystem. OCPI forbinder CPO-er og eMSP-er for roamingdata som lokasjoner, tokener, økter, tariffer og CDR-er. OICP og eMIP tilbyr alternative roaminggrensesnitt.
Kortet implementerer ikke OCPI. De deltakende plattformene avtaler OCPI-versjonen, mens selve ladekortet eller ladebrikken og identifikatoren må samsvare med leseren og tokenreglene som disse plattformene bruker.
Ja, og det er en vanlig feilkilde. Heks/desimal-konvertering, byte-rekkefølge, utfylling, innledende nuller og store/små bokstaver bør fastsettes i grensesnittbriefen og verifiseres fra ende til ende.
Andre driftsprogrammer
RFID-kort og ladebrikker for lading på depot, arbeidsplass og offentlige ladepunkter, med kontrollert tildeling per sjåfør eller kjøretøy, plattformklare identifikatorer og registrering av erstatningskort.
White label-kort og nøkkelbrikker tilpasset merkevare, identifikatorformat, plattformimport, lanseringsvolum og arbeidsflyt for etterbestillinger.
Ladekort- og ladebrikkeprogrammer for arbeidsplasser, depoter, boligområder og destinasjoner som trenger kontrollert tilgang per ansatt, beboer, besøkende eller konto.
En kontrollert overgang fra eldre eller rent UID-baserte kort og brikker til lesertilpasset kortteknologi med en praktisk pilot, en dataplan og trinnvis nyutstedelse.
Merkevaretilpassede ladekort og ladebrikker for bilutlevering, lading hos forhandlere, lojalitets- og premiummedlemsprogrammer – med kontrollert serialisering og presentasjon.
Del informasjon om leserpark, identifikatorregler, sikkerhetskrav, plattformoverlevering, volum og utrullingsmarkeder. Vi sender deg spørsmålene som trengs for prøver og produksjonsgodkjenning.