Accesso ai siti e per i membri

Accesso ai siti e per i membri

Programmi di credenziali per luoghi di lavoro, depositi, complessi residenziali e destinazioni con accesso controllato per dipendente, residente, visitatore o account.

Risultato del programma

Accesso controllato alla ricarica per dipendente, residente, visitatore, veicolo o account, con regole pratiche per il funzionamento offline e le sostituzioni.

Esamina il prodotto consigliato

Progettato per

Luoghi di lavoro, depositi, gestori di immobili residenziali, gruppi alberghieri e siti di ricarica privati

01

Gruppi di utenti

Dipendente, residente, visitatore, appaltatore o flotta

02

Autorizzazione

Gestione centrale, tramite cache o con elenco locale

03

Formati

Tessere, portachiavi o distribuzione mista

04

Controllo

Diritto di accesso, scadenza, blocco e sostituzione

Modello operativo / 01

Seguire la credenziale lungo l’intera catena di autorizzazione.

La tessera fisica è un solo input controllato. Il comportamento del lettore, i record di piattaforma e le regole operative determinano l’autorizzazione e la tracciabilità dell’account corretto.

Accesso ai siti e per i membri
Accesso controllato alla ricarica per dipendente, residente, visitatore, veicolo o account, con regole pratiche per il funzionamento offline e le sostituzioni.
  1. 01

    Utente del sito

    Un dipendente, residente, ospite, appaltatore o conducente della flotta riceve una credenziale con un diritto di accesso e una regola di scadenza definiti.

  2. 02

    Tessera o portachiavi

    Il formato fisico viene scelto in base alla modalità di distribuzione, alle abitudini di trasporto, alla resistenza e al lettore installato.

  3. 03

    Stazione di ricarica del sito

    Il lettore della stazione acquisisce l'identificatore e utilizza l'autorizzazione centrale, tramite cache o locale in base alla configurazione.

  4. 04

    Piattaforma del sito o di mobilità

    Gruppi di utenti, colonnine, fasce orarie di accesso, tariffe e associazioni agli account vengono gestiti dalla piattaforma operativa.

  5. 05

    Registro amministrativo

    Le operazioni di emissione, restituzione, scadenza, blocco e sostituzione vengono registrate affinché l'accesso fisico corrisponda al diritto di accesso effettivamente in vigore.

Evitare le credenziali condivise anonime: le tessere condivise a livello di sito riducono il lavoro amministrativo, ma indeboliscono anche la responsabilità individuale e l'attribuzione delle sessioni di ricarica.

Matrice di specifica / 02

Decisioni da chiudere prima della produzione.

Un brief pronto per la produzione stabilisce cosa decidere, come implementarlo e quale prova vale come accettazione.

01

Gruppi di utenti

Da definire

Distingua dipendenti, residenti, visitatori, appaltatori, flotte e utenti pubblici quando sono soggetti a regole diverse.

Prova di accettazione

Ogni account di prova riceve soltanto i diritti di accesso alle colonnine e alle fasce orarie previsti.

02

Parco dei lettori

Da definire

Registri i modelli delle colonnine, le tecnologie dei lettori, i firmware e le piattaforme di gestione di tutti i siti.

Prova di accettazione

La credenziale proposta viene riconosciuta presso installazioni rappresentative.

03

Percorso di autorizzazione

Da definire

Definisca per ogni gruppo di colonnine il comportamento dell'autorizzazione centrale, tramite cache e con elenco locale, nonché la gestione degli identificatori sconosciuti in modalità offline.

Prova di accettazione

Le prove con connessione attiva e assente rispettano la politica di continuità operativa del sito.

04

Associazione degli identificatori

Da definire

Scelga il campo della piattaforma che collega l'identificatore del supporto fisico all'utente, all'unità immobiliare, al veicolo o all'account.

Prova di accettazione

Ogni avvicinamento al lettore rimanda a un unico diritto di accesso attuale e a un unico record verificabile.

05

Scadenza e accesso dei visitatori

Da definire

Imposti gli intervalli di validità e le regole di restituzione e blocco delle credenziali temporanee.

Prova di accettazione

Le credenziali scadute o restituite vengono rifiutate come previsto.

06

Formato fisico

Da definire

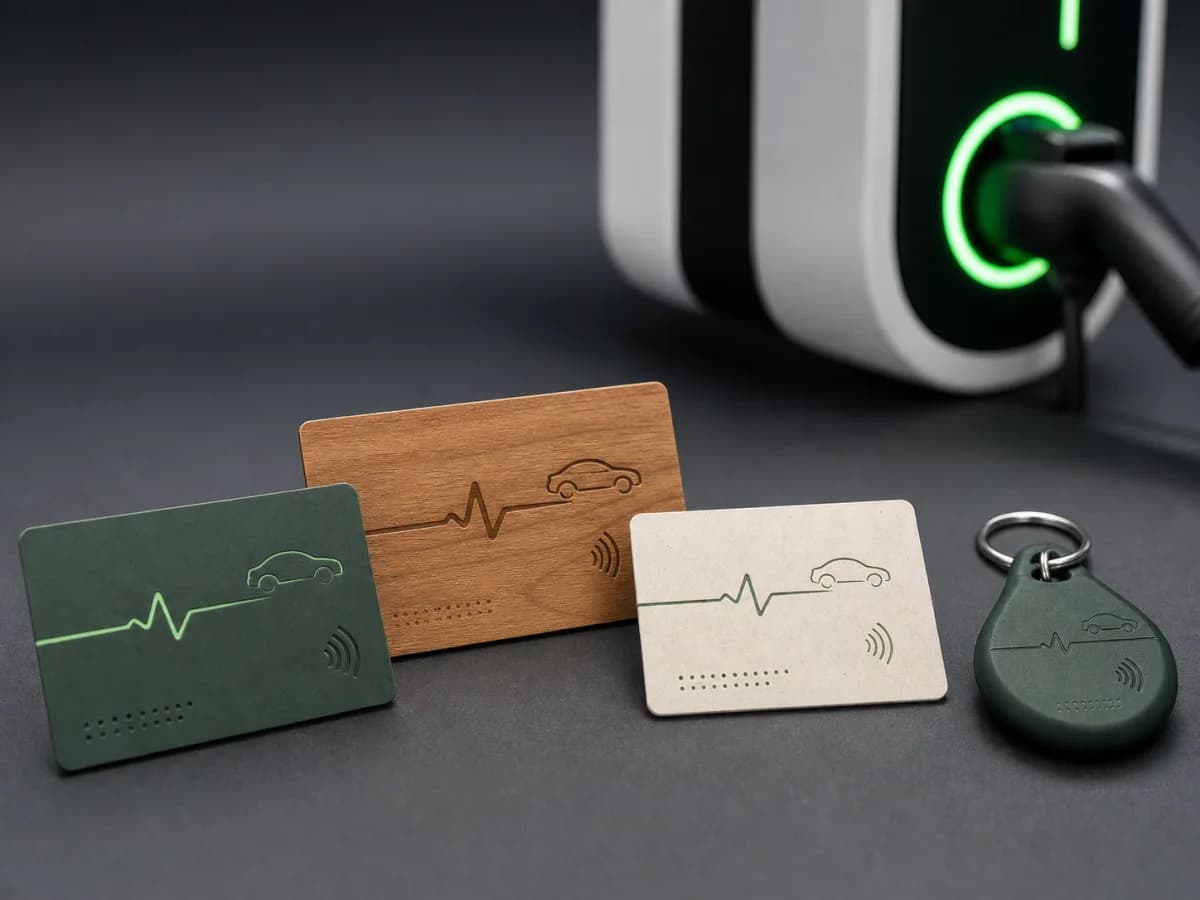
Utilizzi le tessere per rendere visibile l'assegnazione e i portachiavi per un ingombro ridotto nell'uso quotidiano; se prevede una distribuzione mista, convalidi entrambi.

Prova di accettazione

Ogni formato viene letto all'interno dell'area di presentazione prevista.

07

Allocazione dei costi

Da definire

Definisca se le sessioni sono gratuite, fatturate, rimborsate o attribuite a un reparto o a un conto dell'immobile.

Prova di accettazione

Le esportazioni delle sessioni pilota contengono i riferimenti richiesti dall'amministrazione finanziaria o dalla gestione immobiliare.

Controlli dei rischi / 03

Eliminare i punti di errore più comuni.

La maggior parte dei lanci falliti non è causata dalla qualità di stampa. Le cause sono identificatori poco chiari, lettori non testati, responsabilità sui dati definite in modo incompleto o un controllo debole del ciclo di vita.

01

Rimuova gli accessi privi di un titolare avente diritto

Per i dipendenti cessati, gli ex residenti e i visitatori con autorizzazione scaduta occorre un processo di blocco definito; il possesso dell'oggetto fisico non equivale alla registrazione del diritto di accesso.
02

Controlli gli elenchi offline

L'autorizzazione locale può favorire la continuità operativa, ma occorre verificare quanto sono aggiornati gli elenchi e come vengono aggiornati, affinché gli accessi revocati non rimangano attivi a tempo indeterminato.

03

Eviti le credenziali condivise anonime

Le tessere condivise del sito riducono il lavoro amministrativo, ma indeboliscono anche l'attribuzione delle responsabilità e delle sessioni.

04

Definisca il processo di restituzione

Le regole di sostituzione e restituzione dovrebbero contemplare reception, passaggi di consegna degli immobili, credenziali smarrite ed emissioni di emergenza.

In alcuni casi l'autorizzazione è possibile anche quando la stazione è scollegata: le implementazioni OCPP possono ricorrere a una cache di autorizzazione o a una lista di autorizzazione locale, ma il supporto e le regole applicate variano in base alla stazione e al CSMS. Prima di farvi affidamento nell'operatività quotidiana, occorre verificare l'esatto comportamento in assenza di connessione. L'autorizzazione locale può favorire la continuità del servizio, ma l'anzianità della lista e le modalità di aggiornamento vanno testate, affinché un accesso revocato non resti valido a tempo indeterminato.

Percorso di consegna / 04

Dal brief all’operatività controllata.

Ogni fase dovrebbe concludersi con prove verificabili dai team operativi, della piattaforma e degli acquisti.

  1. 01

    Definizione delle regole

    Mappi siti, utenti, colonnine, diritti di accesso, tariffe e responsabili amministrativi.

    Prova

    Politica di accesso al sito e matrice dei ruoli

  2. 02

    Convalida dei lettori

    Verifichi i formati proposti di tessere e portachiavi su stazioni e versioni firmware rappresentative.

    Prova

    Registro di compatibilità dei lettori

  3. 03

    Progetto pilota sugli account

    Crei utenti di prova per ogni gruppo e verifichi il comportamento con connessione attiva, offline, alla scadenza e in caso di blocco.

    Prova

    Matrice di accettazione dei diritti di accesso

  4. 04

    Emissione gestita

    Assegni e distribuisca le credenziali registrando chiaramente attivazione e custodia.

    Prova

    Registro delle emissioni e istruzioni per gli utenti

  5. 05

    Controllo continuativo

    Verifichi con cadenza concordata le cessazioni dei dipendenti, i cambi di residenti, i visitatori, gli smarrimenti e le scorte da riordinare.

    Prova

    Registro del ciclo di vita e delle eccezioni

Nel pilota sugli account, creare utenti di prova per ciascun gruppo e verificare il comportamento con la stazione connessa e offline, alla scadenza e in caso di blocco. A programma avviato, il controllo continuativo prevede di riesaminare con una cadenza concordata le persone che lasciano l'organizzazione, i cambi di residenti, i visitatori, gli smarrimenti e le scorte per i riordini.

Confine di responsabilità / 05

Separare produzione e gestione della piattaforma.

Un confine preciso evita di imputare alla tessera problemi dovuti a decisioni di configurazione, di abilitazione o di regolamento economico che vengono prese altrove.

01

ChargeRFID / produttore

Controlla materiale, chip, antenna, grafica, codifica, dati variabili, QC di lotto e record di produzione approvati.

02

Team CPO, eMSP o CSMS

Definisce formato identificatore, comportamento lettore, import token, stati di autorizzazione, applicazione di sicurezza e accettazione tecnica.

03

Titolare del programma

Gestisce assegnazione, attivazione, contratti, regole di accesso, tariffe, assistenza clienti, approvazione delle sostituzioni e decisioni di fine vita.

La scadenza è normalmente gestita dal sito o dalla piattaforma di ricarica: il supporto fisico fornisce l'identificatore, mentre la piattaforma applica il periodo di validità e lo stato di autorizzazione. Allo stesso modo, i costi possono essere ripartiti per reparto o per struttura quando la piattaforma associa ogni identificatore al centro di costo, all'unità o all'account richiesto e riporta tale riferimento nelle esportazioni delle sessioni o della fatturazione.

Biblioteca tecnica / 07

Proseguire gli approfondimenti sull’implementazione.

Queste fonti descrivono tecnologia e interfacce circostanti. ChargeRFID produce le credenziali fisiche; configurazione della piattaforma, contratti di roaming e certificazione delle stazioni restano ai rispettivi operatori e fornitori.

Domande sul programma / 08

Questioni normalmente risolte da acquisti e team tecnico.

01Un sito può continuare ad autorizzare le tessere quando la rete è offline?

È possibile. Le implementazioni OCPP possono utilizzare una cache di autorizzazione o un elenco locale di autorizzazione, ma il supporto e le regole variano in base alla stazione e al CSMS. Verifichi l'esatto comportamento in assenza di connessione prima di farvi affidamento nelle attività operative.

02In un luogo di lavoro è preferibile utilizzare tessere o portachiavi?

Le tessere offrono più spazio visibile per nomi, numeri e istruzioni; i portachiavi sono compatti e spesso più pratici da portare con sé ogni giorno. Entrambi possono utilizzare lo stesso piano di identificazione se il lettore supporta il chip e il formato dell'antenna selezionati.

03Le credenziali dei visitatori possono scadere automaticamente?

La scadenza viene normalmente gestita dalla piattaforma del sito o di ricarica. Il supporto fisico fornisce l'identificatore; la piattaforma applica l'intervallo di validità e lo stato di autorizzazione.

04Le sessioni possono essere attribuite a reparti o appartamenti?

Sì, quando la piattaforma associa ogni identificatore al centro di costo, all'unità immobiliare o all'account richiesto e rende disponibile tale riferimento nelle esportazioni delle sessioni o della fatturazione.

Pronto a introdurre tessere di ricarica personalizzate?

Condivida parco lettori, regole degli identificativi, requisiti di sicurezza, passaggio alla piattaforma, volumi e mercati di roll-out. Le invieremo le domande necessarie per campioni e approvazione della produzione.