Preservi gli zeri iniziali
La conversione degli identificatori può modificare i valori senza segnalarlo. Confronti byte per byte l'output grezzo del lettore, i dati esportati e i record importati.
Migrazione RFID sicura
Risultato del programma
Una migrazione per fasi che preserva il servizio mentre vengono convalidati il comportamento dei lettori, gli identificatori, la sicurezza e i record delle sostituzioni.
Esamina il prodotto consigliatoProgettato per
Operatori che sostituiscono tessere preesistenti, cambiano piattaforma CSMS o rafforzano la sicurezza di un parco basato sul solo UID
Situazione iniziale
UID, chip, piattaforma o parco dei lettori preesistenti
Obiettivo
Identificatore o applicazione sicura compatibile con il lettore
Transizione
Progetto pilota, funzionamento misto e riemissione per fasi
Controllo
Custodia delle chiavi, associazioni e documentazione della dismissione
Modello operativo / 01
La tessera fisica è un solo input controllato. Il comportamento del lettore, i record di piattaforma e le regole operative determinano l’autorizzazione e la tracciabilità dell’account corretto.
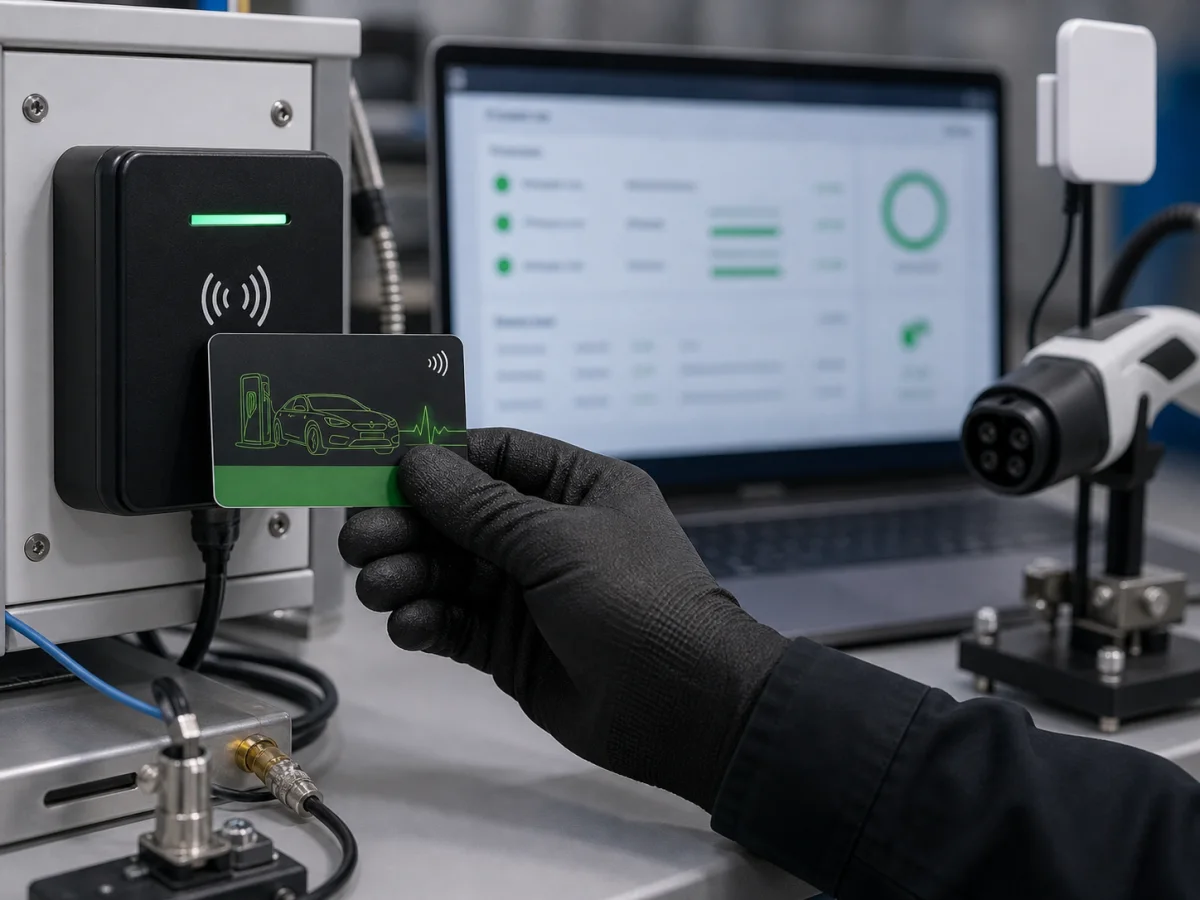
Inventari le credenziali attive, inattive, smarrite e sconosciute, insieme ai relativi chip, UID e record di assegnazione.
Documenti ciò che ciascun lettore supporta effettivamente; la sola frequenza nominale non dimostra la compatibilità applicativa.
Confronti la rappresentazione degli UID preesistenti e i campi della piattaforma con l'identificatore, l'associazione o l'applicazione sicura proposti.
Verifichi le credenziali vecchie e nuove con lettori, stati di autorizzazione ed eccezioni operative rappresentativi.
Emetta le sostituzioni per gruppi controllati, conservi i riferimenti incrociati e revochi i diritti di accesso preesistenti solo dopo il collaudo di accettazione.
L'inventario iniziale deve comprendere le credenziali attive, inattive, smarrite e di stato sconosciuto, con i relativi record di chip, UID e assegnazione. In alcuni casi la piattaforma può preservare l'account tramite una tabella di corrispondenza, ma copiare o scegliere uno specifico UID può essere impossibile, poco sicuro o estraneo al modello previsto dal fornitore del chip: la continuità dell'identità va trattata innanzitutto come una questione di migrazione del back-end.
Matrice di specifica / 02
Un brief pronto per la produzione stabilisce cosa decidere, come implementarlo e quale prova vale come accettazione.
Rilevi chip, lunghezza degli UID, rappresentazione degli identificatori, lettore, firmware, CSMS e stato delle tessere attive.
Gli elementi sconosciuti e le combinazioni non supportate sono evidenti prima della scelta della soluzione di destinazione.
Verifichi le credenziali preesistenti e quelle di destinazione su combinazioni hardware e software rappresentative.
Ogni gruppo di implementazione dispone di una modalità di lettura supportata o di un piano di adeguamento.
Definisca se l'account esistente mantiene il proprio identificatore, riceve un sostituto associato o viene ricreato.
Durante la transizione, i numeri di serie vecchi e nuovi rimandano a un unico account previsto.
Scelga l'identificazione basata sul solo UID, i dati di un'applicazione sicura o una combinazione per fasi in base alle capacità dei lettori e al rischio.
Le responsabilità relative all'autenticazione e alle chiavi sono documentate e verificate.
Per le applicazioni sicure, definisca i responsabili della generazione, diversificazione, caricamento, conservazione, rotazione e recupero delle chiavi.
Nessuna chiave di produzione dipende da una persona o da un'esportazione non documentata.
Stabilisca il periodo e le regole per accettare contemporaneamente le credenziali vecchie e nuove.
Il comportamento della revoca, della cache e degli elenchi locali è prevedibile per tutto il periodo di coesistenza.
Registri consegna, attivazione, blocco delle vecchie tessere, distruzione o restituzione ed eccezioni irrisolte.
Il programma è in grado di dimostrare quali credenziali preesistenti rimangono valide.
Controlli dei rischi / 03
La maggior parte dei lanci falliti non è causata dalla qualità di stampa. Le cause sono identificatori poco chiari, lettori non testati, responsabilità sui dati definite in modo incompleto o un controllo debole del ciclo di vita.
La conversione degli identificatori può modificare i valori senza segnalarlo. Confronti byte per byte l'output grezzo del lettore, i dati esportati e i record importati.
Un lettore che rileva una credenziale a 13.56 MHz con autenticazione AES potrebbe comunque utilizzarne soltanto l'UID. Le applicazioni sicure richiedono un supporto esplicito da parte del lettore e delle relative chiavi.
Raramente è necessario imporre il passaggio in un solo giorno. Definisca il periodo di coesistenza, il ripristino della situazione precedente e i gruppi da gestire come eccezioni prima di emettere le sostituzioni.
Tessere sicure prive di procedure documentate per la custodia, la diversificazione e il recupero delle chiavi possono creare una nuova forma di dipendenza dal fornitore.
Per le applicazioni sicure occorre stabilire chi è responsabile di generazione, diversificazione, caricamento, conservazione, rotazione e ripristino delle chiavi.
Percorso di consegna / 04
Ogni fase dovrebbe concludersi con prove verificabili dai team operativi, della piattaforma e degli acquisti.
Inventari credenziali, lettori, firmware, piattaforme, formati degli identificatori e assegnazioni attive.
Registro dello stato attuale del parco installato
Selezioni la nuova tecnologia, il livello di sicurezza, il modello dei dati e la responsabilità della gestione delle chiavi.
Profilo approvato della credenziale di destinazione
Verifichi le tessere vecchie e nuove su diversi lettori, siti, stati di connettività e processi della piattaforma.
Matrice di compatibilità e delle eccezioni
Proceda alla sostituzione per sito o gruppo di utenti, con controlli sull'assegnazione, sulla comunicazione e sul ripristino della situazione precedente.
Registro delle emissioni e delle attivazioni per gruppo
Blocchi, ritiri o distrugga le vecchie credenziali e risolva le associazioni ancora in sospeso.
Rapporto sulla dismissione e sui rischi residui
Vecchie e nuove tessere possono coesistere se lettori e piattaforma di autorizzazione supportano entrambe e se le regole di sovrapposizione sono state testate. Il funzionamento misto dovrebbe avere una data di fine definita, un processo di revoca e un piano di ripristino. Le sostituzioni vanno emesse per gruppi controllati, conservando i riferimenti incrociati tra vecchie e nuove credenziali, e i diritti delle vecchie credenziali vanno rimossi solo dopo l'accettazione. Come prova finale, il programma deve poter dimostrare quali vecchie credenziali restano valide.
Nel pilota vanno incluse tutte le famiglie rappresentative di lettori e firmware, i percorsi di autorizzazione online e offline previsti, almeno uno scenario di sostituzione e una riconciliazione completa dei dati in importazione ed esportazione.
Confine di responsabilità / 05
Un confine preciso evita di imputare alla tessera problemi dovuti a decisioni di configurazione, di abilitazione o di regolamento economico che vengono prese altrove.
Controlla materiale, chip, antenna, grafica, codifica, dati variabili, QC di lotto e record di produzione approvati.
Definisce formato identificatore, comportamento lettore, import token, stati di autorizzazione, applicazione di sicurezza e accettazione tecnica.
Gestisce assegnazione, attivazione, contratti, regole di accesso, tariffe, assistenza clienti, approvazione delle sostituzioni e decisioni di fine vita.
Opzioni credenziali / 06
Flussi OCPP / idTag / idToken / Formato UID
Tessere RFID con dati identificativi predisposti per i flussi di autorizzazione OCPP tra colonnine e sistemi di gestione.
Esamina il prodotto consigliato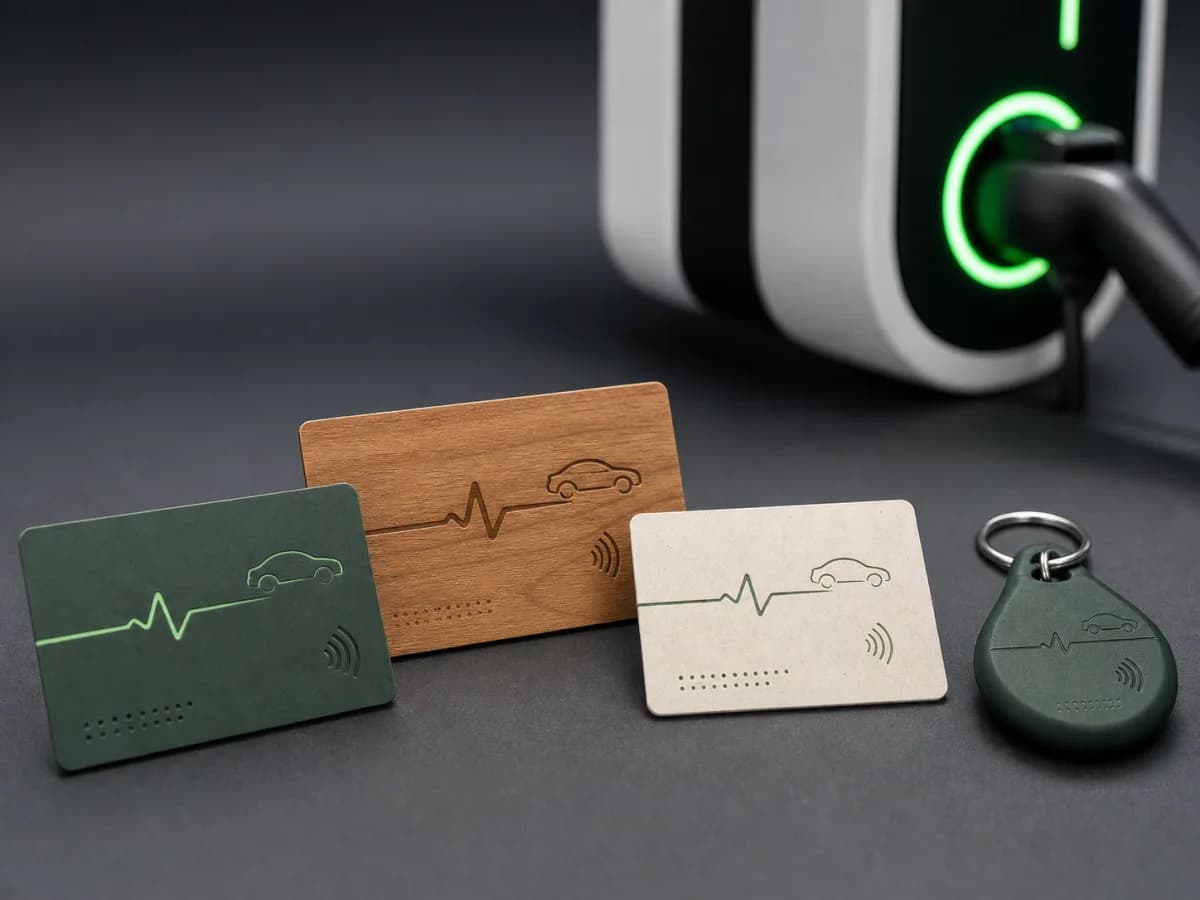
Progettazione su misura / OEM/ODM / Validazione dei prototipi
Credenziali RFID di ricarica su misura in base a lettori, dati del token, sicurezza, formato, grafica e processo di evasione degli ordini.
Esamina il prodotto consigliato
PVC riciclato / RFID su misura / Associazione UID
Carte RFID di ricarica personalizzate con corpo in PVC riciclato, opzioni di chip abbinate al lettore, grafica del programma e consegna dei dati di associazione tra UID e account.
Esamina il prodotto consigliatoBiblioteca tecnica / 07
Queste fonti descrivono tecnologia e interfacce circostanti. ChargeRFID produce le credenziali fisiche; configurazione della piattaforma, contratti di roaming e certificazione delle stazioni restano ai rispettivi operatori e fornitori.
Tecnologia / 7 min di lettura
Un metodo indipendente dai fornitori per scegliere una credenziale a 13,56 MHz per la ricarica dei veicoli elettrici in base al comportamento del lettore, al formato dell'identificatore, all'autenticazione, ai controlli del backend e ai requisiti di roaming
Legga di più
Tecnologia / 9 min di lettura
Cosa fa realmente una card RFID per la ricarica EV, come si autentica sulle stazioni OCPP e sugli hub di roaming, quali tecnologie chip vengono usate e come scegliere la card giusta per flotte, reti o uso personale.
Legga di più
Tecnologia / 5 min di lettura
L'autenticazione RFID diventa embedded: le colonnine in grado di funzionare offline ridisegnano l'infrastruttura EV
Legga di piùRiferimenti primari di implementazione
Domande sul programma / 08
In alcuni casi una piattaforma può preservare l'account tramite una tabella di corrispondenza, ma copiare o selezionare un UID specifico può essere impossibile, non sicuro o estraneo al modello previsto dal fornitore del chip. Affronti la continuità dell'identità anzitutto come una questione di migrazione del backend.
Sì, se i lettori e la piattaforma di autorizzazione supportano entrambe e le regole di coesistenza sono state verificate. Il funzionamento misto dovrebbe prevedere una data di conclusione, un processo di revoca e un piano di ripristino della situazione precedente.
No. Una credenziale a 13.56 MHz con autenticazione AES supporta applicazioni basate su AES, ma il lettore, lo schema di chiavi e il backend devono implementare tale applicazione. Leggere soltanto l'UID della tessera non utilizza queste capacità crittografiche.
Includa ogni famiglia rappresentativa di lettori e firmware, i percorsi di autorizzazione online e offline previsti, almeno uno scenario di sostituzione e una riconciliazione completa dei dati importati ed esportati.
Altri programmi operativi
Programmi di credenziali RFID per ricarica in deposito, sul posto di lavoro e pubblica, con assegnazione controllata a conducente o veicolo, dati identificativi pronti per la piattaforma e storico sostituzioni.
Tessere e portachiavi white-label configurati per brand, formato identificativo, importazione in piattaforma, volume di lancio e riordini.
Credenziali RFID fisiche per programmi di roaming nei quali record dei token, formato dell’identificatore e stato del ciclo di vita devono restare coerenti tra sistemi eMSP, CPO e hub.
Programmi di credenziali per luoghi di lavoro, depositi, complessi residenziali e destinazioni con accesso controllato per dipendente, residente, visitatore o account.
Credenziali brandizzate per consegna veicolo, ricarica in concessionaria, loyalty e membri premium, con serializzazione e presentazione controllate.
Condivida parco lettori, regole degli identificativi, requisiti di sicurezza, passaggio alla piattaforma, volumi e mercati di roll-out. Le invieremo le domande necessarie per campioni e approvazione della produzione.