Ta bort kvarglömd åtkomst
Personer som slutat, tidigare boende och besökare vars åtkomst har gått ut kräver en definierad spärrprocess. Innehav av det fysiska föremålet utgör inte behörighetsposten.
Program för platsåtkomst
Programresultat
Kontrollerad laddåtkomst per anställd, boende, besökare, fordon eller konto, med en praktisk policy för offlinedrift och ersättning.
Granska rekommenderad produktUtformat för
Arbetsplatser, depåer, bostadsoperatörer, hotell- och restaurangkoncerner samt privata laddplatser
Användargrupper
Anställd, boende, besökare, entreprenör eller flotta
Auktorisering
Central, cachad eller lokal lista
Format
Kort, laddbricka eller en kombination av båda
Kontroll
Behörighet, utgång, spärr och ersättning
Driftmodell / 01
Det fysiska kortet är en kontrollerad komponent. Läsarens beteende, plattformens poster och driftreglerna avgör om rätt konto auktoriseras och spåras.
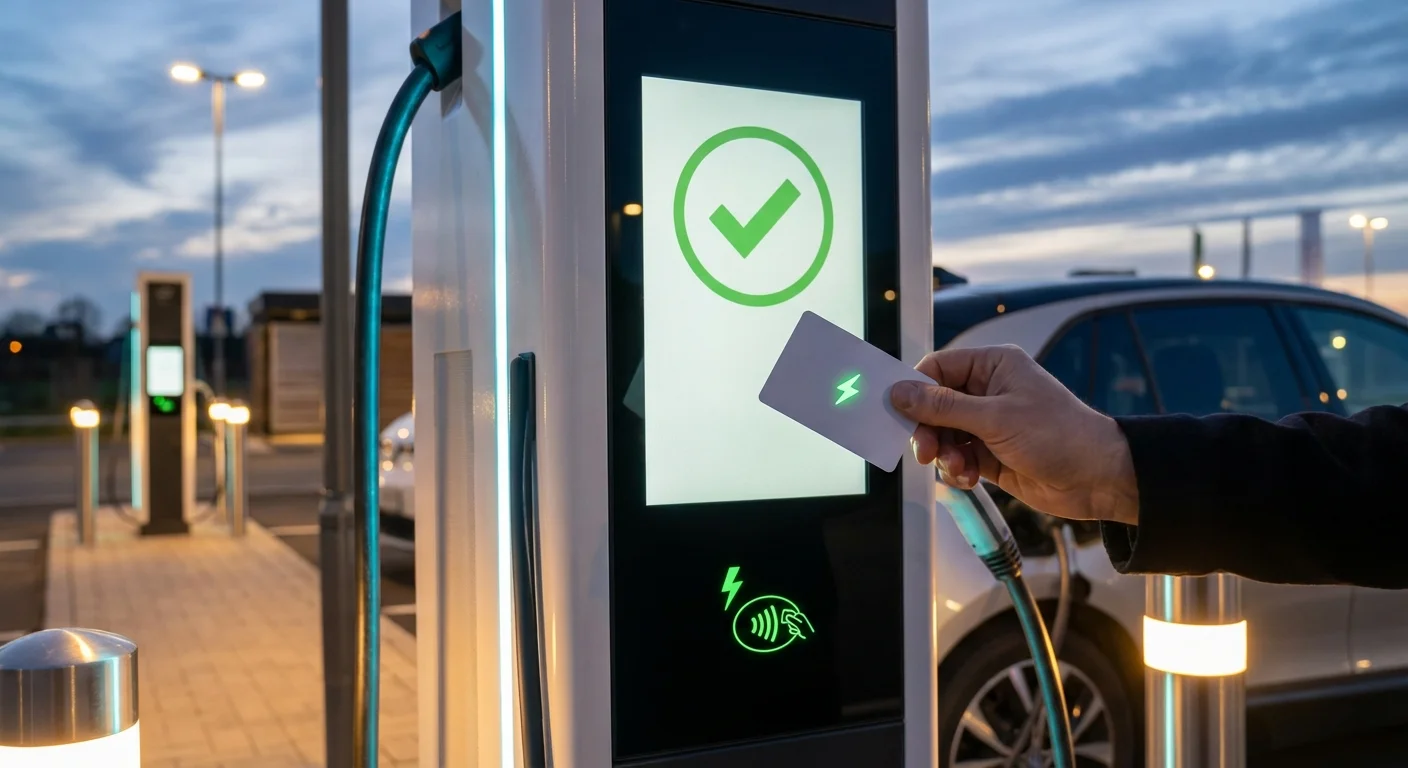
En anställd, boende, gäst, entreprenör eller flottförare får en id-bärare med definierad behörighet och utgångsregel.
Det fysiska formatet väljs utifrån hur id-bäraren lämnas ut och bärs, dess hållbarhet och den installerade läsaren.
Stationens läsare fångar upp identifieraren och använder central, cachad eller lokal auktorisering enligt konfigurationen.
Användargrupper, laddstationer, åtkomstfönster, tariffer och kontokopplingar styrs av driftplattformen.
Utfärdande, retur, utgång, spärr och ersättning registreras så att den fysiska åtkomsten stämmer med den aktiva behörigheten.
Specifikationsmatris / 02
En produktionsklar kravbeskrivning anger vad som måste beslutas, hur det ska genomföras och vilka underlag som räknas som godkännande.
Skilj på anställda, boende, besökare, entreprenörer, flottor och publika användare där deras regler skiljer sig åt.
Varje provkonto får endast avsedd laddstations- och tidsbehörighet.
Registrera laddstationsmodeller, läsartekniker, firmware och managementplattformar på alla anläggningar.
Den föreslagna id-bäraren känns igen vid representativa installationer.
Definiera beteendet för central auktorisering, cache, lokal lista och okända id-bärare offline per laddstationsgrupp.
Tester med och utan anslutning motsvarar anläggningens kontinuitetspolicy.
Välj det plattformsfält som kopplar den fysiska identifieraren till användare, enhet, fordon eller konto.
En blippning leder till en aktuell behörighet och en spårbar post.
Fastställ giltighetsperioder samt regler för retur och spärr för tillfälliga id-bärare.
Utgångna eller returnerade id-bärare avvisas enligt utformningen.
Använd kort för synlig tilldelning och laddbrickor för kompakt vardagsbruk. Validera båda om formaten blandas.
Varje format läses inom det avsedda presentationsområdet.
Definiera om sessioner är kostnadsfria, debiteras, ersätts eller fördelas på en avdelning eller ett fastighetskonto.
Exporter av pilotsessioner innehåller de referenser som ekonomi- eller fastighetsförvaltningen kräver.
Felkontroller / 03
De flesta misslyckade lanseringar beror inte på tryckkvaliteten. De beror på otydliga identifierare, otestade läsare, ofullständigt dataägarskap eller bristande livscykelkontroll.
Personer som slutat, tidigare boende och besökare vars åtkomst har gått ut kräver en definierad spärrprocess. Innehav av det fysiska föremålet utgör inte behörighetsposten.
Lokal auktorisering kan stödja kontinuitet, men listornas ålder och uppdateringsbeteende måste testas så att återkallad åtkomst inte kvarstår obegränsat.
Delade anläggningskort minskar administrationen men försvagar också ansvarsspårning och sessionsattribuering.
Regler för ersättning och retur bör omfatta receptioner, fastighetsöverlämningar, förlorade id-bärare och akut utfärdande.
Leveransväg / 04
Varje fas bör avslutas med underlag som kan granskas av drift-, plattforms- och inköpsteam.
Kartlägg anläggningar, användare, laddstationer, behörigheter, tariffer och administrationsansvariga.
Åtkomstpolicy för anläggningen och rollmatris
Testa föreslagna kort- och laddbricksformat på representativa stationer och firmwareversioner.
Post över läsarkompatibilitet
Skapa provanvändare för varje grupp och testa beteendet med anslutning, offline, vid utgång och vid spärr.
Acceptansmatris för behörigheter
Tilldela och distribuera id-bärare med en tydlig post över aktivering och förvaringsansvar.
Utfärdanderegister och användarinstruktioner
Granska personer som slutat, förändringar bland boende, besökare, förluster och lager för efterbeställning enligt ett överenskommet intervall.
Logg över livscykel och avvikelser
Ansvarsgräns / 05
En tydlig gräns förhindrar att kortet får skulden för konfigurations-, behörighets- eller avräkningsbeslut som ligger någon annanstans.
Kontrollerar godkänt material, chip, antenn, tryckoriginal, kodning, variabla data, batchkvalitetskontroll och produktionsdokumentation.
Definierar accepterat identifierarformat, läsarbeteende, tokenimport, auktoriseringsstatusar, säkerhetsapplikation och teknisk acceptans.
Äger tilldelning, aktivering, avtal, åtkomstpolicy, taxor, kundsupport, godkännande av ersättningskort och beslut vid livscykelns slut.
Alternativ för identifieringsmedel / 06
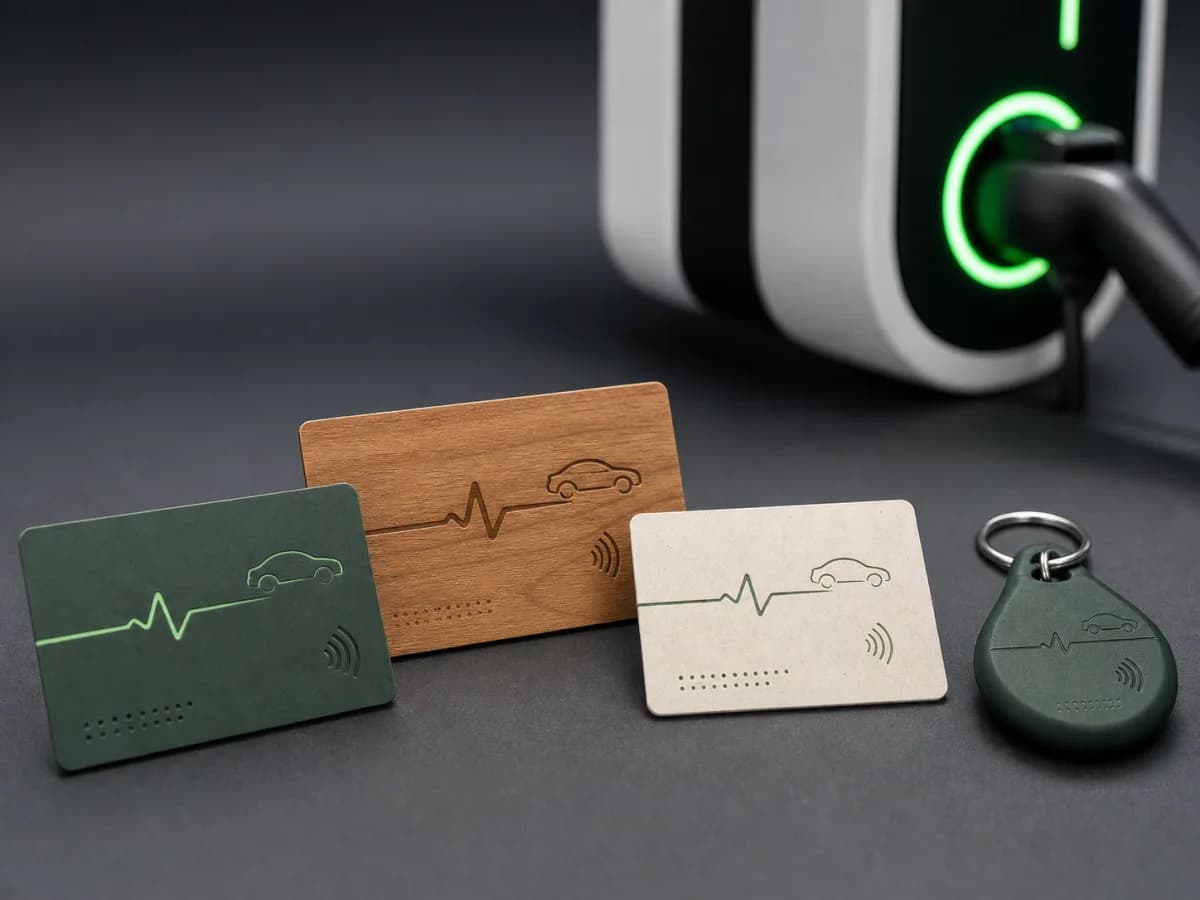
Anpassad konstruktion / OEM/ODM / Prototypvalidering
Anpassade RFID-identifierare utformade utifrån era laddläsare, tokendata, säkerhetsmodell, formfaktor, grafik och leveransflöde.
Granska rekommenderad produkt
Återvunnen PVC / Anpassad RFID / UID-mappning
Anpassade RFID-laddkort med kortkropp i återvunnen PVC, chipalternativ anpassade till läsaren, programgrafik och överlämning av data för koppling mellan UID och konto.
Granska rekommenderad produkt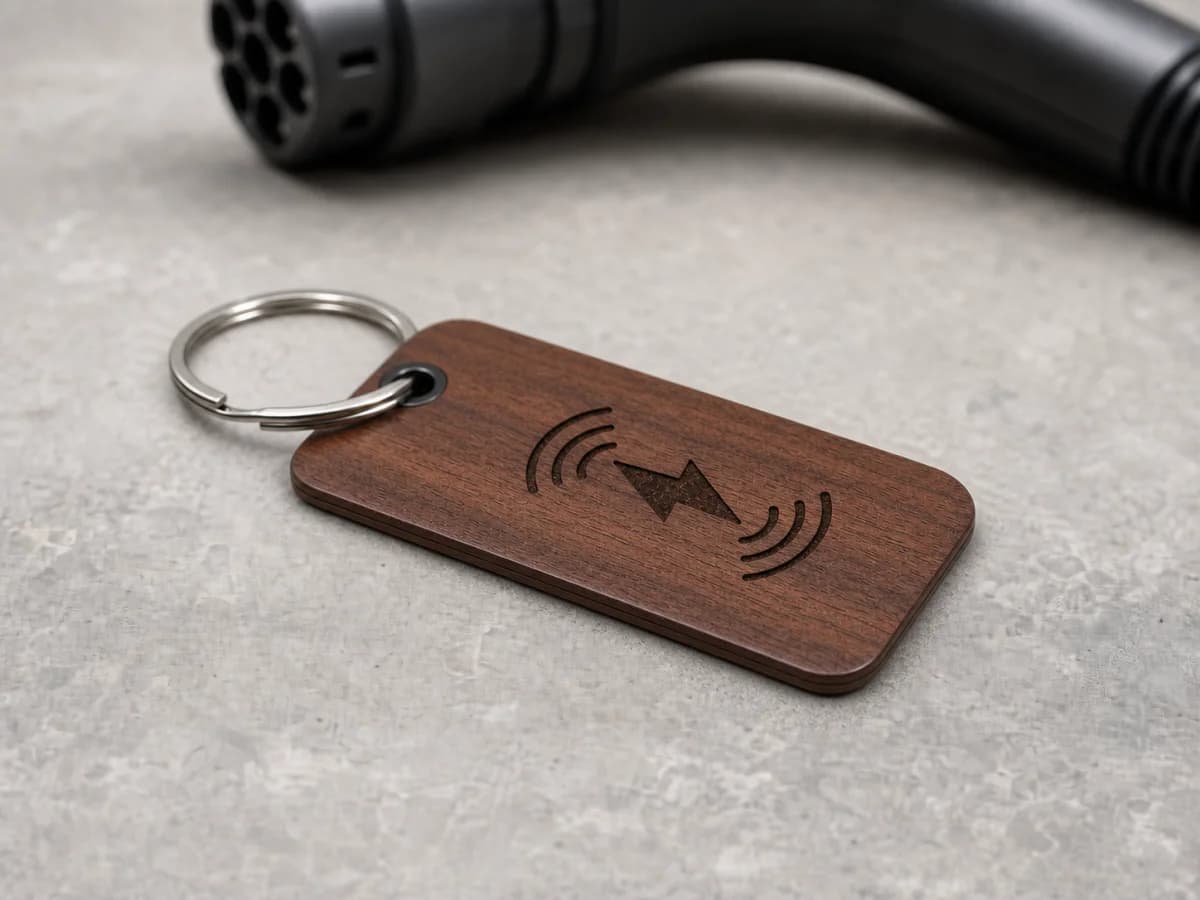
Trä · ABS · Epoxi · Kristall / Kompakt identifierare / UID-mappning
Kompakta RFID-laddidentifierare i FSC-trä, formsprutad ABS, kupad epoxi och transparent kristallakryl.
Granska rekommenderad produktTekniskt bibliotek / 07
Dessa källor definierar den omgivande tekniken och driftgränssnitten. ChargeRFID tillverkar fysiska identifieringsmedel; plattformskonfiguration, roamingavtal och certifiering av laddstationer ligger hos respektive operatörer och leverantörer.
Teknik / 5 min läsning
RFID-autentisering blir inbyggd: Laddstationer med offlinefunktion förändrar laddinfrastrukturen för elbilar
Läs mer
Teknik / 9 min läsning
Vad ett RFID-kort för elbilsladdning faktiskt gör, hur det autentiseras mot OCPP-stationer och roamingnav, vilka chipptekniker som används och hur du väljer rätt kort för fordonsflottor, nätverk eller privat bruk.
Läs mer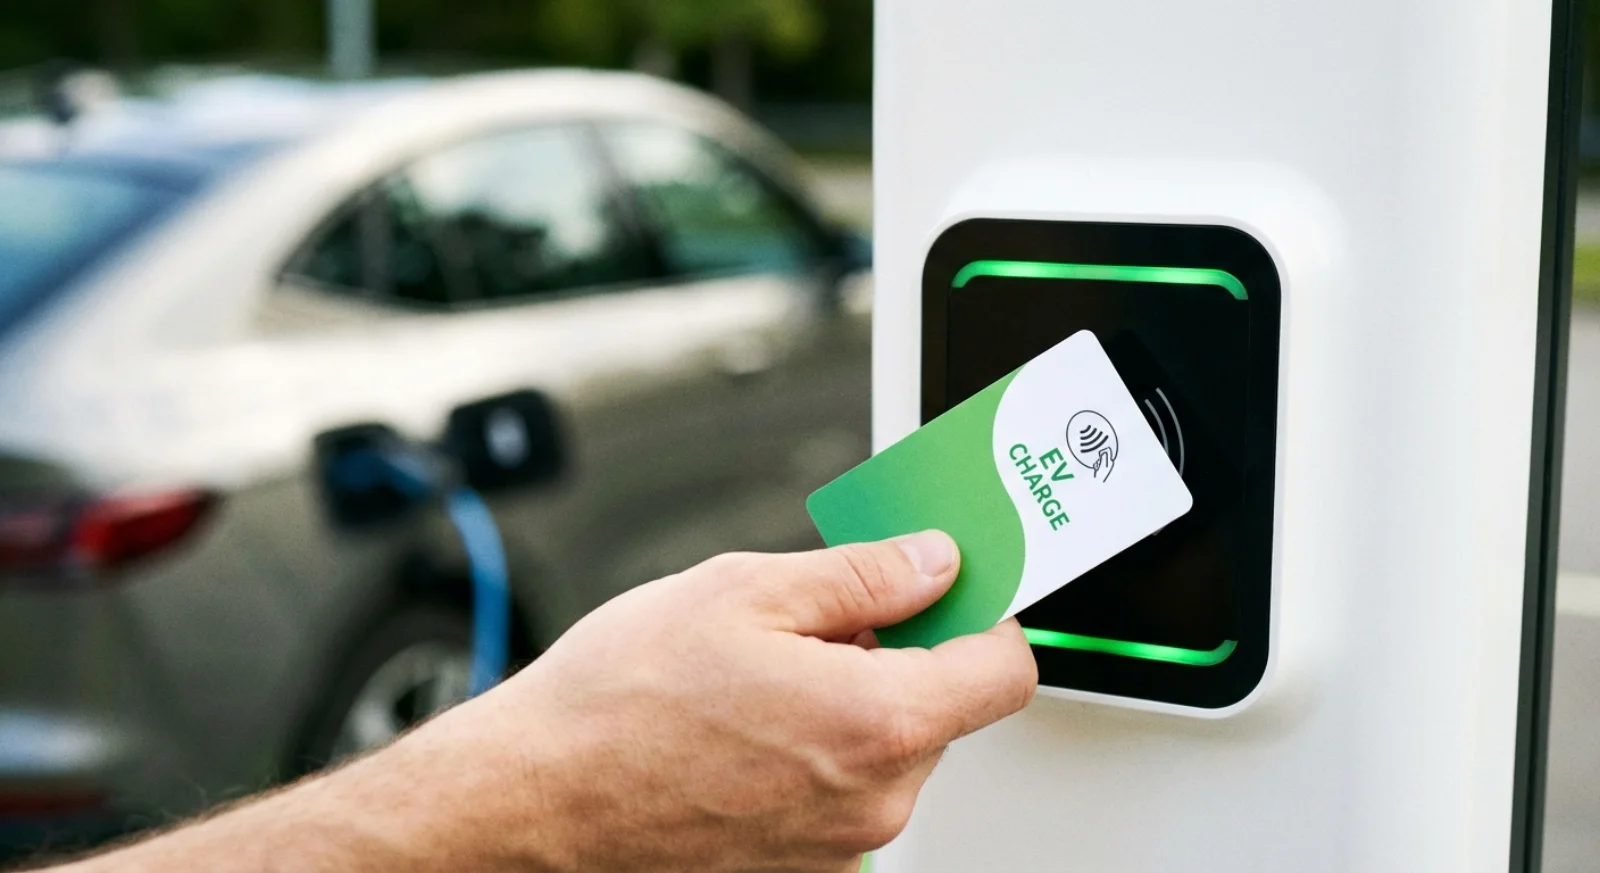
Teknik / 7 min läsning
En leverantörsneutral metod för att välja en 13.56 MHz-identifierare för elbilsladdning utifrån läsarbeteende, identifierarformat, autentisering, backendkontroller och roamingkrav
Läs merProgramfrågor / 08
Möjligen. OCPP-implementeringar kan använda en auktoriseringscache eller en lokal auktoriseringslista, men stöd och policy varierar mellan stationer och CSMS. Testa exakt beteende vid frånkoppling innan ni förlitar er på det i drift.
Kort ger mer synlig yta för namn, nummer och instruktioner, medan laddbrickor är kompakta och ofta enklare att bära med sig dagligen. Båda kan använda samma identifierarplan om läsaren stöder valt chip och antennformat.
Utgång styrs normalt av anläggningens plattform eller laddplattformen. Den fysiska id-bäraren tillhandahåller identifieraren och plattformen tillämpar giltighetsperioden och auktoriseringsstatusen.
Ja, när plattformen kopplar varje identifierare till rätt kostnadsställe, enhet eller konto och visar den referensen i sina sessions- eller faktureringsexporter.
Andra driftprogram
RFID-identifieringsmedel för laddning i depå, på arbetsplats och publikt, med kontrollerad tilldelning per förare eller fordon, plattformsklara identifierare och dokumentation av ersättningskort.
White label-kort och nyckelbrickor utformade kring ert varumärke, identifierarformat, plattformsimport, lanseringsvolym och flöde för efterbeställningar.
Fysiska RFID-identifieringsmedel för roamingprogram där tokenposter, identifierarformat och livscykelstatus hålls konsekventa mellan eMSP-, CPO- och hubbsystem.
En kontrollerad väg från äldre eller enbart UID-baserade identifieringsmedel till läsaranpassad kortteknik, med praktisk pilot, dataplan och etappvis omutfärdning.
Varumärkesprofilerade identifieringsmedel för fordonsleveranser, laddning hos återförsäljare samt lojalitets- och premiummedlemsprogram – med kontrollerad serialisering och presentation.
Dela information om läsarbestånd, regler för identifierare, säkerhetskrav, överlämning till plattformen, volym och marknader för utrullning. Vi återkommer med de frågor som behövs för prover och produktionsgodkännande.