Bevara inledande nollor
Konvertering av identifierare kan tyst ändra värden. Jämför läsarens råa utdata, exporterade data och importerade poster byte för byte.
Program för RFID-migrering
Programresultat
En stegvis migrering som upprätthåller tjänsten medan läsarbeteende, identifierare, säkerhet och ersättningsposter valideras.
Granska rekommenderad produktUtformat för
Operatörer som ersätter äldre kort, byter CSMS-plattform eller stärker en miljö som enbart använder UID
Utgångsläge
Befintlig UID-, chip-, plattforms- eller läsarmiljö
Mål
Läsaranpassad identifierare eller säker applikation
Övergång
Pilot, blandad drift och stegvis nyutfärdande
Kontroll
Nyckelförvaring, mappning och bevis på avveckling
Driftmodell / 01
Det fysiska kortet är en kontrollerad komponent. Läsarens beteende, plattformens poster och driftreglerna avgör om rätt konto auktoriseras och spåras.
Inventera aktiva, inaktiva, förlorade och okända id-bärare tillsammans med deras chip-, UID- och tilldelningsposter.
Dokumentera vad varje läsare faktiskt stöder. Nominell frekvens bevisar inte ensam applikationskompatibilitet.
Jämför befintlig UID-representation och befintliga plattformsfält med föreslagen identifierare, mappning eller säker applikation.
Testa gamla och nya id-bärare mot representativa läsare, auktoriseringsstatusar och operativa avvikelser.
Ge ut ersättningar i kontrollerade grupper, behåll korsreferenser och ta bort tidigare behörighet först efter godkännande.
Specifikationsmatris / 02
En produktionsklar kravbeskrivning anger vad som måste beslutas, hur det ska genomföras och vilka underlag som räknas som godkännande.
Registrera chip, UID-längd, identifierarrepresentation, läsare, firmware, CSMS och status för aktiva kort.
Okända och ej stödda kombinationer är synliga innan målet väljs.
Testa befintliga id-bärare och mål-id-bärare i representativa kombinationer av hårdvara och mjukvara.
Varje utrullningsgrupp har en läsarväg som stöds eller en åtgärdsplan.
Definiera om det befintliga kontot behåller sin identifierare, får en mappad ersättning eller skapas på nytt.
Gamla och nya serienummer leder till ett och samma avsedda konto under övergången.
Välj enbart UID, säker applikationsdata eller en stegvis kombination utifrån läsarkapacitet och risk.
Ansvar för autentisering och nycklar är dokumenterat och testat.
För säkra applikationer: definiera ägarskap för nyckelgenerering, diversifiering, laddning, lagring, rotation och återställning.
Ingen produktionsnyckel är beroende av en odokumenterad person eller export.
Fastställ period och regler för att godkänna gamla och nya id-bärare parallellt.
Beteendet för återkallelse, cache och lokal lista är förutsägbart under hela överlappningsperioden.
Registrera leverans, aktivering, spärr av gammalt kort, destruktion eller retur samt olösta avvikelser.
Programmet kan visa vilka äldre id-bärare som fortfarande är giltiga.
Felkontroller / 03
De flesta misslyckade lanseringar beror inte på tryckkvaliteten. De beror på otydliga identifierare, otestade läsare, ofullständigt dataägarskap eller bristande livscykelkontroll.
Konvertering av identifierare kan tyst ändra värden. Jämför läsarens råa utdata, exporterade data och importerade poster byte för byte.
En läsare som identifierar AES-autentiserade 13.56 MHz-id-bärare kan ändå använda enbart deras UID. Säkra applikationer kräver uttryckligt stöd i läsaren och för nycklarna.
En påtvingad omställning på en enda dag är sällan nödvändig. Definiera överlappning, återgång och avvikelsegrupper innan ersättningar ges ut.
Säkra kort utan dokumenterad nyckelförvaring, diversifiering och återställning kan skapa en ny form av leverantörsinlåsning.
Leveransväg / 04
Varje fas bör avslutas med underlag som kan granskas av drift-, plattforms- och inköpsteam.
Inventera id-bärare, läsare, firmware, plattformar, identifierarformat och aktiva tilldelningar.
Register över nuvarande miljö
Välj ny teknik, säkerhetsnivå, datamodell och ansvar för nyckelhantering.
Godkänd målprofil för id-bärare
Testa gamla och nya kort med olika läsare, anläggningar, anslutningsstatusar och plattformsprocesser.
Kompatibilitets- och avvikelsematris
Ersätt per anläggning eller användarkohort med kontroller för tilldelning, kommunikation och återgång.
Logg över utfärdande och aktivering per kohort
Spärra, återta eller destruera gamla id-bärare och stäng olösta mappningar.
Rapport om avveckling och kvarstående risk
Ansvarsgräns / 05
En tydlig gräns förhindrar att kortet får skulden för konfigurations-, behörighets- eller avräkningsbeslut som ligger någon annanstans.
Kontrollerar godkänt material, chip, antenn, tryckoriginal, kodning, variabla data, batchkvalitetskontroll och produktionsdokumentation.
Definierar accepterat identifierarformat, läsarbeteende, tokenimport, auktoriseringsstatusar, säkerhetsapplikation och teknisk acceptans.
Äger tilldelning, aktivering, avtal, åtkomstpolicy, taxor, kundsupport, godkännande av ersättningskort och beslut vid livscykelns slut.
Alternativ för identifieringsmedel / 06
OCPP-arbetsflöden / idTag / idToken / UID-formatering
RFID-identifierare förberedda för det identifierar- och auktoriseringsflöde som används mellan laddarens läsare och OCPP-baserade administrationssystem för laddning.
Granska rekommenderad produkt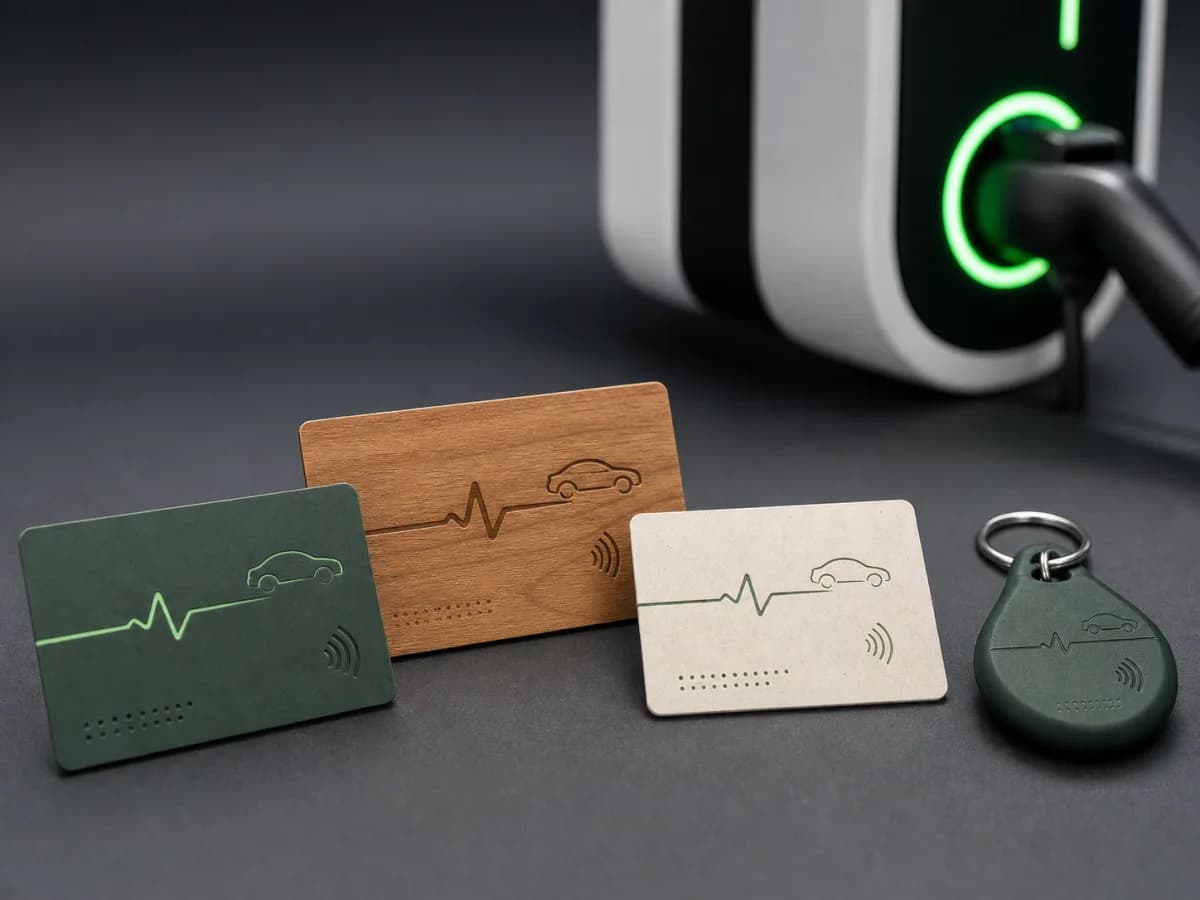
Anpassad konstruktion / OEM/ODM / Prototypvalidering
Anpassade RFID-identifierare utformade utifrån era laddläsare, tokendata, säkerhetsmodell, formfaktor, grafik och leveransflöde.
Granska rekommenderad produkt
Återvunnen PVC / Anpassad RFID / UID-mappning
Anpassade RFID-laddkort med kortkropp i återvunnen PVC, chipalternativ anpassade till läsaren, programgrafik och överlämning av data för koppling mellan UID och konto.
Granska rekommenderad produktTekniskt bibliotek / 07
Dessa källor definierar den omgivande tekniken och driftgränssnitten. ChargeRFID tillverkar fysiska identifieringsmedel; plattformskonfiguration, roamingavtal och certifiering av laddstationer ligger hos respektive operatörer och leverantörer.
Teknik / 7 min läsning
En leverantörsneutral metod för att välja en 13.56 MHz-identifierare för elbilsladdning utifrån läsarbeteende, identifierarformat, autentisering, backendkontroller och roamingkrav
Läs mer
Teknik / 9 min läsning
Vad ett RFID-kort för elbilsladdning faktiskt gör, hur det autentiseras mot OCPP-stationer och roamingnav, vilka chipptekniker som används och hur du väljer rätt kort för fordonsflottor, nätverk eller privat bruk.
Läs mer
Teknik / 5 min läsning
RFID-autentisering blir inbyggd: Laddstationer med offlinefunktion förändrar laddinfrastrukturen för elbilar
Läs merPrimära referenser för implementering
Programfrågor / 08
Ibland kan en plattform bevara kontot via en mappningstabell, men att kopiera eller välja ett specifikt UID kan vara omöjligt, osäkert eller ligga utanför chipleverantörens avsedda modell. Behandla identitetskontinuitet i första hand som en migreringsfråga för backend.
Ja, om läsarna och auktoriseringsplattformen stöder båda och reglerna för överlappningen har testats. Blandad drift bör ha ett fastställt slutdatum, en återkallelseprocess och en återgångsplan.
Nej. En AES-autentiserad 13.56 MHz-id-bärare stöder AES-baserade applikationer, men läsaren, nyckelschemat och backend måste implementera den applikationen. Att enbart läsa kortets UID utnyttjar inte dessa kryptografiska funktioner.
Inkludera varje representativ läsar- och firmwarefamilj, de avsedda auktoriseringsvägarna online och offline, minst ett ersättningsscenario och en fullständig avstämning av dataimport och dataexport.
Andra driftprogram
RFID-identifieringsmedel för laddning i depå, på arbetsplats och publikt, med kontrollerad tilldelning per förare eller fordon, plattformsklara identifierare och dokumentation av ersättningskort.
White label-kort och nyckelbrickor utformade kring ert varumärke, identifierarformat, plattformsimport, lanseringsvolym och flöde för efterbeställningar.
Fysiska RFID-identifieringsmedel för roamingprogram där tokenposter, identifierarformat och livscykelstatus hålls konsekventa mellan eMSP-, CPO- och hubbsystem.
Program för identifieringsmedel för arbetsplatser, depåer, bostadsområden och destinationer som kräver kontrollerad åtkomst per anställd, boende, besökare eller konto.
Varumärkesprofilerade identifieringsmedel för fordonsleveranser, laddning hos återförsäljare samt lojalitets- och premiummedlemsprogram – med kontrollerad serialisering och presentation.
Dela information om läsarbestånd, regler för identifierare, säkerhetskrav, överlämning till plattformen, volym och marknader för utrullning. Vi återkommer med de frågor som behövs för prover och produktionsgodkännande.