Ett kort skapar inte roaming
Nätverksåtkomst finns först när en kommersiell anslutning och tokendistribution eller auktorisering är på plats.
Program för identifieringsmedier vid roaming
Programresultat
En fysisk id-bärare vars tokenpost, identifierarformat och livscykelstatus förblir konsekventa i deltagande system.
Granska rekommenderad produktUtformat för
eMSP:er, CPO:er och mobilitetsplattformar med bilateral eller hubbaserad roaming
Roaminglager
OCPI 2.2.1 / 2.3.0, OICP eller eMIP
Stationslager
Läsare + OCPP + CPO:ns backend
Identitet
Utfärdarkontrollerad tokenpost
Kommersiellt omfång
Avtal och behörighet ligger utanför kortet
Driftmodell / 01
Det fysiska kortet är en kontrollerad komponent. Läsarens beteende, plattformens poster och driftreglerna avgör om rätt konto auktoriseras och spåras.
Mobilitetsleverantören tilldelar ett fysiskt kort eller en laddbricka till en kund och styr dess livscykelstatus.
Stationen läser id-bäraren och vidarebefordrar identifieraren till CPO:ns backend med det auktoriseringsflöde som stöds.
CPO:n kontrollerar ett lokalt tokenregister eller begär auktorisering via sin roaminganslutning.
OCPI, OICP eller eMIP överför token-, auktoriserings- och tillhörande sessionsinformation mellan avtalsparter.
Sessions- och laddningsdetaljdata går tillbaka genom den kommersiella kedjan. Kortet är endast det som utlöser identifieringen.
Specifikationsmatris / 02
En produktionsklar kravbeskrivning anger vad som måste beslutas, hur det ska genomföras och vilka underlag som räknas som godkännande.
Identifiera bilaterala partner, hubbanslutningar, miljöer och protokollversioner.
Varje målväg har en ägare och en testslutpunkt.
Definiera utfärdare, parts- och landsidentifierare, tokentyp, avtalsreferens och livscykelansvar.
Token förblir globalt unik inom det överenskomna ekosystemet.
Kom överens om hexadecimal eller decimal representation, byteordning, utfyllnad, versaler/gemener och tillåten längd.
Läsarens utdata, CSMS-posten och roamingdata leder till samma värde.
Dokumentera push av vitlista, realtidsbegäran, cache och offlinebeteende för varje avsedd CPO-miljö.
Statusarna godkänd, spärrad, utgången och okänd ger förväntat resultat.
Definiera hur nyutfärdade, spärrade, utgångna och ersatta token förs över mellan parterna.
En statusändring når test-CPO:n inom det överenskomna driftfönstret.
Specificera de referenser som används för att stämma av auktoriserings-, sessions- och CDR-poster.
Pilotsessioner returneras till rätt kundpost hos eMSP:n utan föräldralösa data.
Tilldela ansvar för avvisade token, läsaravvikelser, partneravbrott och omtvistade sessioner.
Supporten kan spåra ett fel genom loggarna hos station, CPO, hubb och eMSP.
Felkontroller / 03
De flesta misslyckade lanseringar beror inte på tryckkvaliteten. De beror på otydliga identifierare, otestade läsare, ofullständigt dataägarskap eller bristande livscykelkontroll.
Nätverksåtkomst finns först när en kommersiell anslutning och tokendistribution eller auktorisering är på plats.
Avvikelser i byteordning, utfyllnad och versaler/gemener är vanliga orsaker till misslyckad auktorisering. Lås representationen före produktion.
En lyckad första blippning räcker inte. Validera spärr, utgång, ersättning och återaktivering längs samma väg.
CDR-utbyte, tariffer och avräkning hör till roamingplattformar och avtal, inte till tillverkningen av id-bärare.
Leveransväg / 04
Varje fas bör avslutas med underlag som kan granskas av drift-, plattforms- och inköpsteam.
Dokumentera utfärdare, partner, hubbar, protokollversioner, tokenägarskap och supportkontakter.
Ansvarsmatris för roaming
Tillverka en liten uppsättning med kända värden och jämför representationerna i läsare, CSMS och roaming.
Tokenspårning hela vägen
Testa scenarierna godkänd, okänd, spärrad, utgången, offline och ersättning.
Matris över auktoriseringsresultat
Släpp endast de marknader och partnervägar som har slutfört acceptanstestning.
Godkänt marknads- och partnerregister
Hantera nya partner, protokolluppgraderingar och ersättningar utan att tyst ändra de fysiska identitetsreglerna.
Versionshanterad interoperabilitetspost
Ansvarsgräns / 05
En tydlig gräns förhindrar att kortet får skulden för konfigurations-, behörighets- eller avräkningsbeslut som ligger någon annanstans.
Kontrollerar godkänt material, chip, antenn, tryckoriginal, kodning, variabla data, batchkvalitetskontroll och produktionsdokumentation.
Definierar accepterat identifierarformat, läsarbeteende, tokenimport, auktoriseringsstatusar, säkerhetsapplikation och teknisk acceptans.
Äger tilldelning, aktivering, avtal, åtkomstpolicy, taxor, kundsupport, godkännande av ersättningskort och beslut vid livscykelns slut.
Alternativ för identifieringsmedel / 06
OCPP-arbetsflöden / idTag / idToken / UID-formatering
RFID-identifierare förberedda för det identifierar- och auktoriseringsflöde som används mellan laddarens läsare och OCPP-baserade administrationssystem för laddning.
Granska rekommenderad produkt
Flottdrift / Tokendata i bulk / Påfyllning
Varumärkta RFID-laddidentifierare för fordonsflottor med unika tokendata, numrering per förare eller fordon, bulkimport till plattform och kontrollerad påfyllning.
Granska rekommenderad produkt
Återvunnen PVC / Anpassad RFID / UID-mappning
Anpassade RFID-laddkort med kortkropp i återvunnen PVC, chipalternativ anpassade till läsaren, programgrafik och överlämning av data för koppling mellan UID och konto.
Granska rekommenderad produktTekniskt bibliotek / 07
Dessa källor definierar den omgivande tekniken och driftgränssnitten. ChargeRFID tillverkar fysiska identifieringsmedel; plattformskonfiguration, roamingavtal och certifiering av laddstationer ligger hos respektive operatörer och leverantörer.
Elbilsinfrastruktur / 6 min läsning
Ett RFID-kort, alla laddnätverk. Så fungerar roaming för elbilar via OCPI och OICP och därför slipper förarna jonglera med en app per nätverk. Så får fordonsflottor ett kort och en faktura för 1M+ laddare 2026.
Läs mer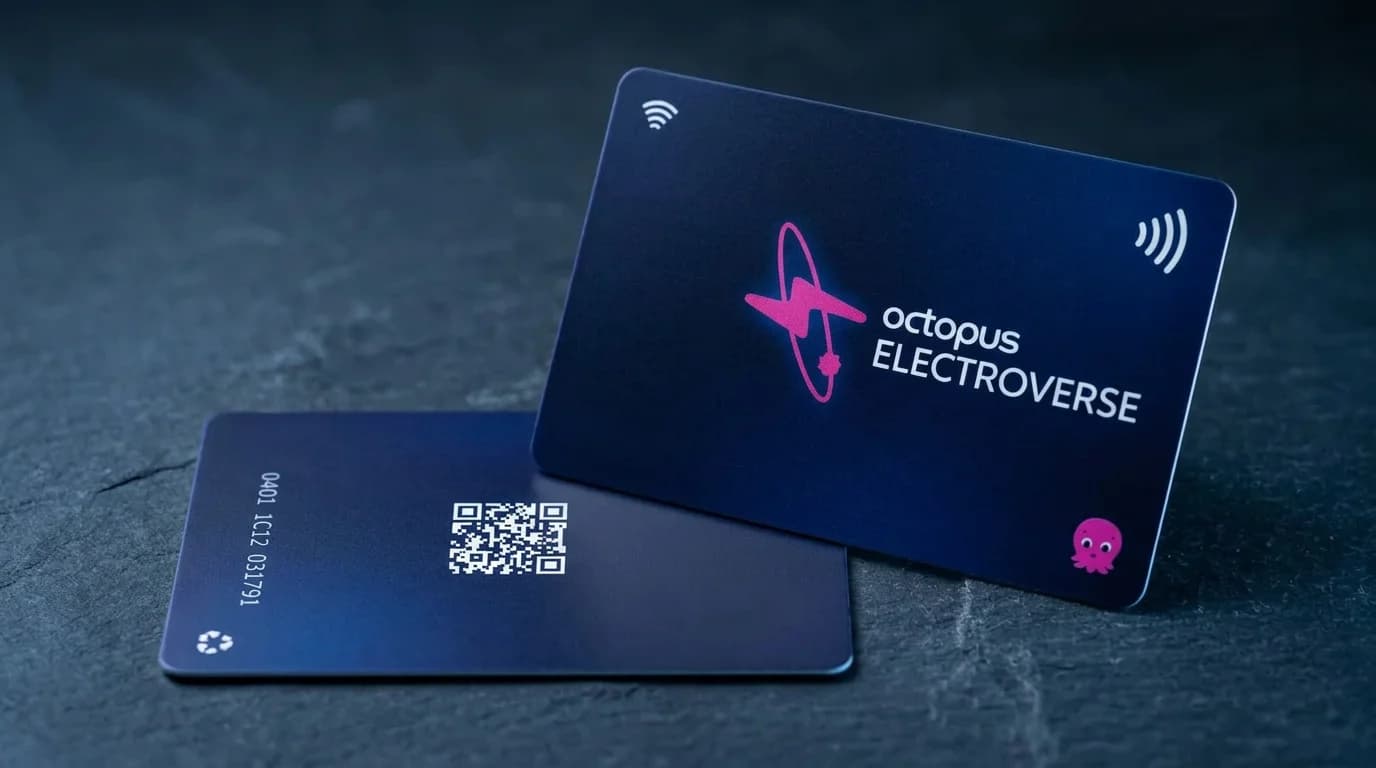
Utvalda uppdrag / 2 min läsning
Octopus Electroverse: ett diskret produktionsregister över ett specialtryckt laddkort i PVC för elbilar.
Läs merPrimära referenser för implementering
Programfrågor / 08
Nej. Id-bärarens identifierare måste registreras och auktoriseras via eMSP:ns/CPO:ns kommersiella och tekniska anslutning. Tillverkningen ger den fysiska id-bäraren, men skapar inte ett roamingavtal eller en tokenbehörighet.
OCPP är främst protokollet mellan station och managementsystem. OCPI kopplar samman CPO:er och eMSP:er för roamingdata såsom platser, token, sessioner, tariffer och CDR:er. OICP och eMIP erbjuder alternativa roaminggränssnitt.
Kortet implementerar inte OCPI. De deltagande plattformarna kommer överens om OCPI-versionen, medan den fysiska id-bäraren och identifieraren måste matcha läsaren och de tokenregler som plattformarna använder.
Ja, och det är en vanlig felkälla. Konvertering mellan hex och decimal, byteordning, utfyllnad, inledande nollor och versaler/gemener bör fastställas i gränssnittsbriefen och verifieras hela vägen.
Andra driftprogram
RFID-identifieringsmedel för laddning i depå, på arbetsplats och publikt, med kontrollerad tilldelning per förare eller fordon, plattformsklara identifierare och dokumentation av ersättningskort.
White label-kort och nyckelbrickor utformade kring ert varumärke, identifierarformat, plattformsimport, lanseringsvolym och flöde för efterbeställningar.
Program för identifieringsmedel för arbetsplatser, depåer, bostadsområden och destinationer som kräver kontrollerad åtkomst per anställd, boende, besökare eller konto.
En kontrollerad väg från äldre eller enbart UID-baserade identifieringsmedel till läsaranpassad kortteknik, med praktisk pilot, dataplan och etappvis omutfärdning.
Varumärkesprofilerade identifieringsmedel för fordonsleveranser, laddning hos återförsäljare samt lojalitets- och premiummedlemsprogram – med kontrollerad serialisering och presentation.
Dela information om läsarbestånd, regler för identifierare, säkerhetskrav, överlämning till plattformen, volym och marknader för utrullning. Vi återkommer med de frågor som behövs för prover och produktionsgodkännande.