Išsaugokite pradinius nulius
Konvertuojant identifikatorius, reikšmės gali nepastebimai pasikeisti. Baitas po baito palyginkite neapdorotą skaitytuvo išvestį, eksportuotus duomenis ir importuotus įrašus.
RFID migracijos programa
Programos rezultatas
Etapinė migracija, užtikrinanti paslaugos tęstinumą, kol tikrinamas skaitytuvų veikimas, identifikatoriai, saugumas ir pakeitimų įrašai.
Peržiūrėkite rekomenduojamą produktąSkirta
Operatoriai, keičiantys senas korteles ar CSMS platformas arba stiprinantys tik UID pagrįstą identifikavimo priemonių parką
Pradinė padėtis
Esami UID, lustai, platformos arba skaitytuvai
Tikslas
Skaitytuvui pritaikytas identifikatorius arba saugi lusto programa
Perėjimas
Bandomasis etapas, mišrus veikimas ir etapinis pakartotinis išdavimas
Valdymas
Raktų saugojimo, susiejimo ir išėmimo iš naudojimo įrodymai
Veiklos modelis / 01
Fizinė kortelė – tik vienas kontroliuojamas elementas. Ar tinkama paskyra bus autorizuota ir atsekama, lemia skaitytuvo veikimas, platformos įrašai ir veiklos taisyklės.
Inventorizuokite aktyvias, neaktyvias, pamestas ir nežinomas identifikavimo priemones kartu su jų lustų, UID ir priskyrimo įrašais.
Dokumentuokite, ką kiekvienas skaitytuvas iš tikrųjų palaiko; vien nominalus dažnis neįrodo suderinamumo programų lygmeniu.
Palyginkite esamą UID pateikimo formatą ir platformos laukus su siūlomu identifikatoriumi, susiejimu arba saugia programa.
Išbandykite senas ir naujas identifikavimo priemones su reprezentatyviais skaitytuvais, autorizavimo būsenomis ir veiklos išimtimis.
Pakaitines priemones išduokite kontroliuojamomis grupėmis, išsaugokite kryžmines nuorodas, o senąsias teises panaikinkite tik po priėmimo.
Specifikacijų matrica / 02
Gamybai parengtoje užduotyje nurodoma, ką reikia nuspręsti, kaip tai bus įgyvendinta ir kokie įrodymai bus laikomi priėmimo pagrindu.
Užfiksuokite lustą, UID ilgį, identifikatoriaus pateikimo formatą, skaitytuvą, programinę aparatinę įrangą, CSMS ir aktyvių kortelių būseną.
Nežinomi elementai ir nepalaikomi deriniai išryškėja prieš pasirenkant tikslinį sprendimą.
Išbandykite esamas ir tikslines identifikavimo priemones su reprezentatyviais techninės ir programinės įrangos deriniais.
Kiekviena diegimo grupė turi palaikomą skaitytuvų kelią arba trūkumų šalinimo planą.
Nustatykite, ar esama paskyra išsaugo savo identifikatorių, gauna susietą pakaitinį identifikatorių, ar sukuriama iš naujo.
Pereinamuoju laikotarpiu seni ir nauji serijos numeriai susiejami su viena numatyta paskyra.
Atsižvelgdami į skaitytuvų galimybes ir riziką, pasirinkite tik UID, saugios programos duomenis arba etapinį jų derinį.
Autentifikavimo ir raktų tvarkymo atsakomybės dokumentuotos ir išbandytos.
Saugioms programoms apibrėžkite, kas atsako už raktų generavimą, diversifikavimą, įrašymą, saugojimą, keitimą ir atkūrimą.
Nė vienas gamybinis raktas nepriklauso nuo nedokumentuoto asmens ar eksporto.
Nustatykite laikotarpį ir taisykles, kada kartu priimamos senos ir naujos identifikavimo priemonės.
Atšaukimo, talpyklos ir vietinio sąrašo veikimas yra nuspėjamas per visą persidengimo laikotarpį.
Užfiksuokite pristatymą, aktyvavimą, senųjų kortelių blokavimą, sunaikinimą arba grąžinimą ir neišspręstas išimtis.
Programa gali įrodyti, kurios senosios identifikavimo priemonės tebegalioja.
Gedimų prevencija / 03
Dauguma nesėkmingų paleidimų kyla ne dėl spaudos kokybės. Jų priežastys – neaiškūs identifikatoriai, neišbandyti skaitytuvai, neapibrėžta atsakomybė už duomenis arba silpna gyvavimo ciklo kontrolė.
Konvertuojant identifikatorius, reikšmės gali nepastebimai pasikeisti. Baitas po baito palyginkite neapdorotą skaitytuvo išvestį, eksportuotus duomenis ir importuotus įrašus.
Skaitytuvas, aptinkantis AES autentifikavimą palaikančias 13,56 MHz identifikavimo priemones, vis tiek gali naudoti tik jų UID. Saugioms programoms būtinas aiškiai įgyvendintas skaitytuvo ir raktų palaikymas.
Priverstinis perėjimas per vieną dieną retai būna būtinas. Prieš išduodami pakaitines priemones, apibrėžkite lygiagretaus veikimo laikotarpį, grąžinimo į ankstesnę būseną planą ir išimčių grupes.
Saugios kortelės be dokumentuoto raktų saugojimo, diversifikavimo ir atkūrimo gali sukurti naują priklausomybės nuo tiekėjo formą.
Įgyvendinimo eiga / 04
Kiekvienas etapas turėtų baigtis įrodymais, kuriuos gali peržiūrėti veiklos, platformos ir pirkimų komandos.
Inventorizuokite identifikavimo priemones, skaitytuvus, programinę aparatinę įrangą, platformas, identifikatorių formatus ir aktyvius priskyrimus.
Esamos infrastruktūros registras
Pasirinkite naują technologiją, saugumo lygį, duomenų modelį ir atsakomybę už raktų valdymą.
Patvirtintas tikslinis identifikavimo priemonės profilis
Išbandykite senąsias ir naująsias korteles su skirtingais skaitytuvais, skirtingose vietose, esant įvairioms ryšio būsenoms ir taikant platformos procesus.
Suderinamumo ir išimčių matrica
Keiskite priemones pagal vietas arba naudotojų grupes, taikydami priskyrimo, komunikacijos ir grąžinimo į ankstesnę būseną kontrolę.
Identifikavimo priemonių išdavimo naudotojų grupėms ir aktyvavimo žurnalas
Užblokuokite, susigrąžinkite arba sunaikinkite senąsias identifikavimo priemones ir užbaikite neišspręstus susiejimus.
Išėmimo iš naudojimo ir likutinės rizikos ataskaita
Atsakomybės ribos / 05
Tiksliai nubrėžtos ribos padeda išvengti situacijų, kai kortelė kaltinama dėl konfigūracijos, teisių ar atsiskaitymų sprendimų, priimamų kitur.
Kontroliuoja patvirtintą medžiagą, lustą, anteną, dizainą, kodavimą, kintamuosius duomenis, partijos kokybės kontrolę ir gamybos įrašus.
Apibrėžia priimtiną identifikatoriaus formatą, skaitytuvo veikimą, identifikatorių importą, autorizavimo būsenas, saugos aplikaciją ir techninį priėmimą.
Atsako už priskyrimą, aktyvinimą, sutartis, prieigos politiką, tarifus, klientų aptarnavimą, keitimo patvirtinimą ir sprendimus dėl naudojimo pabaigos.
Identifikavimo priemonių variantai / 06
OCPP procesai / idTag / idToken / UID formatavimas
RFID identifikavimo priemonės, parengtos identifikatoriaus ir autorizavimo procesui tarp elektromobilių įkrovimo stotelių skaitytuvų ir OCPP įkrovimo valdymo sistemų.
Peržiūrėkite rekomenduojamą produktą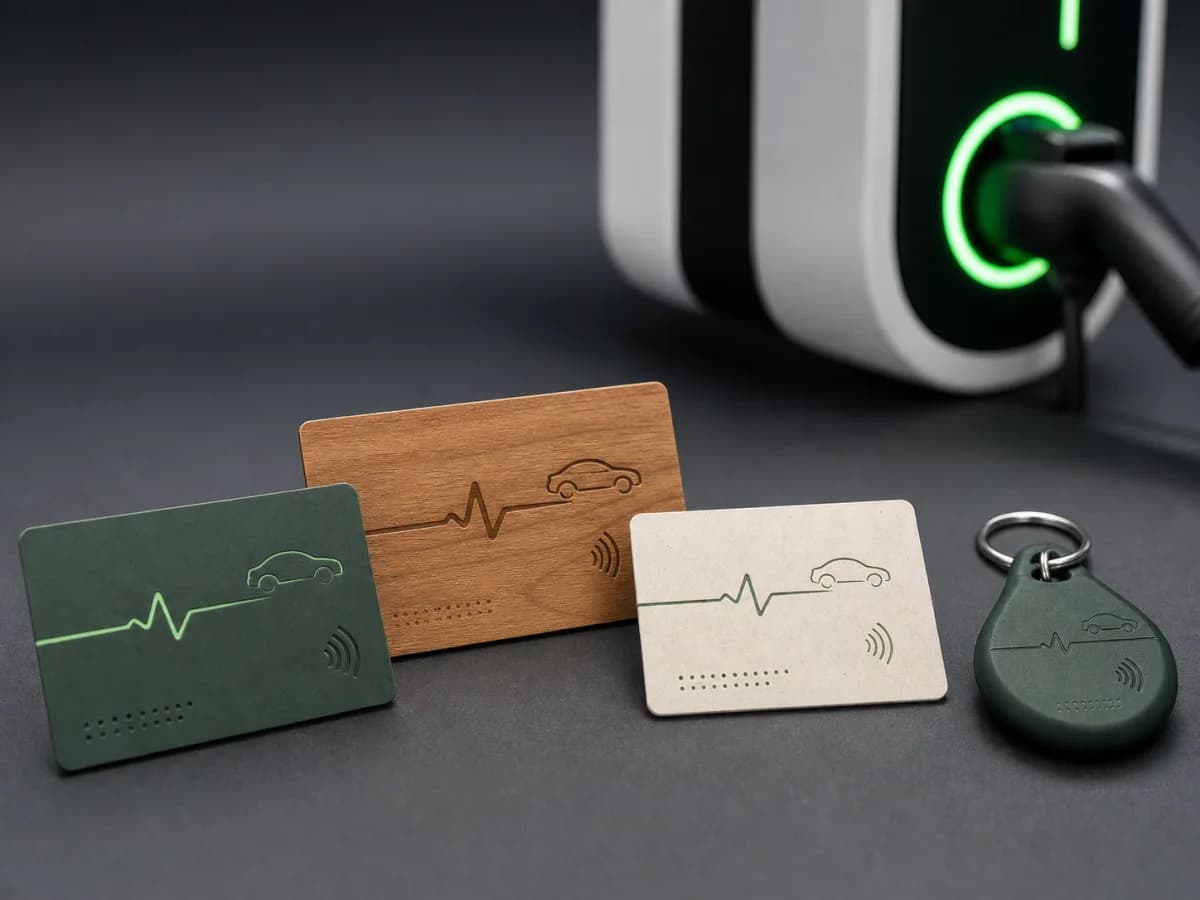
Individualūs inžineriniai sprendimai / OEM/ODM / Prototipo patikra
Individualios RFID identifikavimo priemonės, kuriamos pagal jūsų įkrovimo stotelių skaitytuvus, identifikatorių duomenis, saugumo modelį, gaminio formą, dizainą ir užsakymų vykdymo procesą.
Peržiūrėkite rekomenduojamą produktą
Perdirbtas PVC / Individualus RFID / UID susiejimas
Individualios RFID įkrovimo kortelės su perdirbto PVC korpusu, skaitytuvui pritaikytais lustų variantais, programos dizainu ir UID susiejimo su paskyromis duomenų perdavimu.
Peržiūrėkite rekomenduojamą produktąTechninė biblioteka / 07
Šie šaltiniai apibrėžia susijusias technologijas ir veiklos sąsajas. ChargeRFID gamina fizines identifikavimo priemones; už platformos konfigūraciją, tarptinklinio įkrovimo sutartis ir įkrovimo stotelių sertifikavimą atsako atitinkami operatoriai ir tiekėjai.
Technologijos / 7 min. skaitymo
Nuo tiekėjo nepriklausomas 13,56 MHz elektromobilių įkrovimo identifikavimo priemonės pasirinkimo metodas, grindžiamas skaitytuvo veikimu, identifikatoriaus formatu, autentifikavimu, valdymo sistemos kontrolės priemonėmis ir tarptinklinio įkrovimo reikalavimais
Skaityti daugiau
Technologijos / 9 min. skaitymo
Ką iš tikrųjų atlieka RFID kortelė elektromobilių įkrovimui, kaip jos pateikiamas identifikatorius tikrinamas OCPP stotelėse ir tarptinklinio ryšio platformose, kokios lustų technologijos naudojamos ir kaip pasirinkti tinkamą kortelę autoparkams, tinklams ar asmeniniam naudojimui.
Skaityti daugiau
Technologijos / 5 min. skaitymo
Įterptinis RFID autentifikavimas: neprisijungus galinčios veikti įkrovimo stotelės keičia elektromobilių infrastruktūrą
Skaityti daugiauPagrindiniai įgyvendinimo šaltiniai
Programos klausimai / 08
Kartais platforma gali išsaugoti paskyrą naudodama susiejimo lentelę, tačiau konkretaus UID kopijavimas ar pasirinkimas gali būti neįmanomas, nesaugus arba neatitikti lusto tiekėjo numatyto modelio. Identifikavimo tęstinumą pirmiausia vertinkite kaip valdymo sistemos migracijos klausimą.
Taip, jei skaitytuvai ir autorizavimo platforma palaiko abi ir lygiagretaus veikimo taisyklės yra išbandytos. Mišriam veikimui turi būti nustatyta pabaigos data, galiojimo panaikinimo procesas ir grąžinimo į ankstesnę būseną planas.
Ne. AES autentifikavimą palaikanti 13,56 MHz identifikavimo priemonė palaiko AES pagrįstas programas, tačiau skaitytuvas, raktų schema ir valdymo sistema turi tą programą įgyvendinti. Nuskaitant tik kortelės UID, šios kriptografinės galimybės nenaudojamos.
Įtraukite kiekvieną reprezentatyvią skaitytuvų ir programinės aparatinės įrangos šeimą, numatytus prisijungus ir neprisijungus vykdomo autorizavimo kelius, bent vieną pakeitimo scenarijų ir visapusišką duomenų importo ir eksporto sutikrinimą.
Kitos veiklos programos
RFID identifikavimo priemonės įkrovimui depuose, darbovietėse ir viešosiose stotelėse, su kontroliuojamu priskyrimu vairuotojui ar automobiliui, platformai parengtais identifikatoriais ir keitimo įrašais.
Kortelės ir pakabukai su jūsų prekės ženklu (white-label), parengti pagal jūsų identifikatoriaus formatą, platformos importą, pradinį kiekį ir pakartotinių užsakymų procesą.
Fizinės RFID identifikavimo priemonės tarptinklinio įkrovimo programoms, kuriose identifikatorių įrašai, formatai ir gyvavimo ciklo būsena išlieka nuoseklūs eMSP, CPO ir tarptinklinio įkrovimo centrų (hub) sistemose.
Identifikavimo priemonių programos darbovietėms, depams, gyvenamiesiems objektams ir kelionės tikslo vietoms, kuriose reikia kontroliuojamos prieigos pagal darbuotoją, gyventoją, lankytoją ar paskyrą.
Prekės ženklu pažymėtos identifikavimo priemonės automobilių perdavimui, įkrovimui pas atstovus, lojalumo ir išskirtinės narystės programoms – su kontroliuojamu serijiniu numeravimu ir pateikimu.
Pateikite informaciją apie naudojamus skaitytuvus, identifikatorių taisykles, saugumo reikalavimus, duomenų perdavimą į platformą, kiekius ir diegimo rinkas. Atsiųsime klausimus, į kuriuos reikia atsakyti prieš gaminant pavyzdžius ir tvirtinant gamybą.