Őrizze meg a vezető nullákat
Az azonosítók átalakítása észrevétlenül megváltoztathatja az értékeket. Bájtról bájtra vesse össze az olvasó nyers kimenetét, az exportált adatokat és az importált rekordokat.
RFID-migrációs program
A program eredménye
Szakaszos átállás, amely fenntartja a szolgáltatást, miközben az olvasók működését, az azonosítókat, a biztonságot és a cserenyilvántartásokat validálják.
Az ajánlott termék megtekintéseCélcsoport
Régi kártyáikat lecserélő, CSMS-platformot váltó vagy kizárólag UID-alapú állományukat megerősítő üzemeltetők
Kiindulási helyzet
Meglévő UID-, chip-, platform- vagy olvasóállomány
Cél
Olvasóhoz illeszkedő azonosító vagy biztonságos alkalmazás
Átállás
Kísérleti üzem, vegyes üzem és szakaszos újrakiosztás
Felügyelet
Kriptográfiai kulcsok őrzése, azonosító-hozzárendelés és kivezetési bizonylatok
Működési modell / 01
A fizikai kártya csak az egyik ellenőrzött bemenet. Az olvasó viselkedése, a platform nyilvántartásai és a működési szabályok határozzák meg, hogy a megfelelő fiók kap-e jogosultságot, és nyomon követhető-e.
Leltározza az aktív, inaktív, elveszett és ismeretlen állapotú kártyákat és kulcstartókat a hozzájuk tartozó chip-, UID- és hozzárendelési rekordokkal együtt.
Dokumentálja, hogy az egyes olvasók ténylegesen mit támogatnak; a névleges frekvencia önmagában nem igazolja az alkalmazásszintű kompatibilitást.
Vesse össze a régi UID-ábrázolást és platformmezőket a javasolt azonosítóval, hozzárendeléssel vagy biztonságos alkalmazással.
Tesztelje a régi és az új kártyákat, illetve kulcstartókat reprezentatív olvasókon, jogosultsági állapotokban és üzemeltetési kivételhelyzetekben.
A csereeszközöket ellenőrzött csoportokban ossza ki, őrizze meg a kereszthivatkozásokat, és a régi jogosultságot csak az átvételt követően szüntesse meg.
Specifikációs mátrix / 02
A gyártásra kész specifikáció rögzíti, miről kell dönteni, hogyan valósul meg, és milyen bizonyíték számít elfogadásnak.
Rögzítse a chipet, az UID hosszát, az azonosító ábrázolását, az olvasót, a firmware-t, a CSMS-t és az aktív kártyák állapotát.
Az ismeretlen tényezők és a nem támogatott kombinációk a célmegoldás kiválasztása előtt láthatóvá válnak.
Tesztelje a régi és a célként kijelölt kártyákat, illetve kulcstartókat reprezentatív hardver- és szoftverkombinációkon.
Minden bevezetési csoporthoz tartozik támogatott olvasási útvonal vagy javítási terv.
Határozza meg, hogy a meglévő fiók megtartja-e az azonosítóját, hozzárendelt csereazonosítót kap-e, vagy újra létre kell hozni.
Az átállás alatt a régi és az új sorszám ugyanahhoz a kijelölt fiókhoz tartozik.
Az olvasók képességei és a kockázat alapján válasszon a kizárólag UID-alapú megoldás, a biztonságos alkalmazásadatok vagy ezek szakaszos kombinációja közül.
A hitelesítési és kulcskezelési felelősségek dokumentáltak és teszteltek.
Biztonságos alkalmazások esetén határozza meg, ki felel a kulcsok generálásáért, diverzifikációjáért, betöltéséért, tárolásáért, rotációjáért és helyreállításáért.
Egyetlen éles kulcs sem függ nem dokumentált személytől vagy exporttól.
Határozza meg a régi és az új kártyák, illetve kulcstartók párhuzamos elfogadásának időszakát és szabályait.
A visszavonás, a gyorsítótár és a helyi lista működése az átfedési időszak alatt végig kiszámítható.
Rögzítse a kézbesítést, az aktiválást, a régi kártya letiltását, megsemmisítését vagy visszavételét, valamint a megoldatlan kivételeket.
A program igazolni tudja, mely régi RFID-kártyák és RFID-kulcstartók maradnak érvényesek.
Hibamegelőzés / 03
A legtöbb sikertelen bevezetést nem a nyomtatási minőség okozza, hanem a tisztázatlan azonosítók, a teszteletlen olvasók, a hiányosan rendezett adatgazdai felelősség vagy a gyenge életciklus-kezelés.
Az azonosítók átalakítása észrevétlenül megváltoztathatja az értékeket. Bájtról bájtra vesse össze az olvasó nyers kimenetét, az exportált adatokat és az importált rekordokat.
Az az olvasó, amely felismeri az AES-hitelesítésű 13,56 MHz-es kártyákat, attól még csak az UID-t is használhatja. A biztonságos alkalmazásokhoz az olvasó és a kulcsok kifejezett támogatása szükséges.
Kényszerített, egynapos átállásra ritkán van szükség. A cserekártyák kiadása előtt határozza meg az átfedési időszakot, a visszaállítás módját és a kivételcsoportokat.
A dokumentált kulcsőrzés, kulcsdiverzifikáció és helyreállítás nélküli biztonságos kártyák újfajta beszállítói függőséget hozhatnak létre.
A megvalósítás menete / 04
Minden szakasz olyan bizonyítékkal záruljon, amelyet az üzemeltetési, a platform- és a beszerzési csapat is áttekinthet.
Az RFID-kártyák és -kulcstartók, olvasók, firmware-verziók, platformok, azonosítóformátumok és aktív hozzárendelések leltárba vétele.
A jelenlegi állapotot rögzítő eszköznyilvántartás
Az új technológia, a biztonsági szint, az adatmodell és a kriptográfiai kulcskezelési felelősség kiválasztása.
Jóváhagyott célprofil az új RFID-kártyákhoz
A régi és új kártyák tesztelése különböző olvasókon, helyszíneken, kapcsolati állapotokban és platformfolyamatokban.
Kompatibilitási és kivételmátrix
Csere helyszínenként vagy felhasználói csoportonként, hozzárendelési, kommunikációs és visszaállítási kontrollokkal.
Csoportonkénti kiadási és aktiválási napló
A régi RFID-kártyák és -kulcstartók letiltása, visszagyűjtése vagy megsemmisítése, valamint a nyitott hozzárendelések lezárása.
Kivezetési és fennmaradó kockázati jelentés
Felelősségi határok / 05
A pontos határvonal megakadályozza, hogy a kártyát okolják olyan konfigurációs, jogosultsági vagy elszámolási döntésekért, amelyek máshol születnek.
Felel a jóváhagyott anyagért, chipért, antennáért, grafikáért, kódolásért, változó adatokért, a gyártási tétel minőségellenőrzéséért és a gyártási nyilvántartásért.
Meghatározza az elfogadott azonosítóformátumot, az olvasó viselkedését, a tokenimportot, a jogosultsági állapotokat, a biztonsági alkalmazást és a műszaki átvételt.
Felel a hozzárendelésért, az aktiválásért, a szerződésekért, a hozzáférési szabályzatért, a tarifákért, az ügyfélszolgálatért, a cserék jóváhagyásáért és az életciklus végével kapcsolatos döntésekért.
Kártya- és kulcstartóváltozatok / 06
OCPP-folyamatok / idTag / idToken / UID-formázás
RFID-kártyák, amelyeket a töltőberendezések olvasói és az OCPP-alapú töltéskezelő rendszerek közötti azonosítási és jogosultság-ellenőrzési folyamathoz készítünk elő.
Az ajánlott termék megtekintése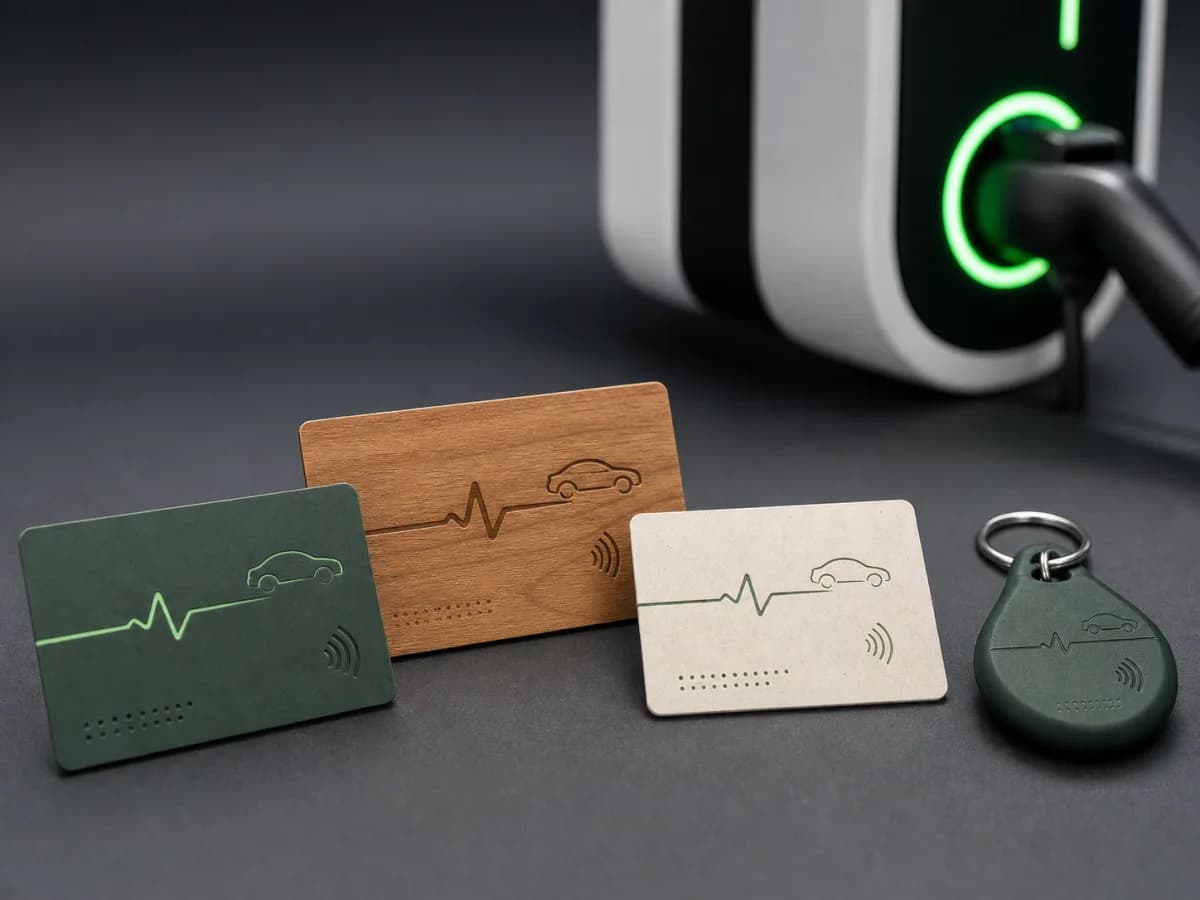
Egyedi fejlesztés / OEM/ODM / Prototípus-validálás
Egyedi RFID-kártyák és -kulcstartók, amelyeket a töltőberendezések olvasóihoz, a tokenadatokhoz, a biztonsági modellhez, a formátumhoz, a grafikához és a teljesítési folyamathoz igazítunk.
Az ajánlott termék megtekintése
Újrahasznosított PVC / Egyedi RFID / UID-hozzárendelés
Egyedi RFID-töltőkártyák újrahasznosított PVC-kártyatesttel, olvasóhoz illesztett chipopciókkal, programarculattal és UID–fiók adatátadással.
Az ajánlott termék megtekintéseMűszaki könyvtár / 07
Ezek a források határozzák meg a kapcsolódó technológiát és üzemeltetési interfészeket. A ChargeRFID fizikai RFID-kártyákat és -kulcstartókat gyárt; a platformkonfiguráció, a roamingszerződések és a töltőállomások tanúsítása az illetékes üzemeltetők és szállítók hatáskörében marad.
Technológia / 7 perc olvasás
Gyártófüggetlen módszer 13,56 MHz-es RFID-azonosító kiválasztására elektromosautó-töltéshez az olvasó működése, az azonosítóformátum, a hitelesítés, a háttérrendszeri ellenőrzések és a roamingkövetelmények alapján
Tovább olvasom
Technológia / Olvasási idő: 9 perc
Mire szolgál valójában az elektromosautó-töltéshez használt RFID-kártya, hogyan zajlik a hitelesítés az OCPP-alapú töltőállomásokon és a roamingközpontokon keresztül, milyen chiptechnológiákat alkalmaznak, és hogyan válassza ki a megfelelő kártyát járműflottához, töltőhálózathoz vagy személyes használatra.
Tovább olvasom
Technológia / 5 perc olvasás
Beépített RFID-alapú hitelesítés: az offline működésre képes töltőállomások átalakítják az elektromosautó-töltési infrastruktúrát
Tovább olvasomElsődleges megvalósítási referenciák
Kérdések a programról / 08
Egy platform esetenként egy megfeleltetési táblával meg tudja őrizni a fiókot, egy adott UID másolása vagy kiválasztása azonban lehetetlen, nem biztonságos, vagy kívül eshet a chipgyártó által szándékolt működési modellen. Az azonosság folytonosságát elsősorban háttérrendszer-migrációs kérdésként kezelje.
Igen, ha az olvasók és a jogosultság-ellenőrzési platform mindkettőt támogatják, és az átfedési szabályokat tesztelték. A vegyes üzemnek legyen meghatározott záró dátuma, visszavonási folyamata és visszaállítási terve.
Nem. Az AES-hitelesítésű 13,56 MHz-es kártya támogatja az AES-alapú alkalmazásokat, de ezt az alkalmazást az olvasónak, a kulcssémának és a háttérrendszernek is meg kell valósítania. Ha csak a kártya UID-jét olvassák ki, ezek a kriptográfiai képességek kihasználatlanok maradnak.
Terjedjen ki minden reprezentatív olvasó- és firmware-családra, a tervezett online és offline jogosultság-ellenőrzési útvonalakra, legalább egy csereforgatókönyvre, valamint az adatimport és -export teljes egyeztetésére.
További üzemeltetési programok
RFID-kártyák és -kulcstartók telephelyi, munkahelyi és nyilvános töltéshez, kontrollált sofőr- vagy járműhozzárendeléssel, a platformon való használatra előkészített azonosítókkal és cserenyilvántartással.
White-label kártyák és kulcstartók az Ön márkájához, azonosítóformátumához, platformimportjához, bevezetési mennyiségéhez és utánrendelési folyamatához igazítva.
Fizikai RFID-kártyák és -kulcstartók olyan roamingprogramokhoz, amelyekben a tokenrekordok, az azonosítóformátumok és az életciklus-állapotok egységesek maradnak az eMSP-, CPO- és hubrendszerek között.
Kártyaprogramok munkahelyek, járműtelepek, lakóingatlanok és célállomások számára, ahol munkavállalók, lakók, látogatók vagy fiókok szerint szabályozott hozzáférésre van szükség.
Márkázott kártyák és kulcstartók járműátadáshoz, márkakereskedési töltéshez, hűség- és prémium tagsági programokhoz – kontrollált sorszámozással és megjelenéssel.
Ossza meg velünk az olvasóállomány adatait, az azonosítókra vonatkozó szabályokat, a biztonsági követelményt, a platformátadás módját, a mennyiséget és a bevezetési piacokat. Ezt követően elküldjük a mintákhoz és a gyártási jóváhagyáshoz szükséges kérdéseket.