Säilytä etunollat
Tunnisteen muunnos voi muuttaa arvoja huomaamatta. Vertaa lukijan raakatulostetta, vietyä dataa ja tuotuja tietueita tavu tavulta.
RFID-siirtymäohjelma
Ohjelman tulos
Vaiheittainen siirtymä, joka turvaa palvelun samalla kun lukijoiden toiminta, tunnisteet, suojaus ja vaihtotietueet validoidaan.
Tutustu suositeltuun tuotteeseenSuunniteltu
Operaattorit, jotka korvaavat vanhoja kortteja, vaihtavat CSMS-alustaa tai vahvistavat pelkkään UID:hen perustuvaa ympäristöä
Lähtötilanne
Vanha UID-, siru-, alusta- tai lukijaympäristö
Tavoite
Lukijaan sovitettu tunniste tai suojattu sovellus
Siirtymä
Pilotti, rinnakkaiskäyttö ja vaiheittainen uudelleenmyöntö
Hallinta
Avainten hallussapito, yhdistäminen ja käytöstä poiston todisteet
Toimintamalli / 01
Fyysinen kortti on yksi hallittu osatekijä. Lukijan toiminta, alustan tietueet ja toimintasäännöt ratkaisevat, valtuutetaanko ja jäljitetäänkö oikea tili.
Inventoi aktiiviset, ei-aktiiviset, kadonneet ja tuntemattomat tunnisteet sekä niiden siru-, UID- ja kohdistustiedot.
Dokumentoi, mitä kukin lukija todellisuudessa tukee; pelkkä nimellistaajuus ei todista sovellusyhteensopivuutta.
Vertaa vanhaa UID-esitysmuotoa ja alustan kenttiä ehdotettuun tunnisteeseen, yhdistämiseen tai suojattuun sovellukseen.
Testaa vanhat ja uudet tunnisteet edustavilla lukijoilla, valtuutustiloilla ja operatiivisilla poikkeuksilla.
Myönnä korvaavat tunnisteet hallituissa ryhmissä, säilytä ristiviittaukset ja poista vanha käyttöoikeus vasta hyväksynnän jälkeen.
Määrittelymatriisi / 02
Valmistusvalmiissa kuvauksessa todetaan, mitä on päätettävä, miten se toteutetaan ja mikä näyttö hyväksytään.
Kirjaa siru, UID:n pituus, tunnisteen esitysmuoto, lukija, laiteohjelmisto, CSMS ja aktiivisten korttien tila.
Tuntemattomat ja tukemattomat yhdistelmät ovat näkyvissä ennen tavoiteratkaisun valintaa.
Testaa vanhat ja tavoitteena olevat tunnisteet edustavilla laitteisto- ja ohjelmistoyhdistelmillä.
Jokaisella käyttöönottoryhmällä on tuettu lukijapolku tai korjaussuunnitelma.
Määritä, säilyttääkö nykyinen tili tunnisteensa, saako se yhdistetyn korvaavan tunnisteen vai luodaanko se uudelleen.
Vanhat ja uudet sarjanumerot kohdistuvat siirtymän aikana yhteen aiottuun tiliin.
Valitse pelkkä UID, suojatun sovelluksen data tai vaiheittainen yhdistelmä lukijan ominaisuuksien ja riskin perusteella.
Todennus- ja avainvastuut on dokumentoitu ja testattu.
Määritä suojattujen sovellusten osalta avainten luonnin, diversifioinnin, sirulle kirjoittamisen, säilytyksen, vaihdon ja palautuksen omistajuus.
Mikään tuotantoavain ei ole dokumentoimattoman henkilön tai viennin varassa.
Määritä ajanjakso ja säännöt vanhojen ja uusien tunnisteiden samanaikaiselle hyväksymiselle.
Peruutusten, välimuistin ja paikallisen listan toiminta on ennustettavaa koko päällekkäisyysjakson ajan.
Kirjaa toimitus, aktivointi, vanhan kortin esto, hävitys tai palautus sekä ratkaisemattomat poikkeukset.
Ohjelma pystyy osoittamaan, mitkä vanhat tunnisteet ovat yhä voimassa.
Vikojen hallinta / 03
Useimmat epäonnistuneet lanseeraukset eivät johdu painolaadusta. Ne johtuvat epäselvistä tunnisteista, testaamattomista lukijoista, puutteellisesta datan omistajuudesta tai heikosta elinkaaren hallinnasta.
Tunnisteen muunnos voi muuttaa arvoja huomaamatta. Vertaa lukijan raakatulostetta, vietyä dataa ja tuotuja tietueita tavu tavulta.
Lukija, joka havaitsee AES-todennetun 13.56 MHz:n tunnisteen, saattaa silti käyttää vain sen UID:tä. Suojatut sovellukset edellyttävät erikseen lukijan ja avainten tukea.
Pakotettu yhden päivän siirtymä on harvoin tarpeen. Määritä päällekkäisyysjakso, paluusuunnitelma ja poikkeusryhmät ennen korvaavien tunnisteiden myöntämistä.
Suojatut kortit ilman dokumentoitua avainten hallussapitoa, diversifiointia ja palautusta voivat luoda uudenlaisen toimittajariippuvuuden.
Toimituspolku / 04
Jokaisen vaiheen tulee päättyä näyttöön, jonka operatiiviset, alusta- ja hankintatiimit voivat tarkastaa.
Inventoi tunnisteet, lukijat, laiteohjelmistot, alustat, tunnisteformaatit ja aktiiviset kohdistukset.
Nykytilan ympäristörekisteri
Valitse uusi tekniikka, suojaustaso, tietomalli ja avainhallinnan vastuu.
Hyväksytty tavoitetunnisteprofiili
Testaa vanhat ja uudet kortit eri lukijoilla, kohteissa, yhteystiloissa ja alustaprosesseissa.
Yhteensopivuus- ja poikkeusmatriisi
Vaihda kohteittain tai käyttäjäryhmittäin kohdistuksen, viestinnän ja paluusuunnitelman hallinnalla.
Ryhmäkohtainen myöntö- ja aktivointiloki
Estä, palauta tai hävitä vanhat tunnisteet ja sulje ratkaisemattomat yhdistämiset.
Käytöstä poisto- ja jäännösriskiraportti
Vastuunjako / 05
Tarkka rajaus estää syyttämästä korttia konfiguraatio-, käyttöoikeus- tai selvityspäätöksistä, jotka kuuluvat muualle.
Hallitsee hyväksyttyä materiaalia, piiriä, antennia, painokuvaa, koodausta, muuttuvaa dataa, eräkohtaista laadunvarmistusta ja valmistustietuetta.
Määrittää hyväksytyn tunnistemuodon, lukijan toiminnan, tunnisteiden tuonnin, valtuutustilat, tietoturvasovelluksen ja teknisen hyväksynnän.
Vastaa kohdistuksesta, aktivoinnista, sopimuksista, käyttöoikeuskäytännöistä, hinnoittelusta, asiakastuesta, korvaavien korttien hyväksynnästä ja elinkaaren päättämistä koskevista päätöksistä.
Lataustunnistevaihtoehdot / 06
OCPP-työnkulut / idTag / idToken / UID-muotoilu
RFID-tunnisteet, jotka on valmisteltu sähköautojen latauslaitteiden lukijoiden ja OCPP-latauksenhallintajärjestelmien välillä käytettävää tunniste- ja valtuutustyönkulkua varten.
Tutustu suositeltuun tuotteeseen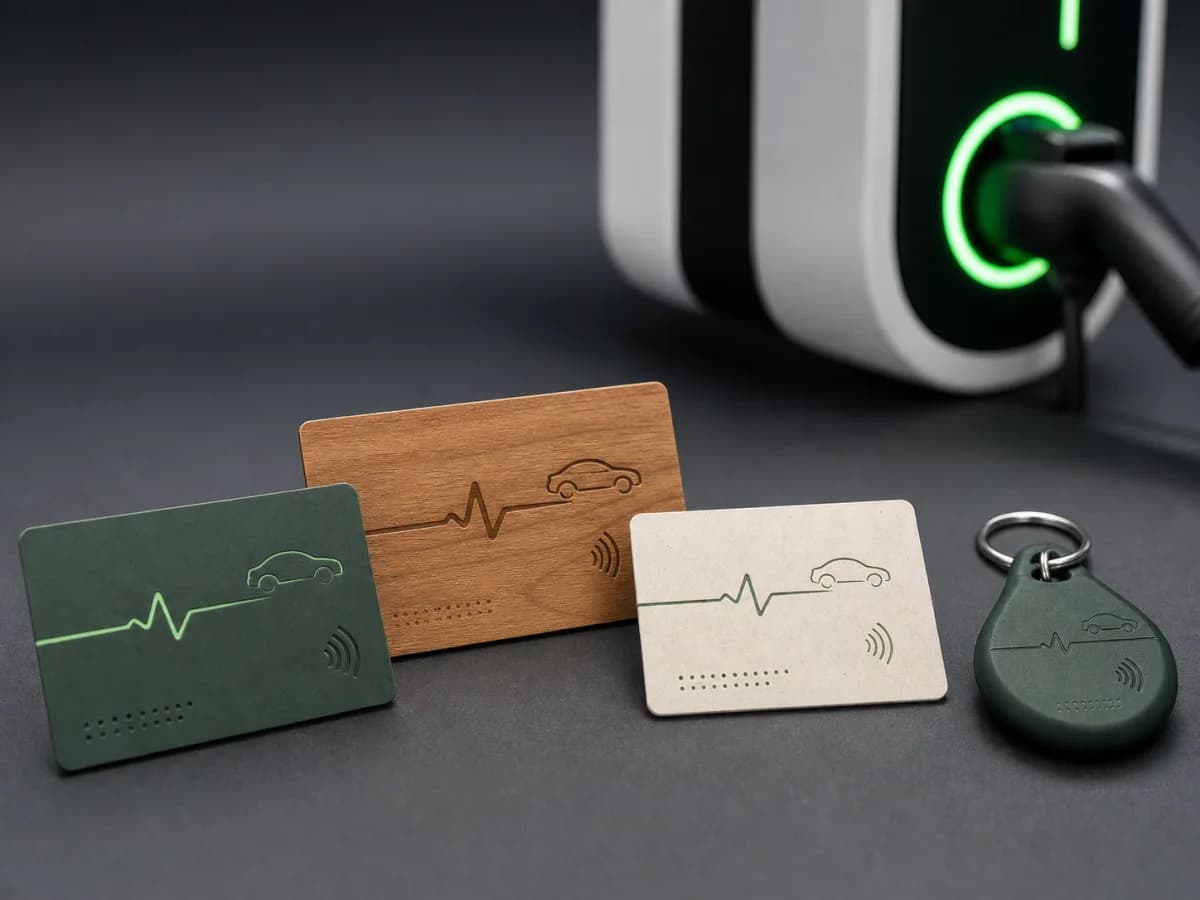
Räätälöity suunnittelu / OEM/ODM / Prototyypin validointi
Räätälöidyt RFID-tunnisteet, jotka suunnitellaan latauslaitteidesi lukijoiden, tunnistetietojen, tietoturvamallin, muotoilun, painokuvan ja toimitusprosessin mukaan.
Tutustu suositeltuun tuotteeseen
Kierrätetty PVC / Räätälöity RFID / UID-vastaavuudet
Räätälöidyt RFID-latauskortit, joissa on kierrätys-PVC-runko, lukijaan sovitetut siruvaihtoehdot, ohjelmakohtaiset painokuvat ja UID–tili-tietojen luovutus.
Tutustu suositeltuun tuotteeseenTekninen kirjasto / 07
Nämä lähteet määrittelevät ympäröivän teknologian ja käyttörajapinnat. ChargeRFID valmistaa fyysisiä lataustunnisteita; alustan konfigurointi, verkkovierailusopimukset ja latausasemien sertifiointi kuuluvat asianomaisille operaattoreille ja toimittajille.
Teknologia / 7 min lukuaika
Toimittajariippumaton menetelmä 13.56 MHz:n sähköauton lataustunnisteen valintaan lukijan toiminnan, tunnistemuodon, todennuksen, taustajärjestelmän hallintakeinojen ja verkkovierailuvaatimusten perusteella
Lue lisää
Teknologia / 9 min lukuaika
Mitä sähköautojen lataukseen tarkoitettu RFID-kortti todella tekee, miten sillä tunnistaudutaan OCPP-latausasemilla ja verkkovierailukeskuksissa ja mitä siruteknologioita korteissa käytetään. Lisäksi: miten valitaan oikea kortti ajoneuvokalustoille, latausverkoille tai henkilökohtaiseen käyttöön.
Lue lisää
Teknologia / 5 min lukuaika
RFID-tunnistus sulautuu laitteisiin: myös ilman verkkoyhteyttä toimivat latausasemat muuttavat sähköautojen latausinfrastruktuuria
Lue lisääKeskeiset toteutusviitteet
Ohjelmaa koskevat kysymykset / 08
Joskus alusta voi säilyttää tilin yhdistämistaulukon avulla, mutta tietyn UID:n kopiointi tai valitseminen voi olla mahdotonta, tietoturvan kannalta riskialtista tai sirutoimittajan tarkoittaman mallin vastaista. Käsittele identiteetin jatkuvuutta ensisijaisesti taustajärjestelmän siirtymäkysymyksenä.
Kyllä, jos lukijat ja valtuutusalusta tukevat molempia ja päällekkäisyyden säännöt on testattu. Rinnakkaiskäytöllä tulee olla määritelty päättymispäivä, peruutusprosessi ja paluusuunnitelma.
Ei. AES-todennettu 13.56 MHz:n tunniste tukee AES-pohjaisia sovelluksia, mutta lukijan, avainjärjestelmän ja taustajärjestelmän on toteutettava kyseinen sovellus. Pelkän kortin UID:n lukeminen ei hyödynnä näitä kryptografisia ominaisuuksia.
Sisällytä jokainen edustava lukija- ja laiteohjelmistoperhe, suunnitellut valtuutuspolut verkkoyhteyden kanssa ja ilman sitä, vähintään yksi vaihtoskenaario sekä datan tuonnin ja viennin täydellinen täsmäytys.
Muut toimintaohjelmat
RFID-lataustunnisteet varikko-, työpaikka- ja julkiseen lataukseen hallitulla kuljettaja- tai ajoneuvokohdistuksella, alustavalmiilla tunnisteilla ja korvaustietueilla.
White label -kortit ja -avaimenperät, jotka valmistellaan brändisi, tunnistemuotosi, alustatuontisi, lanseerausmääräsi ja uusintatilausprosessisi mukaan.
Fyysiset RFID-lataustunnisteet verkkovierailuohjelmiin, joissa tunnistetietueet, tunnistemuodot ja elinkaaren tila pysyvät yhdenmukaisina eMSP-, CPO- ja hub-järjestelmissä.
Lataustunnisteohjelmat työpaikoille, varikoille, asuinkohteille ja käyntikohteille, jotka tarvitsevat työntekijä-, asukas-, vierailija- tai tilikohtaista käytönhallintaa.
Brändätyt lataustunnisteet ajoneuvojen luovutukseen, jälleenmyyjien lataukseen, kanta-asiakkuuteen ja premium-jäsenohjelmiin – hallitulla sarjanumeroinnilla ja esillepanolla.
Kerro lukijakanta, tunnistesäännöt, tietoturvavaatimus, alustaluovutus, volyymi ja käyttöönottomarkkinat. Lähetämme sinulle kysymykset, joita näytteet ja tuotantohyväksyntä edellyttävät.