Tekijä ChargeRFID
Tarkastusmenetelmä: Tarkistimme tämän oppaan alla lueteltuja ensisijaisia sääntely-, protokolla- ja valmistajalähteitä vasten. Tuotesuositukset heijastavat ChargeRFID:n valmistajanäkökulmaa, ja ne tulee validoida lukijasi, latauslaitteesi ja taustajärjestelmäsi kanssa.
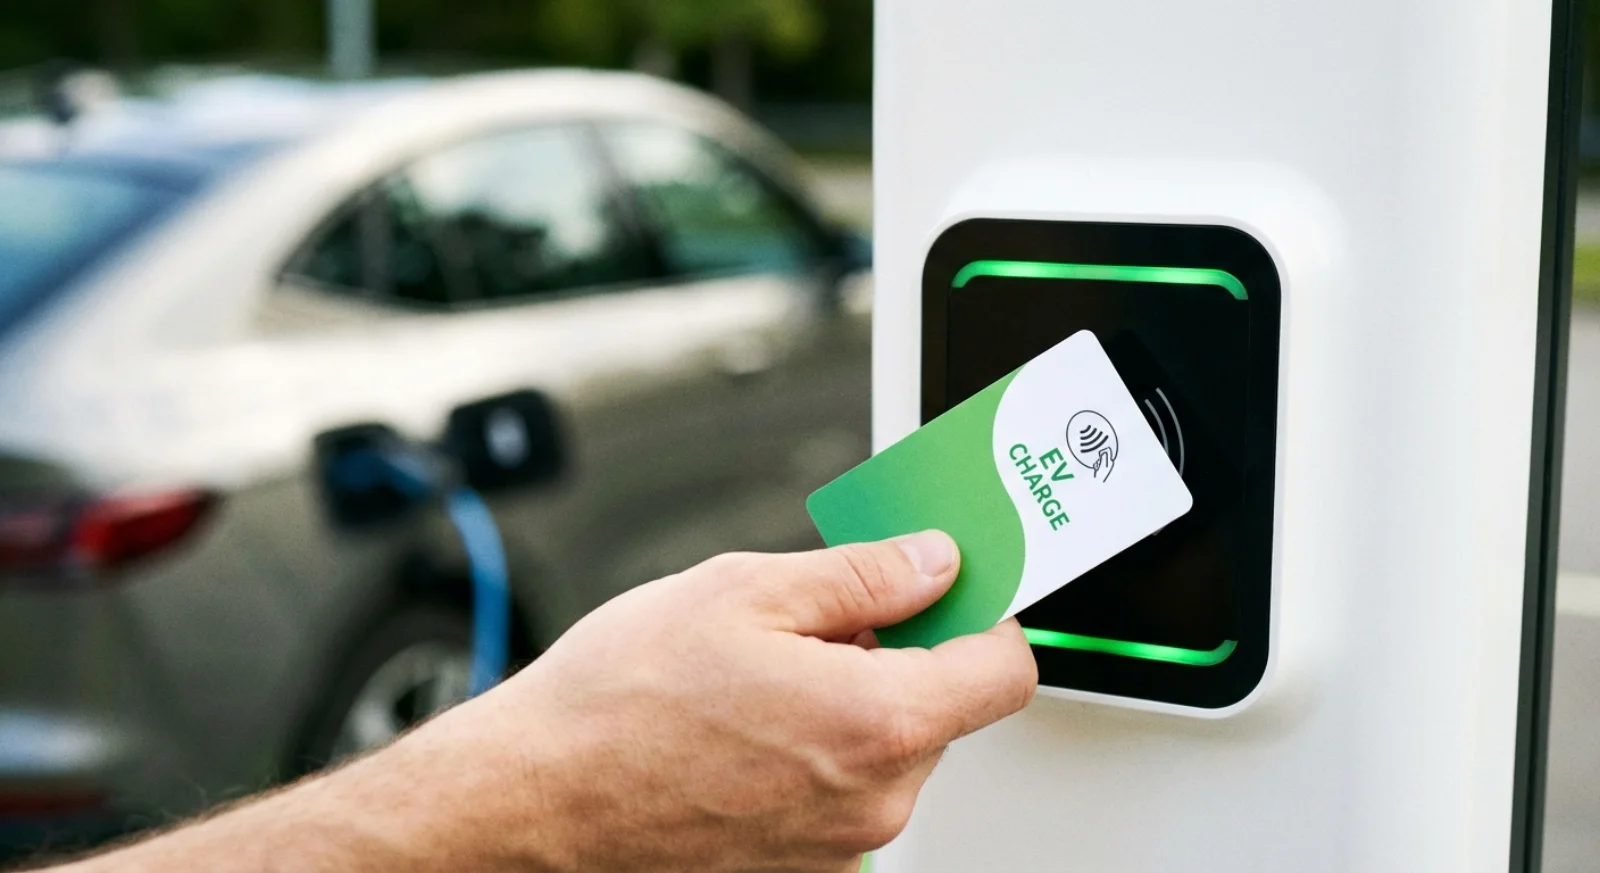
Olennainen kysymys ei ole se, minkä sirun nimi kortissa lukee, vaan se, mitä latauslaitteen lukija todellisuudessa lukee ja mitä taustajärjestelmä tarkistaa. Kortti ei viesti suoraan OCPP:n kanssa: lukija saa tunnisteen tai todentaa tuetun sovelluksen, ja latauspiste lähettää tuloksena saadun tunnisteen hallintajärjestelmäänsä.
Kolme tunnistemallia
Pelkkään UID:hen perustuvat tunnisteet paljastavat julkisen tunnisteen. Niitä tuetaan laajasti, mutta arvoa on pidettävä kopioitavissa olevana; suojaus perustuu tällöin mitätöintiin, hälytyksiin, poikkeamien tunnistukseen, rajoituksiin ja taustajärjestelmän hallintakeinoihin. Vanhemmat sektorimuistiin perustuvat tunnisteet lisäävät avaimilla suojattuja sektoreita, mutta vanhempi kryptografia ei välttämättä sovellu uuteen latausohjelmaan. AES-todennetut tunnisteet voivat tukea keskinäistä todennusta, suojattuja tiedostoja ja diversifioituja avaimia, mutta vain silloin, kun yhteensopivat lukijat todentavat suojatun sovelluksen ja avaimia hallitaan turvallisesti. Jos kolmannen osapuolen latauslaite lukee vain UID:n, sama kortti toimii siellä UID-tunnisteena.
Verkkovierailu ja validointi
Verkkovierailu riippuu tunnisteen rekisteröinnistä, tunnisteen sarjallistamisesta, eMSP- ja CPO-sopimuksista sekä reitistä OCPI:n, OICP:n tai muun integraation kautta. Se ei edellytä yhtä yleispätevää sirua. Kirjaa lukijamallit ja laiteohjelmistot, UID:n pituus ja tavujärjestys, tuettu todennus, avainten omistajuus, personointitiedot, taustajärjestelmän muoto, kohdeverkot, materiaali ja käyttöolosuhteet.
Hyväksy valmiit näytteet vasta, kun fyysinen lukusuorituskyky ja päästä päähän -valtuutus on testattu edustavilla latauslaitteilla. Onnistunut lukeminen laboratoriossa ei ole sama asia kuin onnistunut lataustapahtuma.
Pyydä näytesarja tai ota yhteyttä ChargeRFID:hen saadaksesi neutraalin määrittelyn ja validointisuunnitelman.
Tässä artikkelissa mainitut yritysten, verkostojen ja tuotteiden nimet ovat omistajiensa tavaramerkkejä. Niitä käytetään kuvailevasti niiden järjestelmien tunnistamiseen, joiden kanssa korttimme toimivat yhteen. ChargeRFID on itsenäinen valmistaja, eikä tämä artikkeli väitä minkäänlaista sidonnaisuutta, kumppanuutta tai suositusta.
Ensisijaiset lähteet
Viralliset lähteet, joiden avulla tämän oppaan sääntely-, protokolla- ja sirutason väitteet on tarkistettu.
Seuraava vaihe
Muunna tutkimustieto korttimäärittelyksi.
Kerro lukijasta, sirusta, datasta tai käyttöönoton taustasta, niin selvitämme näytteitä ja tuotantoa varten tarvittavat päätökset.
Jatka lukemista
Aiheeseen liittyvät artikkelit

RFID-kortit sähköautojen lataukseen: miten ne toimivat ja miten valita oikea
Mitä sähköautojen lataukseen tarkoitettu RFID-kortti todella tekee, miten sillä tunnistaudutaan OCPP-latausasemilla ja verkkovierailukeskuksissa ja mitä siruteknologioita korteissa käytetään. Lisäksi: miten valitaan oikea kortti ajoneuvokalustoille, latausverkoille tai henkilökohtaiseen käyttöön.
AFIR 2026 -vaatimustenmukaisuus: sähköautojen latauksen määräajat ja RFID-tarkistuslista
Euroopan AFIR-säännöt muuttavat sähköautojen latausta vuonna 2026. Katso ISO 15118 -vaatimukset, vuoden lopun määräaika lähimaksupäätteiden jälkiasennuksille ja RFID-vaatimustenmukaisuuden tarkistuslista, jota jokainen latausoperaattori tarvitsee.