Fjern forældede adgangsrettigheder
Fratrådte medarbejdere, tidligere beboere og besøgende med udløbet adgang kræver en defineret spærreproces; besiddelse af den fysiske genstand er ikke rettighedsregistreringen.
Program for lokationsadgang
Programmets resultat
Kontrolleret ladeadgang pr. medarbejder, beboer, besøgende, køretøj eller konto med en praktisk politik for offlinedrift og udskiftning.
Se anbefalet produktUdviklet til
Arbejdspladser, depoter, boligoperatører, hotel- og restaurationskæder samt private ladelokationer
Brugergrupper
Medarbejder, beboer, besøgende, entreprenør eller flåde
Autorisation
Adfærd med central autorisation, cache eller lokal liste
Formater
Kort, ladebrik eller blandet udstedelse
Kontrol
Rettighed, udløb, spærring og udskiftning
Driftsmodel / 01
Det fysiske kort er ét kontrolleret input. Læserens adfærd, platformens registreringer og driftsreglerne afgør, om den korrekte konto autoriseres og spores.
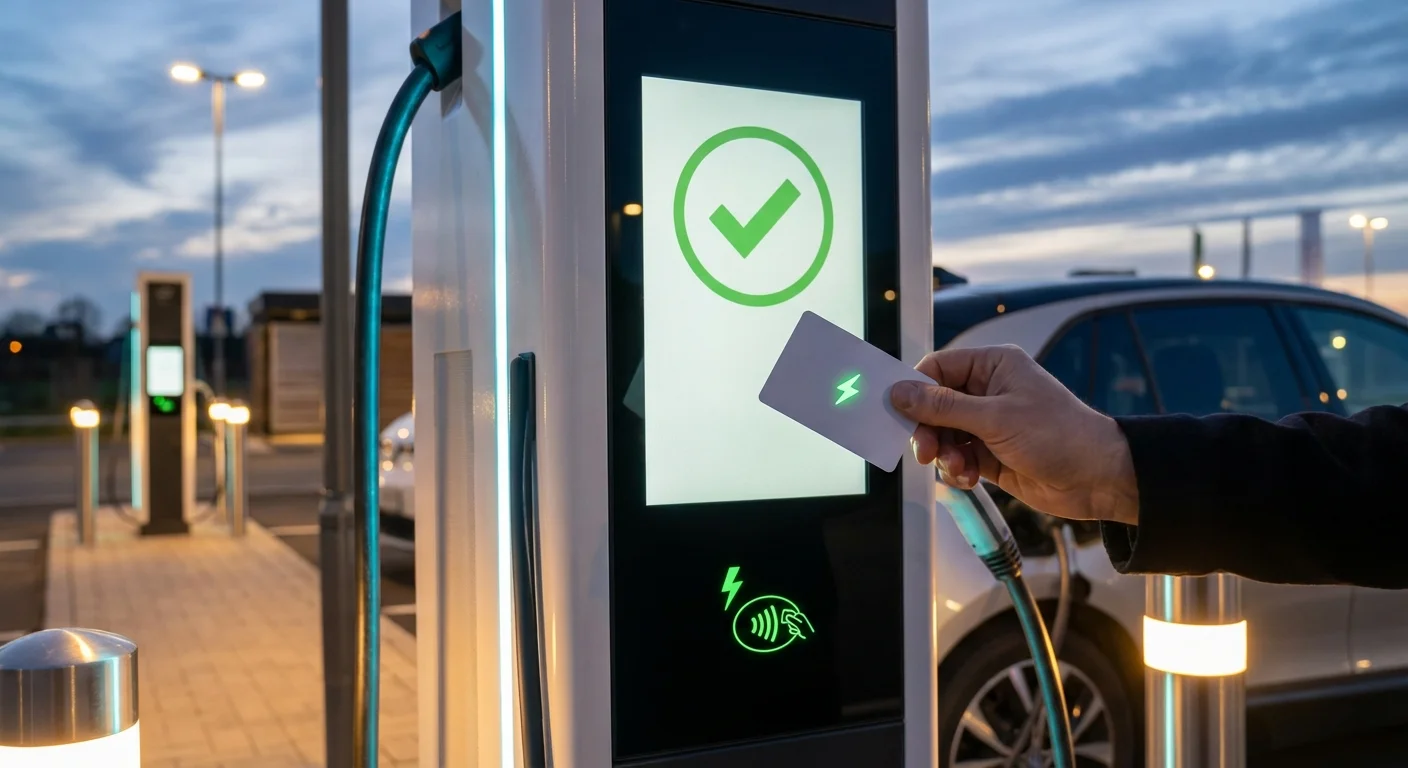
En medarbejder, beboer, gæst, entreprenør eller flådefører modtager et adgangsmiddel med en defineret rettigheds- og udløbsregel.
Det fysiske format vælges ud fra udstedelsesmetode, bæremønster, holdbarhed og den installerede læser.
Ladestanderens læser opfanger identifikatoren og anvender central, cachet eller lokal autorisation i henhold til konfigurationen.
Brugergrupper, ladestandere, adgangsvinduer, tariffer og kontotilknytninger styres af driftsplatformen.
Handlinger for udstedelse, returnering, udløb, spærring og udskiftning gemmes, så den fysiske adgang stemmer overens med den aktive rettighed.
Specifikationsmatrix / 02
En produktionsklar brief angiver, hvad der skal besluttes, hvordan det implementeres, og hvilken dokumentation der gælder som accept.
Adskil medarbejdere, beboere, besøgende, entreprenører, flåder og offentlige brugere, hvor deres regler er forskellige.
Hver prøvekonto får kun sin tilsigtede rettighed til ladestandere og tidsrum.
Registrér ladestandermodeller, læserteknologier, firmware og administrationsplatforme på tværs af alle lokationer.
Det foreslåede adgangsmiddel genkendes på repræsentative installationer.
Definér adfærd for central autorisation, cache, lokal liste og ukendt offline pr. ladestandergruppe.
Test med og uden forbindelse stemmer overens med lokationens kontinuitetspolitik.
Vælg det platformsfelt, der forbinder den fysiske identifikator med bruger, enhed, køretøj eller konto.
En kortaflæsning peger på én aktuel rettighed og én efterprøvbar registrering.
Fastsæt gyldighedsperioder og regler for returnering/spærring af midlertidige adgangsmidler.
Udløbne eller returnerede adgangsmidler afvises som tilsigtet.
Brug kort til synlig tildeling og ladebrikker til kompakt daglig brug; validér begge, hvis de blandes.
Hvert format aflæses inden for det tilsigtede præsentationsområde.
Definér, om sessioner er gratis, faktureres, refunderes eller fordeles til en afdelings- eller ejendomskonto.
Eksporter fra pilotsessioner indeholder de referencer, som økonomi- eller ejendomsadministrationen kræver.
Fejlkontrol / 03
De fleste mislykkede lanceringer skyldes ikke trykkvaliteten. De skyldes uklare identifikatorer, utestede læsere, uklart dataejerskab eller svag livscyklusstyring.
Fratrådte medarbejdere, tidligere beboere og besøgende med udløbet adgang kræver en defineret spærreproces; besiddelse af den fysiske genstand er ikke rettighedsregistreringen.
Lokal autorisation kan understøtte kontinuitet, men listens alder og opdateringsadfærd skal testes, så tilbagekaldt adgang ikke forbliver gyldig på ubestemt tid.
Delte lokationskort reducerer administrationsarbejdet, men svækker også ansvarligheden og tilskrivningen af sessioner.
Regler for udskiftning og returnering bør dække receptioner, ejendomsoverdragelser, mistede adgangsmidler og nødudstedelse.
Leveringsforløb / 04
Hver fase bør afsluttes med dokumentation, som drifts-, platform- og indkøbsteams kan gennemgå.
Kortlæg lokationer, brugere, ladestandere, rettigheder, tariffer og administrationsansvarlige.
Adgangspolitik for lokationen og rollematrix
Test de foreslåede kort- og ladebrikformater på repræsentative ladestandere og firmwareversioner.
Registrering af læserkompatibilitet
Opret prøvebrugere for hver gruppe, og test adfærd med forbindelse, offline, ved udløb og ved spærring.
Accepttestmatrix for rettigheder
Tildel og distribuér adgangsmidler med en klar registrering af aktivering og opbevaringsansvar.
Udstedelsesregister og brugervejledning
Gennemgå fratrædelser, beboerændringer, besøgende, tab og genbestillingslager med en aftalt frekvens.
Livscyklus- og undtagelseslog
Ansvarsgrænse / 05
En præcis grænse forhindrer, at kortet får skylden for konfigurations-, rettigheds- eller afregningsbeslutninger, der ligger andre steder.
Styrer det godkendte materiale, chip, antenne, tryklayout, kodning, variable data, batch-QC og produktionsregistrering.
Definerer det accepterede identifikatorformat, læseradfærd, tokenimport, autorisationsstatusser, sikkerhedsapplikation og teknisk accept.
Ejer tildeling, aktivering, kontrakter, adgangspolitik, takster, kundesupport, godkendelse af erstatning og beslutninger om udfasning.
Formater / 06
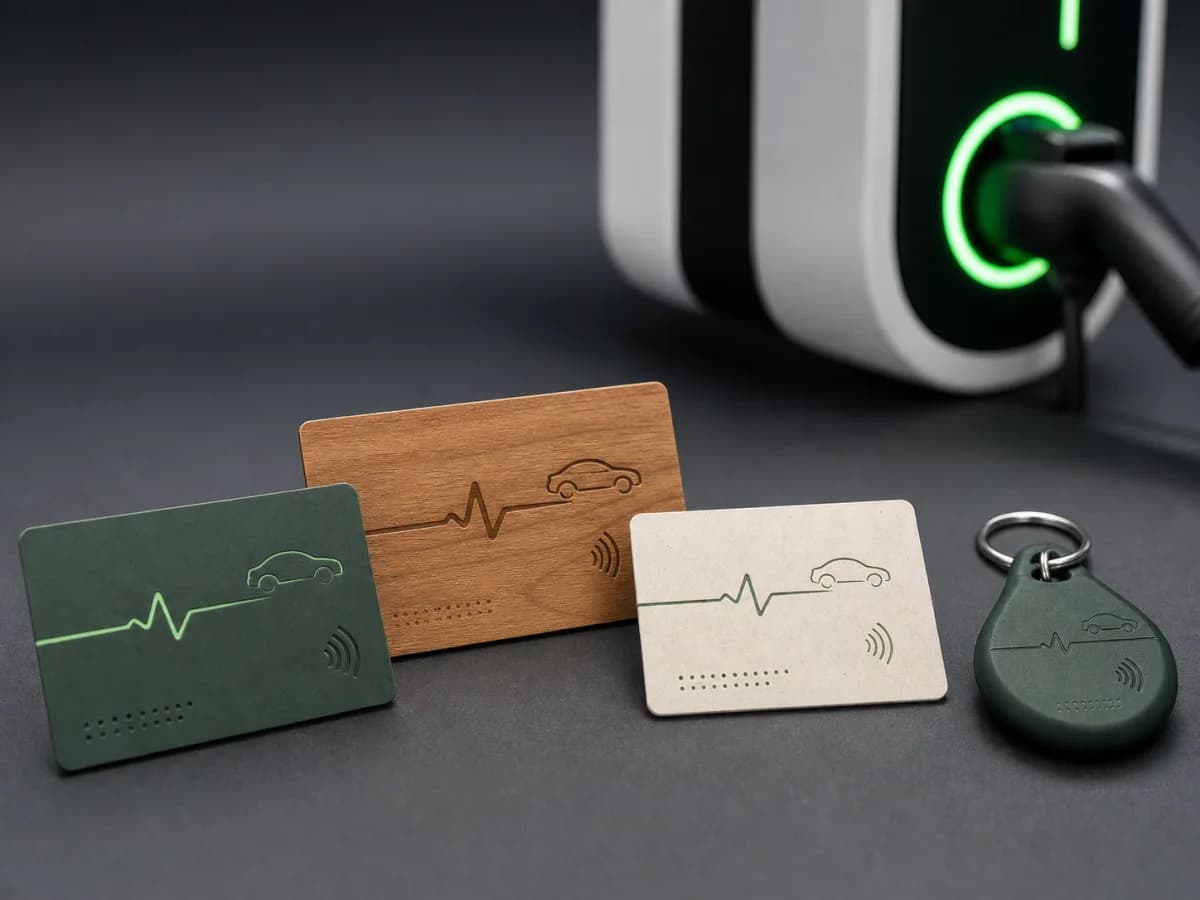
Specialudvikling / OEM/ODM / Prototypevalidering
Specialtilpassede RFID-identifikationsmidler udviklet ud fra jeres ladestanderlæsere, tokendata, sikkerhedsmodel, formfaktor, design og distributionsforløb.
Se anbefalet produkt
Genbrugs-PVC / Specialtilpasset RFID / UID-mapping
Specialtilpassede RFID-ladekort med kortkrop i genanvendt PVC, chipmuligheder tilpasset læseren, programdesign og overlevering af data, der knytter UID til konto.
Se anbefalet produkt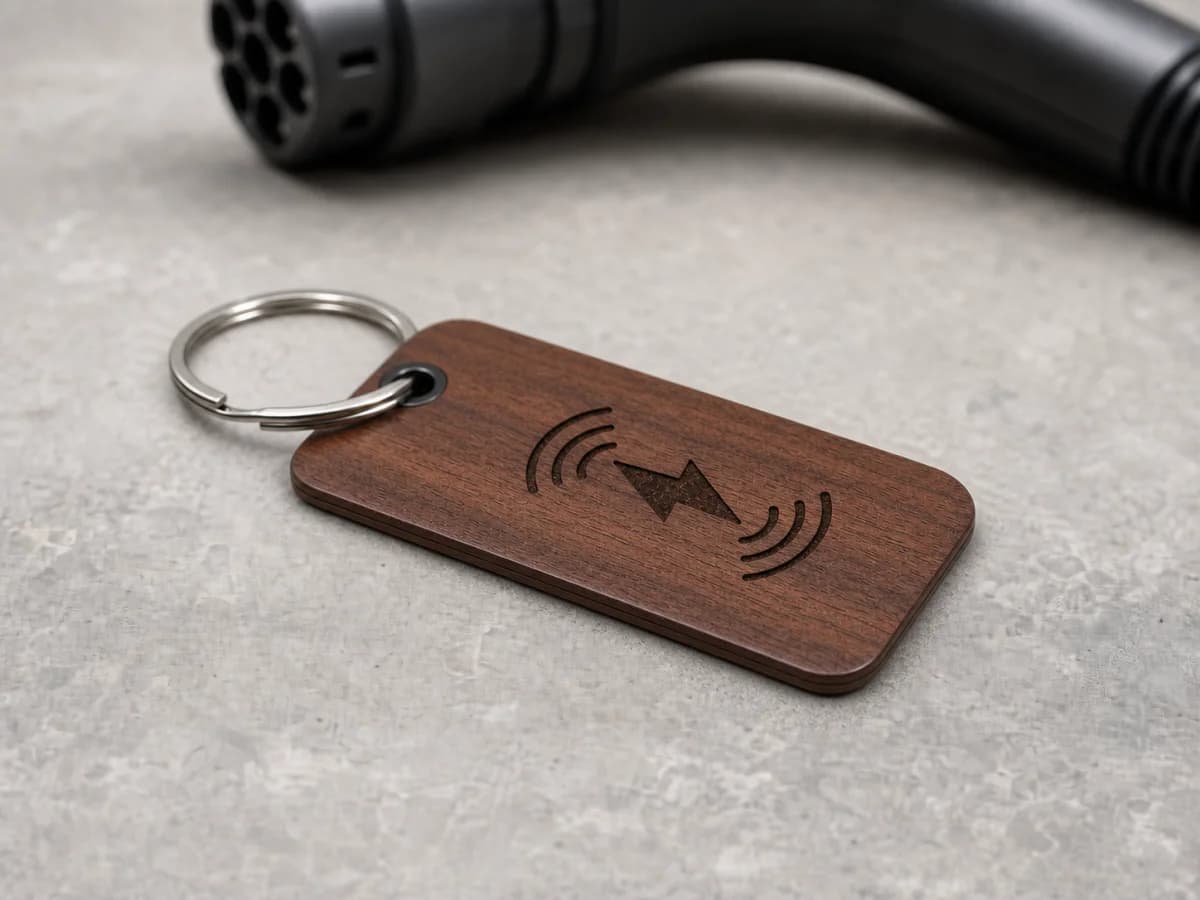
Træ · ABS · Epoxy · Krystal / Kompakt identifikationsmiddel / UID-mapping
Kompakte RFID-identifikationsmidler til opladning i FSC-træ, støbt ABS, kuppelformet epoxy og transparent krystalakryl.
Se anbefalet produktTeknisk bibliotek / 07
Disse kilder definerer den omgivende teknologi og de driftsmæssige grænseflader. ChargeRFID producerer fysiske identifikationsmidler; platformkonfiguration, roamingaftaler og certificering af ladestationer ligger hos de relevante operatører og leverandører.
Teknologi / 5 min. læsning
RFID-godkendelse bliver indlejret: Ladestationer med offlinefunktion omformer EV-infrastrukturen
Læs mere
Teknologi / 9 min. læsning
Hvad et RFID-ladekort til elbiler faktisk gør, hvordan det godkendes over for OCPP-stationer og roaming-hubs, hvilke chipteknologier der bruges, og hvordan du vælger det rigtige kort til flåder, netværk eller privat brug.
Læs mere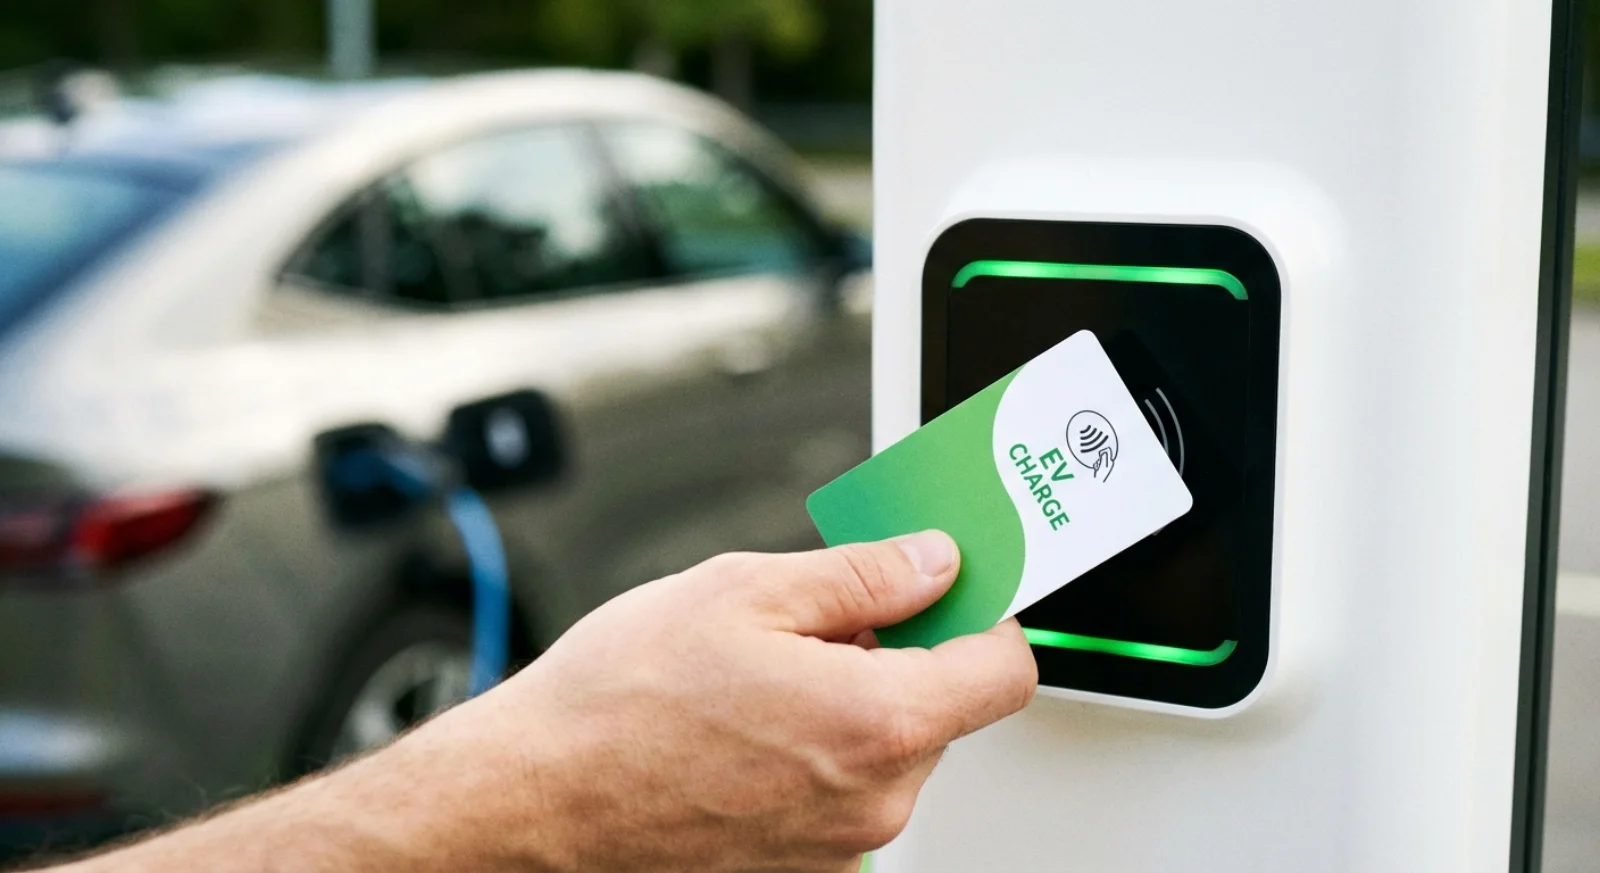
Teknologi / 7 min. læsning
En leverandørneutral metode til at vælge et RFID-kort på 13.56 MHz til elbilopladning ud fra læseradfærd, identifikatorformat, autentificering, backend-kontroller og roamingkrav
Læs mereProgramspørgsmål / 08
Muligvis. OCPP-implementeringer kan bruge en autorisationscache eller en lokal autorisationsliste, men understøttelse og politik varierer efter ladestander og CSMS. Test den præcise adfærd uden forbindelse, før I forlader jer på den i driften.
Kort giver mere synlig plads til navne, numre og instruktioner; ladebrikker er kompakte og ofte nemmere at have med i hverdagen. Begge kan bruge samme identifikatorplan, hvis læseren understøtter det valgte chip- og antenneformat.
Udløb styres normalt af lokationen eller ladeplatformen. Det fysiske adgangsmiddel leverer identifikatoren; platformen anvender gyldighedsperioden og autorisationstilstanden.
Ja, når platformen knytter hver identifikator til det påkrævede omkostningssted, den påkrævede enhed eller konto og viser denne reference i sine sessions- eller faktureringseksporter.
Andre driftsprogrammer
RFID-identifikationsmidler til opladning i depoter, på arbejdspladser og i det offentlige net med kontrolleret tildeling til fører eller køretøj, platformklare identifikatorer og registrering af erstatninger.
White label-kort og ladebrikker tilpasset jeres brand, identifikatorformat, platformimport, lanceringsvolumen og genbestillingsworkflow.
Fysiske RFID-identifikationsmidler til roamingprogrammer, hvor tokenposter, identifikatorformater og livscyklusstatus forbliver konsistente på tværs af eMSP-, CPO- og hubsystemer.
En kontrolleret vej fra ældre eller rene UID-identifikationsmidler til læsertilpasset kortteknologi med en praktisk pilot, dataplan og trinvis genudstedelse.
Brandede identifikationsmidler til køretøjsudlevering, opladning hos forhandlere samt loyalitets- og premium-medlemsprogrammer – med kontrolleret serialisering og præsentation.
Del oplysninger om læserpark, regler for identifikatorer, sikkerhedskrav, overdragelse til platform, mængde og markeder for udrulning. Vi vender tilbage med de spørgsmål, der er nødvendige for prøver og produktionsgodkendelse.