Bevar foranstillede nuller
Konvertering af identifikatorer kan ændre værdier stiltiende. Sammenlign rå læseroutput, eksporterede data og importerede registreringer byte for byte.
RFID-migreringsprogram
Programmets resultat
En trinvis migrering, der opretholder servicen, mens læseradfærd, identifikatorer, sikkerhed og udskiftningsregistreringer valideres.
Se anbefalet produktUdviklet til
Operatører, der udskifter ældre kort, skifter CSMS-platform eller styrker et miljø baseret alene på UID
Udgangspunkt
Eksisterende UID-, chip-, platforms- eller læsermiljø
Mål
Læsertilpasset identifikator eller sikker applikation
Overgang
Pilot, blandet drift og trinvis genudstedelse
Kontrol
Ansvar for nøgleopbevaring, tilknytning og dokumentation for udfasning
Driftsmodel / 01
Det fysiske kort er ét kontrolleret input. Læserens adfærd, platformens registreringer og driftsreglerne afgør, om den korrekte konto autoriseres og spores.
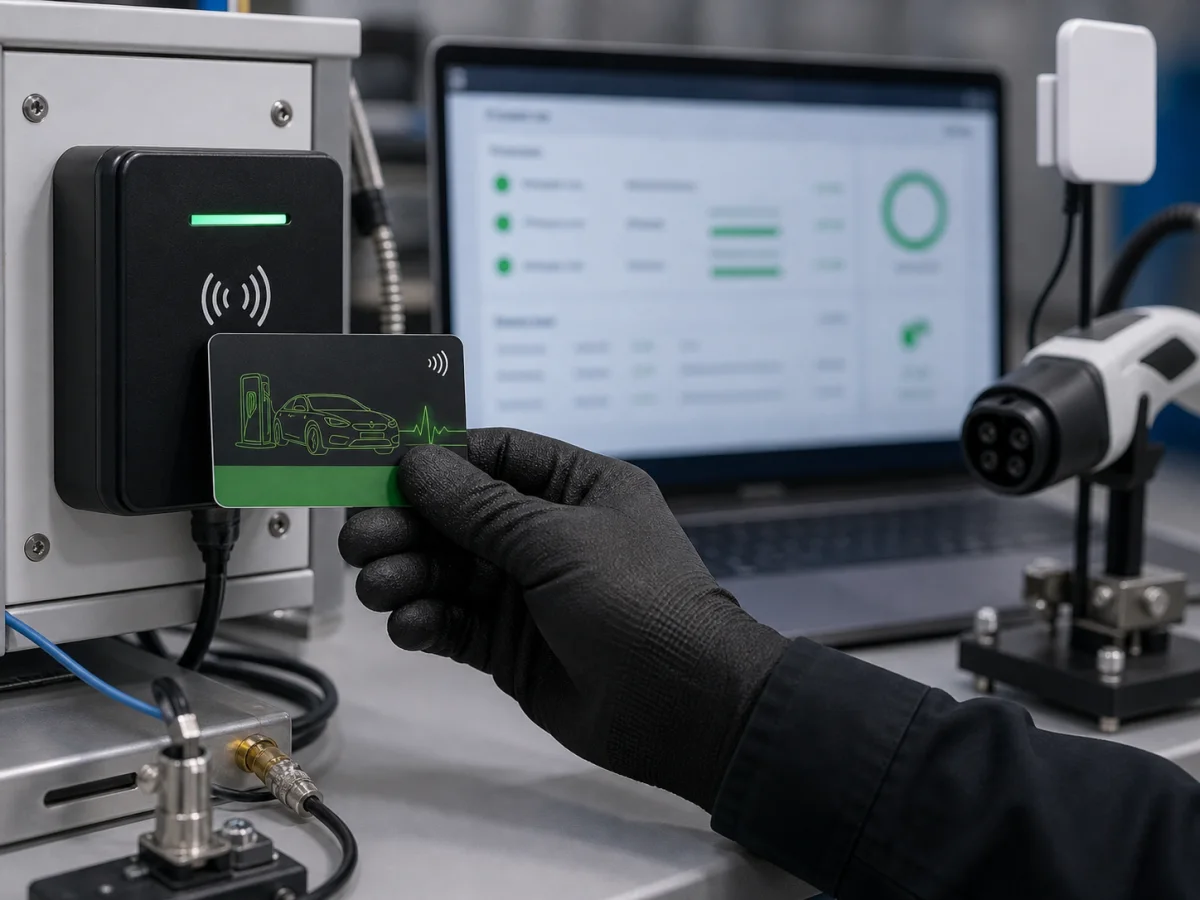
Opgør aktive, inaktive, mistede og ukendte adgangsmidler sammen med deres chip-, UID- og tildelingsregistreringer.
Dokumentér, hvad hver læser faktisk understøtter; nominel frekvens alene beviser ikke applikationskompatibilitet.
Sammenlign den eksisterende UID-repræsentation og platformsfelterne med den foreslåede identifikator, tilknytning eller sikre applikation.
Kør gamle og nye adgangsmidler gennem repræsentative læsere, autorisationstilstande og driftsmæssige undtagelser.
Udsted erstatninger i kontrollerede grupper, bevar krydsreferencer, og fjern ældre rettigheder først efter accept.
Specifikationsmatrix / 02
En produktionsklar brief angiver, hvad der skal besluttes, hvordan det implementeres, og hvilken dokumentation der gælder som accept.
Registrér chip, UID-længde, identifikatorrepræsentation, læser, firmware, CSMS og status for aktive kort.
Ukendte og ikke-understøttede kombinationer er synlige, før målet vælges.
Test eksisterende og nye adgangsmidler på tværs af repræsentative hardware- og softwarekombinationer.
Hver udrulningsgruppe har en understøttet læservej eller en afhjælpningsplan.
Definér, om den eksisterende konto beholder sin identifikator, får en tilknyttet erstatning eller oprettes på ny.
Gamle og nye serienumre peger på én tilsigtet konto under overgangen.
Vælg kun UID, sikre applikationsdata eller en trinvis kombination ud fra læserkapacitet og risiko.
Ansvaret for autentificering og nøgler er dokumenteret og testet.
For sikre applikationer skal ejerskabet af nøglegenerering, diversificering, indlæsning, opbevaring, rotation og gendannelse defineres.
Ingen produktionsnøgle afhænger af en udokumenteret person eller eksport.
Fastsæt perioden og reglerne for samtidig accept af gamle og nye adgangsmidler.
Adfærden for tilbagekaldelse, cache og lokale lister er forudsigelig i hele overlapsperioden.
Registrér levering, aktivering, spærring af gamle kort, destruktion eller returnering samt uløste undtagelser.
Programmet kan dokumentere, hvilke ældre adgangsmidler der fortsat er gyldige.
Fejlkontrol / 03
De fleste mislykkede lanceringer skyldes ikke trykkvaliteten. De skyldes uklare identifikatorer, utestede læsere, uklart dataejerskab eller svag livscyklusstyring.
Konvertering af identifikatorer kan ændre værdier stiltiende. Sammenlign rå læseroutput, eksporterede data og importerede registreringer byte for byte.
En læser, der registrerer AES-autentificerede 13.56 MHz-adgangsmidler, bruger muligvis stadig kun UID'et. Sikre applikationer kræver eksplicit understøttelse i læser og nøgler.
Et tvunget skift på én dag er sjældent nødvendigt. Definér overlap, tilbagerulning og undtagelsesgrupper, før der udstedes erstatninger.
Sikre kort uden dokumenteret ansvar for nøgleopbevaring, diversificering og gendannelse kan skabe en ny form for leverandørlåsning.
Leveringsforløb / 04
Hver fase bør afsluttes med dokumentation, som drifts-, platform- og indkøbsteams kan gennemgå.
Opgør adgangsmidler, læsere, firmware, platforme, identifikatorformater og aktive tildelinger.
Register over nuværende bestand
Vælg den nye teknologi, sikkerhedsniveau, datamodel og ansvar for nøglehåndtering.
Godkendt målprofil for adgangsmidlet
Test gamle og nye kort på tværs af læsere, lokationer, forbindelsestilstande og platformsprocesser.
Kompatibilitets- og undtagelsesmatrix
Udskift pr. lokation eller brugerkohorte med kontroller for tildeling, kommunikation og tilbagerulning.
Udstedelses- og aktiveringslog pr. kohorte
Spær, returnér eller destruér gamle adgangsmidler, og luk uløste tilknytninger.
Rapport om udfasning og restrisiko
Ansvarsgrænse / 05
En præcis grænse forhindrer, at kortet får skylden for konfigurations-, rettigheds- eller afregningsbeslutninger, der ligger andre steder.
Styrer det godkendte materiale, chip, antenne, tryklayout, kodning, variable data, batch-QC og produktionsregistrering.
Definerer det accepterede identifikatorformat, læseradfærd, tokenimport, autorisationsstatusser, sikkerhedsapplikation og teknisk accept.
Ejer tildeling, aktivering, kontrakter, adgangspolitik, takster, kundesupport, godkendelse af erstatning og beslutninger om udfasning.
Formater / 06
OCPP-workflows / idTag / idToken / UID-formatering
RFID-identifikationsmidler forberedt til det identifikator- og autorisationsworkflow, der bruges mellem læsere i ladestandere og OCPP-baserede administrationssystemer for opladning.
Se anbefalet produkt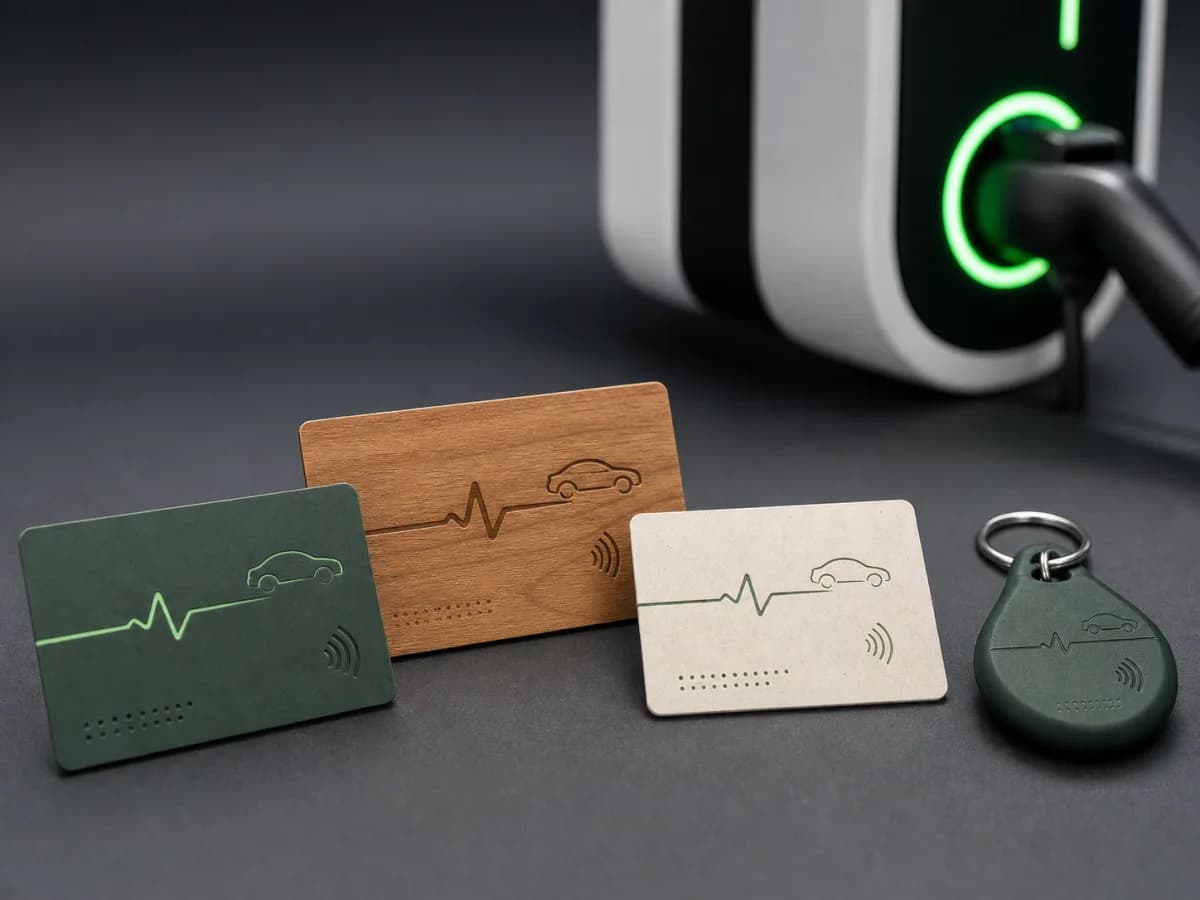
Specialudvikling / OEM/ODM / Prototypevalidering
Specialtilpassede RFID-identifikationsmidler udviklet ud fra jeres ladestanderlæsere, tokendata, sikkerhedsmodel, formfaktor, design og distributionsforløb.
Se anbefalet produkt
Genbrugs-PVC / Specialtilpasset RFID / UID-mapping
Specialtilpassede RFID-ladekort med kortkrop i genanvendt PVC, chipmuligheder tilpasset læseren, programdesign og overlevering af data, der knytter UID til konto.
Se anbefalet produktTeknisk bibliotek / 07
Disse kilder definerer den omgivende teknologi og de driftsmæssige grænseflader. ChargeRFID producerer fysiske identifikationsmidler; platformkonfiguration, roamingaftaler og certificering af ladestationer ligger hos de relevante operatører og leverandører.
Teknologi / 7 min. læsning
En leverandørneutral metode til at vælge et RFID-kort på 13.56 MHz til elbilopladning ud fra læseradfærd, identifikatorformat, autentificering, backend-kontroller og roamingkrav
Læs mere
Teknologi / 9 min. læsning
Hvad et RFID-ladekort til elbiler faktisk gør, hvordan det godkendes over for OCPP-stationer og roaming-hubs, hvilke chipteknologier der bruges, og hvordan du vælger det rigtige kort til flåder, netværk eller privat brug.
Læs mere
Teknologi / 5 min. læsning
RFID-godkendelse bliver indlejret: Ladestationer med offlinefunktion omformer EV-infrastrukturen
Læs merePrimære implementeringsreferencer
Programspørgsmål / 08
Nogle gange kan en platform bevare kontoen via en tilknytningstabel, men det kan være umuligt, usikkert eller uden for chipleverandørens tilsigtede model at kopiere eller vælge et bestemt UID. Behandl identitetskontinuitet først og fremmest som et spørgsmål om backend-migrering.
Ja, hvis læserne og autorisationsplatformen understøtter begge, og reglerne for overlap er testet. Blandet drift bør have en defineret slutdato, en tilbagekaldelsesproces og en tilbagerulningsplan.
Nej. Et AES-autentificeret 13.56 MHz-adgangsmiddel understøtter AES-baserede applikationer, men læseren, nøgleskemaet og backenden skal implementere den applikation. Aflæsning af kun kortets UID udnytter ikke disse kryptografiske funktioner.
Medtag alle repræsentative læser-/firmwarefamilier, de tilsigtede online- og offlineautorisationsveje, mindst ét udskiftningsscenarie og en komplet afstemning af dataimport/-eksport.
Andre driftsprogrammer
RFID-identifikationsmidler til opladning i depoter, på arbejdspladser og i det offentlige net med kontrolleret tildeling til fører eller køretøj, platformklare identifikatorer og registrering af erstatninger.
White label-kort og ladebrikker tilpasset jeres brand, identifikatorformat, platformimport, lanceringsvolumen og genbestillingsworkflow.
Fysiske RFID-identifikationsmidler til roamingprogrammer, hvor tokenposter, identifikatorformater og livscyklusstatus forbliver konsistente på tværs af eMSP-, CPO- og hubsystemer.
Programmer for arbejdspladser, depoter, boligområder og destinationer, der kræver kontrolleret adgang pr. medarbejder, beboer, besøgende eller konto.
Brandede identifikationsmidler til køretøjsudlevering, opladning hos forhandlere samt loyalitets- og premium-medlemsprogrammer – med kontrolleret serialisering og præsentation.
Del oplysninger om læserpark, regler for identifikatorer, sikkerhedskrav, overdragelse til platform, mængde og markeder for udrulning. Vi vender tilbage med de spørgsmål, der er nødvendige for prøver og produktionsgodkendelse.