Et kort skaber ikke roaming
Netværksadgang findes først, når den kommercielle forbindelse og tokendistribution eller autorisation er etableret.
Roamingprogram for adgangsmidler
Programmets resultat
Et fysisk adgangsmiddel, hvis tokenregistrering, identifikatorformat og livscyklustilstand forbliver konsistente på tværs af deltagende systemer.
Se anbefalet produktUdviklet til
eMSP'er, CPO'er og mobilitetsplatforme med bilateral eller hubbaseret roaming
Roaminglag
OCPI 2.2.1 / 2.3.0, OICP eller eMIP
Ladestanderlag
Læser + OCPP + CPO-backend
Identitet
Udstederstyret tokenregistrering
Kommercielt omfang
Kontrakter og rettigheder ligger uden for kortet
Driftsmodel / 01
Det fysiske kort er ét kontrolleret input. Læserens adfærd, platformens registreringer og driftsreglerne afgør, om den korrekte konto autoriseres og spores.
Mobilitetsudbyderen tildeler et fysisk kort eller en ladebrik til en kunde og styrer dets livscyklusstatus.
Ladestanderen aflæser adgangsmidlet og videresender identifikatoren til CPO-backenden via sit understøttede autorisationsflow.
CPO'en kontrollerer et lokalt tokenlager eller anmoder om autorisation via sin roamingforbindelse.
OCPI, OICP eller eMIP overfører token-, autorisations- og tilhørende sessionsoplysninger mellem kontraktparterne.
Sessions- og ladedetaljedata sendes tilbage gennem den kommercielle kæde; kortet er kun identitetsudløseren.
Specifikationsmatrix / 02
En produktionsklar brief angiver, hvad der skal besluttes, hvordan det implementeres, og hvilken dokumentation der gælder som accept.
Identificér bilaterale partnere, hubforbindelser, miljøer og protokolversioner.
Hver tilsigtet rute har en ejer og et testendpoint.
Definér udsteder, parts-/landeidentifikatorer, tokentype, kontraktreference og livscyklusmyndighed.
Tokenet forbliver globalt unikt inden for det aftalte økosystem.
Aftal hexadecimal eller decimal repræsentation, byterækkefølge, udfyldning, store/små bogstaver og tilladt længde.
Læseroutput, CSMS-registrering og roaming-payload peger på samme værdi.
Dokumentér whitelist-push, realtidsanmodning, cache og offlineadfærd for hvert tilsigtet CPO-miljø.
Tilstandene accepteret, spærret, udløbet og ukendt giver det forventede resultat.
Definér, hvordan nyudstedte, spærrede, udløbne og udskiftede tokens overføres mellem parterne.
En statusændring når frem til test-CPO'en inden for det aftalte driftsvindue.
Angiv de referencer, der bruges til at afstemme autorisations-, sessions- og CDR-registreringer.
Pilotsessioner returneres til den korrekte eMSP-kunderegistrering uden forældreløse data.
Fordel ejerskabet for afviste tokens, læseruoverensstemmelser, partnernedbrud og omtvistede sessioner.
Support kan spore en fejl på tværs af logfiler fra ladestander, CPO, hub og eMSP.
Fejlkontrol / 03
De fleste mislykkede lanceringer skyldes ikke trykkvaliteten. De skyldes uklare identifikatorer, utestede læsere, uklart dataejerskab eller svag livscyklusstyring.
Netværksadgang findes først, når den kommercielle forbindelse og tokendistribution eller autorisation er etableret.
Uoverensstemmelser i byterækkefølge, udfyldning og store/små bogstaver er almindelige årsager til mislykket autorisation; fastlås repræsentationen før produktion.
En vellykket første kortaflæsning er ikke nok. Validér spærring, udløb, udskiftning og genaktivering ad samme rute.
CDR-udveksling, tariffer og afregning hører til roamingplatforme og kontrakter, ikke til produktion af adgangsmidler.
Leveringsforløb / 04
Hver fase bør afsluttes med dokumentation, som drifts-, platform- og indkøbsteams kan gennemgå.
Dokumentér udsteder, partnere, hubs, protokolversioner, tokenejerskab og supportkontakter.
Ansvarsmatrix for roaming
Producér et lille sæt med kendte værdier, og sammenlign repræsentationerne i læser, CSMS og roaming.
Tokensporing fra ende til anden
Gennemprøv scenarierne accepteret, ukendt, spærret, udløbet, offline og udskiftning.
Matrix over autorisationsresultater
Frigiv kun de markeder og partnerruter, der har gennemført accepttest.
Godkendt marked-/partnerregister
Håndtér nye partnere, protokolopgraderinger og udskiftninger uden stiltiende at ændre reglerne for den fysiske identitet.
Versioneret interoperabilitetsregistrering
Ansvarsgrænse / 05
En præcis grænse forhindrer, at kortet får skylden for konfigurations-, rettigheds- eller afregningsbeslutninger, der ligger andre steder.
Styrer det godkendte materiale, chip, antenne, tryklayout, kodning, variable data, batch-QC og produktionsregistrering.
Definerer det accepterede identifikatorformat, læseradfærd, tokenimport, autorisationsstatusser, sikkerhedsapplikation og teknisk accept.
Ejer tildeling, aktivering, kontrakter, adgangspolitik, takster, kundesupport, godkendelse af erstatning og beslutninger om udfasning.
Formater / 06
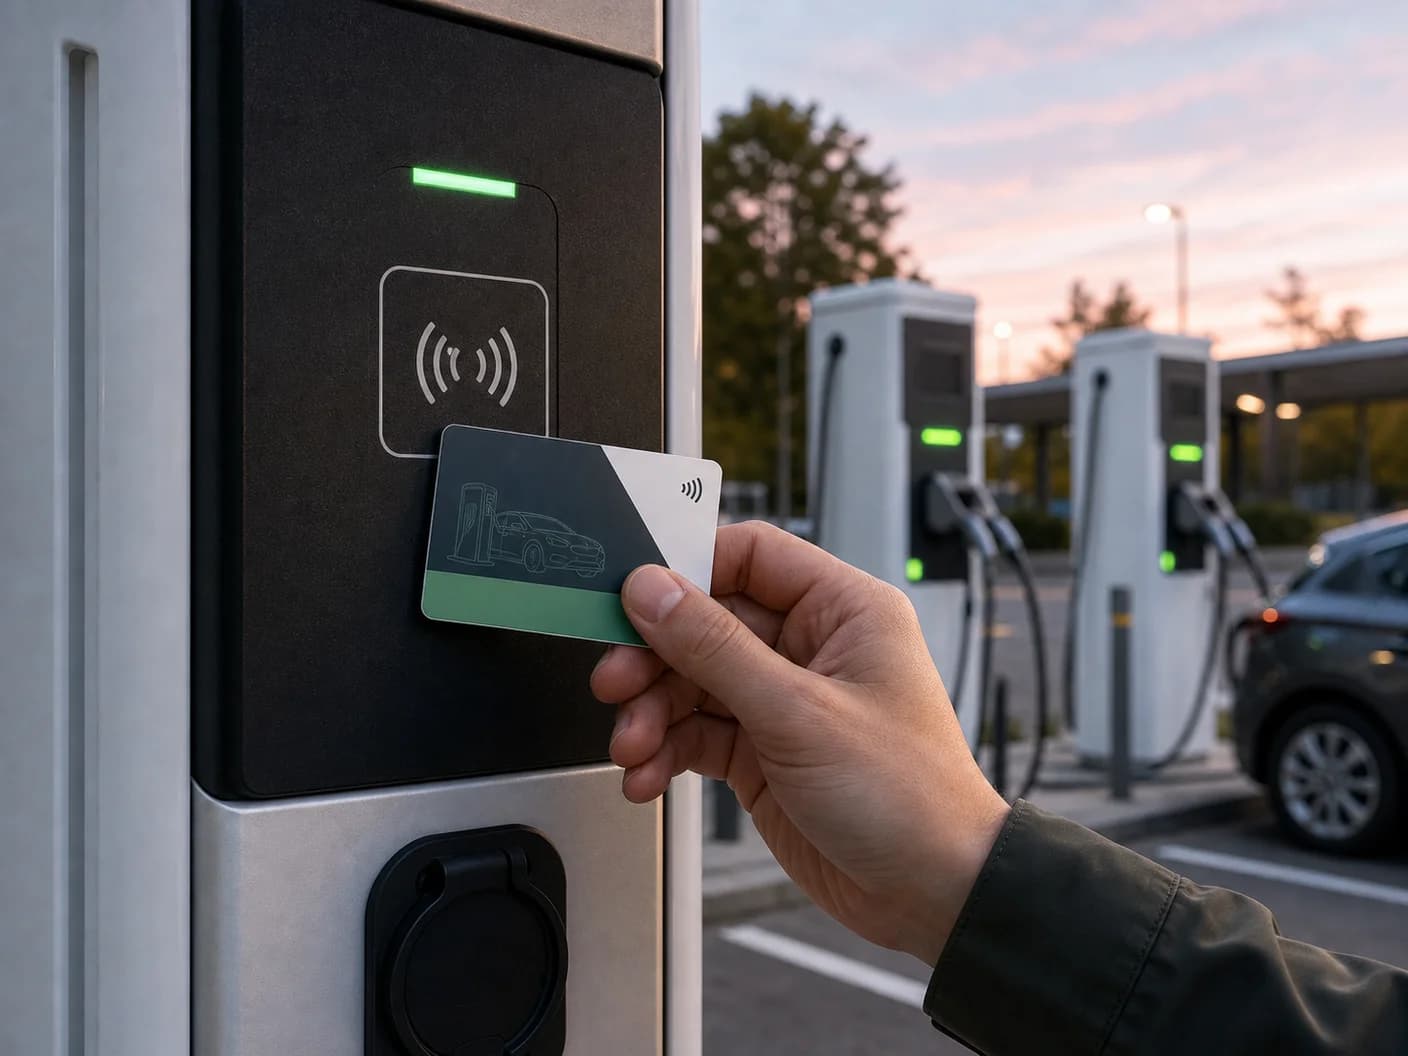
OCPP-workflows / idTag / idToken / UID-formatering
RFID-identifikationsmidler forberedt til det identifikator- og autorisationsworkflow, der bruges mellem læsere i ladestandere og OCPP-baserede administrationssystemer for opladning.
Se anbefalet produkt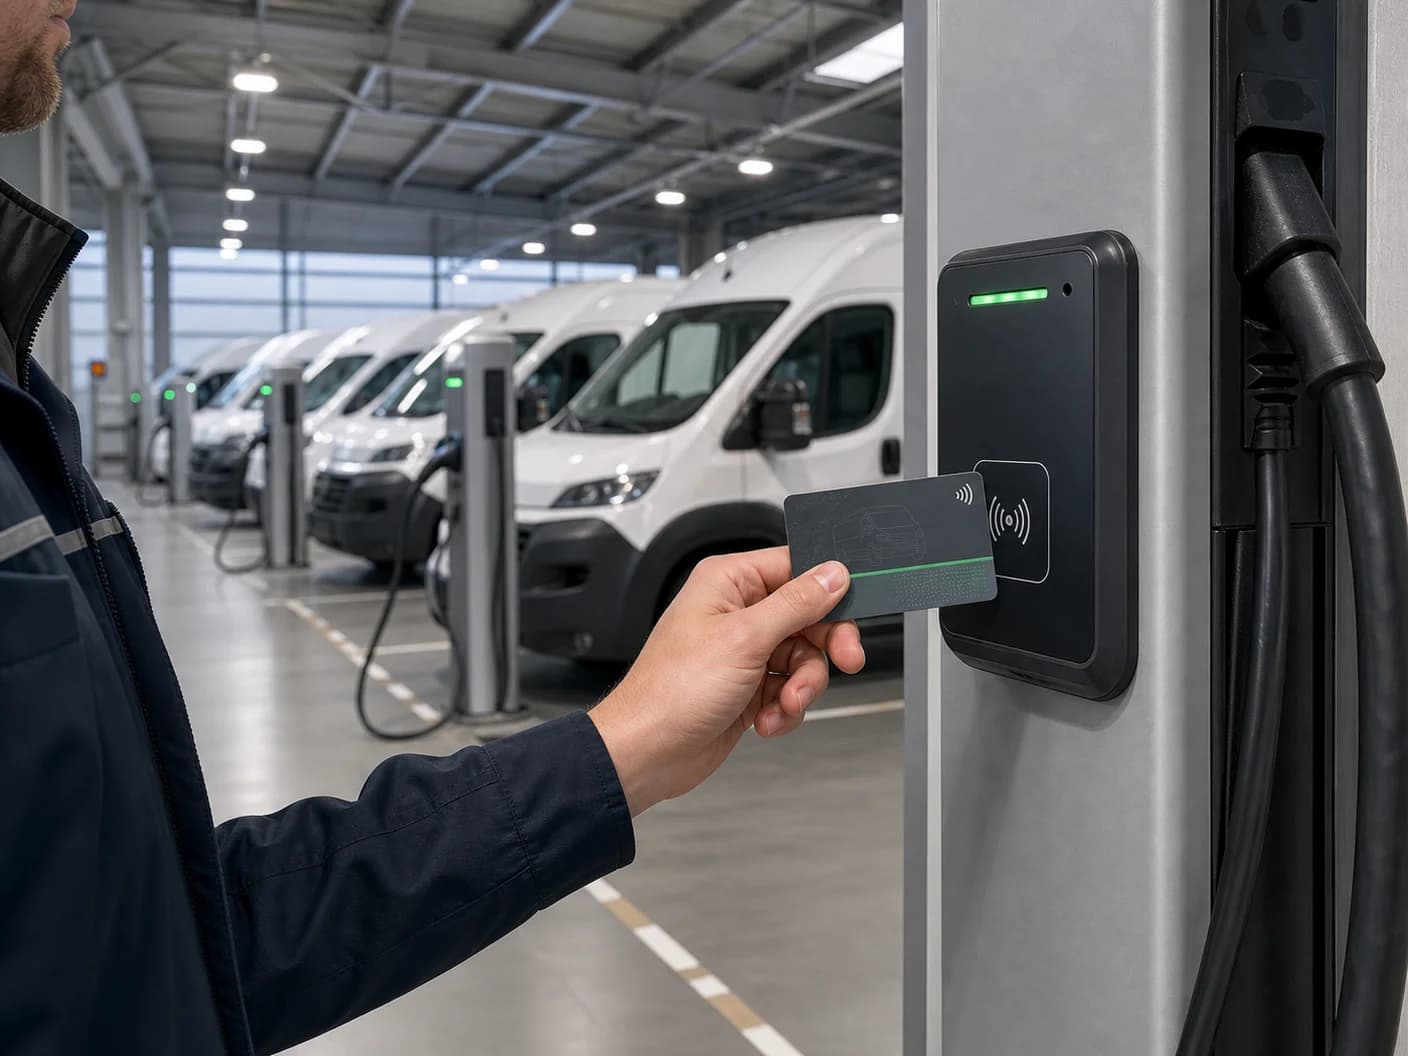
Flådedrift / Tokendata i bulk / Genopfyldning
Brandede RFID-identifikationsmidler til flådeopladning med unikke tokendata, nummerering pr. fører eller køretøj, bulkimport i platformen og kontrolleret genopfyldning.
Se anbefalet produkt
Genbrugs-PVC / Specialtilpasset RFID / UID-mapping
Specialtilpassede RFID-ladekort med kortkrop i genanvendt PVC, chipmuligheder tilpasset læseren, programdesign og overlevering af data, der knytter UID til konto.
Se anbefalet produktTeknisk bibliotek / 07
Disse kilder definerer den omgivende teknologi og de driftsmæssige grænseflader. ChargeRFID producerer fysiske identifikationsmidler; platformkonfiguration, roamingaftaler og certificering af ladestationer ligger hos de relevante operatører og leverandører.
Elbilinfrastruktur / 6 min. læsning
Ét RFID-kort, alle ladenetværk. Sådan fungerer roaming for elbiler via OCPI og OICP, hvorfor førere slipper for at jonglere med en app pr. netværk, og hvordan flåder får ét kort og én faktura på tværs af 1M+ ladere i 2026.
Læs mere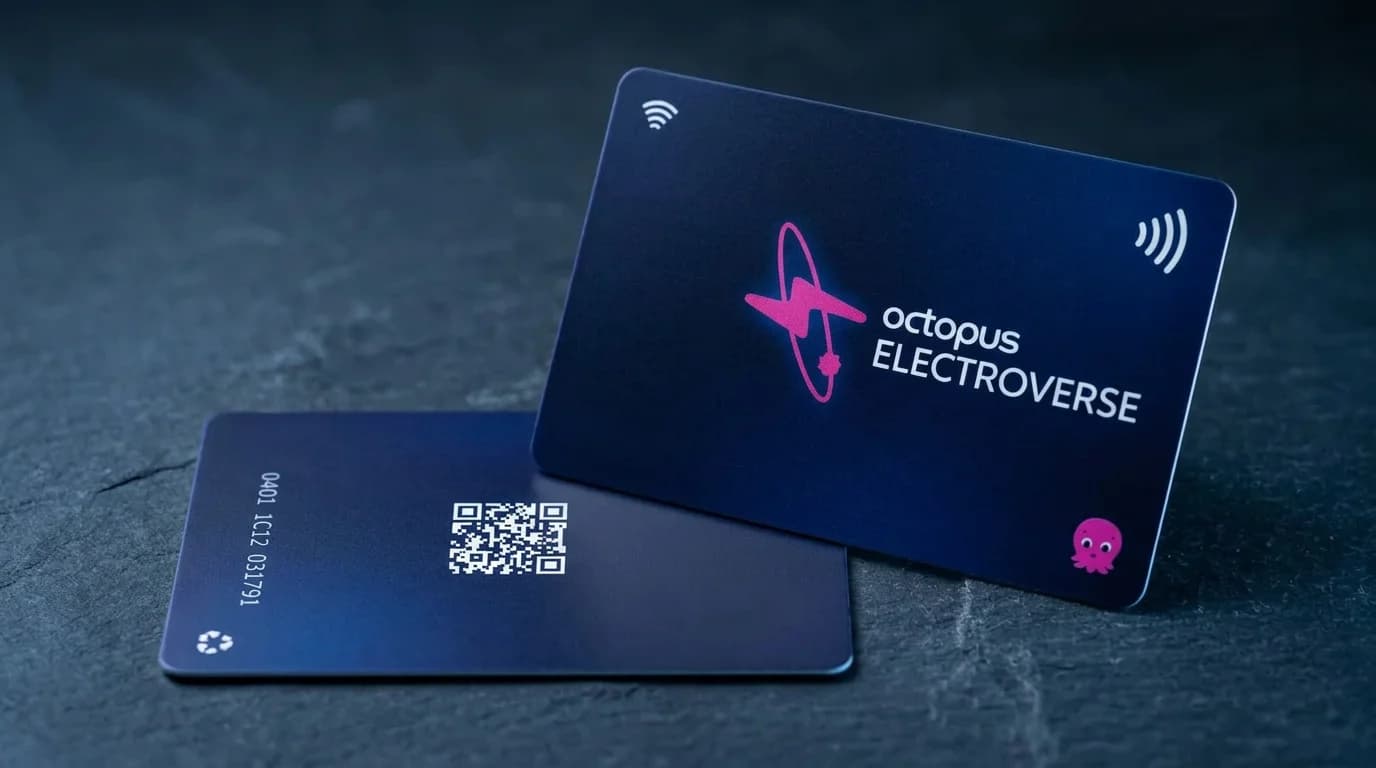
Udvalgte projekter / 2 min. læsning
Octopus Electroverse: en diskret produktionsoptegnelse over et specialtrykt ladekort i PVC.
Læs merePrimære implementeringsreferencer
Programspørgsmål / 08
Nej. Adgangsmidlets identifikator skal registreres og autoriseres via den kommercielle og tekniske forbindelse mellem eMSP og CPO. Produktionen frembringer det fysiske adgangsmiddel; den skaber ikke en roamingkontrakt eller tokenrettighed.
OCPP er primært protokollen mellem ladestander og administrationssystem. OCPI forbinder CPO'er og eMSP'er for roamingdata som lokationer, tokens, sessioner, tariffer og CDR'er. OICP og eMIP er alternative roaminggrænseflader.
Kortet implementerer ikke OCPI. De deltagende platforme aftaler OCPI-versionen, mens det fysiske adgangsmiddel og identifikatoren skal passe til den læser og de tokenregler, som platformene anvender.
Ja, og det er en almindelig fejlkilde. Hex/decimal-konvertering, byterækkefølge, udfyldning, foranstillede nuller og store/små bogstaver bør fastlægges i grænsefladebriefen og verificeres fra ende til anden.
Andre driftsprogrammer
RFID-identifikationsmidler til opladning i depoter, på arbejdspladser og i det offentlige net med kontrolleret tildeling til fører eller køretøj, platformklare identifikatorer og registrering af erstatninger.
White label-kort og ladebrikker tilpasset jeres brand, identifikatorformat, platformimport, lanceringsvolumen og genbestillingsworkflow.
Programmer for arbejdspladser, depoter, boligområder og destinationer, der kræver kontrolleret adgang pr. medarbejder, beboer, besøgende eller konto.
En kontrolleret vej fra ældre eller rene UID-identifikationsmidler til læsertilpasset kortteknologi med en praktisk pilot, dataplan og trinvis genudstedelse.
Brandede identifikationsmidler til køretøjsudlevering, opladning hos forhandlere samt loyalitets- og premium-medlemsprogrammer – med kontrolleret serialisering og præsentation.
Del oplysninger om læserpark, regler for identifikatorer, sikkerhedskrav, overdragelse til platform, mængde og markeder for udrulning. Vi vender tilbage med de spørgsmål, der er nødvendige for prøver og produktionsgodkendelse.