Geçerli bir kullanıcı kaydıyla ilişkisi kalmayan erişimleri kaldırın
İşten ayrılanlar, taşınan sakinler ve erişim süresi dolan ziyaretçiler için tanımlı bir engelleme süreci gerekir; fiziksel ürüne sahip olmak, kullanım hakkı kaydı yerine geçmez.
Tesis ve üye erişimi
Program çıktısı
Uygulanabilir bir çevrimdışı çalışma ve yenileme politikasıyla çalışan, sakin, ziyaretçi, araç veya hesap bazında kontrollü şarj erişimi.
Önerilen ürünü inceleyinHedef kullanıcılar
İş yerleri, filo garajları, konut işletmecileri, konaklama grupları ve özel şarj tesisleri
Kullanıcı grupları
Çalışan, sakin, ziyaretçi, yüklenici veya filo
Yetkilendirme
Merkezi, önbelleğe dayalı veya yerel listeye dayalı işleyiş
Biçimler
Kart, anahtarlık veya her ikisinin birlikte dağıtımı
Kontrol
Kullanım hakkı, süre dolumu, engelleme ve yenileme
İşletim modeli / 01
Fiziksel kart kontrollü girdilerden yalnızca biridir. Doğru hesabın yetkilendirilmesi ve izlenmesi; okuyucu davranışı, platform kayıtları ve işletim kurallarıyla belirlenir.
Çalışana, sakine, misafire, yükleniciye veya filo sürücüsüne, kullanım hakkı ve geçerlilik süresi kuralı tanımlanmış bir erişim aracı verilir.
Fiziksel biçim; dağıtım yöntemine, taşıma alışkanlıklarına, dayanıklılığa ve kurulu okuyucuya göre seçilir.
İstasyon okuyucusu tanımlayıcıyı okur ve yapılandırmaya göre merkezi, önbelleğe dayalı veya yerel yetkilendirme kullanır.
Kullanıcı grupları, şarj cihazları, erişim zaman aralıkları, tarifeler ve hesap eşleştirmeleri işletim platformu tarafından yönetilir.
Fiziksel erişimin güncel kullanım hakkıyla uyumlu olması için dağıtım, iade, süre dolumu, engelleme ve yenileme işlemleri kayıt altında tutulur.
Şarj oturumları departmanlara veya dairelere ayrılabilir. Bunun için platformun her tanımlayıcıyı ilgili maliyet merkezi, birim veya hesapla eşleştirmesi ve bu referansı oturum ya da faturalama dışa aktarımlarında göstermesi gerekir.
Şartname matrisi / 02
Üretime hazır bir şartname; neyin kararlaştırılacağını, nasıl uygulanacağını ve hangi kanıtın kabul ölçütü olduğunu belirtir.
Kuralları farklı olduğunda çalışanları, sakinleri, ziyaretçileri, yüklenicileri, filoları ve genel kullanıma açık hizmetten yararlanan kullanıcıları ayrı gruplara ayırın.
Her örnek hesaba yalnızca kendisi için öngörülen şarj cihazlarını ve zaman aralıklarını kullanma hakkı verilir.
Tüm tesislerdeki şarj cihazı modellerini, okuyucu teknolojilerini, ürün yazılımlarını ve yönetim platformlarını kaydedin.
Önerilen erişim aracı, temsili kurulumlarda tanınır.
Her şarj cihazı grubu için merkezi, önbelleğe dayalı ve yerel listeye dayalı işleyişi, ayrıca çevrimdışıyken bilinmeyen tanımlayıcılara nasıl davranılacağını tanımlayın.
Bağlantı varken ve bağlantı kesikken yapılan testler, tesisin hizmet sürekliliği politikasına uygun sonuç verir.
Fiziksel tanımlayıcıyı kullanıcıya, bağımsız bölüme, araca veya hesaba bağlayan platform alanını seçin.
Bir okutma işlemi, tek bir güncel kullanım hakkına ve denetlenebilir tek bir kayda karşılık gelir.
Geçici erişim araçları için geçerlilik zaman aralıklarını ve iade/engelleme kurallarını belirleyin.
Süresi dolan veya iade edilen erişim araçları, tasarlandığı şekilde reddedilir.
Atamanın görünür olması için kartları, günlük kullanımda az yer kaplaması için anahtarlıkları tercih edin; her ikisi birlikte kullanılacaksa ikisini de doğrulayın.
Her biçim, okuyucuya sunulması öngörülen alan içinde okunur.
Oturumların ücretsiz mi olacağını, faturalandırılacağını mı, masraflarının geri ödeneceğini mi yoksa bir departman veya gayrimenkul hesabına mı aktarılacağını tanımlayın.
Dışa aktarılan pilot oturum verileri, finans veya gayrimenkul yönetiminin ihtiyaç duyduğu referansları içerir.
Hata kontrolleri / 03
Başarısız lansmanlar çoğunlukla baskı kalitesinden değil; belirsiz tanımlayıcılar, test edilmemiş okuyucular, eksik veri sorumluluğu veya zayıf yaşam döngüsü kontrolünden kaynaklanır.
İşten ayrılanlar, taşınan sakinler ve erişim süresi dolan ziyaretçiler için tanımlı bir engelleme süreci gerekir; fiziksel ürüne sahip olmak, kullanım hakkı kaydı yerine geçmez.
Yerel yetkilendirme hizmet sürekliliğini destekleyebilir; ancak iptal edilmiş erişimin süresiz olarak devam etmemesi için listenin güncelliği ve güncelleme davranışı test edilmelidir.
Ortak kullanılan tesis kartları idari iş yükünü azaltır, ancak sorumluluk takibini ve oturumların ilgili kullanıcılarla ilişkilendirilmesini de zayıflatır.
Yenileme ve iade kuralları; resepsiyonları, gayrimenkul devirlerini, kayıp erişim araçlarını ve acil dağıtımı kapsamalıdır.
Ağ bağlantısı kesildiğinde bir tesisin kartları yetkilendirmeye devam etmesi mümkün olabilir. OCPP uygulamaları bir yetkilendirme önbelleği veya yerel yetkilendirme listesi kullanabilir; ancak bunun desteklenip desteklenmediği ve hangi politikayla uygulandığı istasyona ve CSMS'e göre değişir. Operasyonel olarak buna güvenmeden önce bağlantısız durumdaki gerçek davranışı test edin.
Teslimat yolu / 04
Her aşama; operasyon, platform ve satın alma ekiplerinin inceleyebileceği bir kanıtla kapanmalıdır.
Tesisleri, kullanıcıları, şarj cihazlarını, kullanım haklarını, tarifeleri ve idari sorumluları belirleyin.
Tesis erişim politikası ve rol matrisi
Önerilen kart ve anahtarlık biçimlerini, temsili istasyonlarda ve ürün yazılımı sürümlerinde test edin.
Okuyucu uyumluluk kaydı
Her grup için örnek kullanıcılar oluşturun; bağlantı varken, çevrimdışıyken, süre dolduğunda ve engelleme uygulandığında sistemin davranışını test edin.
Kullanım hakkı kabul matrisi
Etkinleştirme ve fiziksel muhafaza sorumluluğunu açıkça kaydederek erişim araçlarını atayın ve dağıtın.
Dağıtım kayıt listesi ve kullanıcı talimatları
İşten ayrılanları, sakin değişikliklerini, ziyaretçileri, kayıpları ve yeniden sipariş stokunu üzerinde anlaşılmış aralıklarla gözden geçirin.
Yaşam döngüsü ve istisna günlüğü
Sorumluluk sınırı / 05
Net bir sınır, başka sistemlerde alınan yapılandırma, erişim hakkı veya mutabakat kararlarından kartın sorumlu tutulmasını önler.
Onaylı malzeme, çip, anten, tasarım, kodlama, değişken veri, parti kalite kontrolü ve üretim kaydını yönetir.
Tanımlayıcı biçimini, okuyucu davranışını, token aktarımını, yetkilendirme durumlarını, güvenlik uygulamasını ve teknik kabulü tanımlar.
Atama, aktivasyon, sözleşmeler, erişim politikası, tarifeler, destek, değiştirme onayı ve kullanım sonu kararlarını yönetir.
Ziyaretçi kartlarının süresinin dolması normalde tesis veya şarj platformu tarafından yönetilir. Fiziksel kart yalnızca tanımlayıcıyı sağlar; geçerlilik süresini ve yetkilendirme durumunu platform uygular.
Kimlik seçenekleri / 06
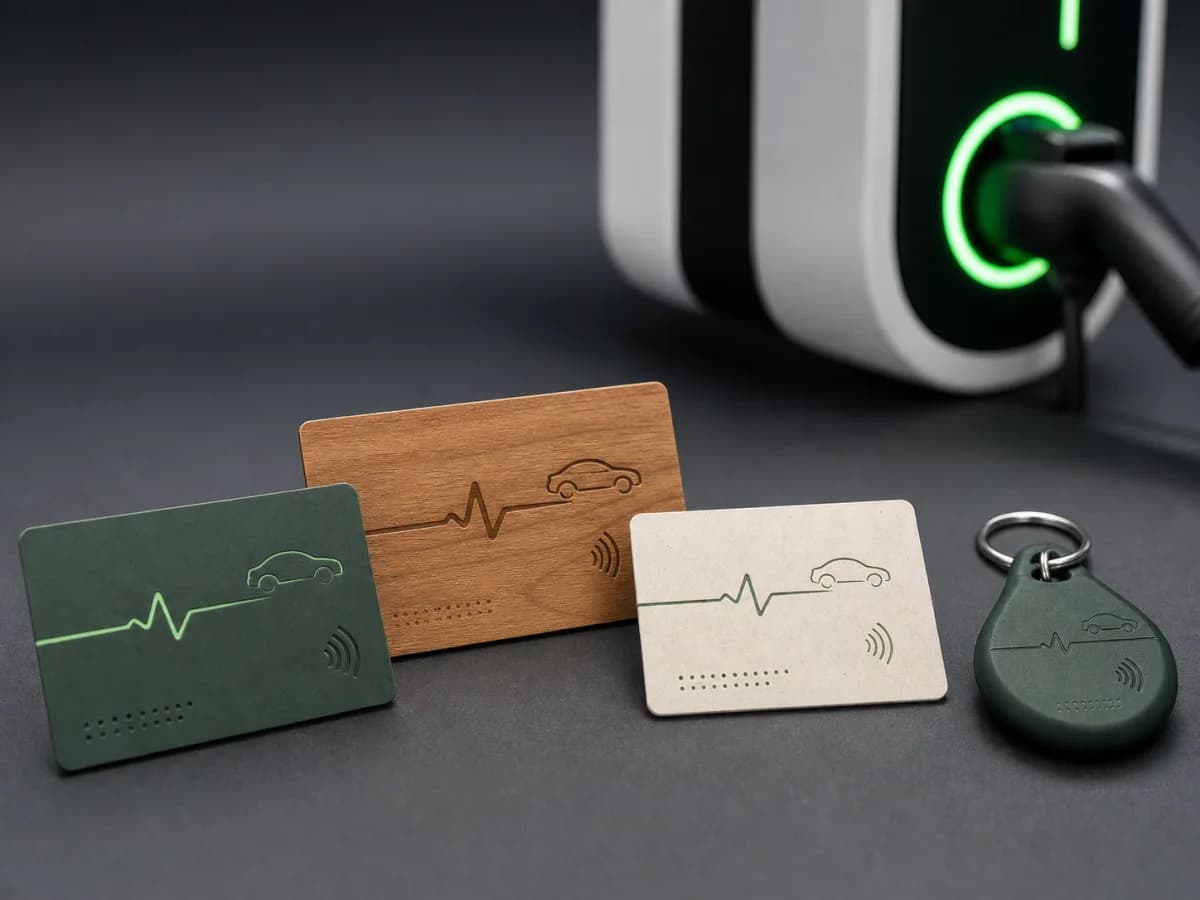
Özel tasarım / OEM/ODM / Prototip doğrulama
Elektrikli araç şarjı için okuyucu, kimlik verisi, güvenlik, form, tasarım ve teslim sürecine göre özelleştirilen RFID ürünleri.
Önerilen ürünü inceleyin
Geri dönüştürülmüş PVC / Özel RFID / UID eşleştirme
Geri dönüştürülmüş PVC gövdeli, okuyucuya uygun çip seçeneklerine ve programa özel baskıya sahip, UID-hesap eşleştirme verileriyle teslim edilen özel RFID şarj kartları.
Önerilen ürünü inceleyin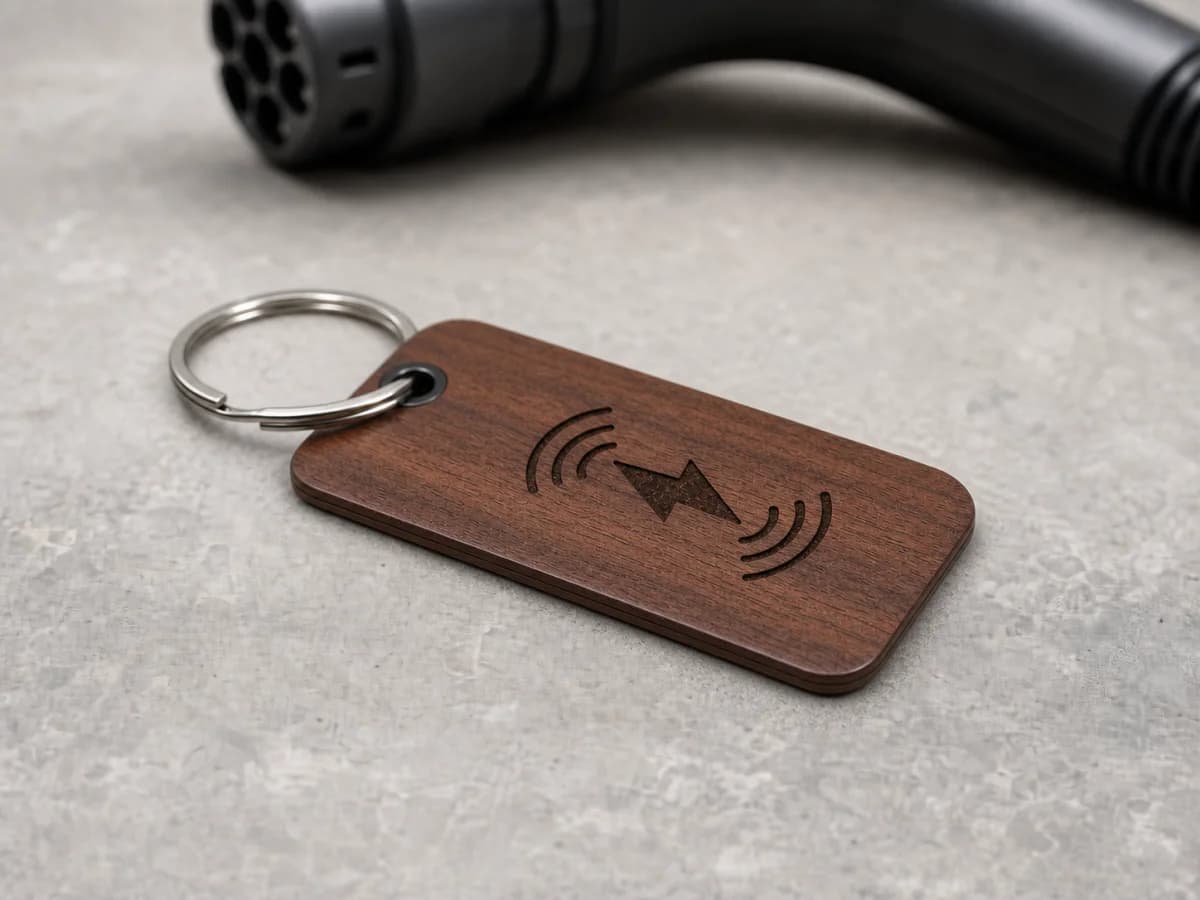
Ahşap · ABS · Epoksi · Akrilik / Kompakt erişim aracı / UID eşleştirme
FSC ahşap, kalıplanmış ABS, bombeli epoksi veya şeffaf kristal akrilikten RFID şarj anahtarlıkları.
Önerilen ürünü inceleyinTeknik kütüphane / 07
Bu kaynaklar ilgili teknolojiyi ve işletim arayüzlerini tanımlar. ChargeRFID fiziksel RFID erişim araçları üretir; platform yapılandırması, dolaşım sözleşmeleri ve istasyon sertifikasyonu ilgili işletmeci ve tedarikçilere aittir.
Teknoloji / 5 dk okuma süresi
Gömülü RFID Kimlik Doğrulama: Çevrimdışı Çalışabilen Şarj İstasyonları Elektrikli Araç Altyapısını Yeniden Şekillendiriyor
Devamını Okuyun
Teknoloji / 9 dk okuma süresi
Elektrikli araç şarjına yönelik bir RFID kartının tam olarak ne işe yaradığını, OCPP istasyonları ve dolaşım/roaming merkezleri ile nasıl kimlik doğruladığını, kullanılan çip teknolojilerini ve filolar, ağlar veya bireysel kullanım için doğru kartın nasıl seçileceğini keşfedin.
Devamını Okuyun
Teknoloji / 7 dk. okuma süresi
Elektrikli araç şarjı için 13,56 MHz RFID kartı veya anahtarlık seçiminde okuyucu davranışını, tanımlayıcı biçimini, kimlik doğrulamayı, arka uç kontrollerini ve dolaşım gereksinimlerini esas alan, tedarikçiden bağımsız bir yöntem
Devamını OkuyunProgram soruları / 08
Mümkün olabilir. OCPP uygulamaları bir yetkilendirme önbelleği veya yerel yetkilendirme listesi kullanabilir; ancak destek ve politika, istasyona ve CSMS'ye göre değişir. Operasyonel olarak buna güvenmeden önce, bağlantı kesildiğinde sistemin tam olarak nasıl davrandığını test edin.
Kartlar adlar, numaralar ve talimatlar için daha fazla görünür alan sunar; anahtarlıklar az yer kaplar ve günlük taşımada genellikle daha pratiktir. Okuyucu, seçilen çipi ve anten biçimini destekliyorsa her ikisi de aynı tanımlayıcı planını kullanabilir.
Geçerlilik süresinin sona ermesi normalde tesis veya şarj platformu tarafından yönetilir. Fiziksel erişim aracı tanımlayıcıyı sağlar; platform ise geçerlilik zaman aralığını ve yetkilendirme durumunu uygular.
Evet; platformun her tanımlayıcıyı gerekli maliyet merkezi, bağımsız bölüm veya hesapla eşleştirmesi ve bu referansı dışa aktardığı oturum veya faturalandırma verilerinde sunması koşuluyla.
Diğer işletim programları
Depo, iş yeri ve kamuya açık şarj için sürücü veya araç bazında kontrollü atama, platforma hazır tanımlayıcılar ve değiştirme kayıtlarıyla sunulan RFID kartları ve anahtarlıkları.
Marka, tanımlayıcı biçimi, platform aktarımı, lansman hacmi ve tekrar sipariş sürecine göre hazırlanan beyaz etiketli kart ve anahtarlıklar.
Token kayıtları, tanımlayıcı biçimi ve yaşam döngüsü durumunun eMSP, CPO ve hub sistemleri arasında tutarlı kalması gereken dolaşım programları için fiziksel RFID erişim araçları.
Eski veya yalnızca UID kullanan kimliklerden okuyucuyla eşleşen kart teknolojisine; pilot, veri planı ve aşamalı yeniden dağıtımla kontrollü geçiş.
Araç teslimatı, bayi şarjı, sadakat ve premium üyelik için kontrollü serileştirme ve sunuma sahip markalı RFID erişim araçları.
Kurulu okuyucu parkını, tanımlayıcı kurallarını, güvenlik gereksinimini, platform aktarımını, hacmi ve dağıtım pazarlarını paylaşın. Numuneler ve üretim onayı için gereken soruları size ileteceğiz.