Baştaki sıfırları koruyun
Tanımlayıcı dönüşümü, değerleri fark edilmeden değiştirebilir. Ham okuyucu çıktısını, dışa aktarılan verileri ve içe aktarılan kayıtları bayt bayt karşılaştırın.
Güvenli RFID geçişi
Program çıktısı
Okuyucu davranışı, tanımlayıcılar, güvenlik ve yenileme kayıtları doğrulanırken hizmetin sürmesini sağlayan aşamalı bir geçiş.
Önerilen ürünü inceleyinHedef kullanıcılar
Eski kartları yenileyen, CSMS platformunu değiştiren veya yalnızca UID kullanan kurulu sistemlerini güçlendiren işletmeciler
Başlangıç noktası
Mevcut eski UID, çip, platform veya kurulu okuyucu parkı
Hedef
Okuyucuyla uyumlu tanımlayıcı veya güvenli uygulama
Geçiş
Pilot, birlikte kullanım ve aşamalı yeniden dağıtım
Kontrol
Anahtarların muhafazası, eşleştirme ve kullanımdan kaldırma kanıtları
İşletim modeli / 01
Fiziksel kart kontrollü girdilerden yalnızca biridir. Doğru hesabın yetkilendirilmesi ve izlenmesi; okuyucu davranışı, platform kayıtları ve işletim kurallarıyla belirlenir.
Etkin, etkin olmayan, kayıp ve durumu bilinmeyen erişim araçlarını çip, UID ve atama kayıtlarıyla birlikte envantere alın.
Her okuyucunun gerçekte neyi desteklediğini belgeleyin; yalnızca nominal frekans, uygulama uyumluluğunu kanıtlamaz.
Eski UID gösterimini ve platform alanlarını, önerilen tanımlayıcı, eşleştirme veya güvenli uygulamayla karşılaştırın.
Eski ve yeni erişim araçlarını temsili okuyucular, yetkilendirme durumları ve operasyonel istisnalarla test edin.
Yeni erişim araçlarını kontrollü gruplar halinde dağıtın, çapraz referansları saklayın ve eski kullanım hakkını yalnızca kabul tamamlandıktan sonra kaldırın.
Yeni bir kart teknolojisine geçerken platform bazı durumlarda mevcut hesabı bir eşleştirme tablosu aracılığıyla koruyabilir; ancak belirli bir UID'nin kopyalanması veya seçilmesi mümkün olmayabilir, güvenli olmayabilir ya da çip tedarikçisinin öngördüğü kullanım modelinin dışında kalabilir. Bu nedenle kimlik sürekliliğini öncelikle bir arka uç geçiş konusu olarak ele alın.
Şartname matrisi / 02
Üretime hazır bir şartname; neyin kararlaştırılacağını, nasıl uygulanacağını ve hangi kanıtın kabul ölçütü olduğunu belirtir.
Çipi, UID uzunluğunu, tanımlayıcı gösterimini, okuyucuyu, ürün yazılımını, CSMS'yi ve kartın etkinlik durumunu kaydedin.
Bilinmeyen unsurlar ve desteklenmeyen kombinasyonlar, hedef seçilmeden önce görünür hale gelir.
Eski ve hedef erişim araçlarını, temsili donanım ve yazılım kombinasyonlarında test edin.
Her uygulamaya geçiş grubu için desteklenen bir okuyucu akışı veya uyumsuzlukları giderme planı bulunur.
Mevcut hesabın tanımlayıcısını koruyacağını mı, yeni bir tanımlayıcıyla eşleştirileceğini mi yoksa yeniden oluşturulacağını mı tanımlayın.
Geçiş sırasında eski ve yeni seri numaraları, amaçlanan tek bir hesaba karşılık gelir.
Okuyucu yeteneklerine ve riske göre yalnızca UID kullanımını, güvenli uygulama verilerini veya bunların aşamalı bir birleşimini seçin.
Kimlik doğrulama ve anahtarlara ilişkin sorumluluklar belgelenir ve test edilir.
Güvenli uygulamalar için anahtar üretimi, çeşitlendirmesi, yüklemesi, saklanması, yenilenmesi ve kurtarılmasına ilişkin sorumluları tanımlayın.
Hiçbir üretim anahtarı, kaydı tutulmamış bir kişiye veya dışa aktarma işlemine bağımlı değildir.
Eski ve yeni erişim araçlarının birlikte kabul edileceği süreyi ve kuralları belirleyin.
Birlikte kullanım dönemi boyunca iptal, önbellek ve yerel liste işleyişi öngörülebilirdir.
Teslimatı, etkinleştirmeyi, eski kartın engellenmesini, imha veya iadeyi ve çözülmemiş istisnaları kaydedin.
Program, hangi eski erişim araçlarının hâlâ geçerli olduğunu kanıtlayabilir.
Hata kontrolleri / 03
Başarısız lansmanlar çoğunlukla baskı kalitesinden değil; belirsiz tanımlayıcılar, test edilmemiş okuyucular, eksik veri sorumluluğu veya zayıf yaşam döngüsü kontrolünden kaynaklanır.
Tanımlayıcı dönüşümü, değerleri fark edilmeden değiştirebilir. Ham okuyucu çıktısını, dışa aktarılan verileri ve içe aktarılan kayıtları bayt bayt karşılaştırın.
AES ile kimlik doğrulamalı 13.56 MHz erişim aracını algılayan bir okuyucu, yine de yalnızca aracın UID'sini kullanıyor olabilir. Güvenli uygulamalar için açıkça tanımlanmış okuyucu ve anahtar desteği gerekir.
Tek günde zorunlu bir geçiş nadiren gereklidir. Yeni erişim araçlarını dağıtmadan önce birlikte kullanım dönemini, geri dönüşü ve istisna gruplarını tanımlayın.
Anahtar muhafazası, çeşitlendirmesi ve kurtarılması belgelenmemiş güvenli kartlar, yeni bir tedarikçi bağımlılığı biçimi yaratabilir.
Güvenli uygulamalarda anahtar üretimi, çeşitlendirme, yükleme, saklama, rotasyon ve kurtarma işlemlerinin sorumluluğunun kime ait olduğunu tanımlayın.
Teslimat yolu / 04
Her aşama; operasyon, platform ve satın alma ekiplerinin inceleyebileceği bir kanıtla kapanmalıdır.
Erişim araçlarını, okuyucuları, ürün yazılımlarını, platformları, tanımlayıcı biçimlerini ve etkin atamaları envantere alın.
Mevcut kurulu sistem kayıt listesi
Yeni teknolojiyi, güvenlik düzeyini, veri modelini ve anahtar yönetimi sorumluluğunu belirleyin.
Onaylı hedef erişim aracı profili
Eski ve yeni kartları farklı okuyucular, tesisler, bağlantı durumları ve platform süreçlerinde test edin.
Uyumluluk ve istisna matrisi
Atama, iletişim ve geri dönüş kontrollerini uygulayarak tesis veya kullanıcı grubu bazında yenileme yapın.
Grup bazında dağıtım ve etkinleştirme günlüğü
Eski erişim araçlarını engelleyin, iade alın veya imha edin ve çözülmemiş eşleştirmeleri sonuçlandırın.
Kullanımdan kaldırma ve kalan risk raporu
Eski ve yeni kartlar, okuyucular ve yetkilendirme platformu her ikisini de destekliyorsa ve birlikte kullanım kuralları test edilmişse aynı dönemde çalışabilir. Karma işletimin tanımlı bir bitiş tarihi, yetki iptali süreci ve geri dönüş planı olmalıdır. Yeni kartları kontrollü gruplar halinde dağıtın, eski ve yeni kimlikler arasındaki çapraz referansları saklayın ve eski kartın yetkilerini yalnızca yeni kart kabul edildikten sonra kaldırın.
Sorumluluk sınırı / 05
Net bir sınır, başka sistemlerde alınan yapılandırma, erişim hakkı veya mutabakat kararlarından kartın sorumlu tutulmasını önler.
Onaylı malzeme, çip, anten, tasarım, kodlama, değişken veri, parti kalite kontrolü ve üretim kaydını yönetir.
Tanımlayıcı biçimini, okuyucu davranışını, token aktarımını, yetkilendirme durumlarını, güvenlik uygulamasını ve teknik kabulü tanımlar.
Atama, aktivasyon, sözleşmeler, erişim politikası, tarifeler, destek, değiştirme onayı ve kullanım sonu kararlarını yönetir.
Kimlik seçenekleri / 06
OCPP akışları / idTag / idToken / UID biçimi
Şarj okuyucuları ve OCPP yönetim sistemleri arasındaki kimliklendirme ve yetkilendirme akışına göre hazırlanan RFID kartlar.
Önerilen ürünü inceleyin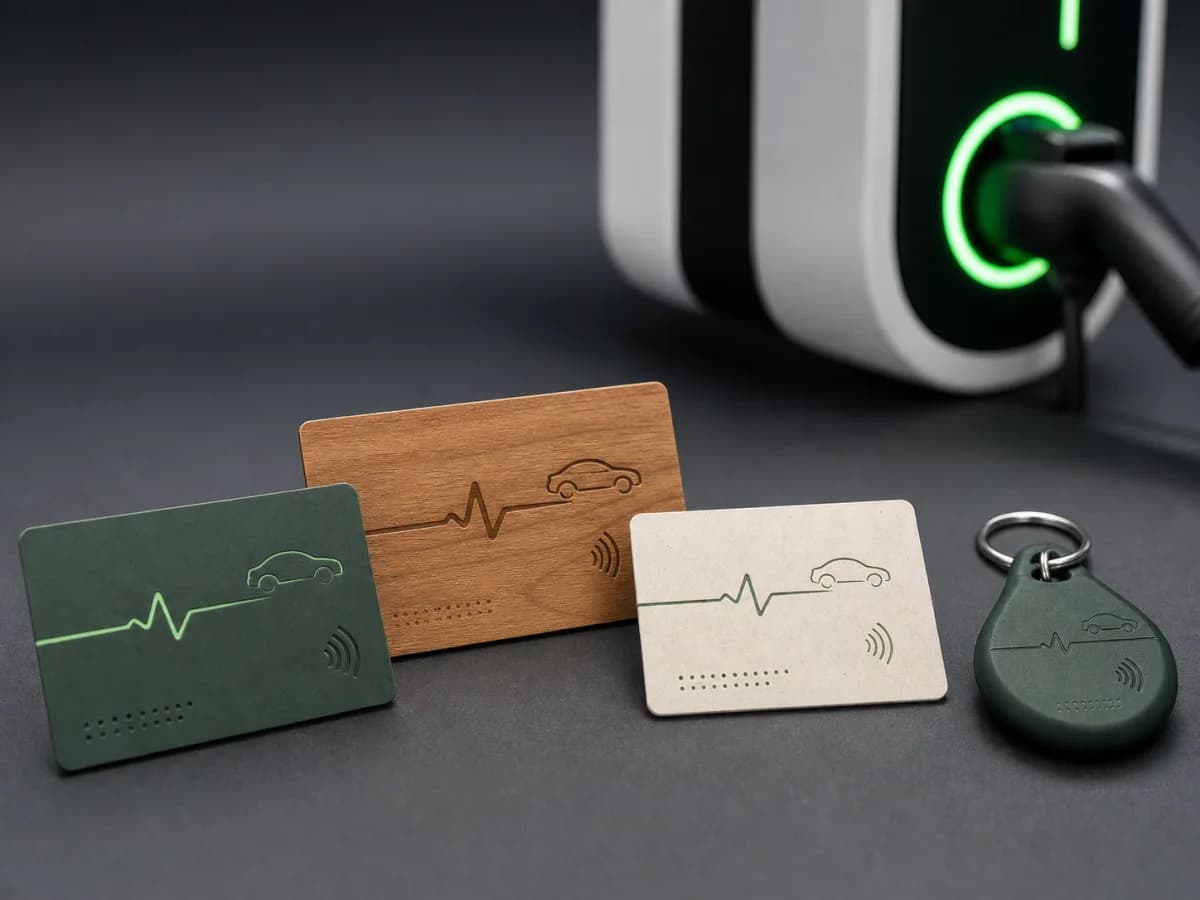
Özel tasarım / OEM/ODM / Prototip doğrulama
Elektrikli araç şarjı için okuyucu, kimlik verisi, güvenlik, form, tasarım ve teslim sürecine göre özelleştirilen RFID ürünleri.
Önerilen ürünü inceleyin
Geri dönüştürülmüş PVC / Özel RFID / UID eşleştirme
Geri dönüştürülmüş PVC gövdeli, okuyucuya uygun çip seçeneklerine ve programa özel baskıya sahip, UID-hesap eşleştirme verileriyle teslim edilen özel RFID şarj kartları.
Önerilen ürünü inceleyinTeknik kütüphane / 07
Bu kaynaklar ilgili teknolojiyi ve işletim arayüzlerini tanımlar. ChargeRFID fiziksel RFID erişim araçları üretir; platform yapılandırması, dolaşım sözleşmeleri ve istasyon sertifikasyonu ilgili işletmeci ve tedarikçilere aittir.
Teknoloji / 7 dk. okuma süresi
Elektrikli araç şarjı için 13,56 MHz RFID kartı veya anahtarlık seçiminde okuyucu davranışını, tanımlayıcı biçimini, kimlik doğrulamayı, arka uç kontrollerini ve dolaşım gereksinimlerini esas alan, tedarikçiden bağımsız bir yöntem
Devamını Okuyun
Teknoloji / 9 dk okuma süresi
Elektrikli araç şarjına yönelik bir RFID kartının tam olarak ne işe yaradığını, OCPP istasyonları ve dolaşım/roaming merkezleri ile nasıl kimlik doğruladığını, kullanılan çip teknolojilerini ve filolar, ağlar veya bireysel kullanım için doğru kartın nasıl seçileceğini keşfedin.
Devamını Okuyun
Teknoloji / 5 dk okuma süresi
Gömülü RFID Kimlik Doğrulama: Çevrimdışı Çalışabilen Şarj İstasyonları Elektrikli Araç Altyapısını Yeniden Şekillendiriyor
Devamını OkuyunBirincil uygulama kaynakları
Program soruları / 08
Bazı durumlarda platform, bir eşleştirme tablosu aracılığıyla hesabı koruyabilir; ancak belirli bir UID'yi kopyalamak veya seçmek mümkün olmayabilir, güvenli olmayabilir ya da çip tedarikçisinin öngördüğü modelin dışında kalabilir. Kimlik sürekliliğini öncelikle bir arka uç geçişi konusu olarak ele alın.
Evet; okuyucuların ve yetkilendirme platformunun her ikisini de desteklemesi ve birlikte kullanım kurallarının test edilmiş olması koşuluyla. Birlikte kullanım için tanımlı bir bitiş tarihi, iptal süreci ve geri dönüş planı bulunmalıdır.
Hayır. AES ile kimlik doğrulamalı 13.56 MHz erişim aracı, AES tabanlı uygulamaları destekler; ancak okuyucu, anahtar düzeni ve arka uç bu uygulamayı hayata geçirmelidir. Yalnızca kartın UID'sini okumak, bu kriptografik yetenekleri kullanmaz.
Her temsili okuyucu/ürün yazılımı ailesini, planlanan çevrimiçi ve çevrimdışı yetkilendirme akışlarını, en az bir yenileme senaryosunu ve içe/dışa aktarılan verilerin eksiksiz tutarlılık kontrolünü dahil edin.
Diğer işletim programları
Depo, iş yeri ve kamuya açık şarj için sürücü veya araç bazında kontrollü atama, platforma hazır tanımlayıcılar ve değiştirme kayıtlarıyla sunulan RFID kartları ve anahtarlıkları.
Marka, tanımlayıcı biçimi, platform aktarımı, lansman hacmi ve tekrar sipariş sürecine göre hazırlanan beyaz etiketli kart ve anahtarlıklar.
Token kayıtları, tanımlayıcı biçimi ve yaşam döngüsü durumunun eMSP, CPO ve hub sistemleri arasında tutarlı kalması gereken dolaşım programları için fiziksel RFID erişim araçları.
Çalışan, sakin, ziyaretçi veya hesap bazında kontrollü erişim gerektiren iş yerleri, depolar, konut alanları ve destinasyonlar için kimlik programları.
Araç teslimatı, bayi şarjı, sadakat ve premium üyelik için kontrollü serileştirme ve sunuma sahip markalı RFID erişim araçları.
Kurulu okuyucu parkını, tanımlayıcı kurallarını, güvenlik gereksinimini, platform aktarımını, hacmi ve dağıtım pazarlarını paylaşın. Numuneler ve üretim onayı için gereken soruları size ileteceğiz.