Av ChargeRFID
Granskningsmetod: Vi har kontrollerat denna guide mot de primära regulatoriska referenser, protokollreferenser och tillverkarreferenser som listas nedan. Produktrekommendationerna återspeglar ChargeRFID:s tillverkningsperspektiv och bör valideras med din läsare, laddare och backend.
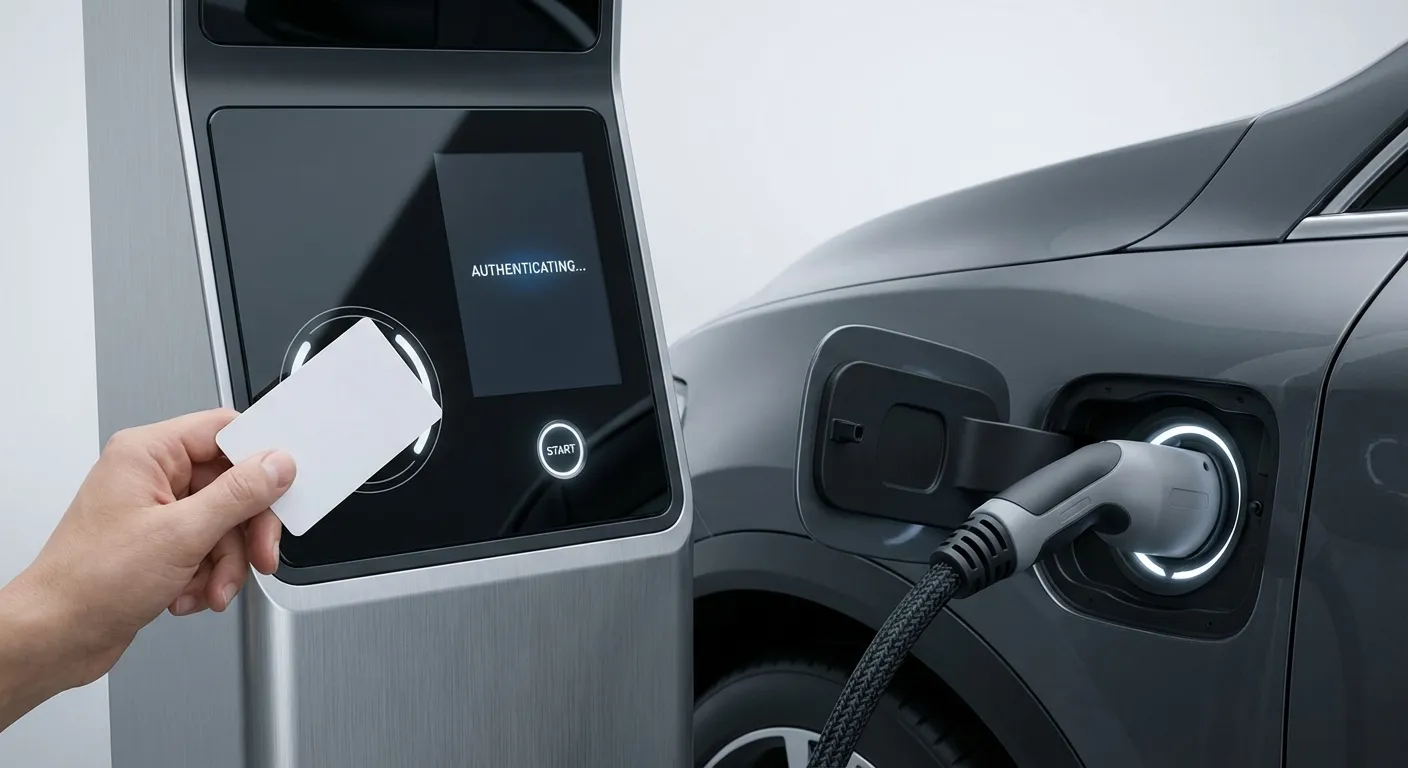
ISO 15118 och RFID löser närliggande men olika delar av autentiseringen vid elbilsladdning. ISO 15118 kan låta ett kompatibelt fordon och en laddpunkt utbyta avtalsuppgifter via laddkabeln. RFID låter en läsare presentera en identifierare som ett laddbackend kan koppla till en kund, förare, ett fordon eller en flottpolicy. Ingen av metoderna gör den andra överflödig i samtliga användningsfall.
Vad EU-reglerna faktiskt kräver
ISO 15118 definierar kommunikationen mellan ett elfordon och laddutrustningen. En Plug and Charge-implementering använder certifikat och stödjande backend-tjänster så att ett kompatibelt fordon kan autentisera ett laddavtal efter att det anslutits. Upplevelsen förutsätter kompatibla implementeringar i fordon och laddare, certifikatprovisionering, avtalsstöd och parternas kommersiella överenskommelser.
Från och med 8 januari 2026 hänvisar AFIR:s ändrade tekniska bilaga till EN ISO 15118-2:2016 och EN ISO 15118-20:2022 för angivna allmänt tillgängliga AC- och DC-laddpunkter som installeras eller renoveras från och med det datumet. Detta är ingen regel om att varje publik laddare måste aktivera Plug and Charge. Valfria funktioner förblir valfria, och en kommersiell Plug and Charge-tjänst behöver fortfarande certifikat- och backend-ekosystemet runt laddpunkten.
Där RFID fortfarande vinner
RFID-autentisering håller inte på att försvinna. I flera scenarier kan en separat fysisk identifierare fortfarande vara till nytta.
Flottfordon behöver ofta kostnadsfördelning per förare eller kostnadsställe. Ett Plug and Charge-avtal som lagras i fordonet identifierar vanligen fordonets laddavtal, medan ett kort kan tilldelas en förare eller en verksamhetsenhet. Den tilldelningen ger inte i sig korrekt rapportering; backend-systemet måste bevara kopplingen mellan identifierare och användare och kombinera den med sessions-, fordons-, plats- och policydata där så krävs.
Uthyrnings- och bilpoolsoperatörer kan också föredra en tillfällig identifierare när fordonets avtal fortsatt ligger under flottans kontroll. Om hyrestagaren betalar direkt eller om flottan vidarefakturerar sessionen beror på tjänstens utformning och det kommersiella avtalet.
Äldre elbilar som tillverkades innan ISO 15118 fick bred spridning – däribland många fordon som fortfarande omfattas av garanti och är i aktiv drift – saknar Plug & Charge-funktion. Dessa förare kommer att behöva alternativa autentiseringsmetoder under många år framöver.
Hybridmodellen: stöd för båda
Framsynta operatörer av laddnätverk inför system med dubbel autentisering. Laddstationerna stöder Plug & Charge för kompatibla fordon och behåller samtidigt RFID-läsare för flottanvändare, äldre fordon och gäståtkomst. Denna hybridmodell maximerar tillgängligheten utan att tvinga användarna till en enda autentiseringsmetod.
Implementeringsinsatsen beror på anläggning och hårdvara. Läsarhårdvara, firmware, OCPP-stöd, provisionering av identifierare, certifikattjänster, betalsystem och backend-regler måste alla testas tillsammans. Att behålla RFID parallellt med ISO 15118 kan bredda åtkomsten, men operatörer bör bekräfta kostnad och interoperabilitet med sina leverantörer av laddare och backend.
Säkerhetsaspekter
Metoderna bygger på olika säkerhetsmodeller. Plug and Charge förlitar sig på en publik nyckelinfrastruktur, certifikat och de implementeringar som provisionerar, lagrar, validerar och återkallar dem. Säkerheten beror därför på mer än enbart utbytet via laddkabeln.
RFID-säkerheten beror på chipet och på vad läsaren och backend-systemet verifierar. Många laddnätverk auktoriserar endast ett korts UID; den identifieraren kan kopieras på vissa typer av identifierare och bör inte beskrivas som likvärdig med autentisering vid kontaktlös betalning. AES-autentiserade kort i klassen 13.56 MHz-identifierare kan stödja ömsesidig autentisering och skyddad applikationsdata, men dessa kontroller hjälper bara när läsaren, nyckelhanteringen och backend-systemet faktiskt använder dem.
En separat fysisk identifierare kan lägga till ytterligare ett innehavskrav, men den medför också egna risker kopplade till förlust, delning och återkallelse. Operatörer bör välja kontroller utifrån sin hotmodell i stället för att utgå från att någon av metoderna i sig är säkrare i varje installation.
Att göra rätt val för ditt nätverk
Om du driver allmänt tillgängliga laddstationer i EU bör du först fastställa vilka av AFIR:s bestämmelser om betalning, data och teknik som gäller för varje laddpunkt. Behandla inte "ISO 15118-kapabel" och "aktiverad för kommersiell Plug and Charge" som samma upphandlingskrav. Att behålla RFID kan fortsatt tjäna flottoperatörer, uthyrningstjänster, avtalskunder och förare av fordon som saknar kompatibelt stöd för Plug and Charge.
För privata laddinstallationer eller laddning på arbetsplatser som inte omfattas av krav för publik laddning bör du utvärdera din användarbas. Personalgarage som betjänar företagsflottor drar nytta av RFID:s funktioner för ansvarsspårning. Handelsplatser som vill erbjuda maximal bekvämlighet för konsumenter kan prioritera Plug & Charge med RFID som reserv.
I stället för att satsa på en enda metod kan operatörer testa en skiktad lösning mot de fordon, laddare, roamingpartner och faktureringsflöden de faktiskt stöder.
Behöver du hjälp att implementera laddlösningar med dubbel autentisering? Kontakta oss för att utforska RFID-kort som kompletterar din Plug & Charge-infrastruktur.
Företags-, nätverks- och produktnamn som nämns i denna artikel är varumärken som tillhör respektive ägare. De används beskrivande för att identifiera system som våra kort samverkar med. ChargeRFID är en oberoende tillverkare och denna artikel påstår inte någon anknytning, något partnerskap eller någon rekommendation.
Primära källor
Officiella referenser som använts för att granska de regulatoriska påståendena samt påståendena om protokoll och chipnivå i denna guide.
- Förordning (EU) 2023/1804, konsoliderad textEUR-Lex
- Frågor och svar om AFIREuropeiska kommissionen
- Delegerad förordning (EU) 2025/656 om standarder för interoperabilitetEUR-Lex
Nästa steg
Omsätt kunskapen i en kortspecifikation.
Dela information om läsare, chip, data eller utrullning så identifierar vi de beslut som krävs för prover och produktion.
Fortsätt läsa
Relaterade artiklar
AFIR-efterlevnad 2026: tidsfrister för elbilsladdning och checklista för RFID
EU:s AFIR-regler förändrar elbilsladdningen 2026: krav kopplade till ISO 15118, tidsfristen vid årsskiftet för eftermontering av kontaktlösa terminaler och checklistan för RFID-efterlevnad som varje laddoperatör behöver.

RFID-kort för elbilsladdning: Så fungerar de och så väljer du rätt
Vad ett RFID-kort för elbilsladdning faktiskt gör, hur det autentiseras mot OCPP-stationer och roamingnav, vilka chipptekniker som används och hur du väljer rätt kort för fordonsflottor, nätverk eller privat bruk.