Zachovajte úvodné nuly
Konverzia identifikátorov môže nepozorovane zmeniť hodnoty. Porovnajte nespracovaný výstup čítačky, exportované údaje a importované záznamy bajt po bajte.
Program migrácie RFID
Výsledok programu
Postupná migrácia, ktorá zachováva službu počas overovania správania čítačiek, identifikátorov, zabezpečenia a záznamov o výmene.
Pozrieť odporúčaný produktUrčené pre
Prevádzkovatelia, ktorí nahrádzajú staršie karty, menia platformu CSMS alebo posilňujú zabezpečenie infraštruktúry založenej iba na UID
Východiskový stav
Pôvodné UID, čipy, platforma alebo čítačky
Cieľ
Identifikátor zodpovedajúci čítačke alebo zabezpečená aplikácia
Prechod
Pilot, súbežná prevádzka a postupné opätovné vydávanie
Riadenie
Úschova kľúčov, mapovanie a doklady o vyradení
Prevádzkový model / 01
Fyzická karta je jedným z kontrolovaných vstupov. O tom, či sa autorizuje a dohľadá správny účet, rozhoduje správanie čítačky, záznamy v platforme a prevádzkové pravidlá.
Zinventarizujte aktívne, neaktívne, stratené a neznáme identifikačné prostriedky spolu so záznamami o ich čipe, UID a priradení.
Zdokumentujte, čo každá čítačka skutočne podporuje; samotná nominálna frekvencia nepreukazuje kompatibilitu na úrovni aplikácie.
Porovnajte reprezentáciu pôvodného UID a polia platformy s navrhovaným identifikátorom, mapovaním alebo zabezpečenou aplikáciou.
Otestujte staré aj nové identifikačné prostriedky na reprezentatívnych čítačkách, v rôznych stavoch autorizácie a pri prevádzkových výnimkách.
Vydávajte náhrady v riadených skupinách, uchovávajte krížové odkazy a pôvodné oprávnenie odstráňte až po akceptácii.
Matica špecifikácií / 02
Zadanie pripravené na výrobu uvádza, čo treba rozhodnúť, ako sa to zrealizuje a aké podklady budú slúžiť na potvrdenie splnenia požiadaviek.
Zaznamenajte čip, dĺžku UID, reprezentáciu identifikátora, čítačku, firmvér, CSMS a stav aktívnych kariet.
Nejasnosti a nepodporované kombinácie sú zrejmé ešte pred výberom cieľového riešenia.
Otestujte pôvodné a cieľové identifikačné prostriedky na reprezentatívnych kombináciách hardvéru a softvéru.
Každá skupina nasadenia má podporovaný spôsob čítania alebo plán nápravy.
Určte, či si existujúci účet ponechá svoj identifikátor, dostane namapovanú náhradu alebo sa vytvorí znova.
Staré aj nové sériové čísla sa počas prechodu priraďujú k jednému určenému účtu.
Podľa schopností čítačiek a rizika zvoľte iba UID, údaje zabezpečenej aplikácie alebo postupnú kombináciu oboch.
Zodpovednosti za autentifikáciu a kľúče sú zdokumentované a otestované.
Pri zabezpečených aplikáciách určte zodpovednosť za generovanie, diverzifikáciu, nahrávanie, ukladanie, rotáciu a obnovu kľúčov.
Žiadny produkčný kľúč nezávisí od nezdokumentovanej osoby ani nezdokumentovaného exportu.
Stanovte obdobie a pravidlá súbežného prijímania starých aj nových identifikačných prostriedkov.
Správanie pri zrušení oprávnení, pri autorizácii z vyrovnávacej pamäte a podľa lokálneho zoznamu je počas súbežnej prevádzky predvídateľné.
Zaznamenajte doručenie, aktiváciu, zablokovanie starej karty, jej zničenie alebo vrátenie a nevyriešené výnimky.
Program dokáže preukázať, ktoré pôvodné identifikačné prostriedky zostávajú platné.
Opatrenia proti zlyhaniam / 03
Väčšina neúspešných spustení nie je spôsobená kvalitou tlače. Príčinou bývajú nejasné identifikátory, neotestované čítačky, neúplne určená zodpovednosť za dáta alebo slabé riadenie životného cyklu.
Konverzia identifikátorov môže nepozorovane zmeniť hodnoty. Porovnajte nespracovaný výstup čítačky, exportované údaje a importované záznamy bajt po bajte.
Čítačka, ktorá rozpozná identifikačné prostriedky 13.56 MHz s autentifikáciou AES, môže napriek tomu využívať iba ich UID. Zabezpečené aplikácie si vyžadujú výslovnú podporu na strane čítačky aj kľúčov.
Nútený jednodňový prechod je potrebný len zriedka. Pred vydaním náhradných identifikačných prostriedkov definujte obdobie súbežnej prevádzky, postup návratu do pôvodného stavu a skupiny výnimiek.
Zabezpečené karty bez zdokumentovanej správy kľúčov, ich diverzifikácie a obnovy môžu vytvoriť novú formu závislosti od dodávateľa.
Postup dodania / 04
Každá fáza by sa mala uzavrieť dokladmi, ktoré môžu posúdiť tímy prevádzky, platformy a nákupu.
Zinventarizujte identifikačné prostriedky, čítačky, firmvér, platformy, formáty identifikátorov a aktívne priradenia.
Register aktuálneho stavu infraštruktúry
Zvoľte novú technológiu, úroveň zabezpečenia, dátový model a zodpovednosť za správu kľúčov.
Schválený cieľový profil identifikačného prostriedku
Otestujte staré a nové karty naprieč čítačkami, lokalitami, stavmi pripojenia a procesmi platformy.
Matica kompatibility a výnimiek
Vymieňajte podľa lokalít alebo skupín používateľov s kontrolou priradení, komunikácie a návratu do pôvodného stavu.
Protokol vydania a aktivácie podľa skupín
Zablokujte, vyzbierajte alebo zničte staré identifikačné prostriedky a uzavrite nevyriešené mapovania.
Správa o vyradení a zostatkovom riziku
Hranica zodpovednosti / 05
Presne vymedzená hranica zabraňuje tomu, aby sa karta obviňovala z rozhodnutí o konfigurácii, oprávneniach alebo zúčtovaní, ktoré patria inam.
Zodpovedá za schválený materiál, čip, anténu, grafiku, kódovanie, variabilné dáta, kontrolu kvality šarží a výrobný záznam.
Definuje akceptovaný formát identifikátora, správanie čítačky, import tokenov, stavy autorizácie, bezpečnostnú aplikáciu a technické prevzatie.
Zodpovedá za priradenie, aktiváciu, zmluvy, prístupovú politiku, tarify, zákaznícku podporu, schvaľovanie výmen a rozhodnutia o ukončení životnosti.
Možnosti identifikačných prostriedkov / 06
Procesy OCPP / idTag / idToken / Formátovanie UID
Identifikačné prostriedky RFID pripravené pre proces práce s identifikátormi a autorizácie, ktorý sa používa medzi čítačkami nabíjacích staníc a systémami riadenia nabíjania s OCPP.
Pozrieť odporúčaný produkt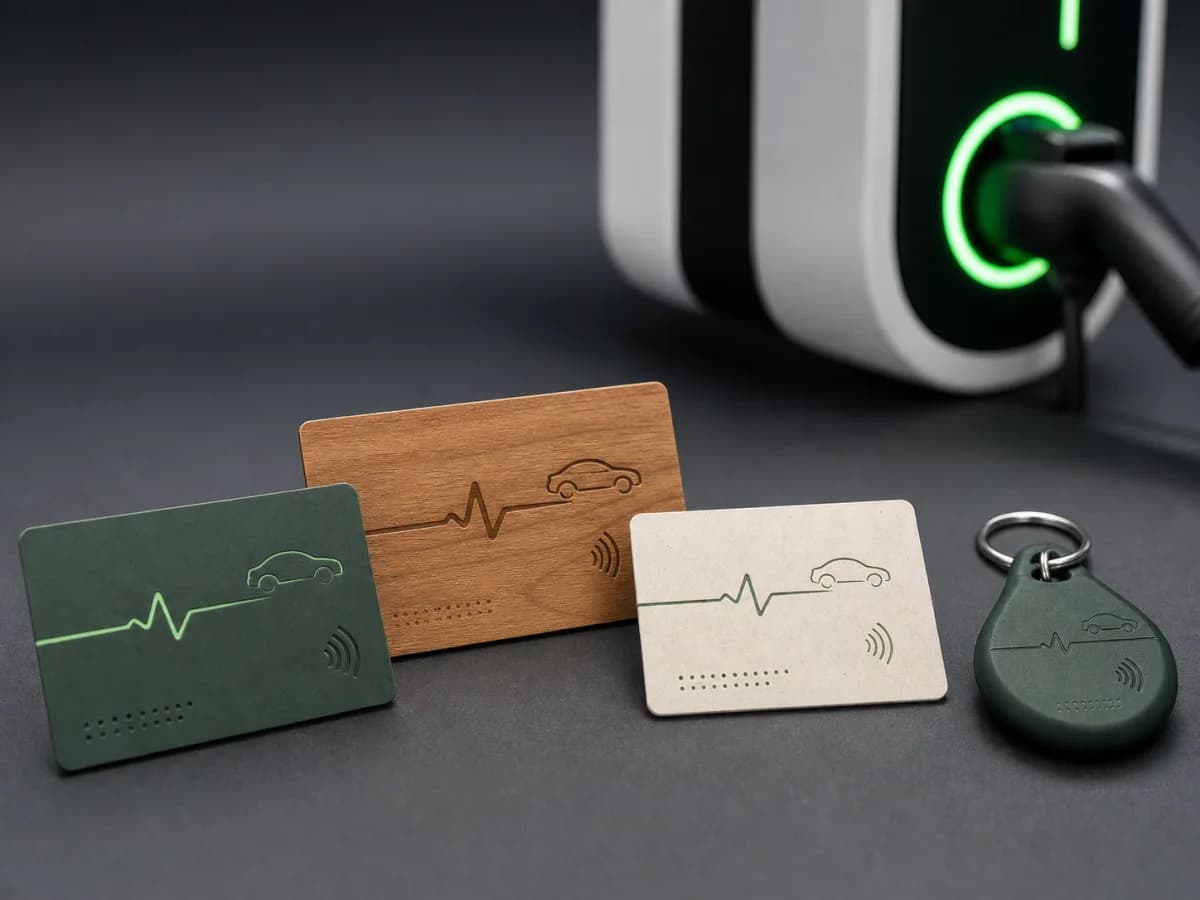
Vývoj na mieru / OEM/ODM / Overenie prototypu
Identifikačné prostriedky RFID na mieru, navrhnuté s ohľadom na čítačky vašich nabíjacích staníc, údaje tokenov, bezpečnostný model, formát, grafický návrh a proces expedície.
Pozrieť odporúčaný produkt
Recyklované PVC / RFID na mieru / Mapovanie UID
Nabíjacie karty RFID na mieru s telom z recyklovaného PVC, čipmi prispôsobenými čítačke, grafikou programu a odovzdaním údajov o priradení UID k účtom.
Pozrieť odporúčaný produktTechnická knižnica / 07
Tieto zdroje definujú súvisiace technológie a prevádzkové rozhrania. ChargeRFID vyrába fyzické identifikačné prostriedky; konfigurácia platformy, roamingové zmluvy a certifikácia nabíjacích staníc zostávajú v kompetencii príslušných prevádzkovateľov a dodávateľov.
Technológie / 7 min čítania
Metóda nezávislá od dodávateľa na výber identifikačného prostriedku 13.56 MHz na nabíjanie elektromobilov podľa správania čítačky, formátu identifikátora, autentifikácie, kontrol v backende a požiadaviek na roaming
Čítať ďalej
Technológie / Čítanie na 9 min
Čo karta RFID na nabíjanie elektromobilov v skutočnosti robí, ako sa overuje na staniciach s protokolom OCPP a v roamingových platformách, aké čipové technológie sa používajú a ako vybrať správnu kartu pre vozové parky, siete alebo osobné použitie.
Čítať ďalej
Technológie / 5 min čítania
Autentifikácia RFID priamo v zariadení: nabíjacie stanice s podporou režimu offline menia infraštruktúru pre elektromobily
Čítať ďalejHlavné implementačné zdroje
Otázky k programu / 08
Platforma niekedy dokáže zachovať účet prostredníctvom mapovacej tabuľky, no kopírovanie alebo výber konkrétneho UID môže byť nemožné, nezabezpečené alebo mimo modelu, ktorý zamýšľa dodávateľ čipov. Kontinuitu identity riešte predovšetkým ako otázku migrácie backendu.
Áno, ak čítačky aj autorizačná platforma podporujú oba typy a pravidlá súbežnej prevádzky sú otestované. Zmiešaná prevádzka by mala mať stanovený dátum ukončenia, postup zneplatnenia a plán návratu do pôvodného stavu.
Nie. Identifikačný prostriedok 13.56 MHz s autentifikáciou AES podporuje aplikácie založené na AES, no čítačka, schéma kľúčov a backend musia túto aplikáciu implementovať. Samotné čítanie UID karty tieto kryptografické funkcie nevyužíva.
Zahrňte každú reprezentatívnu rodinu čítačiek a firmvéru, zamýšľané cesty online aj offline autorizácie, aspoň jeden scenár výmeny a úplné zosúladenie importu a exportu údajov.
Ďalšie prevádzkové programy
Identifikačné prostriedky RFID na nabíjanie v depách, na pracoviskách a vo verejnej sieti s riadeným priradením vodičom alebo vozidlám, identifikátormi pripravenými pre platformu a záznamami o výmenách.
Karty a prívesky na kľúče pod vlastnou značkou (white-label), pripravené podľa vašej značky, formátu identifikátora, importu do platformy, objemu pri spustení a procesu opakovaných objednávok.
Fyzické identifikačné prostriedky RFID pre roamingové programy, v ktorých záznamy tokenov, formáty identifikátorov a stav životného cyklu zostávajú konzistentné v systémoch eMSP, CPO a roamingových hubov.
Programy identifikačných prostriedkov pre pracoviská, depá, rezidenčné objekty a cieľové destinácie, ktoré potrebujú riadený prístup podľa zamestnanca, rezidenta, návštevníka alebo účtu.
Identifikačné prostriedky s vlastnou značkou pre odovzdávanie vozidiel, nabíjanie u predajcov, vernostné a prémiové členské programy – s riadeným prideľovaním sériových čísel a prezentáciou.
Uveďte inštalovanú základňu čítačiek, pravidlá pre identifikátory, bezpečnostné požiadavky, odovzdávanie údajov do platformy, objem a trhy zavádzania. Pošleme vám otázky potrebné na prípravu vzoriek a schválenie výroby.