Păstrați zerourile inițiale
Conversia identificatorilor poate modifica valorile fără niciun avertisment. Comparați octet cu octet datele brute ale cititorului, datele exportate și înregistrările importate.
Program de migrare RFID
Rezultatul programului
O migrare etapizată care menține serviciul în timp ce comportamentul cititoarelor, identificatorii, securitatea și evidențele de înlocuire sunt validate.
Consultați produsul recomandatConceput pentru
Operatori care înlocuiesc carduri vechi, schimbă platforma CSMS sau consolidează un parc bazat exclusiv pe UID
Punct de plecare
UID, cip, platformă sau parc de cititoare existente
Țintă
Identificator adaptat cititorului sau aplicație securizată
Tranziție
Pilot, operare mixtă și reemitere etapizată
Control
Custodia cheilor, asocierea identificatorilor și dovezi de retragere
Model operațional / 01
Cardul fizic este doar una dintre componentele controlate. Comportamentul cititorului, înregistrările din platformă și regulile de operare stabilesc dacă este autorizat contul corect și dacă acesta poate fi urmărit.
Inventariați cardurile și brelocurile active, inactive, pierdute și necunoscute, împreună cu înregistrările privind cipul, UID-ul și atribuirea.
Documentați ce acceptă efectiv fiecare cititor; frecvența nominală nu dovedește, singură, compatibilitatea la nivel de aplicație.
Comparați reprezentarea UID existentă și câmpurile platformei cu identificatorul, asocierea sau aplicația securizată propuse.
Testați cardurile și brelocurile vechi și noi cu cititoare, stări de autorizare și excepții operaționale reprezentative.
Emiteți cardurile sau brelocurile de înlocuire în grupuri controlate, păstrați corespondențele și eliminați drepturile de utilizare vechi numai după recepție.
Matrice de specificații / 02
Un dosar de cerințe pregătit pentru producție precizează ce trebuie decis, cum se va implementa și ce dovezi vor fi acceptate la recepție.
Înregistrați cipul, lungimea UID, reprezentarea identificatorului, cititorul, firmware-ul, CSMS și starea cardurilor active.
Elementele necunoscute și combinațiile neacceptate sunt vizibile înainte de alegerea soluției țintă.
Testați cardurile și brelocurile existente și cele țintă pe combinații reprezentative de hardware și software.
Fiecare grup de implementare are o cale de citire acceptată sau un plan de remediere.
Definiți dacă contul existent își păstrează identificatorul, primește un identificator de înlocuire corelat cu cel vechi sau este recreat.
Numerele de serie vechi și noi corespund unui singur cont vizat pe durata tranziției.
Alegeți între varianta exclusiv UID, date stocate într-o aplicație securizată sau o combinație etapizată, în funcție de capacitățile cititorului și de risc.
Responsabilitățile privind autentificarea și cheile criptografice sunt documentate și testate.
Pentru aplicațiile securizate, stabiliți responsabilitatea pentru generarea, diversificarea, încărcarea, stocarea, rotația și recuperarea cheilor.
Nicio cheie de producție nu depinde de o persoană sau de un export nedocumentat.
Stabiliți perioada și regulile pentru acceptarea simultană a cardurilor și brelocurilor vechi și noi.
Revocarea, memoria cache și comportamentul listei locale sunt previzibile pe toată perioada de suprapunere.
Înregistrați livrarea, activarea, blocarea cardului vechi, distrugerea sau returnarea acestuia, precum și excepțiile nerezolvate.
Programul poate demonstra care dintre cardurile și brelocurile RFID existente rămân valide.
Prevenirea erorilor / 03
Majoritatea lansărilor eșuate nu se datorează calității tipăririi. Cauzele sunt identificatorii neclari, cititoarele netestate, responsabilitatea incompletă asupra datelor sau controlul slab al ciclului de viață.
Conversia identificatorilor poate modifica valorile fără niciun avertisment. Comparați octet cu octet datele brute ale cititorului, datele exportate și înregistrările importate.
Un cititor care detectează carduri la 13,56 MHz cu autentificare AES poate utiliza totuși doar UID-ul acestora. Aplicațiile securizate necesită suport explicit din partea cititorului și pentru cheile criptografice.
O trecere forțată într-o singură zi este rareori necesară. Definiți perioada de suprapunere, procedura de revenire și grupurile de excepție înainte de a emite cardurile de înlocuire.
Cardurile securizate fără documentație privind custodia, diversificarea și recuperarea cheilor pot crea o nouă formă de dependență de furnizor.
Etapele livrării / 04
Fiecare etapă ar trebui să se încheie cu dovezi care pot fi analizate de echipele de operațiuni, de platformă și de achiziții.
Inventariați cardurile și brelocurile RFID, cititoarele, firmware-ul, platformele, formatele identificatorilor și atribuirile active.
Registrul situației actuale a infrastructurii
Selectați noua tehnologie, nivelul de securitate, modelul de date și responsabilitatea pentru gestionarea cheilor criptografice.
Profilul aprobat al noului card RFID
Testați cardurile vechi și noi cu diferite cititoare, în diferite locații și stări de conectivitate, precum și în cadrul proceselor platformei.
Matrice de compatibilitate și excepții
Înlocuiți cardurile pe locații sau pe grupuri de utilizatori, cu controale pentru atribuire, comunicare și revenire.
Jurnalul de emitere și activare pe grupuri de utilizatori
Blocați, recuperați sau distrugeți cardurile vechi și închideți asocierile nerezolvate.
Raport de retragere și de risc rezidual
Delimitarea responsabilităților / 05
O delimitare precisă împiedică atribuirea către card a unor probleme de configurare, de drepturi de utilizare sau de decontare, care țin de alte sisteme.
Controlează materialul aprobat, cipul, antena, grafica, codificarea, datele variabile, controlul calității pe loturi și evidența de producție.
Definește formatul de identificator acceptat, comportamentul cititorului, importul tokenurilor, stările de autorizare, aplicația de securitate și recepția tehnică.
Răspunde de alocare, activare, contracte, politica de acces, tarife, asistența pentru clienți, aprobarea înlocuirilor și deciziile privind sfârșitul ciclului de viață.
Opțiuni de carduri și brelocuri / 06
Fluxuri OCPP / idTag / idToken / Formatarea UID
Carduri și brelocuri RFID pregătite pentru fluxul de identificare și autorizare utilizat între cititoarele stațiilor de încărcare și sistemele de gestionare a încărcării bazate pe OCPP.
Consultați produsul recomandat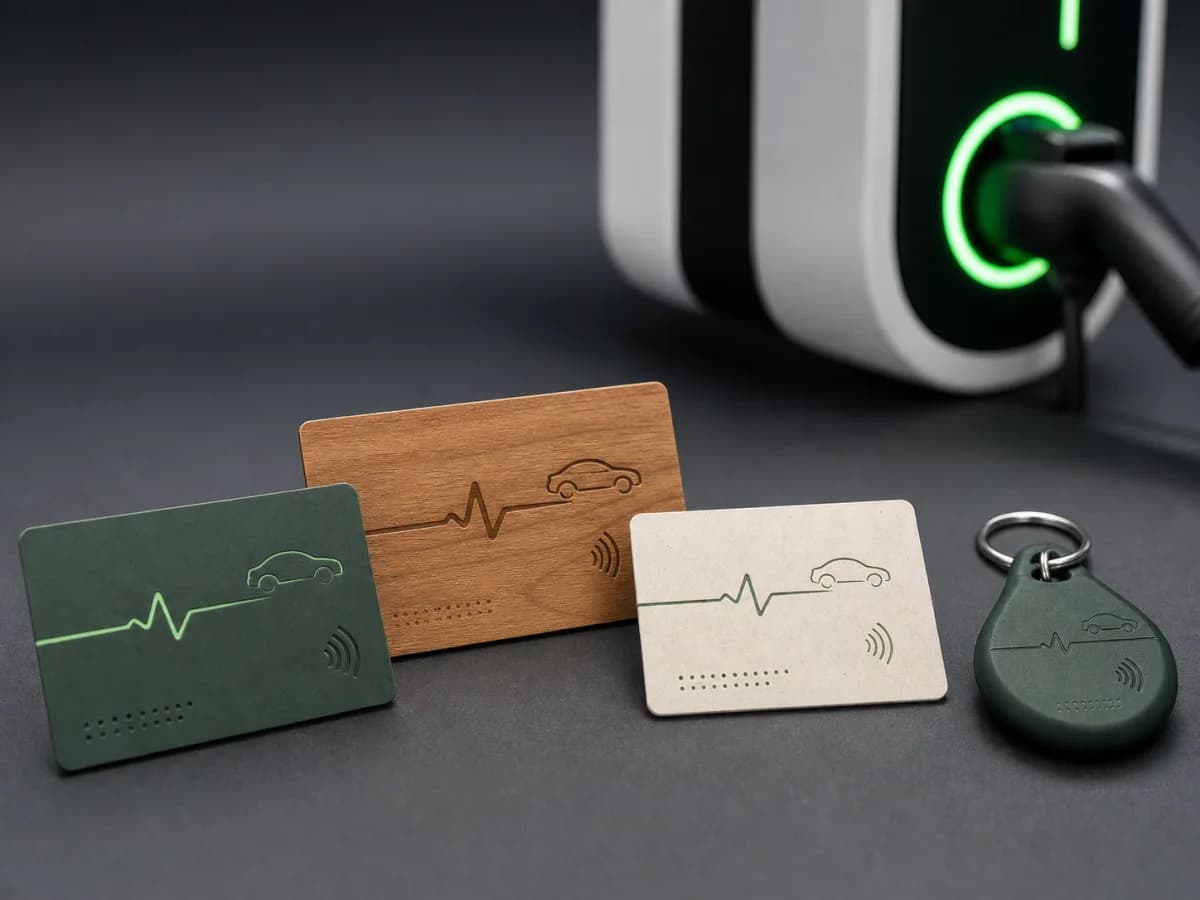
Inginerie personalizată / OEM/ODM / Validarea prototipului
Carduri și brelocuri RFID personalizate, concepute în funcție de cititoarele stațiilor de încărcare, datele tokenului, modelul de securitate, formatul fizic, grafică și fluxul de livrare.
Consultați produsul recomandat
PVC reciclat / RFID personalizat / Asociere UID
Carduri RFID personalizate pentru încărcare, cu corp din PVC reciclat, opțiuni de cip adaptate cititorului, grafică de program și predarea datelor de asociere UID–cont.
Consultați produsul recomandatBibliotecă tehnică / 07
Aceste surse definesc tehnologia și interfețele operaționale conexe. ChargeRFID produce carduri și brelocuri RFID fizice. Configurarea platformei, contractele de roaming și certificarea stațiilor de încărcare rămân în sarcina operatorilor și furnizorilor relevanți.
Tehnologie / Lectură de 7 min
O metodă neutră față de furnizori pentru alegerea unui card RFID de 13,56 MHz pentru încărcarea vehiculelor electrice, în funcție de comportamentul cititorului, formatul identificatorului, autentificare, controalele din sistemul central și cerințele de roaming
Citiți mai mult
Tehnologie / 9 min de lectură
Ce face de fapt un card RFID pentru încărcarea vehiculelor electrice, cum se autentifică la stațiile OCPP și la platformele de roaming, ce tehnologii de cip sunt utilizate și cum alegeți cardul potrivit pentru flote, rețele sau uz personal.
Citiți mai mult
Tehnologie / Lectură de 5 min
Autentificarea RFID devine încorporată: stațiile de încărcare capabile să funcționeze offline transformă infrastructura pentru vehicule electrice
Citiți mai multReferințe principale pentru implementare
Întrebări despre program / 08
Uneori, o platformă poate păstra contul printr-un tabel de corespondență, însă copierea sau selectarea unui anumit UID poate fi imposibilă, nesigură sau în afara modelului prevăzut de furnizorul cipului. Tratați continuitatea identității în primul rând ca pe o chestiune de migrare a sistemului central.
Da, dacă cititoarele și platforma de autorizare le acceptă pe ambele, iar regulile pentru perioada de suprapunere sunt testate. Funcționarea mixtă trebuie să aibă o dată de încheiere definită, un proces de revocare și un plan de revenire.
Nu. Cardurile la 13,56 MHz cu autentificare AES acceptă aplicații bazate pe AES, însă cititorul, schema de chei și sistemul central trebuie să implementeze acea aplicație. Citirea exclusivă a UID-ului cardului nu utilizează aceste capabilități criptografice.
Includeți fiecare familie reprezentativă de cititoare și firmware, căile de autorizare online și offline prevăzute, cel puțin un scenariu de înlocuire și o reconciliere completă a importului și exportului de date.
Alte programe operaționale
Carduri și brelocuri RFID pentru încărcarea în depou, la locul de muncă și în rețele publice, cu alocare controlată pe șofer sau vehicul, identificatori pregătiți pentru platformă și evidența înlocuirilor.
Carduri și brelocuri white-label, pregătite în funcție de marca dumneavoastră, formatul identificatorului, importul în platformă, volumul de lansare și fluxul comenzilor repetate.
Carduri și brelocuri RFID fizice pentru programe de roaming în care înregistrările tokenurilor, formatele identificatorilor și starea pe durata ciclului de viață rămân consecvente în sistemele eMSP, CPO și hub.
Programe de carduri și brelocuri pentru locuri de muncă, depouri, complexe rezidențiale și destinații care necesită acces controlat în funcție de angajat, rezident, vizitator sau cont.
Carduri și brelocuri personalizate cu marca dumneavoastră pentru predarea vehiculelor, încărcarea la dealeri, programe de loialitate și programe premium pentru membri, cu serializare și prezentare controlate.
Transmiteți-ne informații despre parcul de cititoare RFID, regulile pentru identificatori, cerințele de securitate, transferul către platformă, volumul și piețele de implementare. Vă vom trimite întrebările necesare pentru mostre și pentru aprobarea producției.