Remova acessos sem vínculo vigente
Funcionários desligados, antigos moradores e visitantes com validade expirada precisam de um processo de bloqueio definido; a posse do item físico não equivale ao registro da permissão de acesso.
Acesso a locais e acesso para membros
Resultado do programa
Acesso controlado à recarga por funcionário, morador, visitante, veículo ou conta, com uma política prática para operação offline e substituições.
Ver produto recomendadoDesenvolvido para
Locais de trabalho, bases operacionais, administradoras residenciais, grupos de hotelaria e locais privados de recarga
Grupos de usuários
Funcionário, morador, visitante, prestador de serviços ou frota
Autorização
Funcionamento central, em cache ou por lista local
Formatos
Emissão de cartões, chaveiros RFID ou ambos
Controle
Permissão de acesso, expiração, bloqueio e substituição
Modelo operacional / 01
O cartão físico é apenas uma entrada controlada. O comportamento do leitor, os registros da plataforma e as regras operacionais determinam a autorização e a rastreabilidade da conta correta.
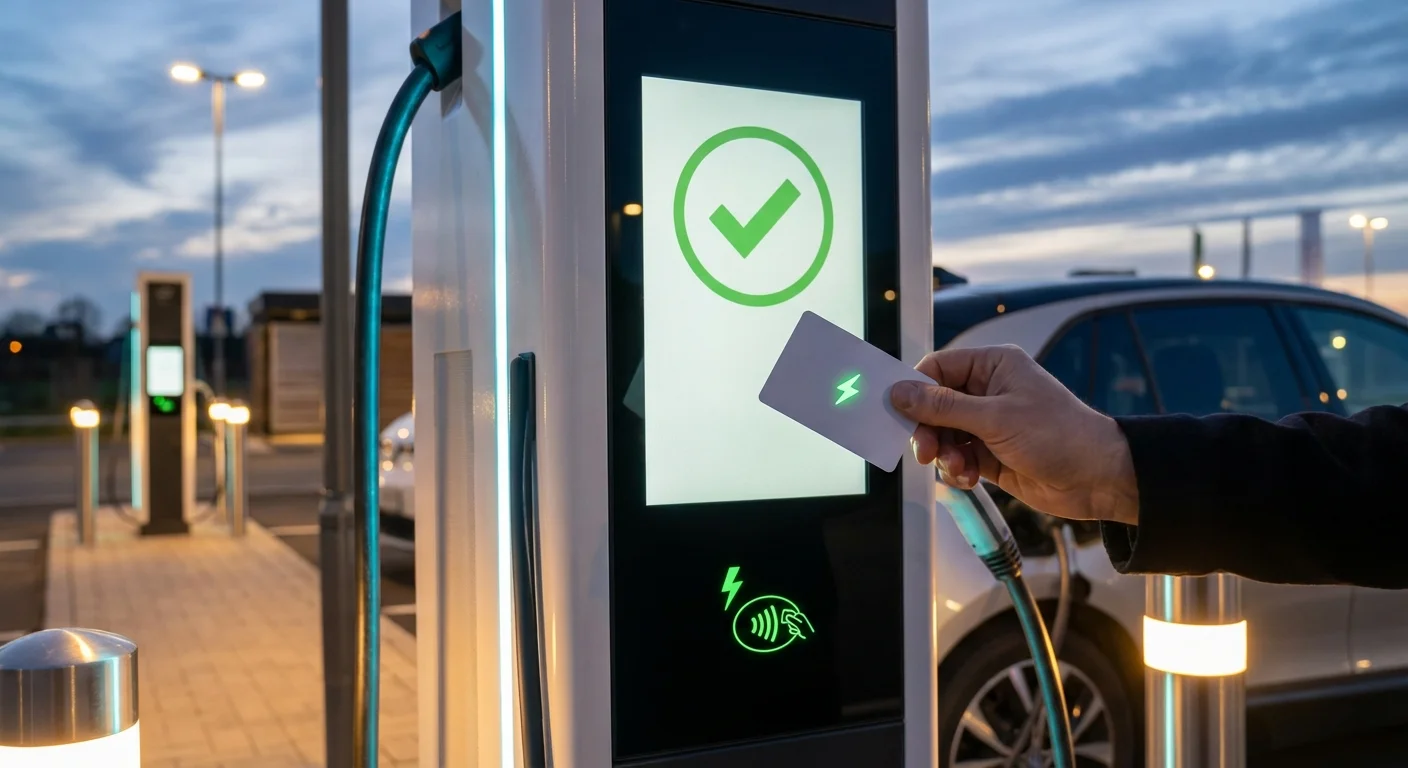
Um funcionário, morador, hóspede, prestador de serviços ou motorista de frota recebe uma credencial com permissão de acesso e regra de expiração definidas.
O formato físico é escolhido de acordo com o método de emissão, a forma de portar a credencial, a durabilidade e o leitor instalado.
O leitor da estação captura o identificador e utiliza autorização central, em cache ou local, conforme a configuração.
Os grupos de usuários, carregadores, horários de acesso, tarifas e mapeamentos de contas são controlados pela plataforma operacional.
As ações de emissão, devolução, expiração, bloqueio e substituição são registradas para que o acesso físico corresponda à permissão de acesso vigente.
As sessões de recarga podem ser alocadas a departamentos ou apartamentos quando a plataforma associa cada identificador ao centro de custo, à unidade ou à conta necessários e disponibiliza essa referência nas exportações de sessões ou de faturamento.
Matriz de especificação / 02
Um briefing pronto para produção define a decisão, sua implementação e a evidência necessária para aceitação.
Separe funcionários, moradores, visitantes, prestadores de serviços, frotas e usuários do público geral quando as regras forem diferentes.
Cada conta de amostra recebe permissão de acesso apenas aos carregadores e horários previstos para ela.
Registre os modelos de carregadores, as tecnologias dos leitores, os firmwares e as plataformas de gerenciamento de todos os locais.
A credencial proposta é reconhecida em instalações representativas.
Defina, por grupo de carregadores, o comportamento da autorização central, em cache e por lista local, além do tratamento de identificadores desconhecidos em modo offline.
Os testes com e sem conexão correspondem à política de continuidade do local.
Escolha o campo da plataforma que vincula o identificador físico ao usuário, à unidade, ao veículo ou à conta.
Uma aproximação corresponde a uma única permissão de acesso vigente e a um único registro auditável.
Estabeleça períodos de validade e regras de devolução e bloqueio para credenciais temporárias.
Credenciais expiradas ou devolvidas são rejeitadas conforme previsto.
Use cartões quando for importante visualizar a vinculação e chaveiros RFID para uma opção compacta de uso diário; valide ambos se forem utilizados em conjunto.
Todos os formatos são lidos dentro da área de aproximação prevista.
Defina se as sessões são gratuitas, cobradas, reembolsadas ou alocadas a um departamento ou a uma conta do imóvel.
As exportações das sessões do piloto contêm as referências exigidas pela área financeira ou pela administração do imóvel.
Controles de falha / 03
A maioria das falhas de lançamento não é causada pela qualidade de impressão. Elas decorrem de identificadores pouco claros, leitores não testados, definição incompleta da responsabilidade pelos dados ou controle deficiente do ciclo de vida.
Funcionários desligados, antigos moradores e visitantes com validade expirada precisam de um processo de bloqueio definido; a posse do item físico não equivale ao registro da permissão de acesso.
A autorização local pode apoiar a continuidade, mas é necessário testar a idade das listas e seu comportamento de atualização para que um acesso revogado não permaneça válido indefinidamente.
Cartões compartilhados no local reduzem o trabalho administrativo, mas também enfraquecem a responsabilização e a atribuição das sessões.
As regras de substituição e devolução devem abranger recepções, entregas de imóveis, perda de credenciais e emissão emergencial.
Talvez seja possível continuar autorizando cartões com a rede fora do ar: implementações OCPP podem usar um cache de autorização ou uma lista local de autorização, mas o suporte e a política variam conforme a estação e o CSMS. Teste o comportamento exato em modo desconectado antes de depender dele na operação.
A expiração de credenciais de visitantes normalmente é controlada pelo local ou pela plataforma de recarga. A credencial física fornece o identificador; é a plataforma que aplica o período de validade e o status de autorização.
Caminho de entrega / 04
Cada fase deve terminar com evidências verificáveis por operações, plataforma e compras.
Mapeie locais, usuários, carregadores, permissões de acesso, tarifas e responsáveis pela administração.
Política de acesso do local e matriz de papéis
Teste os formatos de cartão e chaveiro RFID propostos em estações e versões de firmware representativas.
Registro de compatibilidade com leitores
Crie usuários de amostra para cada grupo e teste o comportamento com conexão, offline, na expiração e no bloqueio.
Matriz de aceitação das permissões de acesso
Vincule e distribua as credenciais com um registro claro de ativação e custódia.
Registro de emissão e instruções ao usuário
Revise os desligamentos, as mudanças de moradores, os visitantes, as perdas e o estoque para novos pedidos na periodicidade acordada.
Registro do ciclo de vida e de exceções
Limite de responsabilidade / 05
Um limite preciso evita responsabilizar o cartão por decisões sobre configuração, permissões de acesso ou liquidação que pertencem a outros sistemas.
Controla material, chip, antena, arte, codificação, dados variáveis, QC de lote e registro de produção aprovados.
Define formato do identificador, comportamento do leitor, importação de tokens, estados de autorização, aplicação de segurança e aceitação técnica.
É responsável pela atribuição, ativação, contratos, política de acesso, tarifas, suporte ao cliente, aprovação de substituições e decisões de fim de vida.
Opções de credencial / 06
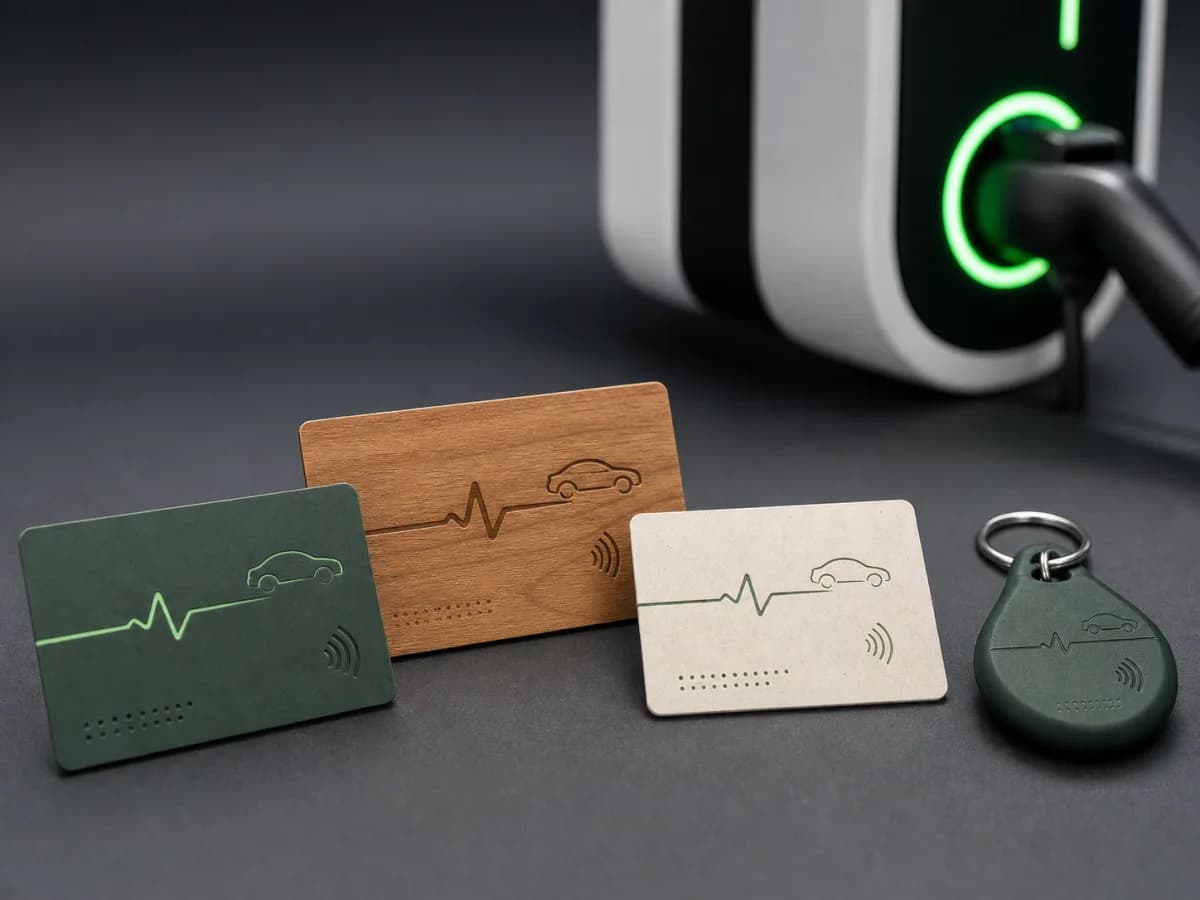
Projeto sob medida / OEM/ODM / Validação de protótipos
Credenciais RFID de recarga sob medida conforme leitores, dados do token, segurança, formato, arte e entrega.
Ver produto recomendado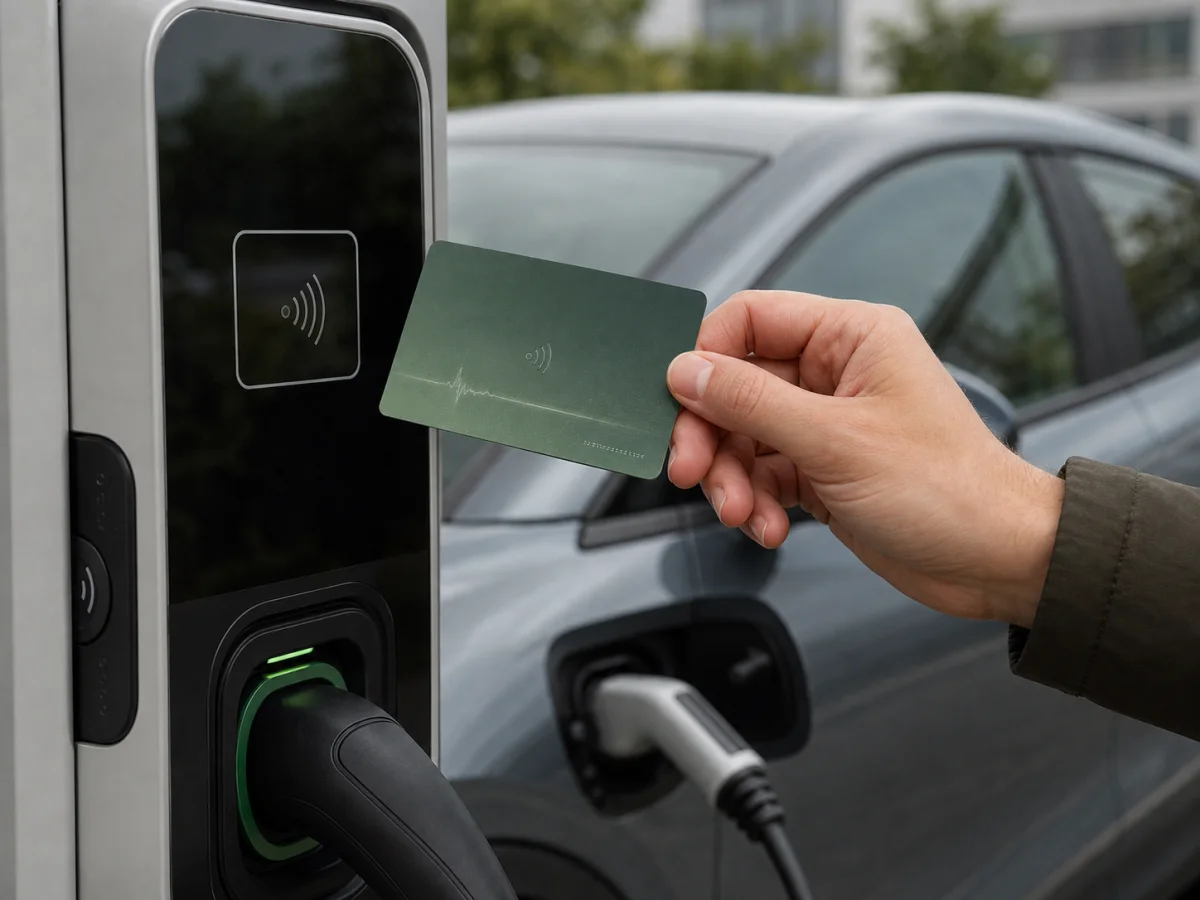
PVC reciclado / RFID sob medida / Mapeamento de UID
Cartões RFID de recarga personalizados com corpo em PVC reciclado, opções de chip compatíveis com o leitor, arte do programa e entrega de dados de associação entre UID e conta.
Ver produto recomendado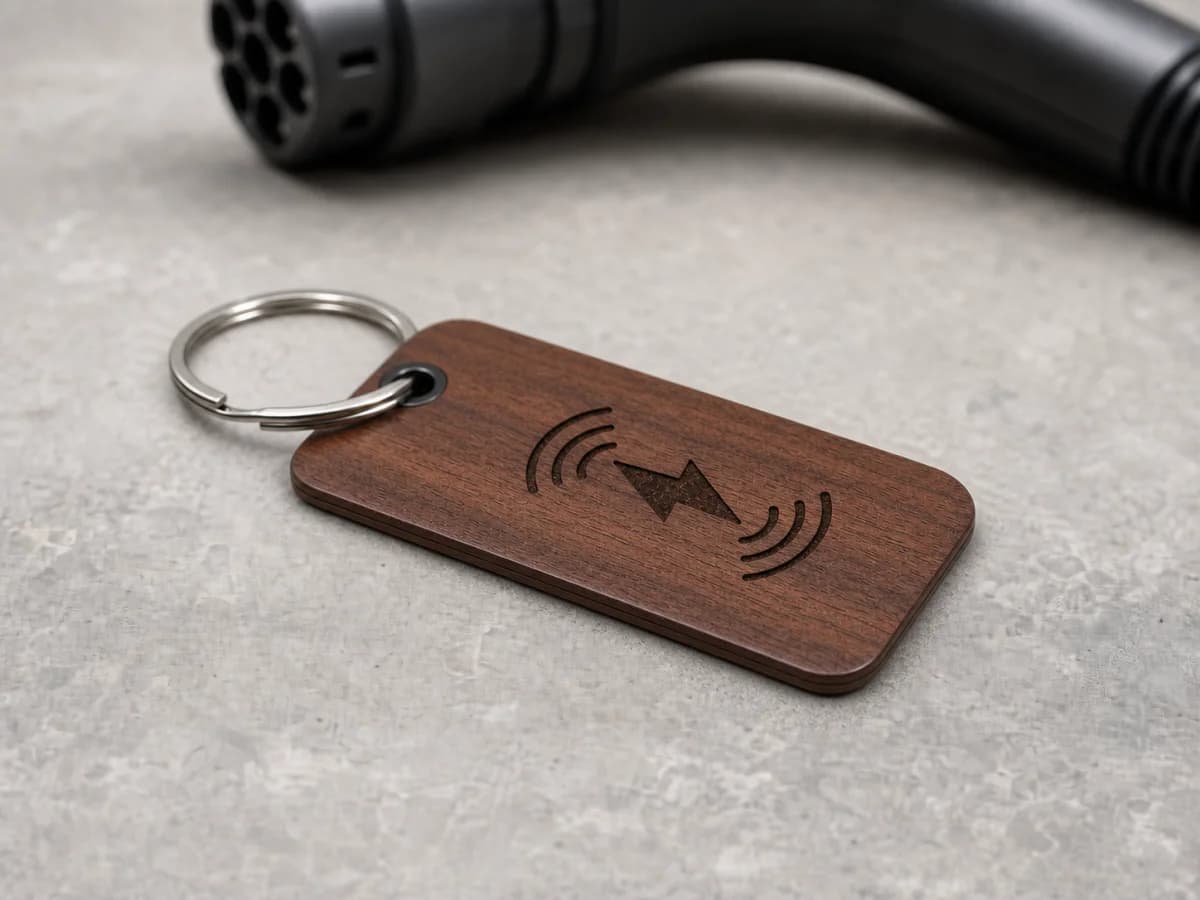
Madeira · ABS · Epóxi · Acrílico / Credencial compacta / Mapeamento de UID
Chaveiros RFID compactos de recarga em madeira FSC, ABS moldado, epóxi abaulado ou acrílico cristal transparente.
Ver produto recomendadoBiblioteca técnica / 07
Estas fontes definem a tecnologia e as interfaces ao redor da credencial. A ChargeRFID fabrica credenciais físicas; configuração de plataforma, contratos de roaming e certificação das estações permanecem com os respectivos operadores e fornecedores.
Tecnologia / 5 min de leitura
A autenticação RFID torna-se embarcada: estações de recarga com capacidade offline reformulam a infraestrutura de veículos elétricos
Leia Mais
Tecnologia / 9 min de leitura
Entenda a real função de um cartão RFID na recarga de veículos elétricos, como ocorre a autenticação em estações OCPP e hubs de roaming, as tecnologias de chip utilizadas e como escolher o cartão ideal para frotas, redes ou uso pessoal.
Leia Mais
Tecnologia / 7 min de leitura
Método independente de fornecedores para escolher uma credencial de recarga de VE de 13,56 MHz com base no comportamento do leitor, no formato do identificador, na autenticação, nos controles do backend e nos requisitos de roaming
Leia MaisPerguntas do programa / 08
É possível. Implementações de OCPP podem usar um cache de autorizações ou uma lista local de autorizações, mas o suporte e a política variam conforme a estação e o CSMS. Teste o comportamento exato sem conexão antes de depender dele na operação.
Cartões oferecem mais espaço visível para nomes, números e instruções; chaveiros RFID são compactos e, muitas vezes, mais fáceis de portar no dia a dia. Ambos podem usar o mesmo plano de identificação se o leitor for compatível com o chip e o formato de antena selecionados.
A expiração normalmente é controlada pela plataforma do local ou de recarga. A credencial física fornece o identificador; a plataforma aplica o período de validade e o estado de autorização.
Sim, quando a plataforma associa cada identificador ao centro de custo, à unidade ou à conta necessária e disponibiliza essa referência nas exportações de sessões ou de faturamento.
Outros programas operacionais
Credenciais RFID para recarga em garagens de frota, em locais de trabalho e na rede pública, com atribuição controlada por motorista ou veículo, identificadores prontos para a plataforma e registros de substituição.
Cartões e chaveiros white-label preparados para a marca, o formato do identificador, a importação na plataforma, o volume inicial e os novos pedidos.
Credenciais RFID físicas para programas de roaming nos quais registros de token, formato do identificador e status do ciclo de vida precisam permanecer coerentes entre sistemas eMSP, CPO e hubs.
Transição controlada de credenciais legadas ou baseadas apenas em UID para uma tecnologia compatível com os leitores, com piloto, plano de dados e reemissão em etapas.
Credenciais de marca para entrega de veículos, recarga em concessionárias, fidelidade e membros premium, com serialização e apresentação controladas.
Compartilhe o parque de leitores, as regras do identificador, o requisito de segurança, a entrega à plataforma, o volume e os mercados de implantação. Retornaremos com as perguntas necessárias para as amostras e a aprovação da produção.