Preserve os zeros à esquerda
A conversão de identificadores pode alterar valores silenciosamente. Compare a saída bruta do leitor, os dados exportados e os registros importados byte a byte.
Migração RFID segura
Resultado do programa
Uma migração em fases que preserva o serviço enquanto são validados o comportamento dos leitores, os identificadores, a segurança e os registros de substituição.
Ver produto recomendadoDesenvolvido para
Operadores que substituem cartões legados, trocam de plataforma CSMS ou reforçam a segurança de um parque que usa apenas UID
Ponto de partida
UID, chip, plataforma ou parque de leitores legados
Objetivo
Identificador ou aplicação segura compatível com o leitor
Transição
Piloto, operação mista e reemissão em fases
Controle
Custódia de chaves, mapeamento e comprovação da desativação
Modelo operacional / 01
O cartão físico é apenas uma entrada controlada. O comportamento do leitor, os registros da plataforma e as regras operacionais determinam a autorização e a rastreabilidade da conta correta.
Inventarie as credenciais ativas, inativas, perdidas e desconhecidas, juntamente com seus registros de chip, UID e vinculação.
Documente o que cada leitor realmente suporta; a frequência nominal, por si só, não comprova compatibilidade com a aplicação.
Compare a representação do UID legado e os campos da plataforma com o identificador, o mapeamento ou a aplicação segura propostos.
Teste as credenciais antigas e novas com leitores, estados de autorização e exceções operacionais representativos.
Emita as substituições em grupos controlados, mantenha referências cruzadas e remova as permissões de uso legadas somente após a aceitação.
Às vezes, a plataforma consegue preservar a conta por meio de uma tabela de mapeamento, mas copiar ou escolher um UID específico pode ser impossível, inseguro ou estar fora do modelo previsto pelo fornecedor do chip. Por isso, a continuidade da identidade deve ser tratada, antes de tudo, como uma questão de migração no backend.
Matriz de especificação / 02
Um briefing pronto para produção define a decisão, sua implementação e a evidência necessária para aceitação.
Registre o chip, o comprimento do UID, a representação do identificador, o leitor, o firmware, o CSMS e o status dos cartões ativos.
Os aspectos desconhecidos e as combinações sem suporte são identificados antes da seleção da solução de destino.
Teste as credenciais legadas e as de destino em combinações representativas de hardware e software.
Cada grupo de implantação tem um fluxo compatível de leitura ou um plano de adequação.
Defina se a conta existente mantém seu identificador, recebe um substituto mapeado ou é recriada.
Os números de série antigos e novos correspondem à mesma conta pretendida durante a transição.
Escolha entre uso apenas de UID, dados de aplicação segura ou uma combinação em etapas, com base na capacidade dos leitores e no risco.
As responsabilidades pela autenticação e pelas chaves são documentadas e testadas.
Para aplicações seguras, defina os responsáveis pela geração, diversificação, carregamento, armazenamento, rotação e recuperação das chaves.
Nenhuma chave de produção depende de uma pessoa ou de uma exportação não documentada.
Estabeleça o período e as regras para aceitar credenciais antigas e novas simultaneamente.
O comportamento da revogação, do cache e da lista local é previsível durante todo o período de coexistência.
Registre a entrega, a ativação, o bloqueio do cartão antigo, sua destruição ou devolução e as exceções não resolvidas.
O programa consegue comprovar quais credenciais legadas permanecem válidas.
Controles de falha / 03
A maioria das falhas de lançamento não é causada pela qualidade de impressão. Elas decorrem de identificadores pouco claros, leitores não testados, definição incompleta da responsabilidade pelos dados ou controle deficiente do ciclo de vida.
A conversão de identificadores pode alterar valores silenciosamente. Compare a saída bruta do leitor, os dados exportados e os registros importados byte a byte.
Um leitor que detecta uma credencial de 13.56 MHz com autenticação AES ainda pode usar apenas o UID dela. Aplicações seguras exigem suporte explícito do leitor e das chaves.
Uma mudança forçada em um único dia raramente é necessária. Defina o período de coexistência, a reversão e os grupos de exceção antes de emitir as substituições.
Cartões seguros sem custódia, diversificação e recuperação de chaves documentadas podem criar uma nova forma de dependência do fornecedor.
Caminho de entrega / 04
Cada fase deve terminar com evidências verificáveis por operações, plataforma e compras.
Inventarie credenciais, leitores, firmwares, plataformas, formatos de identificadores e vinculações ativas.
Cadastro do estado atual do ambiente instalado
Selecione a nova tecnologia, o nível de segurança, o modelo de dados e a responsabilidade pela gestão de chaves.
Perfil aprovado da credencial de destino
Teste cartões antigos e novos em diferentes leitores, locais, estados de conectividade e processos da plataforma.
Matriz de compatibilidade e exceções
Faça a substituição por local ou grupo de usuários, com controles de vinculação, comunicação e reversão.
Registro de emissão e ativação por grupo
Bloqueie, recolha ou destrua as credenciais antigas e resolva os mapeamentos pendentes.
Relatório de desativação e riscos residuais
Credenciais antigas e novas podem operar em paralelo se os leitores e a plataforma de autorização suportarem ambas e se as regras de sobreposição forem testadas. A operação mista deve ter data de término definida, processo de revogação e plano de reversão.
Limite de responsabilidade / 05
Um limite preciso evita responsabilizar o cartão por decisões sobre configuração, permissões de acesso ou liquidação que pertencem a outros sistemas.
Controla material, chip, antena, arte, codificação, dados variáveis, QC de lote e registro de produção aprovados.
Define formato do identificador, comportamento do leitor, importação de tokens, estados de autorização, aplicação de segurança e aceitação técnica.
É responsável pela atribuição, ativação, contratos, política de acesso, tarifas, suporte ao cliente, aprovação de substituições e decisões de fim de vida.
Em aplicações seguras, defina quem é responsável pela geração, diversificação, carregamento, armazenamento, rotação e recuperação das chaves. Como evidência de aceitação, nenhuma chave de produção deve depender de uma pessoa ou de uma exportação sem documentação.
Opções de credencial / 06
Fluxos OCPP / idTag / idToken / Formato UID
Cartões RFID preparados para identificação e autorização entre leitores de carregadores e sistemas de gestão OCPP.
Ver produto recomendado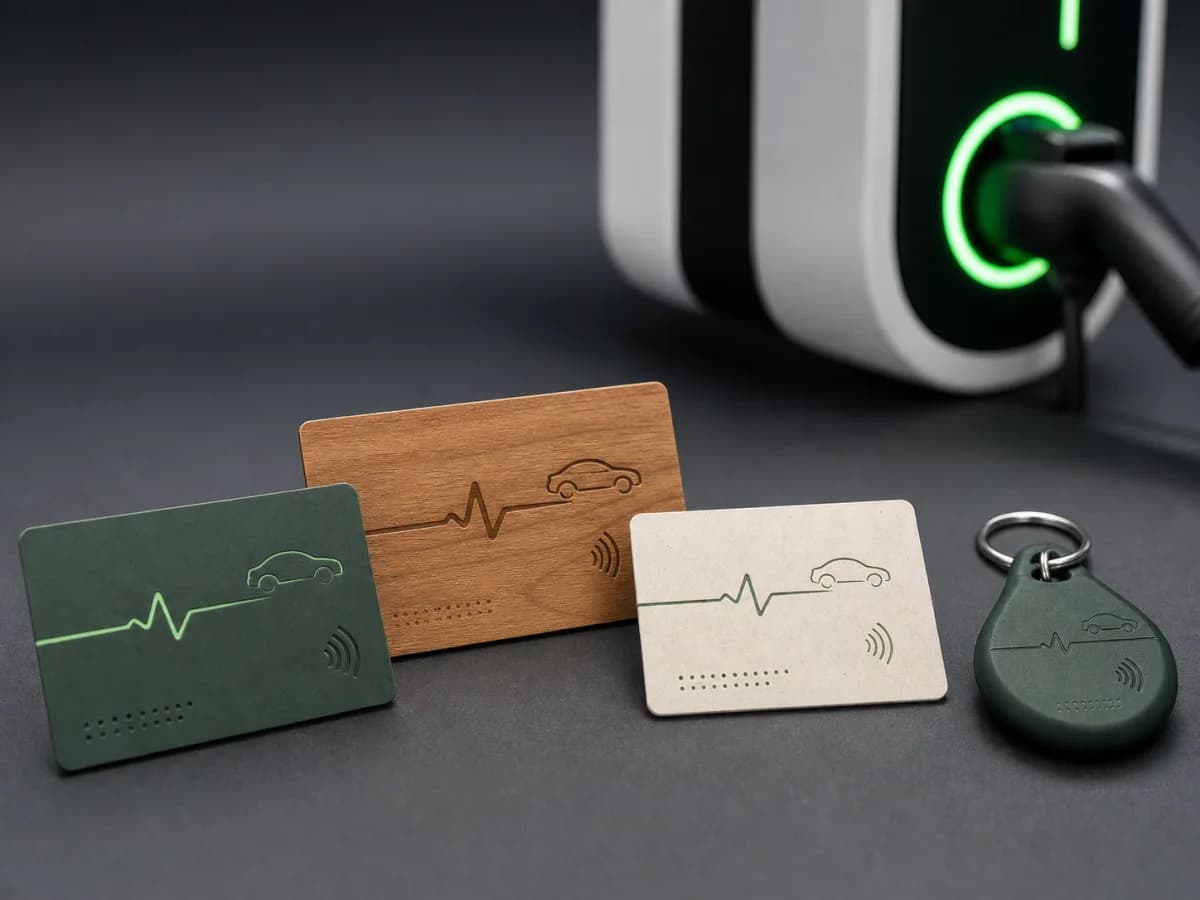
Projeto sob medida / OEM/ODM / Validação de protótipos
Credenciais RFID de recarga sob medida conforme leitores, dados do token, segurança, formato, arte e entrega.
Ver produto recomendado
PVC reciclado / RFID sob medida / Mapeamento de UID
Cartões RFID de recarga personalizados com corpo em PVC reciclado, opções de chip compatíveis com o leitor, arte do programa e entrega de dados de associação entre UID e conta.
Ver produto recomendadoBiblioteca técnica / 07
Estas fontes definem a tecnologia e as interfaces ao redor da credencial. A ChargeRFID fabrica credenciais físicas; configuração de plataforma, contratos de roaming e certificação das estações permanecem com os respectivos operadores e fornecedores.
Tecnologia / 7 min de leitura
Método independente de fornecedores para escolher uma credencial de recarga de VE de 13,56 MHz com base no comportamento do leitor, no formato do identificador, na autenticação, nos controles do backend e nos requisitos de roaming
Leia Mais
Tecnologia / 9 min de leitura
Entenda a real função de um cartão RFID na recarga de veículos elétricos, como ocorre a autenticação em estações OCPP e hubs de roaming, as tecnologias de chip utilizadas e como escolher o cartão ideal para frotas, redes ou uso pessoal.
Leia Mais
Tecnologia / 5 min de leitura
A autenticação RFID torna-se embarcada: estações de recarga com capacidade offline reformulam a infraestrutura de veículos elétricos
Leia MaisReferências primárias de implementação
Perguntas do programa / 08
Em alguns casos, uma plataforma consegue preservar a conta por meio de uma tabela de mapeamento, mas copiar ou selecionar um UID específico pode ser impossível, inseguro ou estar fora do modelo previsto pelo fornecedor do chip. Trate a continuidade da identidade primeiro como uma questão de migração do backend.
Sim, se os leitores e a plataforma de autorização forem compatíveis com ambas e as regras de coexistência forem testadas. A operação mista deve ter uma data de término definida, um processo de revogação e um plano de reversão.
Não. Uma credencial de 13.56 MHz com autenticação AES oferece suporte a aplicações baseadas em AES, mas o leitor, o esquema de chaves e o backend precisam implementar essa aplicação. Ler apenas o UID do cartão não utiliza esses recursos criptográficos.
Inclua todas as famílias representativas de leitores e firmwares, os fluxos de autorização online e offline previstos, pelo menos um cenário de substituição e uma conciliação completa da importação e exportação de dados.
Outros programas operacionais
Credenciais RFID para recarga em garagens de frota, em locais de trabalho e na rede pública, com atribuição controlada por motorista ou veículo, identificadores prontos para a plataforma e registros de substituição.
Cartões e chaveiros white-label preparados para a marca, o formato do identificador, a importação na plataforma, o volume inicial e os novos pedidos.
Credenciais RFID físicas para programas de roaming nos quais registros de token, formato do identificador e status do ciclo de vida precisam permanecer coerentes entre sistemas eMSP, CPO e hubs.
Programas de credenciais para locais de trabalho, garagens de frota, condomínios e destinos que exigem acesso controlado por funcionário, morador, visitante ou conta.
Credenciais de marca para entrega de veículos, recarga em concessionárias, fidelidade e membros premium, com serialização e apresentação controladas.
Compartilhe o parque de leitores, as regras do identificador, o requisito de segurança, a entrega à plataforma, o volume e os mercados de implantação. Retornaremos com as perguntas necessárias para as amostras e a aprovação da produção.