Um cartão não cria acesso em roaming
O acesso à rede só existe depois que a conexão comercial e a distribuição ou autorização dos tokens estão estabelecidas.
Roaming de rede
Resultado do programa
Uma credencial física cujo registro de token, formato do identificador e estado do ciclo de vida permanecem consistentes entre os sistemas participantes.
Ver produto recomendadoDesenvolvido para
eMSPs, CPOs e plataformas de mobilidade que operam roaming bilateral ou por hubs
Camada de roaming
OCPI 2.2.1 / 2.3.0, OICP ou eMIP
Camada da estação
Leitor + OCPP + backend do CPO
Identidade
Registro de token controlado pelo emissor
Escopo comercial
Os contratos e as permissões de uso são externos ao cartão
Modelo operacional / 01
O cartão físico é apenas uma entrada controlada. O comportamento do leitor, os registros da plataforma e as regras operacionais determinam a autorização e a rastreabilidade da conta correta.
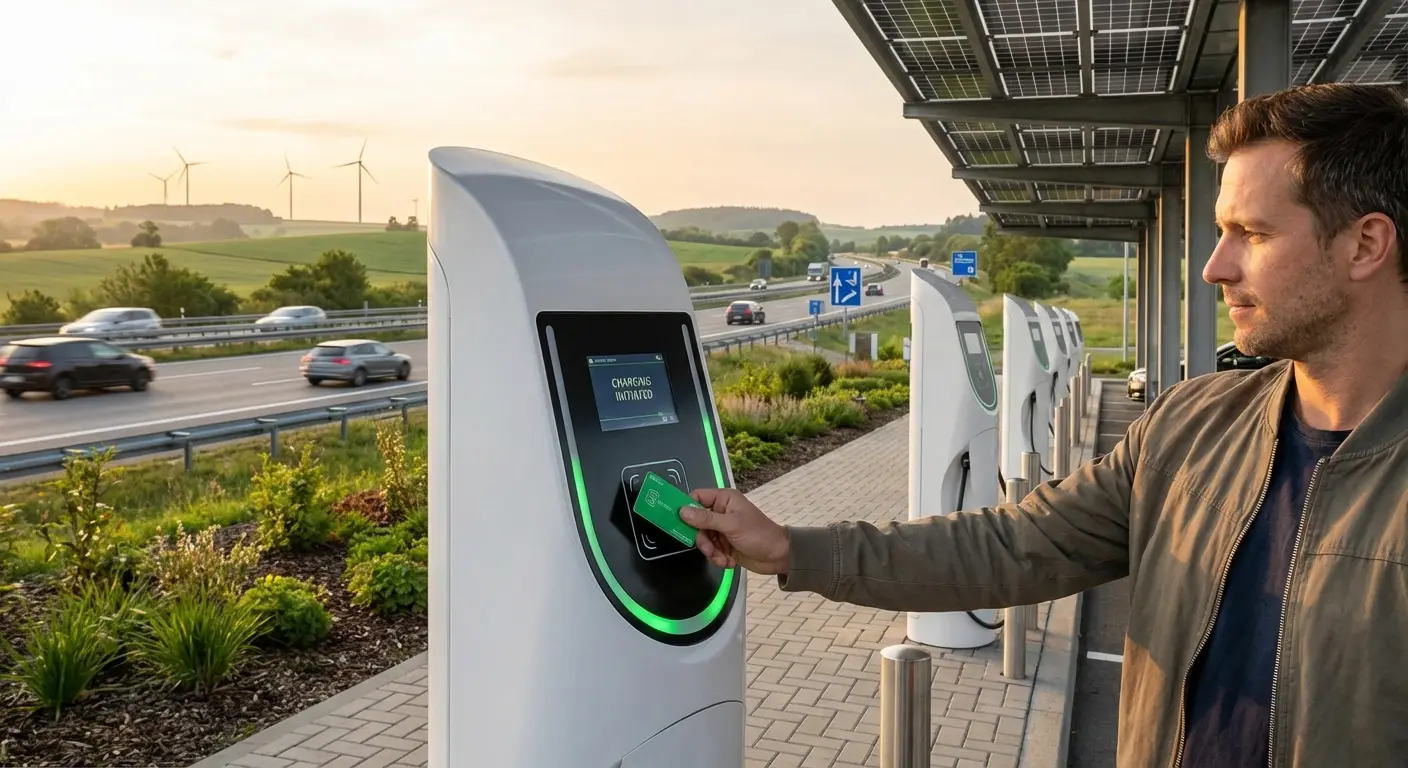
O provedor de mobilidade vincula um cartão ou chaveiro RFID físico a um cliente e controla seu status ao longo do ciclo de vida.
A estação lê a credencial e encaminha o identificador ao backend do CPO usando o fluxo de autorização que ela suporta.
O CPO consulta um repositório local de tokens ou solicita autorização por meio de sua conexão de roaming.
OCPI, OICP ou eMIP transporta informações de tokens, autorizações e sessões relacionadas entre as partes contratantes.
Os dados das sessões e dos detalhes de recarga retornam pela cadeia comercial; o cartão apenas inicia o processo de identificação.
Matriz de especificação / 02
Um briefing pronto para produção define a decisão, sua implementação e a evidência necessária para aceitação.
Identifique os parceiros bilaterais, as conexões com hubs, os ambientes e as versões dos protocolos.
Cada rota prevista tem um responsável e um endpoint de teste.
Defina o emissor, os identificadores de parte e país, o tipo de token, a referência do contrato e a autoridade responsável pelo ciclo de vida.
O token permanece globalmente único dentro do ecossistema acordado.
Acorde a representação hexadecimal ou decimal, a ordem dos bytes, o preenchimento, o uso de maiúsculas e minúsculas e o comprimento permitido.
A saída do leitor, o registro no CSMS e o conteúdo de dados do roaming correspondem ao mesmo valor.
Documente o envio de listas de permissões, as solicitações em tempo real, o cache e o comportamento offline para cada parque de estações dos CPOs previstos.
Os estados aceito, bloqueado, expirado e desconhecido produzem o resultado esperado.
Defina como os tokens recém-emitidos, bloqueados, expirados e substituídos são transmitidos entre as partes.
Uma alteração de status chega ao CPO de teste dentro da janela operacional acordada.
Especifique as referências usadas para conciliar os registros de autorização, sessão e CDR.
As sessões do piloto retornam ao cadastro correto do cliente no eMSP, sem dados órfãos.
Defina os responsáveis por tokens rejeitados, incompatibilidades com leitores, indisponibilidade de parceiros e sessões contestadas.
A equipe de suporte consegue rastrear uma falha nos logs da estação, do CPO, do hub e do eMSP.
Controles de falha / 03
A maioria das falhas de lançamento não é causada pela qualidade de impressão. Elas decorrem de identificadores pouco claros, leitores não testados, definição incompleta da responsabilidade pelos dados ou controle deficiente do ciclo de vida.
O acesso à rede só existe depois que a conexão comercial e a distribuição ou autorização dos tokens estão estabelecidas.
Divergências na ordem dos bytes, no preenchimento e no uso de maiúsculas e minúsculas são causas comuns de falhas de autorização; fixe a representação antes da produção.
O sucesso na primeira aproximação não é suficiente. Valide os fluxos de bloqueio, expiração, substituição e reativação na mesma rota.
A troca de CDR, as tarifas e a liquidação financeira são atribuições das plataformas e dos contratos de roaming, não da fabricação de credenciais.
Caminho de entrega / 04
Cada fase deve terminar com evidências verificáveis por operações, plataforma e compras.
Documente o emissor, os parceiros, os hubs, as versões dos protocolos, a titularidade dos tokens e os contatos de suporte.
Matriz de responsabilidades de roaming
Produza um pequeno conjunto com valores conhecidos e compare as representações no leitor, no CSMS e no roaming.
Rastreamento do token de ponta a ponta
Teste os cenários de aceitação, token desconhecido, bloqueio, expiração, operação offline e substituição.
Matriz de resultados de autorização
Libere apenas os mercados e as rotas de parceiros que tenham concluído a aceitação.
Cadastro aprovado de mercados e parceiros
Gerencie novos parceiros, atualizações de protocolos e substituições sem alterar silenciosamente as regras de identificação física.
Registro versionado de interoperabilidade
Limite de responsabilidade / 05
Um limite preciso evita responsabilizar o cartão por decisões sobre configuração, permissões de acesso ou liquidação que pertencem a outros sistemas.
Controla material, chip, antena, arte, codificação, dados variáveis, QC de lote e registro de produção aprovados.
Define formato do identificador, comportamento do leitor, importação de tokens, estados de autorização, aplicação de segurança e aceitação técnica.
É responsável pela atribuição, ativação, contratos, política de acesso, tarifas, suporte ao cliente, aprovação de substituições e decisões de fim de vida.
Um cartão recém-fabricado não passa a funcionar automaticamente em redes de roaming. O identificador da credencial precisa ser cadastrado e autorizado por meio da conexão comercial e técnica entre eMSP e CPO. A fabricação produz a credencial física; ela não cria um contrato de roaming nem o direito de uso do token.
Opções de credencial / 06
Fluxos OCPP / idTag / idToken / Formato UID
Cartões RFID preparados para identificação e autorização entre leitores de carregadores e sistemas de gestão OCPP.
Ver produto recomendado
Gestão de frotas / Dados de tokens em lote / Reposição
Credenciais RFID personalizadas para recarga de frotas, com dados de token únicos, numeração por motorista ou veículo, importação em lote na plataforma e reposição controlada.
Ver produto recomendado
PVC reciclado / RFID sob medida / Mapeamento de UID
Cartões RFID de recarga personalizados com corpo em PVC reciclado, opções de chip compatíveis com o leitor, arte do programa e entrega de dados de associação entre UID e conta.
Ver produto recomendadoBiblioteca técnica / 07
Estas fontes definem a tecnologia e as interfaces ao redor da credencial. A ChargeRFID fabrica credenciais físicas; configuração de plataforma, contratos de roaming e certificação das estações permanecem com os respectivos operadores e fornecedores.
Infraestrutura de VE / 6 min de leitura
Um único cartão RFID, todas as redes de recarga. Entenda como o roaming de VE funciona via OCPI e OICP, por que os motoristas não precisam mais de um aplicativo para cada rede e como as frotas obtêm um único cartão e uma única fatura em mais de 1 milhão de carregadores em 2026.
Leia Mais
Trabalhos selecionados / 2 min de leitura
Octopus Electroverse: um registro discreto de produção de um cartão de recarga de VE em PVC com impressão personalizada.
Leia MaisReferências primárias de implementação
Perguntas do programa / 08
Não. O identificador da credencial deve ser cadastrado e autorizado por meio da conexão comercial e técnica entre eMSP e CPO. A fabricação produz a credencial física; ela não cria um contrato de roaming nem concede permissão de uso ao token.
OCPP é, principalmente, o protocolo entre a estação e o sistema de gerenciamento. OCPI conecta CPOs e eMSPs para a troca de dados de roaming, como localizações, tokens, sessões, tarifas e CDRs. OICP e eMIP oferecem interfaces alternativas de roaming.
O cartão não implementa OCPI. As plataformas participantes acordam a versão de OCPI, enquanto a credencial física e o identificador devem ser compatíveis com o leitor e com as regras de tokens usadas por essas plataformas.
Sim, e essa é uma causa comum de falhas. A conversão entre hexadecimal e decimal, a ordem dos bytes, o preenchimento, os zeros à esquerda e o uso de maiúsculas e minúsculas devem ser definidos na especificação da interface e verificados de ponta a ponta.
Outros programas operacionais
Credenciais RFID para recarga em garagens de frota, em locais de trabalho e na rede pública, com atribuição controlada por motorista ou veículo, identificadores prontos para a plataforma e registros de substituição.
Cartões e chaveiros white-label preparados para a marca, o formato do identificador, a importação na plataforma, o volume inicial e os novos pedidos.
Programas de credenciais para locais de trabalho, garagens de frota, condomínios e destinos que exigem acesso controlado por funcionário, morador, visitante ou conta.
Transição controlada de credenciais legadas ou baseadas apenas em UID para uma tecnologia compatível com os leitores, com piloto, plano de dados e reemissão em etapas.
Credenciais de marca para entrega de veículos, recarga em concessionárias, fidelidade e membros premium, com serialização e apresentação controladas.
Compartilhe o parque de leitores, as regras do identificador, o requisito de segurança, a entrega à plataforma, o volume e os mercados de implantação. Retornaremos com as perguntas necessárias para as amostras e a aprovação da produção.