Säilitage algusnullid
Identifikaatori teisendamine võib väärtusi märkamatult muuta. Võrrelge lugeja töötlemata väljundit, eksporditud andmeid ja imporditud kirjeid baidi kaupa.
RFID-ülemineku programm
Programmi tulemus
Etapiviisiline üleminek, mis hoiab teenuse töös seni, kuni lugejate käitumine, identifikaatorid, turve ja asenduskirjed valideeritakse.
Vaadake soovitatud toodetMõeldud
Operaatorid, kes asendavad pärandkaarte, vahetavad CSMS-platvormi või tugevdavad üksnes UID-l põhinevat kaardibaasi
Lähtepunkt
Pärand-UID, kiibid, platvorm või lugejate baas
Siht
Lugejaga sobitatud identifikaator või turvaline rakendus
Üleminek
Pilootprojekt, segakasutus ja etapiviisiline uuesti väljastamine
Kontroll
Võtmete hoidmine, vastendamine ja kasutusest kõrvaldamise tõendid
Toimimismudel / 01
Füüsiline kaart on üks kontrollitud sisend. Lugeja käitumine, platvormi kirjed ja tegevusreeglid määravad, kas autoriseeritakse õige konto ja kas see on jälgitav.
Inventeerige aktiivsed, aktiveerimata, kadunud ja tundmatud autentimisvahendid koos nende kiibi-, UID- ja määramiskirjetega.
Dokumenteerige, mida iga lugeja tegelikult toetab; nimisagedus üksi ei tõenda rakenduse ühilduvust.
Võrrelge pärand-UID esitusviisi ja platvormi välju kavandatud identifikaatori, vastenduse või turvalise rakendusega.
Testige vanu ja uusi autentimisvahendeid esinduslike lugejatega, eri autoriseerimisolekutes ja käitamisel tekkivates erandolukordades.
Väljastage asendused kontrollitud rühmadena, säilitage ristviited ja eemaldage pärandkasutusõigus alles pärast vastuvõttu.
Spetsifikatsioonimaatriks / 02
Tootmisvalmis lähteülesanne määrab, mis tuleb otsustada, kuidas see ellu viiakse ja milliseid tõendeid loetakse vastuvõtu aluseks.
Registreerige kiip, UID pikkus, identifikaatori esitusviis, lugeja, püsivara, CSMS ja aktiivse kaardi olek.
Teadmata asjaolud ja toetamata kombinatsioonid on enne sihtlahenduse valimist nähtavad.
Testige pärand- ja sihtautentimisvahendeid esinduslikes riist- ja tarkvarakombinatsioonides.
Igal juurutusrühmal on toetatud lugejatee või parandusplaan.
Määrake, kas olemasolev konto säilitab oma identifikaatori, saab vastendatud asenduse või luuakse uuesti.
Vanad ja uued seerianumbrid viivad ülemineku ajal ühe ettenähtud kontoni.
Valige lugeja võimaluste ja riski alusel üksnes UID, turvalise rakenduse andmed või etapiviisiline kombinatsioon.
Autentimise ja võtmetega seotud vastutus on dokumenteeritud ja testitud.
Turvaliste rakenduste puhul määrake võtmete genereerimise, diversifitseerimise, sisselaadimise, hoiustamise, vahetamise ja taastamise eest vastutajad.
Ükski töökeskkonna võti ei sõltu dokumenteerimata isikust ega ekspordist.
Määrake periood ja reeglid vanade ja uute autentimisvahendite samaaegseks aktsepteerimiseks.
Tühistamise, vahemälu ja kohaliku nimekirja käitumine on kogu kattumisperioodi vältel prognoositav.
Registreerige tarnimine, aktiveerimine, vana kaardi blokeerimine, hävitamine või tagastamine ning lahendamata erandid.
Programmi abil saab tõendada, millised varasemad autentimisvahendid jäävad kehtima.
Tõrgete ennetamine / 03
Enamik ebaõnnestunud käivitusi ei ole põhjustatud trükikvaliteedist. Need tulenevad ebaselgetest identifikaatoritest, testimata lugejatest, andmete ebaselgest omandist või nõrgast elutsükli kontrollist.
Identifikaatori teisendamine võib väärtusi märkamatult muuta. Võrrelge lugeja töötlemata väljundit, eksporditud andmeid ja imporditud kirjeid baidi kaupa.
Lugeja, mis tuvastab AES-autentimisega 13,56 MHz autentimisvahendi, võib siiski kasutada ainult selle UID-d. Turvalised rakendused eeldavad, et lugeja ja võtmed on selleks sõnaselgelt toetatud.
Sunnitud üleminek ühe päevaga on harva vajalik. Enne asenduskaartide väljastamist määrake kattumisperiood, tagasipööramise kord ja erandirühmad.
Turvalised kaardid, mille võtmete hoidmine, diversifitseerimine ja taastamine pole dokumenteeritud, võivad tekitada uut laadi tarnijasõltuvuse.
Tarneprotsess / 04
Iga etapp peaks lõppema tõenditega, mida käitus-, platvormi- ja hankemeeskonnad saavad üle vaadata.
Inventeerige autentimisvahendid, lugejad, püsivara, platvormid, identifikaatorite vormingud ja kehtivad sidumised.
Olemasoleva taristu register
Valige uus tehnoloogia, turvatase, andmemudel ja võtmehalduse eest vastutaja.
Kinnitatud autentimisvahendi sihtprofiil
Testige vanu ja uusi kaarte eri lugejate, asukohtade, ühenduse olekute ja platvormiprotsessidega.
Ühilduvus- ja erandimaatriks
Asendage kaardid asukohtade või kasutajarühmade kaupa ning kontrollige sidumist, teavitamist ja tagasipööramist.
Kasutajarühmade väljastus- ja aktiveerimislogi
Blokeerige, koguge tagasi või hävitage vanad autentimisvahendid ning lahendage lahtised vastavusseosed.
Kasutuselt kõrvaldamise ja jääkriski aruanne
Vastutuse piir / 05
Täpne piir hoiab ära selle, et kaarti süüdistatakse konfiguratsiooni, kasutusõiguste või arveldusotsuste pärast, mis tehakse mujal.
Vastutab kinnitatud materjali, kiibi, antenni, kujunduse, kodeerimise, muutuvandmete, partii kvaliteedikontrolli ja tootmiskirje eest.
Määrab aktsepteeritud identifikaatori vormingu, lugeja käitumise, identifikaatorite impordi, autoriseerimisolekud, turvarakenduse ja tehnilise vastuvõtu.
Vastutab määramise, aktiveerimise, lepingute, juurdepääsupoliitika, tariifide, klienditoe, asenduste kinnitamise ja kasutusea lõpu otsuste eest.
Autentimisvahendite valikud / 06
OCPP-vood / idTag / idToken / UID vormindamine
RFID-autentimisvahendid, mis on ette valmistatud elektriautode laadijate lugejate ja OCPP-laadimishaldussüsteemide vahel kasutatava identifikaatori- ja autoriseerimisvoo jaoks.
Vaadake soovitatud toodet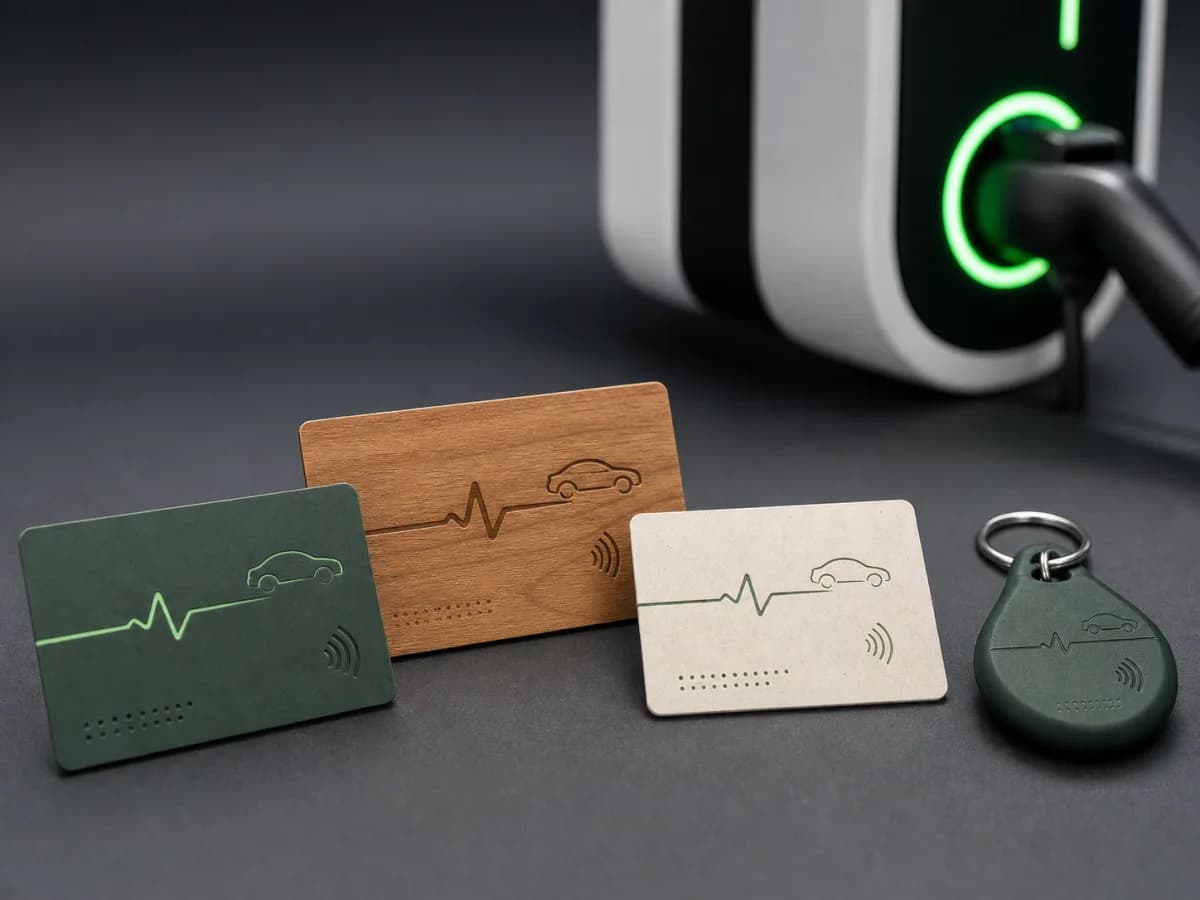
Eritellimusel arendus / OEM/ODM / Prototüübi valideerimine
Kohandatud RFID-autentimisvahendid, mis töötatakse välja teie laadijate lugejate, identifikaatori andmete, turvamudeli, vormiteguri, kujunduse ja tarneprotsessi järgi.
Vaadake soovitatud toodet
Ringlussevõetud PVC / Eritellimusel RFID / UID-vastendus
Eritellimusel RFID-laadimiskaardid ringlussevõetud PVC-st korpusega, lugejaga sobitatud kiibivalikute, programmi kujunduse ning UID kontoga sidumiseks vajalike andmete üleandmisega.
Vaadake soovitatud toodetTehniline teek / 07
Need allikad määratlevad ümbritseva tehnoloogia ja tööliidesed. ChargeRFID toodab füüsilisi autentimisvahendeid; platvormi konfigureerimine, rändluslepingud ja laadimisjaamade sertifitseerimine jäävad asjaomaste operaatorite ja tarnijate vastutusse.
Tehnoloogia / Lugemisaeg 7 min
Tarnijaneutraalne meetod 13,56 MHz autentimisvahendi valimiseks elektriautode laadimiseks lugeja käitumise, identifikaatori vormingu, autentimise, taustsüsteemi kontrollide ja rändlusnõuete alusel
Lugege edasi
Tehnoloogia / Lugemisaeg 9 min
Mida RFID-kaart elektriautode laadimisel tegelikult teeb, kuidas seda OCPP-laadimisjaamades ja rändlusplatvormides autenditakse, milliseid kiibitehnoloogiaid kasutatakse ning kuidas valida sobiv kaart sõidukipargile, laadimisvõrgule või isiklikuks kasutuseks.
Lugege edasi
Tehnoloogia / Lugemisaeg 5 min
RFID-autentimine liigub seadmetesse: võrguühenduseta toimivad laadimisjaamad muudavad elektriautode taristut
Lugege edasiPeamised rakendusviited
Programmi küsimused / 08
Mõnikord saab platvorm konto vastavustabeli abil säilitada, kuid konkreetse UID kopeerimine või valimine võib olla võimatu, ebaturvaline või väljaspool kiibitarnija ettenähtud kasutusmudelit. Käsitlege identiteedi järjepidevust eelkõige taustsüsteemi migratsiooni küsimusena.
Jah, kui lugejad ja autoriseerimisplatvorm toetavad mõlemat ning kattumisreeglid on testitud. Segakasutusel peaks olema kindel lõppkuupäev, tühistamisprotsess ja tagasipööramise plaan.
Ei. AES-autentimisega 13,56 MHz autentimisvahend toetab AES-põhiseid rakendusi, kuid lugeja, võtmeskeem ja taustsüsteem peavad selle rakenduse ka realiseerima. Kui loetakse ainult kaardi UID-d, neid krüptograafilisi võimalusi ei kasutata.
Kaasake kõik esinduslikud lugeja- ja püsivaraperekonnad, kavandatud võrguühendusega ja võrguühenduseta autoriseerimisteed, vähemalt üks asendusstsenaarium ning andmete impordi ja ekspordi täielik võrdlemine ja kooskõlastamine.
Muud käitusprogrammid
RFID-autentimisvahendid depoos, töökohal ja avalikus võrgus laadimiseks – kontrollitud juhi- või sõidukipõhise määramise, platvormivalmis identifikaatorite ja asenduskirjetega.
Valgesildiga kaardid ja võtmehoidjad, mis valmistatakse teie kaubamärgi, identifikaatori vormingu, platvormi impordi, käivitusmahu ja korduvtellimuste töövoo järgi.
Füüsilised RFID-autentimisvahendid rändlusprogrammidele, kus identifikaatorikirjed, identifikaatorite vormingud ja elutsükli olek püsivad ühtsed eMSP, CPO ja rändluskeskuse süsteemides.
Autentimisvahendite programmid töökohtadele, depoodele, elamualadele ja sihtkohtadele, mis vajavad töötaja-, elaniku-, külastaja- või kontopõhist kontrollitud juurdepääsu.
Kaubamärgiga autentimisvahendid sõidukite üleandmiseks, esindustes laadimiseks ning lojaalsus- ja premium-liikmeprogrammidele – kontrollitud seerianumbrite ja esitlusega.
Kirjeldage kasutusel olevaid lugejaid, identifikaatorireegleid, turvanõudeid, andmete üleandmist platvormile, kogust ja kasutuselevõtu turge. Saadame teile küsimused, mis on vajalikud näidiste ja tootmise kinnitamiseks.