Accès aux sites et accès des membres

Accès aux sites et accès des membres

Programmes de badges pour entreprises, dépôts, résidences et destinations nécessitant un accès contrôlé par salarié, résident, visiteur ou compte.

Résultat du programme

Un accès à la recharge contrôlé par salarié, résident, visiteur, véhicule ou compte, assorti d’une politique pratique de fonctionnement hors ligne et de remplacement.

Voir le produit recommandé

Conçu pour

Sites d’entreprise, dépôts, gestionnaires résidentiels, groupes hôteliers et sites de recharge privés

01

Groupes d’utilisateurs

Salarié, résident, visiteur, prestataire ou flotte

02

Autorisation

Fonctionnement centralisé, fondé sur le cache ou sur une liste locale

03

Formats

Cartes, porte-clés ou distribution mixte

04

Contrôle

Droits d’accès, expiration, blocage et remplacement

Modèle opérationnel / 01

Suivre le badge dans toute la chaîne d’autorisation.

La carte physique n’est qu’une entrée contrôlée. Le comportement du lecteur, les enregistrements de plateforme et les règles d’exploitation déterminent l’autorisation et la traçabilité du bon compte.

Accès aux sites et accès des membres
Un accès à la recharge contrôlé par salarié, résident, visiteur, véhicule ou compte, assorti d’une politique pratique de fonctionnement hors ligne et de remplacement.
  1. 01

    Utilisateur du site

    Un salarié, un résident, un invité, un prestataire ou un conducteur de flotte reçoit un badge assorti de droits d’accès et d’une règle d’expiration définis.

  2. 02

    Carte ou porte-clés

    Le format physique est choisi en fonction du mode de distribution, des habitudes de port, de la durabilité et du lecteur installé.

  3. 03

    Borne de recharge du site

    Le lecteur de la borne recueille l’identifiant et utilise une autorisation centralisée, fondée sur le cache ou locale selon la configuration.

  4. 04

    Plateforme du site ou de mobilité

    Les groupes d’utilisateurs, les bornes, les plages d’accès, les tarifs et les associations aux comptes sont gérés par la plateforme d’exploitation.

  5. 05

    Registre administratif

    Les opérations de distribution, de restitution, d’expiration, de blocage et de remplacement sont conservées afin que l’accès physique corresponde aux droits d’accès en vigueur.

Une répartition des coûts par service ou par logement est possible lorsque la plateforme associe chaque identifiant au centre de coûts, au logement ou au compte requis et fait apparaître cette référence dans ses exports de sessions ou de facturation. Éviter les badges partagés anonymes : s’ils allègent l’administration, ils affaiblissent aussi la responsabilisation et l’attribution des sessions de recharge.

Matrice de spécification / 02

Les décisions à valider avant la production.

Un cahier des charges exploitable précise la décision, sa mise en œuvre et la preuve attendue pour la recette.

01

Groupes d’utilisateurs

À définir

Distinguez les salariés, les résidents, les visiteurs, les prestataires, les flottes et les utilisateurs publics lorsque leurs règles diffèrent.

Preuve de recette

Chaque compte de test bénéficie uniquement des droits prévus concernant les bornes et les plages horaires.

02

Parc de lecteurs

À définir

Recensez les modèles de bornes, les technologies des lecteurs, les micrologiciels et les plateformes de gestion de tous les sites.

Preuve de recette

Le badge proposé est reconnu sur des installations représentatives.

03

Parcours d’autorisation

À définir

Définissez, pour chaque groupe de bornes, le fonctionnement de l’autorisation centralisée, du cache, de la liste locale et le traitement des identifiants inconnus hors ligne.

Preuve de recette

Les tests en mode connecté et déconnecté sont conformes à la politique de continuité de service du site.

04

Association de l’identifiant

À définir

Choisissez le champ de la plateforme qui relie l’identifiant du support physique à l’utilisateur, au logement, au véhicule ou au compte.

Preuve de recette

Une présentation du badge renvoie à un seul droit d’accès en vigueur et à un seul enregistrement vérifiable.

05

Expiration et accès visiteurs

À définir

Définissez les périodes de validité et les règles de restitution et de blocage des badges temporaires.

Preuve de recette

Les badges expirés ou restitués sont rejetés comme prévu.

06

Format physique

À définir

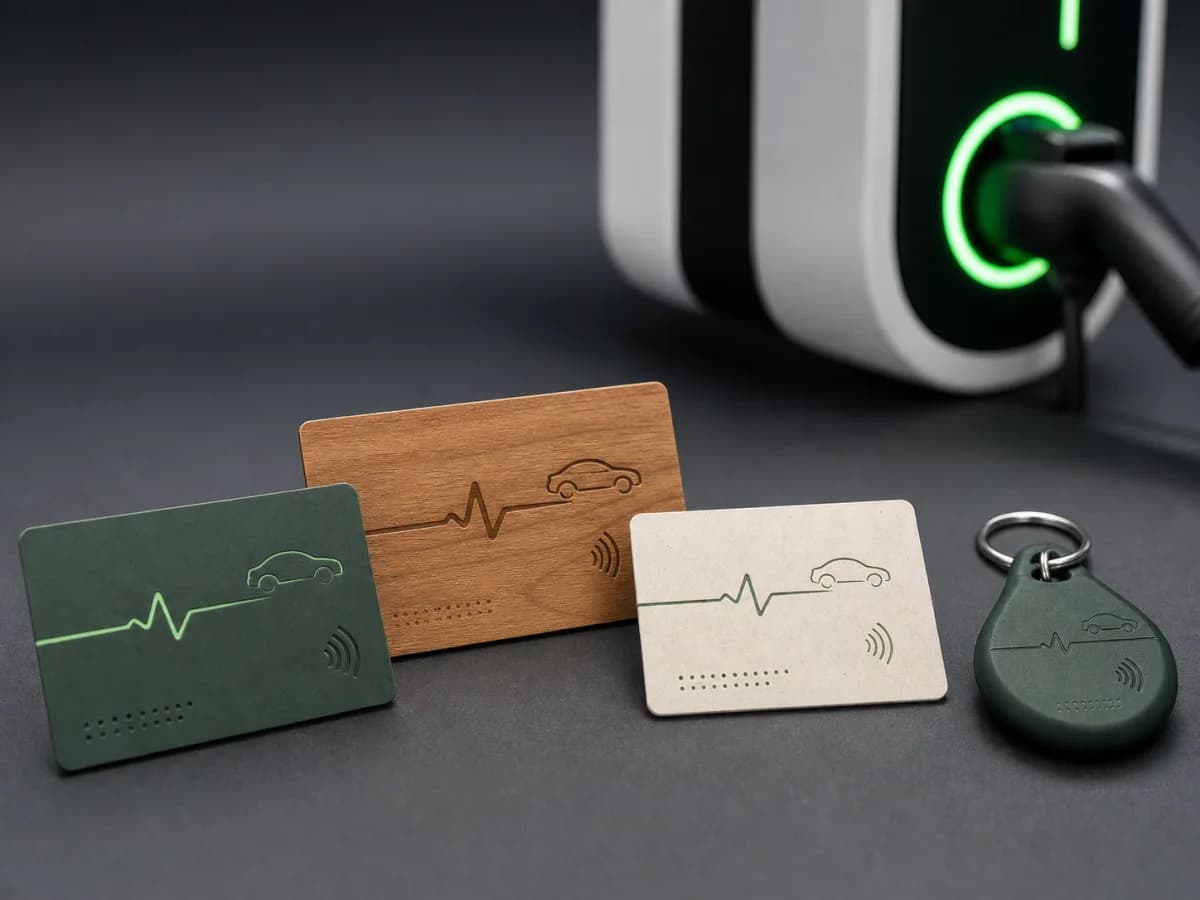
Utilisez des cartes pour rendre l’affectation visible et des porte-clés pour un encombrement réduit au quotidien ; validez les deux formats si vous les combinez.

Preuve de recette

Chaque format est lu dans la zone de présentation prévue.

07

Imputation des coûts

À définir

Définissez si les sessions sont gratuites, facturées, remboursées ou imputées à un service ou à un compte immobilier.

Preuve de recette

Les exports des sessions pilotes contiennent les références nécessaires au service financier ou à la gestion immobilière.

Maîtrise des risques / 03

Éliminer les causes d’échec les plus courantes.

La plupart des échecs de lancement ne sont pas dus à la qualité d’impression. Ils proviennent d’identifiants ambigus, de lecteurs non testés, d’une définition incomplète des responsabilités en matière de données ou d’une maîtrise insuffisante du cycle de vie.

01

Supprimer les accès sans titulaire légitime

Un processus de blocage défini est nécessaire pour les salariés partis, les anciens résidents et les visiteurs dont les droits ont expiré ; la possession du support physique ne constitue pas un enregistrement des droits d’accès.
02

Maîtriser les listes hors ligne

L’autorisation locale peut contribuer à la continuité de service, mais l’ancienneté des listes et leur comportement de mise à jour doivent être testés afin qu’un accès révoqué ne reste pas actif indéfiniment.

03

Éviter les badges partagés anonymes

Les cartes de site partagées réduisent le travail administratif, mais affaiblissent aussi la traçabilité des responsabilités et l’attribution des sessions.

04

Concevoir le processus de restitution

Les règles de remplacement et de restitution doivent couvrir les accueils, les remises de logements, les badges perdus et la distribution en urgence.

Une autorisation hors ligne est envisageable : les implémentations OCPP peuvent recourir à un cache d’autorisation ou à une liste d’autorisation locale, mais la prise en charge et les règles appliquées varient selon la borne et le CSMS. Tester le comportement exact en mode déconnecté avant de s’y fier en exploitation. L’autorisation locale peut favoriser la continuité de service, mais l’ancienneté de la liste et son mode de mise à jour doivent être testés afin qu’un accès révoqué ne reste pas valide indéfiniment.

Conserver la trace des émissions, restitutions, expirations, blocages et remplacements afin que l’accès physique corresponde aux droits en vigueur. Revoir selon une périodicité convenue les départs, les changements de résidents, les visiteurs, les pertes et le stock de réapprovisionnement.

Parcours de livraison / 04

Passer du cahier des charges à une exploitation maîtrisée.

Chaque phase devrait se terminer par une preuve vérifiable par les équipes opérations, plateforme et achats.

  1. 01

    Définition de la politique

    Recensez les sites, les utilisateurs, les bornes, les droits d’accès, les tarifs et les responsables administratifs.

    Preuve

    Politique d’accès au site et matrice des rôles

  2. 02

    Validation des lecteurs

    Testez les formats de carte et de porte-clés proposés sur des bornes et des versions de micrologiciel représentatives.

    Preuve

    Dossier de compatibilité des lecteurs

  3. 03

    Pilote sur les comptes

    Créez des utilisateurs de test pour chaque groupe et testez le fonctionnement en mode connecté, hors ligne, à l’expiration et après blocage.

    Preuve

    Matrice de validation des droits d’accès

  4. 04

    Distribution encadrée

    Affectez et distribuez les badges en consignant clairement leur activation et leur garde.

    Preuve

    Registre de distribution et instructions aux utilisateurs

  5. 05

    Contrôle continu

    Passez en revue les départs de salariés, les changements de résidents, les visiteurs, les pertes et le stock de réapprovisionnement selon une périodicité convenue.

    Preuve

    Journal du cycle de vie et des exceptions

Répartition des responsabilités / 05

Distinguer fabrication et exploitation de plateforme.

Une frontière claire évite d’attribuer à la carte les choix de configuration, de droits ou de règlement gérés ailleurs.

01

ChargeRFID / fabricant

Maîtrise la matière, la puce, l’antenne, le visuel, l’encodage et les données variables approuvés, ainsi que le contrôle qualité des lots et le dossier de production.

02

Équipe CPO, eMSP ou CSMS

Définit le format d’identifiant accepté, le comportement du lecteur, l’import des jetons, les statuts d’autorisation, l’application de sécurité et la recette technique.

03

Responsable du programme

Assume la responsabilité de l’attribution, de l’activation, des contrats, de la politique d’accès, des tarifs, de l’assistance client, de l’approbation des remplacements et des décisions de fin de vie.

L’expiration est normalement gérée par le site ou la plateforme de recharge : le badge physique fournit l’identifiant, tandis que la plateforme applique la période de validité et le statut d’autorisation.

Bibliothèque technique / 07

Approfondir les recherches sur l’implémentation.

Ces sources décrivent la technologie et les interfaces environnantes. ChargeRFID fabrique les badges physiques ; la configuration de la plateforme, les contrats d’itinérance et la certification des bornes relèvent des opérateurs et fournisseurs concernés.

Questions programme / 08

Questions généralement traitées par les achats et la technique.

01Un site peut-il continuer à autoriser les cartes lorsque le réseau est indisponible ?

C’est possible. Les mises en œuvre d’OCPP peuvent utiliser un cache d’autorisation ou une liste locale d’autorisation, mais leur prise en charge et les règles appliquées varient selon la borne et le CSMS. Testez précisément le fonctionnement en mode déconnecté avant de vous y fier en exploitation.

02Faut-il utiliser des cartes ou des porte-clés sur un lieu de travail ?

Les cartes offrent davantage de surface visible pour les noms, les numéros et les instructions ; les porte-clés sont compacts et souvent plus faciles à emporter au quotidien. Les deux peuvent utiliser le même plan d’identification si le lecteur prend en charge la puce et le format d’antenne choisis.

03Les badges visiteurs peuvent-ils expirer automatiquement ?

L’expiration est normalement gérée par la plateforme du site ou de recharge. Le support physique fournit l’identifiant ; la plateforme applique la période de validité et l’état d’autorisation.

04Les sessions peuvent-elles être imputées à des services ou à des appartements ?

Oui, lorsque la plateforme associe chaque identifiant au centre de coûts, au logement ou au compte requis et rend cette référence disponible dans ses exports de sessions ou de facturation.

Prêt à déployer « Solutions de recharge de véhicules électriques sur mesure » ?

Communiquez votre parc de lecteurs, les règles d'identifiant, les exigences de sécurité, la transmission vers la plateforme, le volume et les marchés de déploiement. Nous vous renverrons les questions à clarifier pour préparer les échantillons et valider la production.