Préserver les zéros initiaux
La conversion des identifiants peut modifier les valeurs sans avertissement. Comparez octet par octet la sortie brute du lecteur, les données exportées et les enregistrements importés.
Migration RFID sécurisée
Résultat du programme
Une migration progressive qui préserve le service pendant la validation du comportement des lecteurs, des identifiants, de la sécurité et des enregistrements de remplacement.
Voir le produit recommandéConçu pour
Opérateurs remplaçant des cartes anciennes, changeant de plateforme CSMS ou renforçant la sécurité d’un parc reposant uniquement sur l’UID
Point de départ
UID, puce, plateforme ou parc de lecteurs existants
Cible
Identifiant compatible avec le lecteur ou application sécurisée
Transition
Pilote, fonctionnement mixte et réémission progressive
Contrôle
Garde des clés, correspondances et preuves de retrait
Modèle opérationnel / 01
La carte physique n’est qu’une entrée contrôlée. Le comportement du lecteur, les enregistrements de plateforme et les règles d’exploitation déterminent l’autorisation et la traçabilité du bon compte.
Inventoriez les badges actifs, inactifs, perdus et inconnus, ainsi que les enregistrements de leur puce, de leur UID et de leur affectation.
Documentez ce que chaque lecteur prend réellement en charge ; la fréquence nominale ne suffit pas à prouver la compatibilité avec une application.
Comparez la représentation des UID existants et les champs de la plateforme avec l’identifiant, la correspondance ou l’application sécurisée proposés.
Testez les anciens et les nouveaux badges sur des lecteurs représentatifs, dans les différents états d’autorisation et les cas d’exception opérationnels.
Distribuez les badges de remplacement par groupes contrôlés, conservez les références croisées et ne supprimez les anciens droits d’accès qu’après validation.
Matrice de spécification / 02
Un cahier des charges exploitable précise la décision, sa mise en œuvre et la preuve attendue pour la recette.
Relevez la puce, la longueur de l’UID, la représentation de l’identifiant, le lecteur, le micrologiciel, le CSMS et le statut des cartes actives.
Les éléments inconnus et les combinaisons non prises en charge sont identifiés avant le choix de la cible.
Testez les badges existants et les badges cibles sur des combinaisons matérielles et logicielles représentatives.
Chaque groupe de déploiement dispose d’un parcours de lecture pris en charge ou d’un plan de correction.
Définissez si le compte existant conserve son identifiant, reçoit un identifiant de remplacement associé par correspondance ou est recréé.
Les anciens et les nouveaux numéros de série renvoient au même compte prévu pendant la transition.
Choisissez une identification reposant uniquement sur l’UID, des données d’application sécurisée ou une combinaison progressive, selon les capacités des lecteurs et les risques.
Les responsabilités relatives à l’authentification et aux clés sont documentées et testées.
Pour les applications sécurisées, définissez les responsabilités liées à la génération, à la diversification, au chargement, au stockage, à la rotation et à la récupération des clés.
Aucune clé de production ne dépend d’une personne ou d’un export non documentés.
Fixez la période et les règles d’acceptation simultanée des anciens et des nouveaux badges.
Le comportement de la révocation, du cache et de la liste locale est prévisible pendant toute la période de coexistence.
Consignez la livraison, l’activation, le blocage des anciennes cartes, leur destruction ou leur restitution, ainsi que les exceptions non résolues.
Le programme permet de prouver quels badges anciens restent valides.
Maîtrise des risques / 03
La plupart des échecs de lancement ne sont pas dus à la qualité d’impression. Ils proviennent d’identifiants ambigus, de lecteurs non testés, d’une définition incomplète des responsabilités en matière de données ou d’une maîtrise insuffisante du cycle de vie.
La conversion des identifiants peut modifier les valeurs sans avertissement. Comparez octet par octet la sortie brute du lecteur, les données exportées et les enregistrements importés.
Un lecteur qui détecte un badge 13.56 MHz avec authentification AES peut néanmoins n’utiliser que son UID. Les applications sécurisées nécessitent une prise en charge explicite par le lecteur et les clés appropriées.
Un basculement imposé en une seule journée est rarement nécessaire. Définissez la période de coexistence, le retour arrière et les groupes d’exception avant de distribuer les badges de remplacement.
Des cartes sécurisées dont la garde, la diversification et la récupération des clés ne sont pas documentées peuvent créer une nouvelle forme de dépendance à un fournisseur.
Une plateforme peut parfois conserver le compte existant grâce à une table de correspondance, mais copier ou choisir un UID précis peut s’avérer impossible, non sécurisé ou contraire au modèle prévu par le fournisseur de la puce. La continuité d’identité doit donc d’abord être traitée comme une question de migration côté back-office.
Pour une application sécurisée, désigner les responsables de la génération, de la diversification, du chargement, du stockage, de la rotation et de la récupération des clés.
Parcours de livraison / 04
Chaque phase devrait se terminer par une preuve vérifiable par les équipes opérations, plateforme et achats.
Inventoriez les badges, les lecteurs, les micrologiciels, les plateformes, les formats d’identifiants et les affectations actives.
Registre de l’état actuel du parc
Sélectionnez la nouvelle technologie, le niveau de sécurité, le modèle de données et le responsable de la gestion des clés.
Profil cible de badge approuvé
Testez les anciennes et les nouvelles cartes sur les différents lecteurs, sites, états de connectivité et processus des plateformes.
Matrice de compatibilité et des exceptions
Procédez au remplacement par site ou par groupe d’utilisateurs, avec des contrôles d’affectation, de communication et de retour arrière.
Journal de distribution et d’activation par groupe
Bloquez les anciens badges, récupérez-les ou détruisez-les, et résolvez les correspondances encore en suspens.
Rapport de retrait et de risques résiduels
Dès le cadrage, inventorier les badges actifs, inactifs, perdus et d’origine inconnue, en conservant pour chacun les informations de puce, l’UID et les enregistrements d’attribution.
L’exploitation simultanée des anciens et des nouveaux badges est possible si les lecteurs et la plateforme d’autorisation prennent en charge les deux et si les règles de chevauchement ont été testées. Cette période mixte devrait comporter une date de fin définie, un processus de révocation et un plan de retour arrière. Émettre les badges de remplacement par groupes maîtrisés, conserver les correspondances entre anciens et nouveaux badges et ne retirer les droits associés aux anciens badges qu’après la recette.
Le pilote doit inclure chaque famille représentative de lecteurs et de firmwares, les parcours d’autorisation en ligne et hors ligne prévus, au moins un scénario de remplacement et un rapprochement complet des données importées et exportées.
Répartition des responsabilités / 05
Une frontière claire évite d’attribuer à la carte les choix de configuration, de droits ou de règlement gérés ailleurs.
Maîtrise la matière, la puce, l’antenne, le visuel, l’encodage et les données variables approuvés, ainsi que le contrôle qualité des lots et le dossier de production.
Définit le format d’identifiant accepté, le comportement du lecteur, l’import des jetons, les statuts d’autorisation, l’application de sécurité et la recette technique.
Assume la responsabilité de l’attribution, de l’activation, des contrats, de la politique d’accès, des tarifs, de l’assistance client, de l’approbation des remplacements et des décisions de fin de vie.
Options de badges / 06
Processus OCPP / idTag / idToken / Formatage UID
Cartes RFID préparées pour fournir les identifiants utilisés lors de l’autorisation OCPP entre les bornes de recharge et les systèmes de gestion.
Voir le produit recommandé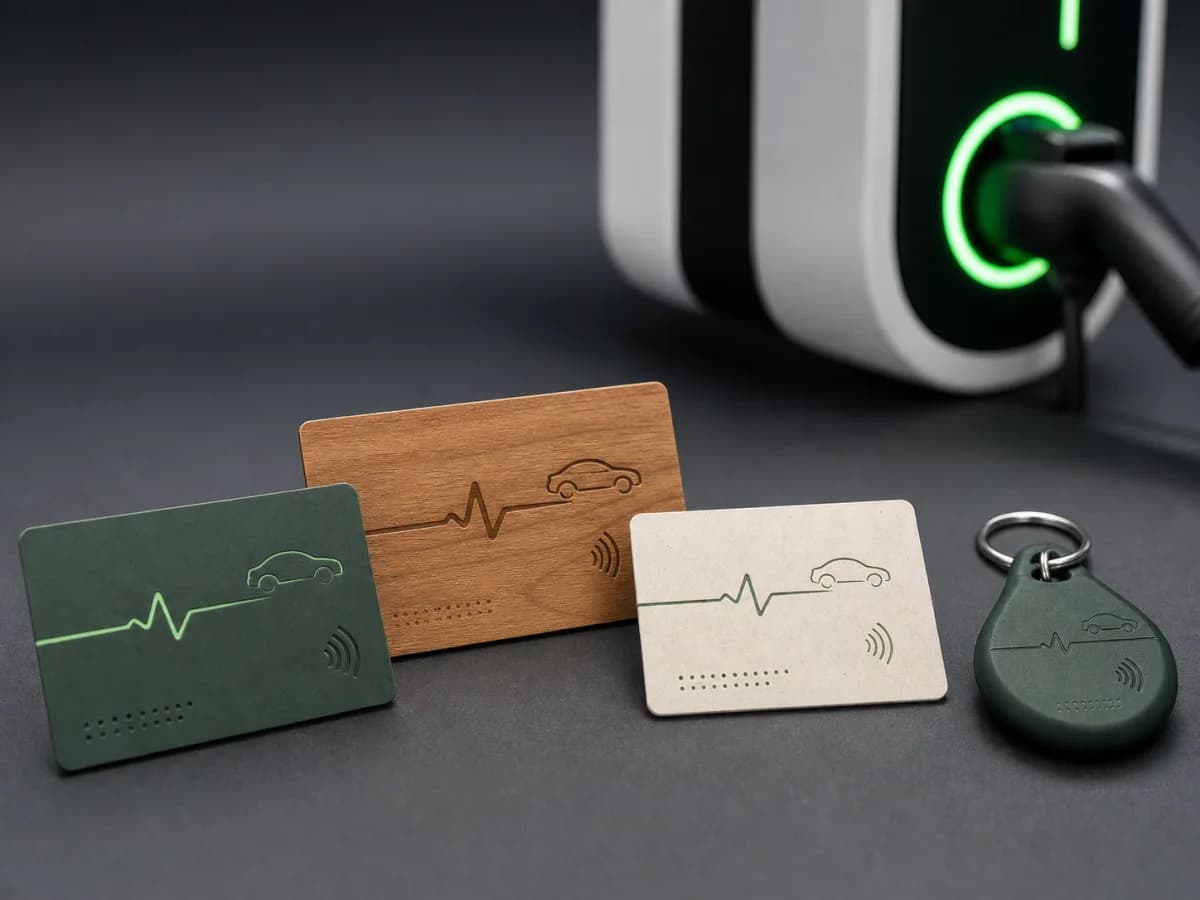
Conception sur mesure / OEM/ODM / Validation des prototypes
Supports d’identification RFID de recharge sur mesure, conçus selon vos lecteurs, les données de jeton, le modèle de sécurité, le format, les visuels et le processus de préparation et de livraison des commandes.
Voir le produit recommandé
PVC recyclé / RFID sur mesure / Correspondance des UID
Cartes RFID de recharge personnalisées avec corps en PVC recyclé, options de puce adaptées au lecteur, visuels du programme et transmission des données de correspondance entre UID et comptes.
Voir le produit recommandéBibliothèque technique / 07
Ces sources décrivent la technologie et les interfaces environnantes. ChargeRFID fabrique les badges physiques ; la configuration de la plateforme, les contrats d’itinérance et la certification des bornes relèvent des opérateurs et fournisseurs concernés.
Technologie / 7 min de lecture
Une méthode indépendante des fournisseurs pour choisir un support RFID à 13,56 MHz destiné à la recharge de véhicules électriques, selon le comportement du lecteur, le format de l’identifiant, l’authentification, les contrôles du backend et les exigences d’itinérance
Lire la suite
Technologie / 9 min de lecture
Ce que fait réellement une carte RFID pour la recharge VE, comment elle s'authentifie auprès des bornes OCPP et des hubs d'itinérance, les technologies de puce utilisées, et comment choisir la bonne carte pour les flottes, les réseaux ou un usage personnel.
Lire la suite
Technologie / 5 min de lecture
L'authentification RFID devient embarquée : les bornes de recharge pouvant fonctionner hors ligne transforment l'infrastructure VE
Lire la suiteRéférences primaires d’implémentation
Questions programme / 08
Une plateforme peut parfois préserver le compte grâce à une table de correspondance, mais la copie ou le choix d’un UID précis peut être impossible, présenter des risques de sécurité ou sortir du modèle prévu par le fournisseur de la puce. Abordez d’abord la continuité de l’identité comme une question de migration du backend.
Oui, si les lecteurs et la plateforme d’autorisation prennent en charge les deux et si les règles de coexistence sont testées. Le fonctionnement mixte doit être assorti d’une date de fin, d’un processus de révocation et d’un plan de retour arrière.
Non. Un badge 13.56 MHz avec authentification AES prend en charge des applications utilisant AES, mais le lecteur, le schéma de clés et le backend doivent mettre en œuvre cette application. La seule lecture de l’UID de la carte n’utilise pas ces capacités cryptographiques.
Incluez chaque famille représentative de lecteurs et de micrologiciels, les parcours d’autorisation en ligne et hors ligne prévus, au moins un scénario de remplacement et un rapprochement complet des données importées et exportées.
Autres programmes opérationnels
Programmes de badges RFID pour la recharge au dépôt, au travail et sur réseaux publics, avec attribution maîtrisée au conducteur ou au véhicule, données d’identifiant prêtes pour la plateforme et historique de remplacement.
Cartes et porte-clés en marque blanche adaptés à votre identité, au format d’identifiant, à l’import dans la plateforme, au volume de lancement et aux réassorts.
Badges RFID physiques pour les programmes d’itinérance où les enregistrements de jetons, le format des identifiants et les statuts de cycle de vie doivent rester cohérents entre les systèmes eMSP, CPO et hubs.
Programmes de badges pour entreprises, dépôts, résidences et destinations nécessitant un accès contrôlé par salarié, résident, visiteur ou compte.
Badges personnalisés à votre marque pour la livraison de véhicules, la recharge en concession, les programmes de fidélité et les programmes pour membres premium, avec sérialisation et présentation maîtrisées.
Communiquez votre parc de lecteurs, les règles d'identifiant, les exigences de sécurité, la transmission vers la plateforme, le volume et les marchés de déploiement. Nous vous renverrons les questions à clarifier pour préparer les échantillons et valider la production.