Führende Nullen beibehalten
Bei der Umwandlung von Kennungen können Werte unbemerkt verändert werden. Vergleichen Sie die Rohdaten des Lesegeräts, die exportierten Daten und die importierten Datensätze Byte für Byte.
Sichere RFID-Migration
Programmergebnis
Eine schrittweise Migration, die den Betrieb aufrechterhält, während Lesegeräteverhalten, Kennungen, Sicherheit und Ersatzdatensätze validiert werden.
Empfohlenes Produkt prüfenEntwickelt für
Betreiber, die Altkarten ersetzen, CSMS-Plattformen wechseln oder die Sicherheit einer ausschließlich UID-basierten Installation erhöhen
Ausgangslage
Bestehende UID-, Chip-, Plattform- oder Lesegeräteinstallation
Ziel
Auf das Lesegerät abgestimmte Kennung oder sichere Anwendung
Übergang
Pilotbetrieb, Parallelbetrieb und schrittweise Neuausgabe
Kontrolle
Schlüsselobhut, Zuordnung und Nachweise zur Außerbetriebnahme
Betriebsmodell / 01
Die physische Karte ist eine kontrollierte Eingangsgröße. Leserverhalten, Plattformdatensätze und Betriebsregeln bestimmen, ob das richtige Konto autorisiert und nachvollzogen wird.
Erfassen Sie aktive, inaktive, verlorene und unbekannte RFID-Zugangsmittel zusammen mit ihren Chip-, UID- und Zuordnungsdatensätzen.
Dokumentieren Sie, was jedes Lesegerät tatsächlich unterstützt; die Nennfrequenz allein belegt keine Anwendungskompatibilität.
Vergleichen Sie die bisherige UID-Darstellung und die Plattformfelder mit der vorgeschlagenen Kennung, Zuordnung oder sicheren Anwendung.
Testen Sie alte und neue RFID-Zugangsmittel an repräsentativen Lesegeräten, in verschiedenen Autorisierungszuständen und bei betrieblichen Ausnahmefällen.
Geben Sie Ersatzkarten oder -schlüsselanhänger in kontrollierten Gruppen aus, bewahren Sie Querverweise auf und entziehen Sie bisherige Berechtigungen erst nach der Abnahme.
Die Bestandsaufnahme erfasst aktive, inaktive, verlorene und unbekannte Zugangsmittel samt Chip-, UID- und Zuordnungsdatensätzen. Mitunter kann eine Plattform das Konto über eine Zuordnungstabelle erhalten; eine bestimmte UID zu kopieren oder gezielt auszuwählen kann jedoch unmöglich, unsicher oder außerhalb des vom Chiphersteller vorgesehenen Modells sein. Die Kontinuität der Identität ist daher zuerst als Frage der Backend-Migration zu behandeln.
Spezifikationsmatrix / 02
Ein produktionsreifes Briefing hält fest, was entschieden werden muss, wie es umgesetzt wird und welcher Nachweis als Abnahme gilt.
Erfassen Sie Chip, UID-Länge, Kennungsdarstellung, Lesegerät, Firmware, CSMS und den Aktivstatus der Karten.
Ungeklärte Punkte und nicht unterstützte Kombinationen sind vor der Auswahl der Ziellösung sichtbar.
Testen Sie bisherige und künftig vorgesehene RFID-Zugangsmittel mit repräsentativen Hardware- und Softwarekombinationen.
Für jede Einführungsgruppe gibt es einen unterstützten Weg zum Auslesen oder einen Maßnahmenplan zur Behebung der Inkompatibilität.
Legen Sie fest, ob das bestehende Konto seine Kennung behält, eine zugeordnete Ersatzkennung erhält oder neu angelegt wird.
Alte und neue Seriennummern werden während des Übergangs demselben vorgesehenen Konto zugeordnet.
Wählen Sie anhand der Lesegerätefähigkeiten und des Risikos zwischen reiner UID-Nutzung, sicheren Anwendungsdaten oder einer stufenweisen Kombination.
Die Zuständigkeiten für Authentifizierung und Schlüssel sind dokumentiert und überprüft.
Legen Sie bei sicheren Anwendungen die Zuständigkeiten für Schlüsselerzeugung, Diversifizierung, Einspielen, Speicherung, Rotation und Wiederherstellung fest.
Kein Produktionsschlüssel ist von einer nicht dokumentierten Person oder einem nicht dokumentierten Export abhängig.
Legen Sie Zeitraum und Regeln für die gleichzeitige Akzeptanz alter und neuer RFID-Zugangsmittel fest.
Das Verhalten bei Berechtigungsentzug sowie das Cache- und Listenverhalten bleiben während der gesamten Übergangsphase vorhersehbar.
Dokumentieren Sie Lieferung, Aktivierung, Sperrung der Altkarte, Vernichtung oder Rückgabe sowie ungeklärte Ausnahmefälle.
Das Programm kann nachweisen, welche bisherigen RFID-Zugangsmittel weiterhin gültig sind.
Fehlerkontrollen / 03
Die meisten Fehlstarts sind nicht auf die Druckqualität zurückzuführen. Sie entstehen durch unklare Identifikatoren, ungetestete Lesegeräte, nicht vollständig geklärte Datenverantwortung oder unzureichendes Lebenszyklusmanagement.
Bei der Umwandlung von Kennungen können Werte unbemerkt verändert werden. Vergleichen Sie die Rohdaten des Lesegeräts, die exportierten Daten und die importierten Datensätze Byte für Byte.
Ein Lesegerät, das ein AES-authentifiziertes 13,56-MHz-Zugangsmittel erkennt, verwendet möglicherweise dennoch nur dessen UID. Sichere Anwendungen erfordern eine ausdrückliche Unterstützung durch das Lesegerät und die passende Schlüsselunterstützung.
Eine erzwungene Umstellung an einem einzigen Tag ist selten erforderlich. Legen Sie Übergangsphase, Rückfallverfahren und Ausnahmegruppen fest, bevor Sie Ersatzkarten oder -schlüsselanhänger ausgeben.
Sichere Karten ohne dokumentierte Schlüsselobhut, Diversifizierung und Wiederherstellung können eine neue Form der Anbieterabhängigkeit schaffen.
Bei sicheren Anwendungen ist festzulegen, wer für Schlüsselerzeugung, Diversifizierung, Einbringen, Speicherung, Rotation und Wiederherstellung der Schlüssel verantwortlich ist. Der Migrationspilot umfasst jede repräsentative Leser- und Firmwarefamilie, die vorgesehenen Online- und Offline-Autorisierungswege, mindestens ein Ersatzszenario sowie einen vollständigen Abgleich von Datenimport und -export.
Lieferpfad / 04
Jede Phase sollte mit einem Nachweis enden, den Betrieb, Plattformteam und Einkauf prüfen können.
Erfassen Sie RFID-Zugangsmittel, Lesegeräte, Firmware, Plattformen, Kennungsformate und aktive Zuordnungen.
Bestandsregister des Ist-Zustands
Wählen Sie die neue Technologie, das Sicherheitsniveau und das Datenmodell und legen Sie die Verantwortung für die Schlüsselverwaltung fest.
Freigegebenes Zielprofil für RFID-Zugangsmittel
Testen Sie alte und neue Karten mit unterschiedlichen Lesegeräten, an verschiedenen Standorten, bei unterschiedlichen Verbindungszuständen und in den Plattformprozessen.
Kompatibilitäts- und Ausnahmematrix
Tauschen Sie die RFID-Zugangsmittel standortweise oder nach Nutzergruppen aus und sichern Sie Zuordnung, Kommunikation und Rückfallverfahren ab.
Gruppenbezogenes Ausgabe- und Aktivierungsprotokoll
Sperren Sie alte RFID-Zugangsmittel, nehmen Sie sie zurück oder vernichten Sie sie und klären Sie offene Zuordnungen abschließend.
Bericht zur Außerbetriebnahme und zu Restrisiken
Ein Mischbetrieb ist möglich, wenn Leser und Autorisierungsplattform beide Zugangsmittel unterstützen und die Regeln für die Überlappung getestet sind. Er sollte ein festgelegtes Enddatum, einen Prozess zum Entzug von Berechtigungen und einen Rückfallplan haben. Ersatzkarten werden in kontrollierten Gruppen ausgegeben, Querverweise bleiben erhalten, und die Berechtigung der Altkarten wird erst nach der Abnahme entzogen. Dokumentiert werden Lieferung, Aktivierung, Sperrung der Altkarte, Vernichtung oder Rückgabe sowie offene Ausnahmen.
Verantwortungsgrenze / 05
Eine klare Grenze verhindert, dass Konfiguration, Berechtigung oder Abrechnung fälschlich der Karte zugeschrieben werden.
Verantwortet freigegebenes Material, Chip, Antenne, Artwork, Codierung, variable Daten, Batch-QC und Produktionsdatensatz.
Definiert Identifikatorformat, Leserverhalten, Tokenimport, Autorisierungsstatus, Sicherheitsanwendung und technische Abnahme.
Verantwortet Zuordnung, Aktivierung, Verträge, Zugangsregeln, Tarife, Kundensupport, Ersatzfreigabe und Entscheidungen zum Ende der Nutzungsdauer.
Credential-Optionen / 06
OCPP-Abläufe / idTag / idToken / UID-Formatierung
RFID-Karten für Kennungs- und Autorisierungsabläufe zwischen RFID-Lesegeräten an Ladestationen und OCPP-Lademanagementsystemen.
Empfohlenes Produkt prüfen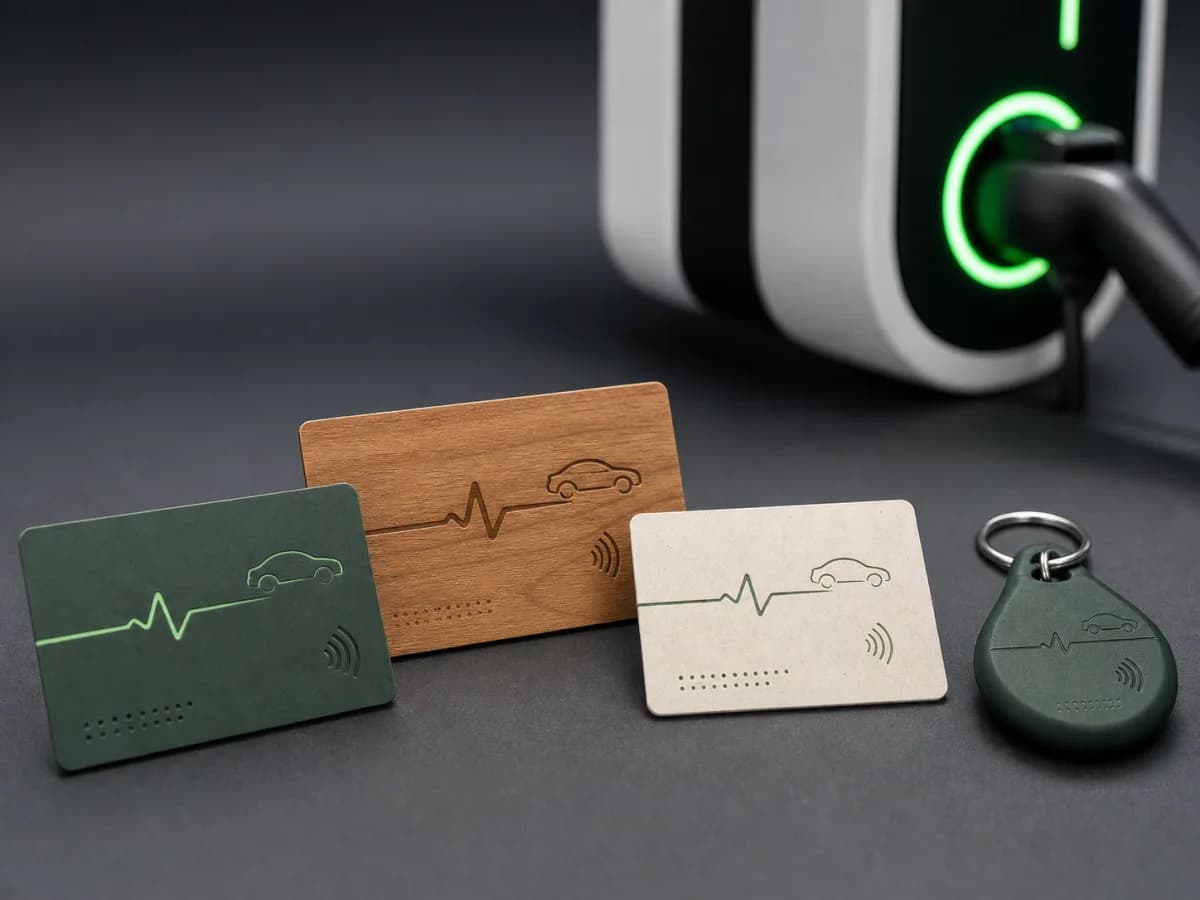
Individuelle Konstruktion / OEM/ODM / Prototypenprüfung
Individuelle RFID-Zugangsmittel, abgestimmt auf Ihre Lesegeräte an den Ladestationen, Ihre Tokendaten, Ihr Sicherheitsmodell sowie Bauform, Gestaltung und Versandablauf.
Empfohlenes Produkt prüfen
Recyceltes PVC / RFID nach Maß / UID-Zuordnung
Individuelle RFID-Ladekarten mit Kartenkörper aus recyceltem PVC, leserabgestimmten Chipoptionen, Programmdesign und Übergabe der Daten zur Zuordnung von UIDs zu Konten.
Empfohlenes Produkt prüfenTechnische Bibliothek / 07
Diese Quellen definieren die umgebende Technologie und Schnittstellen. ChargeRFID fertigt physische Credentials; Plattformkonfiguration, Roamingverträge und Stationszertifizierung liegen bei den jeweiligen Betreibern und Anbietern.
Technologie / 7 Min. Lesezeit
Herstellerneutrale Methode zur Auswahl eines 13,56-MHz-RFID-Zugangsmittels für das Laden von Elektrofahrzeugen – nach Verhalten der Lesegeräte, Kennungsformat, Authentifizierung, Backend-Kontrollen und Roaming-Anforderungen
Weiterlesen
Technologie / 9 Min. Lesezeit
Was eine RFID-Karte für das E-Laden tatsächlich leistet, wie sie sich an OCPP-Stationen und Roaming-Hubs authentifiziert, welche Chip-Technologien verwendet werden und wie Sie die richtige Karte für Flotten, Netzwerke oder den persönlichen Gebrauch auswählen.
Weiterlesen
Technologie / 5 Min. Lesezeit
RFID-Authentifizierung wird eingebettet: Offlinefähige Ladestationen gestalten die Ladeinfrastruktur neu
WeiterlesenPrimäre Implementierungsquellen
Programmfragen / 08
Manchmal kann eine Plattform das Konto über eine Zuordnungstabelle beibehalten. Das Kopieren oder Auswählen einer bestimmten UID kann jedoch unmöglich oder unsicher sein oder außerhalb des vom Chiplieferanten vorgesehenen Modells liegen. Betrachten Sie die Kontinuität der Identität zunächst als Frage der Backend-Migration.
Ja, wenn Lesegeräte und Autorisierungsplattform beide unterstützen und die Regeln für die Übergangsphase getestet sind. Für den Parallelbetrieb sollten ein festes Enddatum, ein Verfahren zum Berechtigungsentzug und ein Rückfallplan festgelegt sein.
Nein. Ein AES-authentifiziertes 13,56-MHz-Zugangsmittel unterstützt AES-basierte Anwendungen, aber Lesegerät, Schlüsselschema und Backend müssen diese Anwendung implementieren. Beim ausschließlichen Auslesen der Karten-UID werden diese kryptografischen Fähigkeiten nicht genutzt.
Beziehen Sie jede repräsentative Lesegeräte-/Firmware-Familie, die vorgesehenen Online- und Offline-Autorisierungswege, mindestens ein Ersatzszenario und einen vollständigen Abgleich der Datenimporte und -exporte ein.
Weitere Betriebsprogramme
RFID-Credential-Programme für Depot-, Arbeitsplatz- und öffentliches Laden mit kontrollierter Fahrer- oder Fahrzeugzuordnung, plattformfähigen Identifikatordaten und Ersatzhistorie.
White-Label-Karten und Schlüsselanhänger passend zu Marke, Identifikatorformat, Plattformimport, Startmenge und Nachbestellprozess.
Physische RFID-Credentials für Roamingprogramme, bei denen Token-Datensatz, Identifikatorformat und Lebenszyklusstatus über eMSP-, CPO- und Hubsysteme konsistent bleiben müssen.
Zugangsmittel für Arbeitsplätze, Depots, Wohnanlagen und Zielorte mit kontrolliertem Zugriff für Beschäftigte, Bewohner, Besucher oder Konten.
Markenbezogene Zugangsmittel für Fahrzeugübergaben, das Laden bei Autohändlern, Kundenbindungs- und Premium-Mitgliedschaftsprogramme mit kontrollierter Serialisierung und Präsentation.
Teilen Sie uns den Bestand installierter Lesegeräte, die Kennungsregeln, die Sicherheitsanforderung, die Plattformübergabe, die Menge und die Rollout-Märkte mit. Wir melden uns mit den Fragen, die für Muster und Produktionsfreigabe nötig sind.