Behoud voorloopnullen
Conversie van identificatoren kan waarden ongemerkt wijzigen. Vergelijk de ruwe lezeruitvoer, geëxporteerde gegevens en geïmporteerde records byte voor byte.
Veilige RFID-migratie
Programmaresultaat
Een gefaseerde migratie die de dienstverlening in stand houdt terwijl lezergedrag, identificatoren, beveiliging en vervangingsregistraties worden gevalideerd.
Aanbevolen product bekijkenOntworpen voor
Exploitanten die bestaande passen vervangen, van CSMS-platform wisselen of de beveiliging versterken van een omgeving die uitsluitend de UID gebruikt
Uitgangssituatie
Bestaande UID, chip, platform of geïnstalleerde lezers
Doelsituatie
Op de lezer afgestemde identificator of beveiligde applicatie
Overgang
Pilot, parallel gebruik en gefaseerde heruitgifte
Beheersing
Sleutelbeheer, koppelingen en bewijs van uitfasering
Bedrijfsmodel / 01
De fysieke kaart is één gecontroleerde input. Lezergedrag, platformrecords en bedrijfsregels bepalen of het juiste account wordt geautoriseerd en getraceerd.
Inventariseer actieve, inactieve, verloren en onbekende identificatiemiddelen, samen met de bijbehorende chip-, UID- en toewijzingsgegevens.
Leg vast wat elke lezer daadwerkelijk ondersteunt; alleen de nominale frequentie bewijst geen applicatiecompatibiliteit.
Vergelijk de bestaande UID-weergave en platformvelden met de voorgestelde identificator, koppeling of beveiligde applicatie.
Test oude en nieuwe identificatiemiddelen met representatieve lezers, autorisatiestatussen en operationele uitzonderingssituaties.
Geef vervangende identificatiemiddelen in gecontroleerde groepen uit, bewaar de onderlinge verwijzingen en trek bestaande gebruiksrechten pas na acceptatie in.
Specificatiematrix / 02
Een productierijpe briefing beschrijft wat moet worden besloten, hoe het wordt uitgevoerd en welk bewijs als acceptatie geldt.
Leg de chip, UID-lengte, identificatorweergave, lezer, firmware, het CSMS en de status van actieve passen vast.
Onbekende factoren en niet-ondersteunde combinaties zijn zichtbaar voordat de doelsituatie wordt gekozen.
Test bestaande en beoogde identificatiemiddelen met representatieve combinaties van hardware en software.
Elke uitrolgroep beschikt over een ondersteunde uitleesroute of een plan om tekortkomingen te verhelpen.
Bepaal of het bestaande account zijn identificator behoudt, een gekoppelde vervanging krijgt of opnieuw wordt aangemaakt.
Oude en nieuwe serienummers verwijzen tijdens de overgang naar één bedoeld account.
Kies op basis van de mogelijkheden van de lezer en het risico voor uitsluitend UID-gebruik, beveiligde applicatiegegevens of een gefaseerde combinatie.
De verantwoordelijkheden voor authenticatie en sleutels zijn vastgelegd en getest.
Leg voor beveiligde applicaties vast wie verantwoordelijk is voor het genereren, diversifiëren, laden, opslaan, roteren en herstellen van sleutels.
Geen enkele operationele sleutel is afhankelijk van een niet-gedocumenteerde persoon of export.
Stel de periode en regels vast voor het gelijktijdig accepteren van oude en nieuwe identificatiemiddelen.
Het gedrag bij intrekking en van de cache en lokale lijsten is gedurende de volledige overlapperiode voorspelbaar.
Registreer levering, activering, blokkering van de oude pas, vernietiging of retournering en nog niet afgehandelde uitzonderingen.
Het programma kan aantonen welke bestaande identificatiemiddelen nog geldig zijn.
Faalbeheersing / 03
De meeste mislukte introducties worden niet veroorzaakt door de drukkwaliteit. Ze komen voort uit onduidelijke identificatoren, ongeteste lezers, onvolledig gegevenseigenaarschap of zwak levenscyclusbeheer.
Conversie van identificatoren kan waarden ongemerkt wijzigen. Vergelijk de ruwe lezeruitvoer, geëxporteerde gegevens en geïmporteerde records byte voor byte.
Een lezer die een met AES geauthentiseerd identificatiemiddel op 13,56 MHz detecteert, kan nog steeds uitsluitend de UID gebruiken. Beveiligde applicaties vereisen expliciete ondersteuning door de lezer en voor de sleutels.
Een gedwongen omschakeling op één dag is zelden nodig. Leg de overlapperiode, terugvalprocedure en uitzonderingsgroepen vast voordat u vervangende identificatiemiddelen uitgeeft.
Beveiligde passen zonder gedocumenteerd sleutelbeheer, sleuteldiversificatie en sleutelherstel kunnen een nieuwe vorm van leveranciersafhankelijkheid creëren.
Leg voor beveiligde applicaties vast wie verantwoordelijk is voor het genereren, diversifiëren, laden, opslaan, roteren en herstellen van sleutels.
Leveringstraject / 04
Elke fase zou moeten worden afgesloten met bewijs dat de teams voor operations, platformbeheer en inkoop kunnen beoordelen.
Inventariseer identificatiemiddelen, lezers, firmware, platforms, identificatorformaten en actieve toewijzingen.
Register van de huidige omgeving
Selecteer de nieuwe technologie, het beveiligingsniveau, het gegevensmodel en de verantwoordelijkheid voor sleutelbeheer.
Goedgekeurd profiel voor het beoogde identificatiemiddel
Test oude en nieuwe passen met verschillende lezers, locaties, verbindingsstatussen en platformprocessen.
Compatibiliteits- en uitzonderingenmatrix
Vervang per locatie of gebruikersgroep, met beheersmaatregelen voor toewijzing, communicatie en terugval.
Uitgifte- en activeringslogboek per gebruikersgroep
Blokkeer, retourneer of vernietig oude identificatiemiddelen en handel openstaande koppelingen af.
Uitfaserings- en restrisicorapport
Geef vervangende passen in gecontroleerde groepen uit, bewaar de kruisverwijzingen en trek de toegangsrechten van oude passen pas in na acceptatie.
Verantwoordelijkheidsgrens / 05
Een heldere grens voorkomt dat de kaart verantwoordelijk wordt gemaakt voor configuratie, rechten of afrekening die elders worden beheerd.
Beheert goedgekeurd materiaal, chip, antenne, artwork, codering, variabele data, batch-QC en productierecord.
Bepaalt identificatieformaat, lezergedrag, tokenimport, autorisatiestatus, beveiligingsapplicatie en technische acceptatie.
Beheert toewijzing, activering, contracten, toegangsbeleid, tarieven, support, goedkeuring van vervangingen en beslissingen over het einde van de levensduur.
Credentialopties / 06
OCPP-processen / idTag / idToken / UID-opmaak
RFID-passen voor identificatie en autorisatie tussen laadpaallezers en OCPP-laadbeheersystemen.
Aanbevolen product bekijken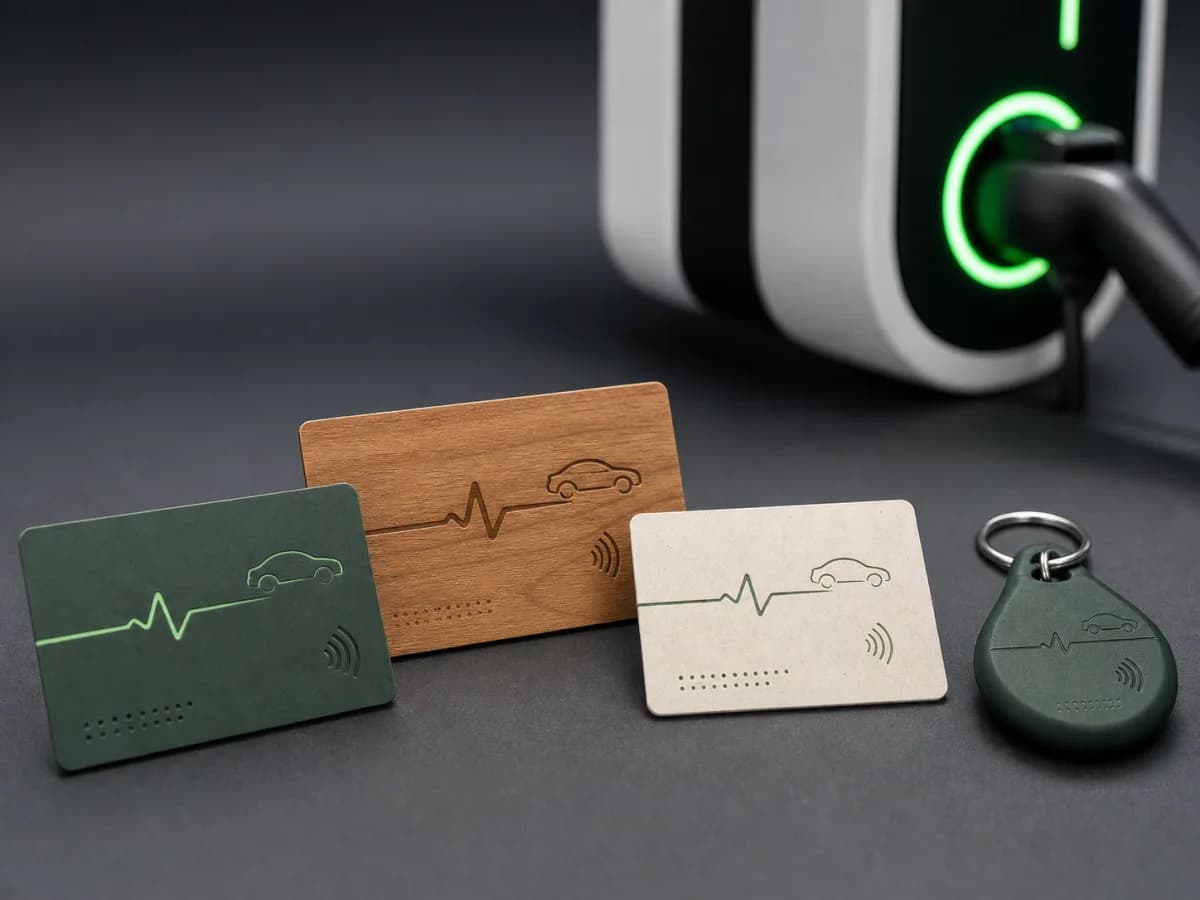
Maatwerk / OEM/ODM / Prototypevalidatie
RFID-laadpassen op maat, afgestemd op uw lezers, tokengegevens, beveiliging, vorm, ontwerp en uitlevering.
Aanbevolen product bekijken
Gerecycled PVC / RFID op maat / UID-koppeling
RFID-laadpassen op maat met een kaartlichaam van gerecycled PVC, op de lezer afgestemde chipopties, kaartontwerp voor het programma en overdracht van gegevens voor de koppeling van UID's aan accounts.
Aanbevolen product bekijkenTechnische bibliotheek / 07
Deze bronnen beschrijven de omliggende technologie en interfaces. ChargeRFID produceert fysieke credentials; platformconfiguratie, roamingcontracten en laadpuntcertificering blijven bij de betreffende partijen.
Technologie / 7 min lezen
Merkonafhankelijke methode om een 13,56 MHz-identificatiemiddel voor EV-laden te kiezen op basis van lezergedrag, identificatorformaat, authenticatie, backendcontroles en roamingvereisten
Lees meer
Technologie / 9 min lezen
Wat een RFID-kaart voor EV-laden eigenlijk doet, hoe deze authenticeert bij OCPP-laadpalen en roaminghubs, welke chiptechnologieën worden gebruikt en hoe u de juiste kaart kiest voor wagenparken, netwerken of persoonlijk gebruik.
Lees meer
Technologie / 5 min lezen
RFID-authenticatie wordt ingebouwd: offline-geschikte laadstations hervormen de EV-infrastructuur
Lees meerPrimaire implementatiebronnen
Programmavragen / 08
Soms kan een platform het account via een koppeltabel behouden, maar het kopiëren of kiezen van een specifieke UID kan onmogelijk of onveilig zijn, of buiten het door de chipleverancier bedoelde model vallen. Behandel het behoud van de identiteit in eerste instantie als een migratievraagstuk voor de backend.
Ja, als de lezers en het autorisatieplatform beide ondersteunen en de regels voor de overlapperiode zijn getest. Parallel gebruik moet een vastgelegde einddatum, een intrekkingsproces en een terugvalplan hebben.
Nee. Een met AES geauthentiseerd identificatiemiddel op 13,56 MHz ondersteunt applicaties op basis van AES, maar de lezer, het sleutelschema en de backend moeten die applicatie implementeren. Wanneer alleen de UID van de pas wordt uitgelezen, worden die cryptografische mogelijkheden niet gebruikt.
Neem elke representatieve lezer-/firmwarefamilie op, de beoogde online- en offlineautorisatiepaden, ten minste één vervangingsscenario en een volledige controle op overeenstemming tussen geïmporteerde en geëxporteerde gegevens.
Andere operationele programma’s
RFID-credentialprogramma’s voor depot-, werkplek- en publiek laden, met beheerste toewijzing aan bestuurder of voertuig, platformklare identificatiegegevens en vervangingsrecords.
White-labelkaarten en keyfobs afgestemd op merk, identificatieformaat, platformimport, lanceringsvolume en het proces voor herhaalorders.
Fysieke RFID-credentials voor roamingprogramma’s waarin tokenrecords, identificatieformaten en levenscyclusstatus consistent moeten blijven tussen eMSP-, CPO- en hubsystemen.
Credentialprogramma’s voor werkplekken, depots, woonlocaties en bestemmingen met gecontroleerde toegang per medewerker, bewoner, bezoeker of account.
Branded credentials voor voertuiglevering, dealerladen, loyaliteits- en premiumledenprogramma’s, met gecontroleerde serialisatie en presentatie.
Deel uw lezerpark, identificatieregels, beveiligingseis, platformoverdracht, volume en uitrolmarkten. Wij sturen u de vragen die nodig zijn voor monsters en productiegoedkeuring.