Zachovejte úvodní nuly
Převod identifikátoru může nepozorovaně změnit jeho hodnotu. Porovnejte nezpracovaný výstup čtečky, exportovaná data a importované záznamy bajt po bajtu.
Bezpečná migrace RFID
Výsledek programu
Postupná migrace, která zachovává dostupnost služby při ověřování chování čteček, identifikátorů, zabezpečení a záznamů o výměnách.
Zobrazit doporučený produktUrčeno pro
Provozovatelé, kteří nahrazují starší karty, mění platformy CSMS nebo posilují zabezpečení infrastruktury využívající pouze UID
Výchozí stav
Stávající UID, čip, platforma nebo soubor čteček
Cílový stav
Identifikátor nebo zabezpečená aplikace odpovídající čtečce
Přechod
Pilotní provoz, souběžný provoz a postupné vydávání náhradních prostředků
Kontrola
Správa a úschova klíčů, mapování a doklady o vyřazení
Provozní model / 01
Fyzická karta je pouze jedním řízeným vstupem. Chování čtečky, záznamy platformy a provozní pravidla určují autorizaci a dohledatelnost správného účtu.
Proveďte inventuru aktivních, neaktivních, ztracených a neznámých identifikačních prostředků včetně jejich čipů, UID a záznamů o přiřazení.
Zdokumentujte, co každá čtečka skutečně podporuje; samotná jmenovitá frekvence neprokazuje kompatibilitu aplikace.
Porovnejte stávající způsob zápisu UID a pole platformy s navrženým identifikátorem, mapováním nebo zabezpečenou aplikací.
Otestujte staré i nové identifikační prostředky na reprezentativních čtečkách, v různých autorizačních stavech a při provozních výjimkách.
Vydávejte náhradní prostředky v řízených skupinách, uchovávejte vazby mezi původními a novými záznamy a původní oprávnění odebírejte až po úspěšné akceptaci.
Platforma někdy dokáže zachovat účet pomocí převodní tabulky, avšak kopírování nebo volba konkrétního UID může být nemožné, nezabezpečené nebo mimo model zamýšlený dodavatelem čipu. Kontinuitu identity proto řešte nejprve jako otázku migrace v backendu.
Matice specifikace / 02
Specifikace připravená pro výrobu uvádí, co je třeba rozhodnout, jak to bude realizováno a co bude sloužit jako doklad pro akceptaci.
Zaznamenejte čip, délku UID, způsob zápisu identifikátoru, čtečku, firmware, CSMS a stav aktivity karty.
Neznámé údaje a nepodporované kombinace jsou zřejmé před výběrem cílového řešení.
Otestujte stávající i cílové identifikační prostředky na reprezentativních kombinacích hardwaru a softwaru.
Každá skupina zahrnutá do zavádění má zajištěný podporovaný způsob načítání nebo plán nápravy.
Stanovte, zda si stávající účet ponechá svůj identifikátor, získá nový identifikátor propojený mapováním, nebo bude znovu vytvořen.
Stará i nová sériová čísla během přechodu odkazují na jeden zamýšlený účet.
Podle schopností čteček a rizik zvolte identifikaci pouze pomocí UID, data zabezpečené aplikace nebo jejich postupně zaváděnou kombinaci.
Odpovědnosti za autentizaci a klíče jsou zdokumentovány a postupy otestovány.
U zabezpečených aplikací určete odpovědnost za generování, diverzifikaci, nahrávání, uchovávání, rotaci a obnovu klíčů.
Žádný provozní klíč není závislý na osobě nebo exportu, které nejsou zdokumentovány.
Stanovte období a pravidla pro souběžné přijímání starých i nových identifikačních prostředků.
Chování při odvolání oprávnění i chování mezipaměti a místního seznamu je předvídatelné po celou dobu souběhu.
Zaznamenejte doručení, aktivaci, blokaci staré karty, její zničení nebo vrácení a nevyřešené výjimky.
V rámci programu lze doložit, které původní identifikační prostředky zůstávají platné.
Opatření proti selhání / 03
Většinu neúspěšných spuštění nezpůsobuje kvalita tisku. Příčinou jsou nejasné identifikátory, neotestované čtečky, neúplně vymezená odpovědnost za data nebo slabé řízení životního cyklu.
Převod identifikátoru může nepozorovaně změnit jeho hodnotu. Porovnejte nezpracovaný výstup čtečky, exportovaná data a importované záznamy bajt po bajtu.
Čtečka, která rozpozná identifikační prostředek s autentizací AES na frekvenci 13,56 MHz, může přesto používat pouze jeho UID. Zabezpečené aplikace vyžadují výslovnou podporu čtečky a příslušných klíčů.
Vynucený přechod během jediného dne je nutný jen zřídka. Před vydáním náhradních prostředků stanovte dobu souběhu, postup návratu k původnímu stavu a skupiny s výjimkami.
Zabezpečené karty bez zdokumentované správy a úschovy, diverzifikace a obnovy klíčů mohou vytvořit novou formu závislosti na dodavateli.
U zabezpečených aplikací stanovte generování, diverzifikaci, nahrávání, uchovávání, rotaci a obnovu klíčů a určete, kdo za ně odpovídá.
Cesta dodání / 04
Každá fáze by měla končit doloženými výsledky, které mohou posoudit týmy odpovědné za provoz, platformu a nákup.
Proveďte inventuru identifikačních prostředků, čteček, firmwaru, platforem, formátů identifikátorů a aktivních přiřazení.
Evidence současného stavu prostředí
Vyberte novou technologii, úroveň zabezpečení, datový model a určete odpovědnost za správu klíčů.
Schválený cílový profil identifikačního prostředku
Otestujte staré i nové karty na různých čtečkách, v různých lokalitách, stavech připojení a procesech platformy.
Matice kompatibility a výjimek
Provádějte výměnu po lokalitách nebo skupinách uživatelů s řízeným přiřazováním, komunikací a možností návratu k původnímu stavu.
Protokol vydání a aktivace podle skupin
Zablokujte, převezměte zpět nebo zničte staré identifikační prostředky a dořešte neuzavřená mapování.
Zpráva o vyřazení a zbytkových rizicích
Souběžný provoz starých a nových identifikátorů je možný, pokud oba typy podporují čtečky i autorizační platforma a pravidla jejich překryvu jsou otestována. Smíšený provoz by měl mít stanovené datum ukončení, postup zneplatnění a plán návratu do předchozího stavu.
Hranice odpovědnosti / 05
Přesná hranice brání tomu, aby se kartě přičítala odpovědnost za rozhodnutí o konfiguraci, oprávněních nebo vypořádání, která se přijímají jinde.
Odpovídá za schválený materiál, čip, anténu, grafiku, kódování, proměnná data, kontrolu kvality šarže a výrobní záznam.
Definuje formát identifikátoru, chování čtečky, import tokenů, stavy autorizace, bezpečnostní aplikaci a technickou akceptaci.
Odpovídá za přiřazení, aktivaci, smlouvy, přístupová pravidla, tarify, zákaznickou podporu, schvalování náhrad a rozhodování o ukončení životnosti.
Možnosti identifikátorů / 06
Postupy OCPP / idTag / idToken / Formát UID
RFID karty pro identifikaci a autorizaci mezi čtečkami nabíječek a řídicími systémy OCPP.
Zobrazit doporučený produkt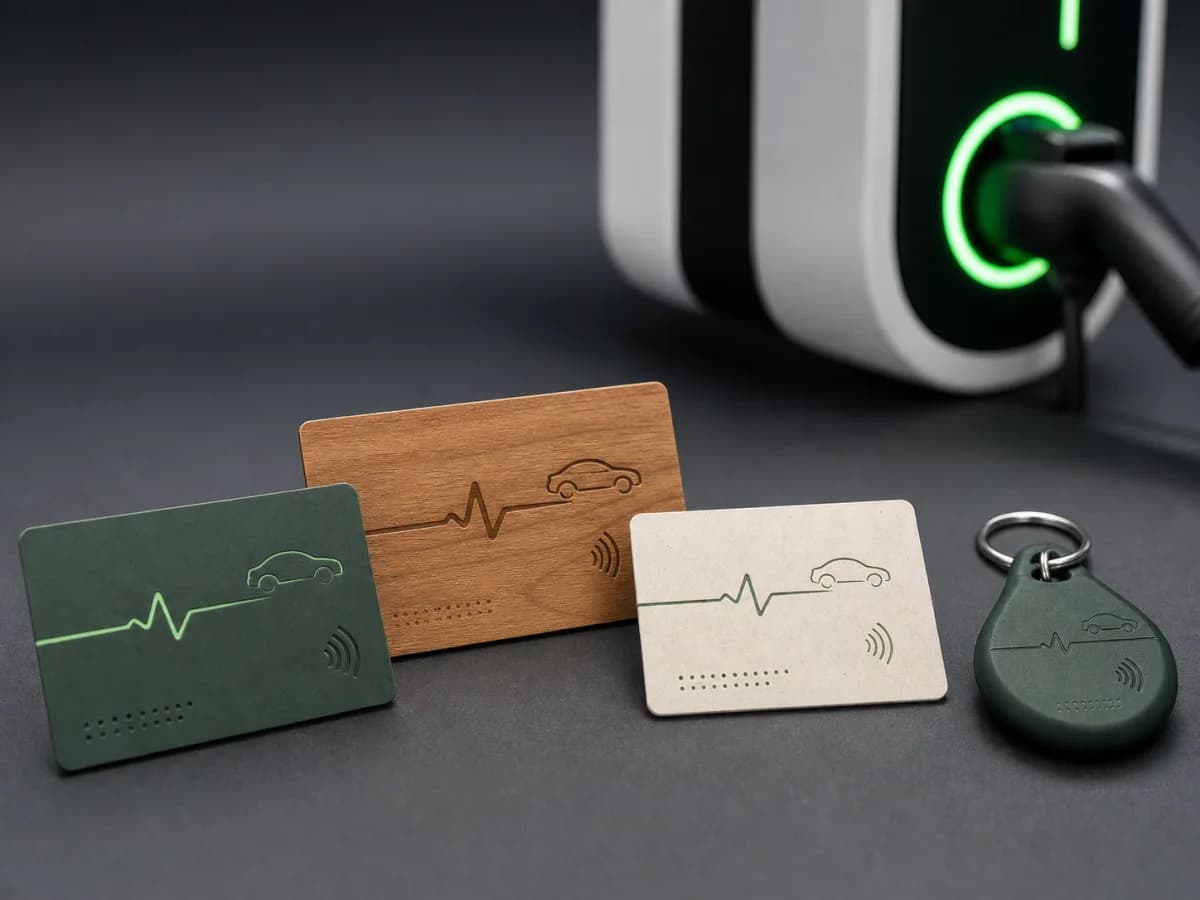
Zakázkový návrh / OEM/ODM / Validace prototypů
Zakázkové RFID identifikátory podle čteček, dat tokenu, zabezpečení, formátu, grafiky a postupu vyřizování objednávek.
Zobrazit doporučený produkt
Recyklované PVC / Zakázkové RFID / Přiřazení UID
Zakázkové RFID karty pro nabíjení s tělem z recyklovaného PVC, čipy volenými podle čtečky, grafikou programu a předáním dat pro přiřazení UID k účtům.
Zobrazit doporučený produktTechnická knihovna / 07
Tyto zdroje popisují související technologii a rozhraní. ChargeRFID vyrábí fyzické identifikátory; konfigurace platformy, roamingové smlouvy a certifikace stanic zůstávají u příslušných provozovatelů a dodavatelů.
Technologie / 7 min čtení
Postup nezávislý na dodavateli pro výběr identifikačního prostředku na frekvenci 13,56 MHz pro nabíjení elektromobilů podle chování čtečky, formátu identifikátoru, autentizace, kontrol v backendu a požadavků na roaming
Číst více
Technologie / 9 min čtení
Co přesně dělá RFID karta pro nabíjení elektromobilů, jak probíhá ověření vůči stanicím s OCPP a roamingovým platformám, jaké čipové technologie se používají a jak vybrat správnou kartu pro vozové parky, sítě nebo osobní použití.
Číst více
Technologie / 5 min čtení
Zabudovaná RFID autentizace v praxi: Nabíjecí stanice s podporou offline režimu mění podobu infrastruktury pro elektromobily
Číst vícePrimární implementační zdroje
Programové otázky / 08
Platforma někdy může zachovat účet pomocí mapovací tabulky, ale kopírování nebo volba konkrétního UID může být nemožná, nezabezpečená nebo mimo model zamýšlený dodavatelem čipu. Zachování identity řešte nejprve jako otázku migrace backendu.
Ano, pokud čtečky a autorizační platforma podporují oba typy a pravidla souběhu jsou otestována. Souběžný provoz by měl mít stanovené datum ukončení, postup odvolání oprávnění a plán návratu k původnímu stavu.
Ne. Identifikační prostředek s autentizací AES na frekvenci 13,56 MHz podporuje aplikace využívající AES, ale danou aplikaci musí implementovat čtečka, schéma klíčů i backend. Pouhé načítání UID karty tyto kryptografické možnosti nevyužívá.
Zahrňte všechny reprezentativní řady čteček a firmwaru, zamýšlené autorizační postupy s připojením i bez něj, alespoň jeden scénář výměny a úplnou kontrolu shody importovaných a exportovaných dat.
Další provozní programy
Programy RFID identifikátorů pro nabíjení v depu, na pracovišti a ve veřejných sítích s řízeným přiřazením k řidiči nebo vozidlu, daty pro platformu a záznamy o náhradách.
Karty a přívěsky white-label připravené s ohledem na vaši značku, formát identifikátoru, import do platformy, počáteční objem a postup při opakovaných objednávkách.
Fyzické RFID identifikátory pro roamingové programy, v nichž musí záznam tokenu, formát identifikátoru a stav zůstat konzistentní mezi systémy eMSP, CPO a huby.
Programy identifikátorů pro pracoviště, depa, rezidenční objekty a destinace s přiřazením na úrovni zaměstnanců, obyvatel, návštěvníků nebo účtů.
Značkové identifikátory pro předání vozidla, nabíjení u prodejce, věrnostní a prémiové členské programy s řízenou serializací a prezentací.
Uveďte instalované čtečky, pravidla identifikátorů, požadavky na zabezpečení, předání do platformy, objem a trhy zavádění. Zašleme vám otázky potřebné pro vzorky a schválení výroby.